
Plugin4Shell, depo sahiplerinin dört yapay zeka kodlama aracında sabitlenmiş eklenti kodunu değiştirmesine izin veriyor
Swati Khandelwal 18 Eyl 2026 Güvenlik Açığı / Yapay Zeka
Geniş şekilde kullanılan dört yapay zeka kodlama aracındaki bir açık, bir eklenti kod deposunu kontrol eden kişinin aracın yüklediği eklentiyi kötü amaçlı bir eklentiyle değiştirmesine izin veriyor; araç o eklentiyi belirli bir incelenmiş sürüme kilitlemiş olsa bile. Güvenlik firması Air Security Perşembe günü bunu açıkladı.
Firma, Anthropic'in açığı Claude Code 2.1.179 sürümünde, OpenAI'nin Codex 0.146.0 sürümünde yamalı hale getirdiğini, GitHub Copilot için düzeltme olmadığını ve Google'ın emekliye ayırdığı Gemini CLI'yi yamalamayacağını söyledi.
Araçlar çevrimiçi pazar yerlerinden eklenti adı verilen ek bileşenler yüklüyor. Güvenliği sağlamak için bir pazar yeri her eklentiyi, kodun kesin bir anlık görüntüsünü tanımlayan uzun bir dizi olan commit hash'iyle tek bir incelenmiş sürüme kilitliyor. Air, araçların bu anlık görüntüyü aldığını ancak elde ettikleri kodun gerçekten ona uyup uymadığını hiç kontrol etmediğini tespit etti.
Branch, bir depodaki adlandırılmış kod hattıdır. Bir kod barındırma hizmeti commit hash'ine benzemeyecek şekilde bir branch adı oluşturulmasına izin veriyorsa, bir eklenti deposunun sahibi o adı farklı koda işaret edecek şekilde yönlendirebilir. Araç daha sonra farklı kodu yüklerken hâlâ kilitli sürümde olduğunu bildirir.
Bir eklenti aracı kullanan kişiyle aynı erişimle çalıştığı için değiştirilen kod, o kişinin dosyalarına, kayıtlı kimlik bilgilerine ve giriş yapabildiği sistemlere erişebilir. Air bunu söyledi.
Bu hile her yerde çalışmıyor. GitHub'ın dokümantasyonuna göre GitHub, commit hash'ine benzeyen branch veya etiket adlarına izin vermiyor, bu yüzden bir GitHub deposundan yüklenen bir eklenti bu branch hilesine maruz kalmıyor. Air, bu hilenin Bitbucket gibi böyle adlara izin veren barındırma hizmetlerinde veya bu araçların da desteklediği bir şirketin kendi git sunucusunda çalıştığını söylüyor.
The Hacker News, 18 Eylül'de araçlarla birlikte gelen pazar yerlerini kontrol etti ve Anthropic'in topluluk kataloğundaki her eklentinin ve Claude Code ile Copilot'un varsayılan kataloglarındaki eklentilerin bir GitHub deposuna işaret ettiğini buldu.
Gemini CLI farklı bir şekilde saldırıya uğruyor. Hash'e benzeyen bir branch yerine Air, yükleyicisinin ana branch'i FETCH_HEAD olarak adlandırılmış bir depo tarafından kandırılabileceğini söylüyor ve GitHub'ın hash şeklindeki adlara karşı kuralı bu adı açıkça engellemiyor. Dolayısıyla bir Gemini CLI eklentisinin GitHub'dan yüklenmesinin açığı önlediğini söylemek mümkün değil ve Gemini CLI, Air'in düzeltmeyeceğini söylediği araç.
Saldırının kurbanın herhangi bir eylemine ihtiyaç duymamasını sağlayan şey arka planda çalışan otomatik güncellemedir; bu, bir aracın yüklü eklentileri kendi başına yenilemesine izin verir, böylece birisi zaten güvendiği bir eklenti istem olmadan değiştirilebilir. Air, bunun Claude Code ve Codex'te varsayılan olarak çalıştığını söylüyor.
Ancak otomatik güncelleme, Anthropic ve GitHub'ın dokümantasyonuna göre yalnızca araçların kendi yerleşik pazar yerleri için varsayılan olarak açıktır ve bu pazar yerleri GitHub'da barındırılır; dışarıdakiler için kapalı veya isteğe bağlıdır. Dolayısıyla eklentileri yalnızca araçların varsayılan, GitHub tabanlı pazar yerlerinden yükleyen bir kullanıcı, Air ve GitHub'ın açıklamasına göre hilenin nasıl çalıştığı bağlamında branch adı sürümüne maruz kalmaz.
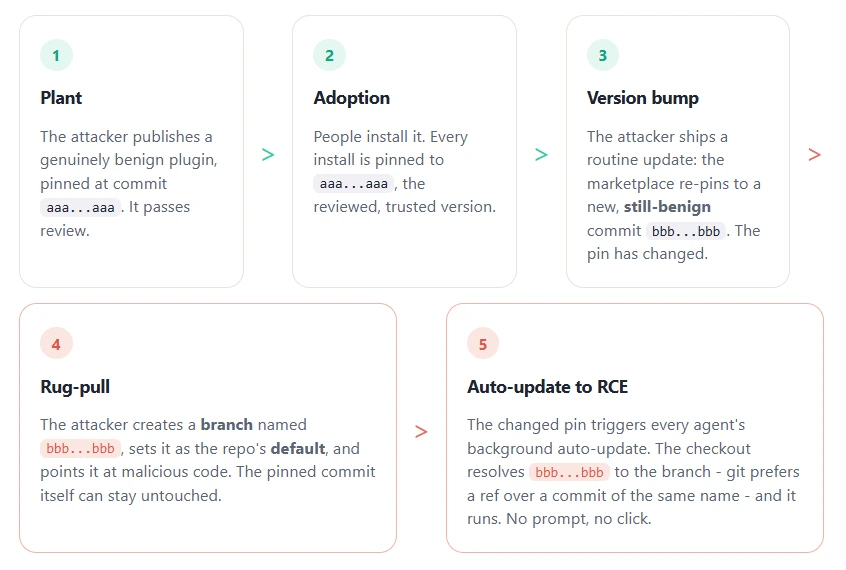
Air, Mayıs ayında dört aracın tamamına karşı çalışan bir test saldırısı oluşturduğunu ve Haziran'da satıcılara bildirdiğini söylüyor. 18 Eylül itibarıyla hiçbir CVE tanımlayıcısı atanmamıştı ve The Hacker News'in yaptığı kontrollerde dört satıcının da açık için bir güvenlik danışmanlığı yayımlamadığı görüldü; gerçek bir saldırıda kullanıldığına dair de bir işaret yok.
The Hacker News, altta yatan Git davranışını yerel bir testte yeniden üretti ve OpenAI'nin kendi açık düzeltmesi aynı hatayı anlatıyor: Şirket yazdı, Git 'istenen bir commit SHA'yı bir branch adı olarak yorumlayabilir' ve bu, bir eklenti kaynağının 'sabitlediği olandan farklı bir commit'i somutlaştırmasına' neden olabilir. Bu değişiklik Codex 0.146.0 sürümünde yayımlandı.
Her araç kilidi pazar yerinde değil kullanıcının kendi makinesinde kontrol ettiği için hiçbir pazar yeri bunu kullanıcılar için düzeltemez — düzeltme aracın kendisinde yayımlanmak zorunda. Her aracın durumu şöyle:
Ne yapılmalı
Anthropic Claude Code
Air'e göre düzeltildi, içinde
2.1.179 veya daha yenisine güncelle
0.146.0 veya daha yenisine güncelle
Air'e göre düzeltme yok
Yama mevcut değil
Google Gemini CLI
Air'e göre düzeltmeyecek
Air ve Google, Antigravity'ye geçin diyor
Kaynaklar, etkilenen bir aracın güncellenmesinin zaten değiştirilmiş bir eklentiyi kaldırıp kaldırmadığını, yoksa yalnızca gelecekteki değiştirmeleri durdurup durdurmadığını söylemiyor.
Anthropic'in 2.1.179 sürüm notlarında düzeltmeden bahsedilmiyor ve düzeltmenin o sürümde olduğu iddiası Air'e ait. Copilot için Air, Haziran'da Microsoft'a bildirdiğini ve hâlâ bir düzeltme yayımlanmadığını söylüyor. Copilot GitHub dışındaki barındırma hizmetlerinden de eklenti yükleyebiliyor ve Air riskin burada bulunduğunu söylüyor.
Google, Haziran'da tüketici Gemini CLI'yi sunmayı durdurdu ve kullanıcıları Air'e göre bu saldırının ulaşamayacağı daha yeni aracı Antigravity'ye yönlendiriyor. Google ayrıca kurumsal erişimin Gemini CLI için güncellemelerle devam edeceğini söyledi. Bu açık için bir düzeltmenin aralarında olup olmadığı net değil.
Aynı araştırmacılar daha önce de ajan eklentilerini test etmişti. Haziran'da The Hacker News, Air'in incelemesi onaylandıktan sonra harici bir bağlantıyı değiştirerek sahte bir yeteneğin güvenlik tarayıcılarını geçip yaklaşık 26.000 araca ulaştığı testini aktarmıştı. Plugin4Shell bu fikri değiştirilmiş bir bağlantıdan, sürüm kilidi arkasında duran değiştirilmiş bir eklentiye taşıyor.



