
E-posta tabanlı bir dolandırıcılık nedeniyle Revolut müşteri verilerinin sızdığı bildiriliyor.
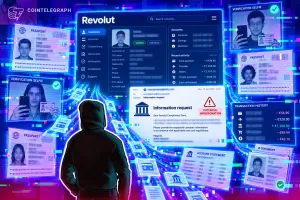
İngiliz fintech şirketi, Bloomberg News’un Cumartesi 12 Eylül tarihli haberine göre, yetkisiz bir üçüncü tarafın meşru bir devlet e-posta alanını kullandığı bir dolandırıcılıkta sınırlı sayıda müşteriye ait hassas bilgilerin açığa çıktığını söyledi.
Raporun ekine göre Revolut, şemayı ortaya çıkardıktan sonra adresi engellediğini ve ilgili devlet kurumunun yanı sıra finansal düzenleyiciler, kolluk kuvvetleri ve veri koruma yetkililerini bilgilendirdiğini belirtti.
Revolut’tan bir sözcü Bloomberg’e e-posta yoluyla yaptığı açıklamada, “Revolut sistemleri ve müşteri fonları etkilenmedi” dedi. “Doğrudan etkilenen sınırlı sayıda kişiyle iletişime geçtik, bilgilendirdik ve destek sağlıyoruz.”
Olay ilk olarak, Revolut’un etkilenen müşterilere gönderdiği bildirim e-postasının bir kopyasını elde eden TechCrunch tarafından bildirildi.
O mesajda, sızan verilerin müşterilerin kimlik ve iletişim bilgilerini içerdiği belirtildi; doğum tarihi, posta/e-posta adresleri ve telefon numaraları gibi. Dolandırıcılar ayrıca pasaport ve ehliyet gibi kimlik belgelerine erişti ve doğrulama selfie’lerini, hesap ekstrelerini ve işlem geçmişini de görmüş olabilir.
Bu arada, PYMNTS Intelligence’ın son araştırması işletmelerin dolandırıcılığı önlemek için banka bilgilerini nasıl kullandığına bakıyor.
PYMNTS geçen hafta yazdı: “İşletmeler, sahip oldukları banka bağlantılarını daha etkin kullanarak dolandırıcılık savunmalarını güçlendirebilir.”
Araştırma, anket yapılan şirketlerin hemen hemen tamamının müşterilerin banka verilerine izinle güvenli erişimi olduğunu gösterse de, bunların yarısından azı bu bağlantılara hesap hareketlerinden dolandırıcılık uyarısı üretmek için güveniyor.
Rapor, önemli ödeme akışlarıyla uğraşan yedi sektörden 150 üst düzey yöneticinin katıldığı bir ankete dayanıyor.
Şirketlerin %57’si bir yıl öncesine göre dolandırıcılık girişimlerinde artış bildirse de, bulgular şirketlerin mevcut araçları kullanarak, mevcut hesap verilerinin daha geniş kullanımı gibi, korumayı güçlendirme konusunda alanı olduğunu gösterdi.
Araştırma, firmaların %69’unun güvenli banka bağlantılarını hesap ve yönlendirme numaralarına erişmek için kullandığını, ancak yalnızca %49’unun bunları gerçek zamanlı dolandırıcılık sinyalleri için kullandığını gösterdi; bu da aynı yeteneğin iki kullanımında 20 puanlık bir fark oluşturuyor.
PYMNTS yazdı: “Bunu giriş kapısında kimlik kontrolü yapan ancak içerideki faaliyeti de izlemeye yardımcı olabilecek bir güvenlik kamerası gibi düşünün.” “Ödeme ekipleri için pratik adım, para hareket etmeden önce hesap hareketlerinin daha yüksek riskli işlemleri ayırt etmeye yardımcı olup olmayacağını değerlendirmektir. Rapor, her ödeme için doğrulama derinliğinin riskine göre eşleştirilmesini önerdi.”