Revolut, verilerin sahte bir hükümet e-postası yoluyla açığa çıktığını söylüyor.
Haber 13 Eylül 2026'da yayımlandı.
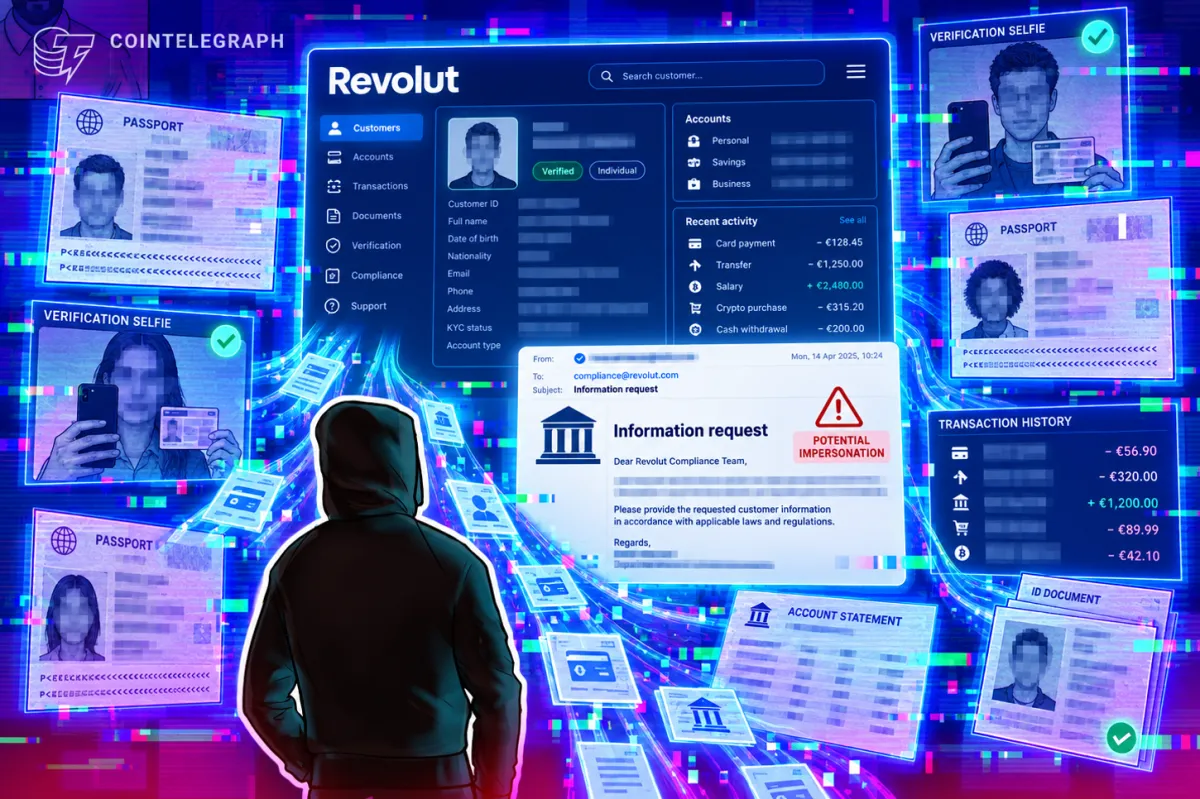
Bazı müşterilerin pasaportları, selfie'leri ve finansal işlem geçmişleri, bir hükümet kurumu alanını kullanan bir dolandırıcıya açığa çıktı.
Fintech ve bankacılık şirketi Revolut, bir hükümet kurumundan geliyormuş gibi görünen sahte bir talep aldıktan sonra pasaport kopyaları, doğrulama selfie'leri ve tam işlem geçmişleri de dahil olmak üzere hassas müşteri verilerini ifşa etti.
Uluslararası Siber Bülten'in X'teki paylaşımına göre, meşru bir hükümet kurumu e-posta alanından gönderilen müşteri bilgisi talepleri Revolut'un kimlik doğrulama kontrollerinden geçti. Revolut daha sonra taleplerin gerçek olmadığını tespit etti ve bilgisi açığa çıkan müşteriler Cuma günü bilgilendirildi.
Bir şirket sözcüsü Cumartesi günü Cointelegraph'a yaptığı açıklamada, "Revolut yakın zamanda yetkisiz bir üçüncü tarafın meşru bir hükümet kurumu alanı e-postasını kullanarak bilgi talebinde bulunmak için kullandığı sofistike bir dış kimlik avı dolandırıcılığını tespit etti" dedi.
Sözcü, tespit üzerine adresin engellendiğini ve ilgili hükümet kurumunun bilgilendirildiğini ekledi. Ayrıca kolluk kuvvetleri ve finansal düzenleyiciler de uyarıldı.
"Revolut sistemleri ve müşteri fonları etkilenmedi. Etkilenen sınırlı sayıda kişiye doğrudan ulaştık, bilgilendirdik ve destek sağlıyoruz" ifadelerini kullandı.
Kripto araştırmacısı ZachXBT'nin bildirdiğine göre olayın boyutu sınırlı görünüyor ve yüksek net değere sahip kullanıcıları hedef aldığı düşünülüyor.
Olay X'te tartışma yarattı ve bazı kullanıcılar zorunlu bilgi paylaşım sistemini eleştirdi. Marc Zeller, Revolut tarafından tüm verilerinin sızdırıldığını fark ettiğini yazdı ve "KYC'nin anlamlı bir fayda sağlamadığını ve birçok kişiyi tehlikeye attığını gösteren keskin bir hatırlatma" diye ekledi.