
Ravie Lakshmanan 29 Eki 2026 Kripto Para / Zararlı Yazılım
Tehdit aktörleri, Anthropic Claude ve OpenAI ChatGPT için yapay zeka masaüstü uygulaması kisvesi altında zararlı yükleyiciler ve kripto para madencileri dağıtıyor. Kampanya Yoba adıyla anılıyor.
Faaliyet, GPT-5.6 Sol, GPT-6 Astra ve Claude Opus gibi masaüstü uygulaması olduğu iddia edilen sahte GitHub projeleri oluşturmayı içeriyor; amaç YobaLoader adlı zararlı yazılım ailesini ulaştırmak.
"Zararlı yazılım, dolaylı olarak yüklenebilmesi için OpenAI ve Anthropic'ten gelen meşru, imzalı yürütülebilir dosyaların yanına yerleştiriliyor; bu teknik yaygın olarak DLL sideloading olarak biliniyor ve güvenlik korumasını atlatmak için sıkça kullanılıyor," diye analizinde Check Point Research belirtti.
Projenin güvenilirliğini artırmak için saldırganlar yazılımın yeteneklerini anlatan GitHub.io sayfaları kurdu. GitHub projelerinin popülaritesi hayalet ağlar gibi tekniklerle manipüle edilmese de, Google arama sonuçlarında üst sıralara çıkmaları için SEO zehirleme taktiklerinin kullanıldığına işaret var.
Tespit edilen GitHub sayfası bağlantılarından bazıları aşağıda.
"Her depo farklı bir e-posta adresi kullanıyor (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com ve rioprestonlfyx[@]outlook[.]com), yükleyici sırasıyla UTC+4, UTC-4 ve UTC+3'te çalışıyor gibi görünüyor," dedi Check Point. "Bu tutarsızlık, tehdit aktörünün gerçek operasyonel saat dilimini gizleme çabasını yansıtıyor olabilir."
Bu depolar içinde barındırılan ZIP arşivleri, diğer dosyaların yanı sıra iki belirli bileşen içeriyor.
Setup.exe, meşru imzalı bir OpenAI Codex veya Claude yürütülebilir dosyası
winmm.dll, yürütülebilir dosya tarafından sideload edilen zararlı bir DLL
DLL, YobaDropper kod adlı bir bırakıcı. YobaDropper, barındırdığı yürütülebilir dosyanın baz adını hashleyerek kontrol değeri uyguluyor ve değer sabit kodlu "0xE6C2F326" ile eşleşirse devam ediyor. Başka bir deyişle, DLL'in "Setup.exe" altında başlatılması gerekiyor; kumanda ortamında tek başına çalıştırılırsa kontrol başarısız oluyor.
Ek anti-analiz teknikleri ve ön kontroller arasında 12,73 gün eden 200.000 yinelemelik "Sleep(5500)" ve klavye düzeni Rusya, Belarus, Tacikistan, Ermenistan, Azerbaycan, Gürcistan, Kazakistan, Kırgızistan, Türkmenistan ve Özbekistan'a karşılık gelen makinelerin atlanması yer alıyor.
Enfeksiyon sürecinden dışlanan bir diğer dil kimliği Tatar. Listede Ukrayna'nın bulunmaması dikkat çekiyor; bu ülke geçmişte benzer kontrollerde yer alıyordu.
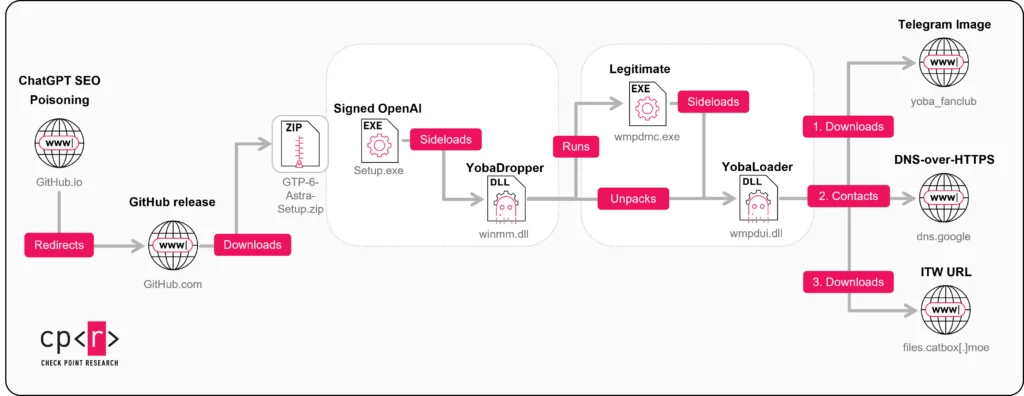
YobaDropper kendi başına bir DLL sideloading zinciri tetikliyor; zincir "wmpdmc.exe" ve "ampdui.dll"'den oluşuyor. Bırakıcı, ilkinin kopyasını "system32" klasöründen alıyor ve "ProgramData" altında oluşturulan yeni bir "WMProcess" dizinine yerleştiriyor.
Bırakıcı ardından gömülü yükü çıkarıyor ve şifresini çözüyor, ardından "wmpdui.dll" ile aynı klasöre bırakıyor. Ayrıca zararlı yükün meşru yürütülebilir dosya tarafından yüklenmesini sağlayan bir zamanlanmış görevle kalıcılık sağlıyor.
İkinci DLL YobaLoader. YobaDropper ile aynı anti-kumanda tekniğini uyguluyor; zararlı yazılımın yalnızca "wmpdmc.exe" tarafından çalıştırılmasını, hash'in sabit kodlu değer "0x552751E3" ile kontrol edilmesiyle sağlıyor. Yükleyici üç ana görev üstleniyor.
"t[.]me/yoba_fanclub" Telegram kanalından bir görüntü indiriyor.
Son 50 baytı, üç sözlük kelime listesi ve 0–999 aralığında bir tamsayı değeri kullanılarak alan adı oluşturma algoritmasıyla alan adı üretmek için tohum olarak kullanıyor. Sonuç "adjective - noun - verb - digit .dedyn[.]io" biçiminde bir alan adı oluyor.
Oluşturulan alanı girdi olarak geçirerek Google'ın DNS-over-HTTPS (DoH) API'sini sorguluyor ve DNS TXT kaydından Base64 ile kodlanmış bir komut alıyor.
Yanıtı çözerek bir sonraki aşama yükünün bağlantısını elde ediyor ("files.catbox[.]moe/z5zpy9.dat").
"DoH hizmetine ve yaygın dosya barındırma platformlarına dayanarak aktör, pasif DNS izlemesini ve bazı ağ geçidi tabanlı güvenlik korumasını atlamayı hedefliyor; bu sayede komuta ve kontrol trafiği normal kullanıcı etkinliğinden ayırt edilmesi zor hale geliyor," dedi Check Point.
İndirilen yük ardından "svchost.exe" içine enjekte ediliyor ve XMRig kripto para madencisinin çalıştırılmasına yol açıyor.
Kanıtlar, ilk GitHub deposunun temmuz 2026 civarında oluşturulduğunu gösteriyor; ancak zararlı sürümler ağustos sonuna kadar yüklenmemiş. Dahası, YobaLoader'ın erken sürümlerinin yalnızca Rusya'yı enfeksiyondan dışladığı ve kapsamlı anti-debugging ve anti-VM kontrolleri içerdiği tespit edildi; bu kontroller yeni sürümlerde kaldırılmış.
"Yoba kampanyası, saldırganların güvenilir platformları ve yapay zeka araçlarına olan ilgiyi kullanarak ilk bakışta inandırıcı ve zararsız görünen bir şekilde kötü amaçlı yazılım dağıtmasını gösteriyor," dedi Check Point. "Kodlarını tanınmış yazılım adlarıyla paketleyip GitHub'da barındırarak, kullanıcıların veya temel güvenlik kontrollerinin dosyaları hemen şüpheli olarak işaretleme olasılığını düşürüyorlar."


