
Siber güvenlik araştırmacıları, 2025 ortasından bu yana Asya ve Afrika’daki kuruluşları hedeflediği gözlemlenen, daha önce belgelenmemiş Çin’e bağlı Bronze Sandcastle adlı tehdit kümesinin detaylarını açıkladı.
Sophos güvenlik araştırmacısı Gabor Szappanos Salı günü yayımlanan bir gönderide, “Bronze Sandcastle için en belirgin teknik işaret, Sandboxie DLL sideloading kullanımının tutarlı olması” dedi.
Tehdit aktörünün Ağustos 2025 ile Ağustos 2026 arasında gerçekleştirdiği saldırılar Filipinler, Tayvan, Afganistan, Namibya’da ve muhtemelen Güney Kore’de mağdurlara yol açtı. Kanıtlar Bronze Sandcastle’ın UTC+8 saat diliminde en aktif olduğunu gösteriyor.
DLL sideloading, saldırganın meşru bir programı kötü amaçlı bir DLL yüklemeye kandırmasını sağlayan, Windows’un DLL dosyalarını yükleme biçimini istismar eden yaygın bir saldırgan tekniktir.
Bir uygulama başlatıldığında doğru çalışması için çeşitli DLL’leri yüklemesi gerekir. Uygulama gerekli bir DLL için tam yolu belirtmezse işletim sistemi dosyayı önceden belirlenmiş bir dizin sırasıyla arar.
Saldırgan, Windows’un gerçek DLL’i içeren klasörden önce aradığı bir konuma meşru DLL ile aynı ada sahip kötü amaçlı bir DLL yerleştirerek bu davranışı kullanabilir. Böylece meşru uygulama başladığında kötü amaçlı DLL’i yükleyip çalıştırır ve saldırgana sisteme giriş yolu açar.
Zscaler geçen hafta yaptığı analizde, “Kötü amaçlı kod güvenilir ve çoğu zaman dijital olarak imzalanmış bir uygulama tarafından yürütüldüğü için antivirüs yazılımı ve diğer güvenlik çözümleri tarafından işaretlenme olasılığı daha düşük” diye belirtti.
“Meşru uygulama yükseltilmiş ayrıcalıklarla çalışıyorsa kötü amaçlı DLL aynı izinleri devralır ve saldırgan sistemde daha hassas işlemler yapabilir.”
Ayrıca teknik, tehlikeye atılan uygulama her sistem yeniden başlatıldığında otomatik çalışacak şekilde yapılandırılmışsa kalıcılık sağlar ve böylece saldırganın kodu enfekte ana bilgisayarda çalışmaya devam eder.
Sophos, birden fazla mağdur ortamında meşru Sandboxie yürütülebilir dosyalarının yanı sıra kötü amaçlı “sbiedll.dll” dosyasının da görüldüğünü söyledi. Bu dosya güvenilen uygulama “SandboxieWUAU.exe”nin çalışma zamanında saldırgan kontrollü kod yüklemesine neden oluyor.
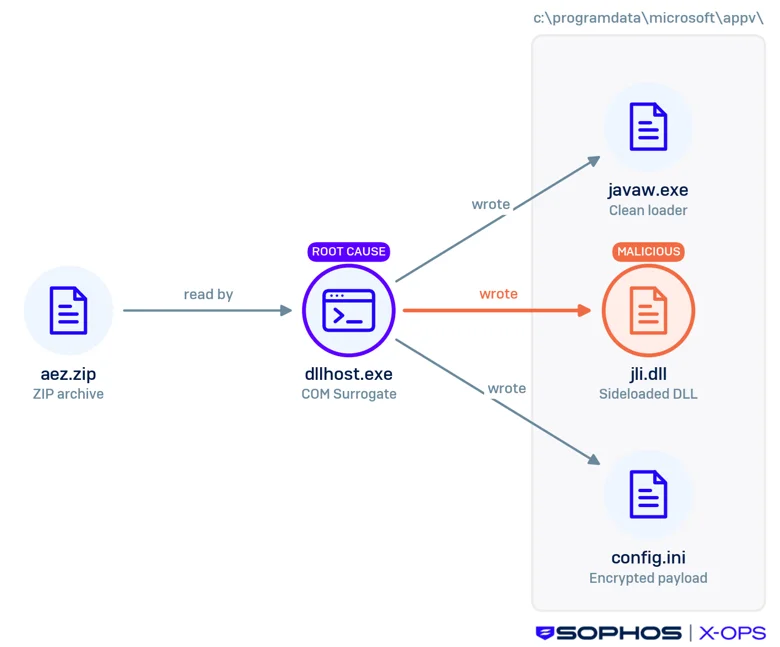
Sandboxie’nin yanı sıra Bronze Sandcastle yedi başka DLL sideloading kombinasyonunda da kullanıldı.
javaw.exe (Java uygulaması) - jli.dll
Krita.exe (Krita dijital boyama) - Krita.dll
NvdaHelper.exe (NVDA NonVisual Desktop Access) - NvdaHelperRemote.dll
Jcef_helper.exe (Java Chromium Embedded Framework Yardımcısı) - Libcef.dll
Vmmap.exe (Sysinternals işlem belleği analizörü) - version.dll
LineAppMgr.exe (LINE mesajlaşma uygulaması) - msvcp140.dll
bginfo64.exe (Sistem bilgisini gösteren Sysinternals yardımcı programı) - snmpapi.dll
Sophos, “Sideload edilen DLL’ler tipik olarak şifrelenmiş config.ini dosyalarında saklanan yükleri okuyup çalıştırır” dedi. “Bu tasarım statik tespiti en aza indirir ve operatörlerin DLL ikili dosyalarını değiştirmeden davranışı ayarlamasına olanak tanır. Yeniden adlandırılmış meşru yürütülebilir dosyalar mağdur ortamlarına karışmak için sıkça kullanılır ve çalıştırma ek disk kalıntısı yerine bellekte shellcode aktivitesiyle sonuçlanır.”
DLL, yerel ağ ve kullanıcı hesaplarını listelemek, sistem meta verilerini, çalışan işlemleri, tuş vuruşlarını ve ekran görüntülerini toplamak üzere tasarlanmış bir arka kapı işlevi gören şifrelenmiş bir yükü (“config.ini”) yükleyip çalıştırmak üzere tasarlandı. Bugüne kadar yükün 1.1.5 ve 1.1.7 olmak üzere iki farklı sürümü tespit edildi.
Yükün file[.]io, gofile[.]io, ably[.]net ve ably[.]io gibi dış sitelerle iletişim kurduğu da görüldü; bu durum operatörlerinden ek görev almak için bir girişim olabilir. Ayrıca 1.1.5 sürümünün komut ve kontrol için dc.cathaypacifice[.]com ve net.dpworldto[.]com kullandığı gözlemlendi.
Öte yandan 1.1.7 yüklerinin şifrelenmiş yapılandırma dosyalarını indirmek için API üzerinden GitHub deposu “github[.]com/LatonyCharnleyaW” ile iletişim kurduğu görüldü. GitHub hesabı artık erişilemez durumda.
Çinli siber saldırı gruplarının DLL sideloading’e başvurması ilk kez değil, Sandboxie’nin bu tür saldırılarda kullanılması da ilk kez değil. Temmuz 2024’te APT41 tehdit aktörü Sandboxie tarafından imzalanmış farklı bir yürütülebilir dosya (“taskhost.exe”) kullanarak kötü amaçlı bir “sbiedll.dll” sürümünü sideload edip MoonWalk adlı arka kapıyı yerleştirdi.
Sophos, “Tehdit grubu ağırlıklı olarak çalışma zamanında çözümlenen şifrelenmiş yük ve yapılandırma dosyaları kullanıyor; bu da statik dosya tabanlı tespitlerin etkisiz kalabileceği anlamına geliyor” dedi. “Kuruluşlar bunun yerine DLL’lerin yerel dosyaları okuyup ardından derhal bellekte çalıştırılması gibi davranışsal göstergelere odaklanmalı; bu durum çözme ve hazırlık aktivitesini işaret edebilir.”


