Siemens SIMATIC IoT2050 Advanced cihazlarını etkileyen maksimum şiddetli bir güvenlik açığı aktif olarak istismar ediliyor. Bunu VulnCheck ortaya çıkardı.
Açık CVE-2026-58115 olarak izleniyor ve CVSS 10.0 puanı taşıyor. Kritik bir işlev için kimlik doğrulamasının eksik olması söz konusu; kimliği doğrulanmamış uzaktan bir saldırganın keyfi kod çalıştırmasına olanak tanıyor.
"Node-RED yüklü Industrial OS çalıştıran SIMATIC IoT2050 Advanced cihazları, Node-RED HTTP arayüzünde kimlik doğrulama eksikliği içeriyor. Bu durum kimliği doğrulanmamış uzaktan bir saldırganın kötü amaçlı akışlar oluşturmasına ve altyapı sunucusunda en yüksek ayrıcalıklarla keyfi kod çalıştırmasına izin verebilir," Siemens, Ağustos 2026’da yayımlanan bir danışmada belirtti.
Sorun 4.3.4.1 ve sonraki sürümlerde giderildi. Siemens, kullanıcıların Node-RED’i kaldırmasını ya da kurulumu aşağıdaki adımlarla sertleştirmesini öneriyor.
HTTPS erişimini etkinleştirme
Editör ve yönetici API’sini kimlik bilgisine dayalı kimlik doğrulama veya OAuth/OpenID sağlayıcısı üzerinden güvence altına alma
HTTP Nodes ve Node-RED Dashboard’u temel kimlik doğrulama ile güvence altına alma
30 Ekim 2026 itibarıyla VulnCheck, saldırganların CVE-2026-58115’i bal peteği ağına karşı silahlandırmaya çalıştığını ve bir Linux botu indirme ve çalıştırma girişiminde bulunduğunu bildirdi.
"Saldırganın isteği tam bir istismardı," dedi VulnCheck araştırmacısı Patrick Garrity. "Bir Node-RED akışı dağıttı, otomatik olarak tetikledi ve üç katmanlı kodlama arkasında saldırgan kontrollü bir sunucudan ikili bir dosya çekti."
Özellikle kötü amaçlı akış, bir kabuk betiği sarmalayıcısı çalıştırmak üzere tasarlanmış. Bu sarmalayıcı, AMD64 mimarisi için botnet ikilisini 85.215.73[.]250 adresinden wget ile indirmeye çalışıyor. Wget başarısız olursa yedek olarak Curl kullanılıyor. Son aşamada ikili dosya "/dev/shm/.b" olarak kaydediliyor ve çalıştırılıyor.
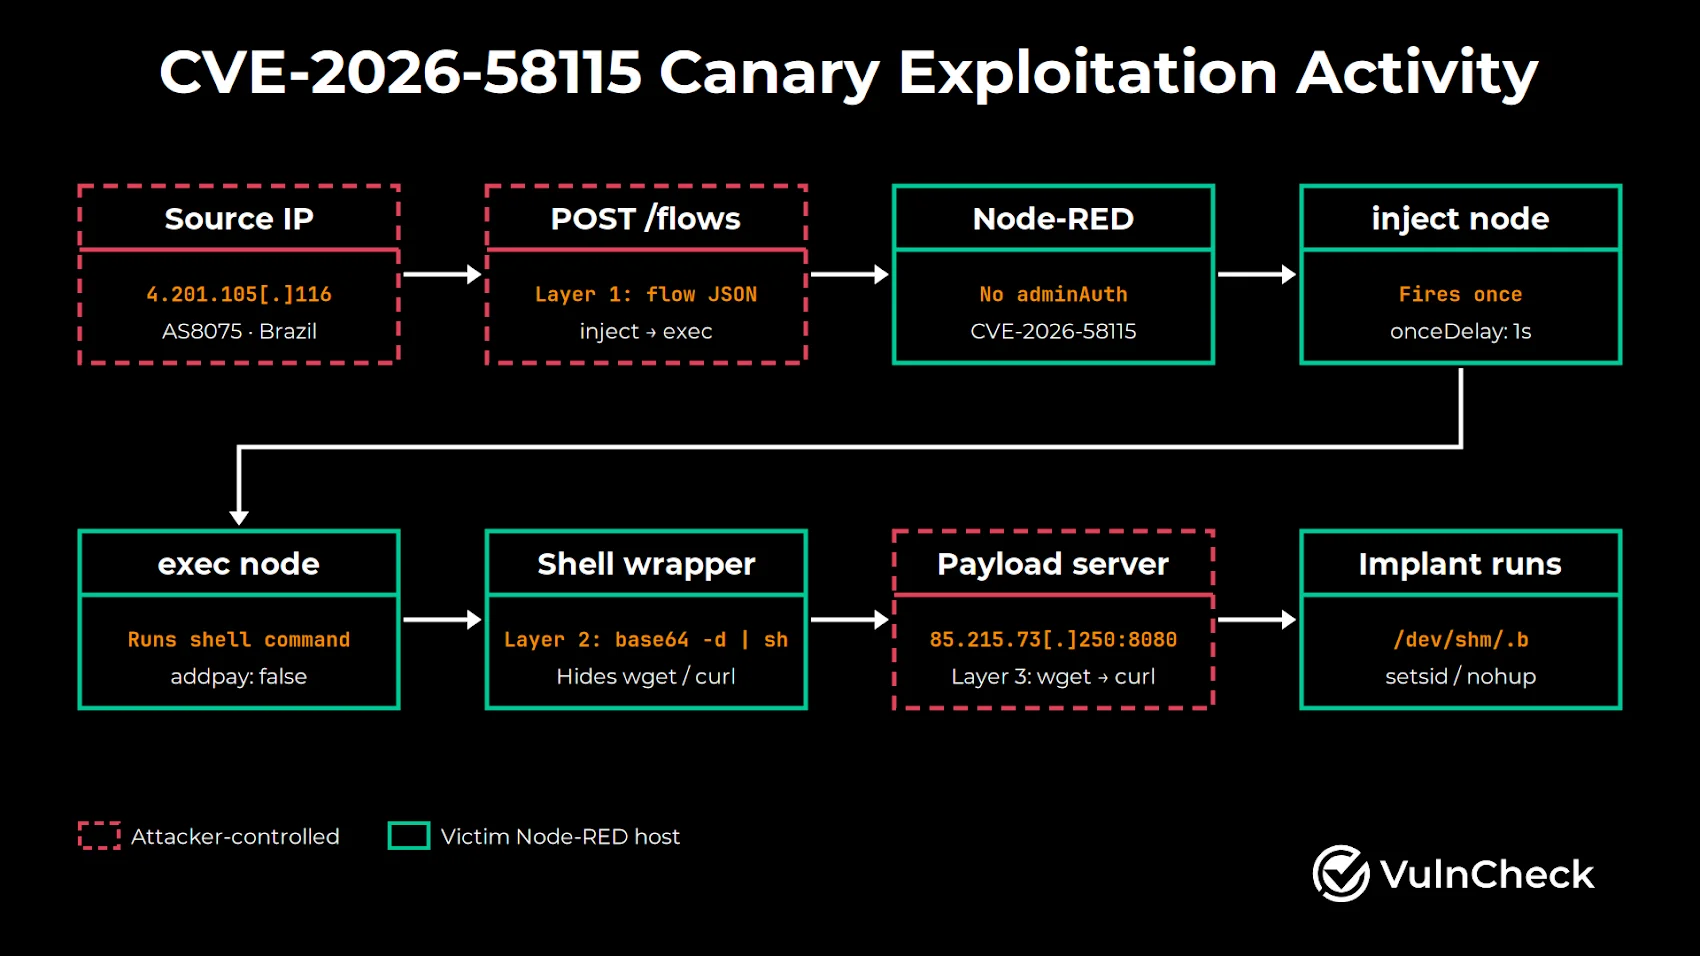
Bundan sonra kampanyanın arkasındaki saldırganlar iki aşamalı bir sürece geçti. Wget komutu aynı sunucudan başka bir kabuk betiği olan "wget.sh" dosyasını indirmek için kullanılıyor.
Başka bir istekte wget/curl, "45.194.90[.]57:38472" adresine karşı çalıştırılarak ".sys_update" adlı bir yük indiriliyor, diskte zararsız bir çekirdek çalışan iş parçacığı gibi görünmesi için "/tmp/.kworker" olarak kaydediliyor ve ardından çalıştırılıyor. "wget.sh" ya da ".kworker"ın tam işlevi bilinmiyor, çünkü dosyalar alınamadı.
"Birkaç istek hiç indirici dağıtmadı. Bunun yerine akış, örneğin /cmd veya rastgele adlandırılmış bir yol gibi bir HTTP giriş noktası açığa çıkarıyor ve bu nokta bir işlev düğümü üzerinden addpay etkin bir exec düğümüne bağlanıyor; böylece saldırgan sorgu parametresiyle komut geçirerek daha sonra keyfi komutlar çalıştırabiliyor," diye kaydetti Garrity. "Bu arka kapı, bellek tabanlı bir implant yeniden başlatmada kaybolsa bile hayatta kalıyor."