Ravie Lakshmanan 20 Ekim 2026 Güvenlik Açığı / Uç Nokta Güvenliği
Siemens, Siemens Software Center'ı etkileyen bir DLL sideloading açığını giderdiğini açıkladı. Şirket açığın ClickFix saldırılarında istismar edildiğini belirtti.
Yüksek önem derecesine sahip açık CVE-2026-110936 olarak izleniyor ve CVSS v4 puanı 8,4. Saldırganın özel olarak hazırlanmış bir DLL dosyasını uygulamanın aradığı dizine yerleştirmesine ve kötü amaçlı kodun etkilenen hizmetle aynı ayrıcalıklarla çalıştırılmasına olanak tanıyor.
Siemens uyarısında "Etkilenen uygulama dinamik bağlantı kitaplıklarını (DLL) kontrolsüz bir arama yolundan yüklüyor" dedi. "Bu durum, doğrulanmış yerel bir saldırganın özel olarak hazırlanmış bir DLL'i uygulamanın aradığı dizine yerleştirmesine ve etkilenen uygulamanın ayrıcalıklarıyla keyfi kod çalıştırılmasına yol açabilir."
Sorun 4.0.9.8 sürümünde düzeltildi. Açığı keşfedip bildiren kişi Huntress Labs araştırmacısı Jose Oregon olarak kayıtlara geçti.
Ayrı bir uyarıda Siemens, saldırganların geçerli imzaya sahip gerçek bir Siemens Software Center kopyasını kötüye kullandığını ve kötü amaçlı kodun çalıştırılmasını tetiklemek için yanına kendi hazırladıkları DLL'i ("archive.dll") yerleştirdiğini bildirdi.
Siemens ekledi: "Bu programı taşıyıcı olarak seçtiler çünkü imzalı ve güvenilir. O dönemde en güncel sürüm olan 3.5.8.7, yardımcı dosyaları kendi klasöründen kontrol etmeden yüklüyordu."
Özellikle tehdit aktörlerinin "msiexec.exe"yi "AllMyBasic.msi"yi başlatmak için kullandığı, bunun da "SiemensSoftwareCenter.exe"yi çalıştırdığı tespit edildi. Bu faaliyet, Forescout'un geçen hafta DLL sideloading yoluyla Legion Loader ve diğer kötü amaçlı yazılımları dağıtmak için kullanıldığını detaylandırdığı Romulus adlı ClickFix dağıtım platformuna bağlandı.
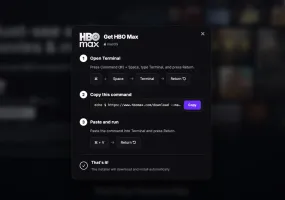
Huntress'e göre bu kampanyalardan bazıları, kurbanları ClickFix tuzağını sunan sahte bir URL'ye yönlendiren kötü amaçlı ChatGPT Custom GPT'lerden yararlandı. Kurbanın kopyalayıp çalıştırdığı bu tuzağın PowerShell kodu çalıştırması, DLL sideloading'i kötüye kullanan bir MSI yükleyicisi indiriyor ve sonuçta uzaktan erişim truva atı yüklüyor.
Siemens aşağıdaki tehdit göstergelerini paylaştı:
96.62.218.59 (Payloading barındırma ve komuta-kontrol)
wizardexpensive.com (Payloading barındırma ve komuta-kontrol)
2.27.248.127 (AllMyBasic.msi dağıtım kanalı)
Siemens Software Center'ı 4.0.9.8 veya daha yeni sürüme güncelleyip uygulamayı başlatmanın yanı sıra, kuruluşların kötü amaçlı faaliyete ilişkin IP adreslerini ve alan adlarını engellemesi ve "msiexec.exe" tarafından başlatılan "AppData\Local\Programs" konumundan çalışan "SiemensSoftwareCenter.exe" işlemlerini araştırması öneriliyor.