
Swati Khandelwal – 28 Ekim 2026 Açıklık / Kurumsal Güvenlik
Mayıs ayından bu yana ShinyHunters tarafından sömürülen kritik Oracle PeopleSoft açığı tek bir kusur değil, üç kusurun zincirlenmesiyle oluşuyor. Açığı Oracle’a bildiren araştırmacılar bunu bu hafta açıkladı.
Oracle üç kusuru da haziranda tek bir tanımlayıcı altında, CVE-2026-35273 olarak yama yaptı. Sorunun kökünde, PeopleSoft’un varsayılan olarak kendi döngüsel adresine güvendiği için dahili yönetim arayüzüne ulaşan sunucu tarafı istek sahteciliği (SSRF) bulunuyor. Bu durum oturum açma olmadan uzaktan kod çalıştırmaya kapı açıyor.
Ayrıntıyı, açığı bildiren ekibin başında yer alan Zero Day Initiative (ZDI) yani Sıfır Gün Girişimi’nden Bobby Gould paylaştı.
ZDI analizinde iki PeopleSoft bileşeninde üç ayrı güvenlik açığı bildirdiklerini ve Oracle ile her birine ayrı CVE atanması için çalıştıklarını belirtti. Bu hafta itibarıyla hazirandaki tek tanımlayıcı hâlâ kayıtlarda tek kayıt olarak duruyor.
CVE-2026-35273, PeopleSoft Enterprise PeopleTools sürümleri 8.61 ve 8.62’yi etkiliyor, CVSS 9.8 puanı taşıyor ve ağ üzerinden kimliği doğrulanmamış bir saldırganın sunucuyu ele geçirmesine izin veriyor. Oracle düzeltmeyi 10 Haziran’da olağan dışı güvenlik uyarısıyla yayımladı. Açık, CISA’nın Bilinen Sömürülen Güvenlik Açıkları kataloğunda yer alıyor.
Saldırganlar düzeltme yayınlanmadan önce de açığı kullanıyordu. Mandiant ve Google Tehdit İstihbaratı Grubu (GTIG), Mayıs 27 ile Haziran 9 arasında, özellikle üniversiteleri hedef alan bir kampanyayı UNC6240 kod adıyla takip ettikleri grup, daha çok bilinen adıyla ShinyHunters’a bağlıyor. Bu faaliyet Oracle’ın 10 Haziran tarihli uyarısından önce gerçekleştiği için açık tüm bu süre boyunca sıfırıncı gün açığı olarak kaldı.
Eylüldeki takip raporunda Mandiant, eğitim dışına taşan ve teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve kamu kurumlarına yayılan daha büyük bir dalga bildirdi. Dünya genelinde onlarca sistem etkilendi.
ZDI analizi, tek yamayla aslında neyin kapatıldığını açıklıyor. İki PeopleSoft bileşeni söz konusu ve her ikisi de ayrı web uygulaması olarak çalışıyor. Integration Gateway (PSIGW) dış sistemlerle mesaj alışverişi yapıyor. Environment Management Hub (PSEMHUB) ise yalnızca güvenilen ana bilgisayarlara yanıt vermesi gereken dahili bir yönetici arayüzü.
İlk kusur PSIGW’deki SSRF. Saldırgan, dinleyen bağlayıcısına bir istek gönderiyor ve ZDI’ye göre hem iletilecek adresi hem de gönderilecek tam yükü kontrol ediyor; işleyici varış noktasının meşru bir hedef olup olmadığını kontrol etmiyor. Bu tek başına sınırlı kalırdı, ancak erişebildiği yer nedeniyle fark yaratıyor.
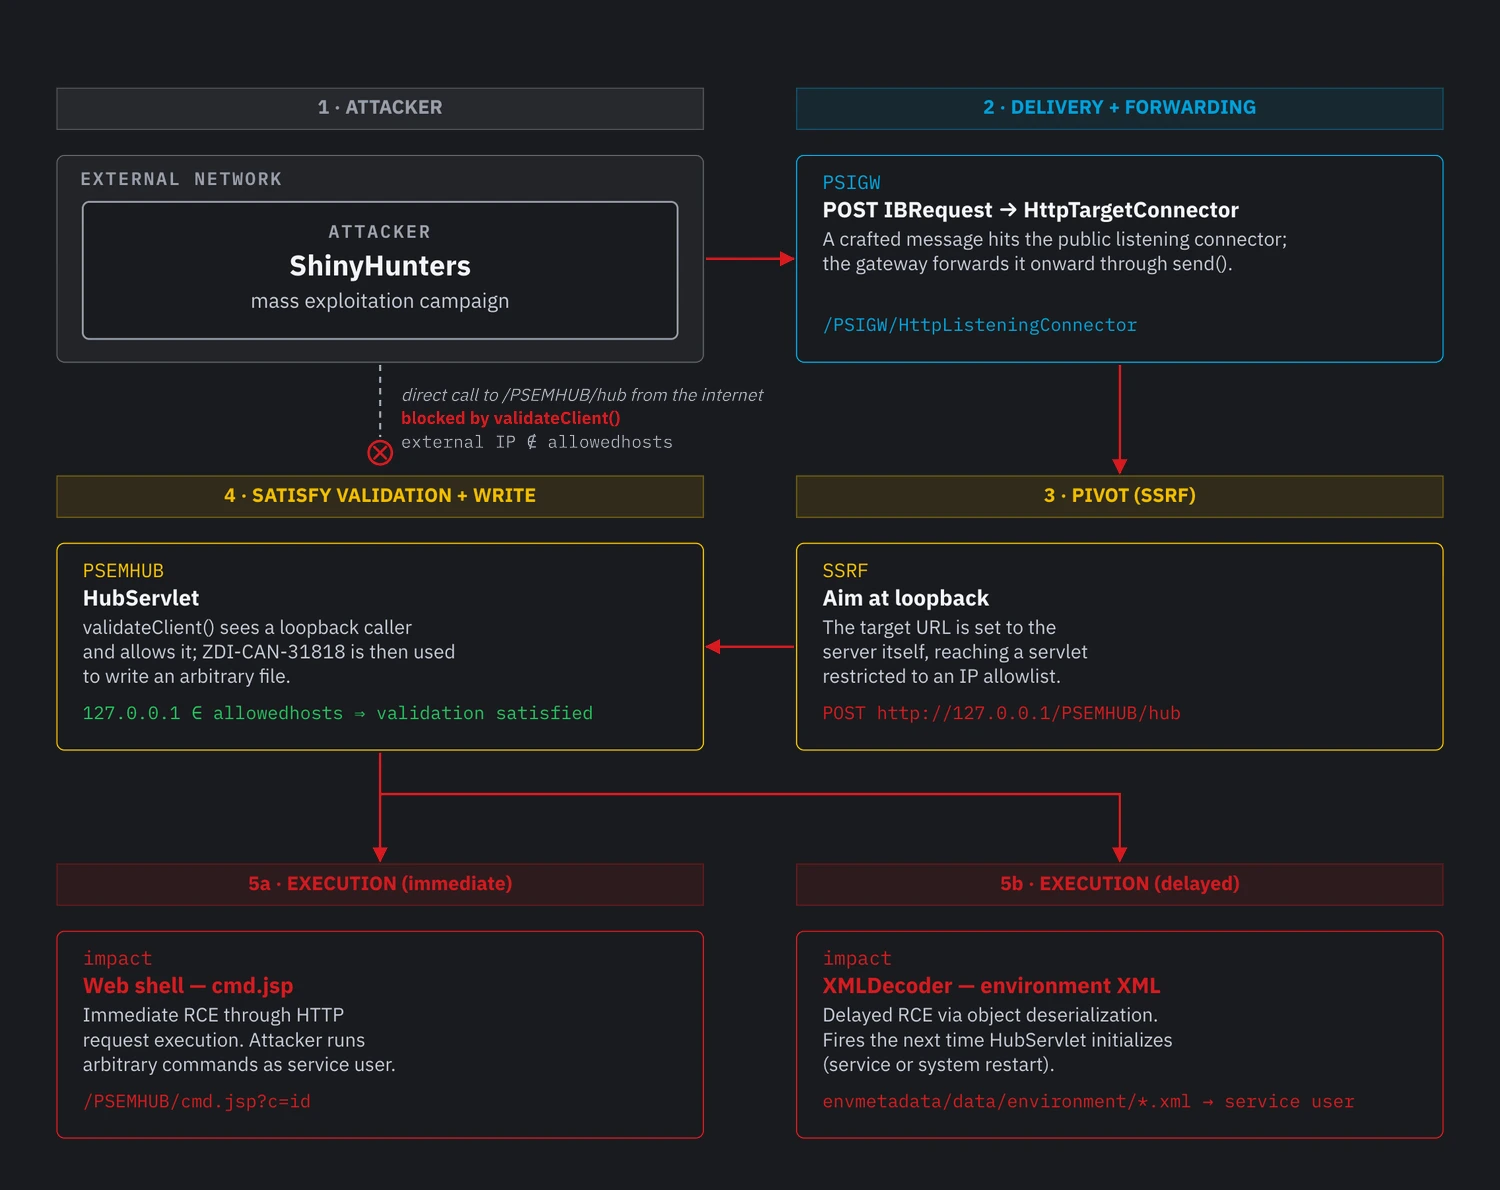
PSEMHUB, istek sahibini allowedhosts.properties adlı dosyadaki listeyle kontrol ederek kime güveneceğine karar veriyor. Bu dosya yerel döngüsel adres 127.0.0.1 ile birlikte geliyor. Saldırgan SSRF’yi 127.0.0.1’e yönlendiriyor, istek sanki makinenin kendisinden geliyormuş gibi ulaşıyor ve güven kontrolü geçiyor. Oracle’ın dışarıdan kapatmak istediği dahili arayüz artık dışarıdan erişilebilir hale geliyor.
Bundan sonra ZDI, bu erişimi kod çalıştırmaya dönüştürmenin iki yolunu anlattı. Biri PSEMHUB’un günlük girdisi yazmak için tasarlanmış komutunu kötüye kullanmak: arayan hem dosya içeriğini hem de diskteki tam yolu kontrol ediyor, saldırgan uygulama dizinine bir web kabuğu yazıyor ve komutları PeopleSoft servis hesabı olarak çalıştırıyor.
Diğeri, PSEMHUB’un servis bir sonraki başlatıldığında Java’nın XMLDecoder’ını kullanarak okuduğu kötücül bir XML dosyası yazmak. Bu yol web kabuğu dikmeden saldırganın kodunu çalıştırıyor ve standart tespit yöntemlerinin yakalaması daha zor kalıyor.
ZDI’ye göre sorunun merkezindeki tasarım kararı, döngüsel erişime varsayılan olarak izin verilmesi. SSRF bulunduğunda bu durum güven kontrolünü etkisiz hale getiriyor. Bu, savunma tarafının bir güvenlik duvarı kuralının kendilerini koruduğunu düşündüğü anlamına geliyor.
Eylül dalgasında Mandiant, ShinyHunters’ın /PSEMHUB/ yolunu engelleyen web uygulama güvenlik duvarı (WAF) kurallarını atlatmak için tek bir karakteri URL kodlamasıyla değiştirdiğini gördü; /%50SEMHUB/ şeklinde istek gönderdi. Birçok WAF kuralı yolun düz metnine uyuyor, PeopleSoft sunucusu ise bunu çözümlüyor ve sayfayı sunuyor.
Ne Yapılmalı
Buradaki düzeltme ve rehberlik Oracle ve Mandiant’tan geliyor, ZDI’nin analizi kusuru ele alıyor, yanıta değil.
Yamayı uygulayın. Oracle’ın CVE-2026-35273 için güvenlik uyarısındaki düzeltmeyi yükleyin ve desteklenen bir PeopleTools sürümünde kalın. Mandiant, yol tabanlı WAF engellemesinin yamama alternatif olmadığı konusunda açık.
Henüz yama yapamıyorsanız, Oracle’ın uyarısının önerdiği gibi çok sunuculu kurulumlarda Environment Management Hub hizmetini devre dışı bırakın ya da tek sunuculu kurulumlarda PSEMHUB uygulamasını kaldırın. Bu yönetici uç noktalarını kısıtlamak normal kullanıcı oturumlarını bozmuyor.
Zaten hedeflenmiş olma ihtimaline karşı Mandiant, web kabuğu bulunan her sunucuyu tehlikeye atılmış kabul etmenizi, delilleri korumanızı ve PeopleSoft katmanından erişilebilen her kimliği yeniden oluşturmanızı öneriyor. ShinyHunters veri çalıyor ve ardından ödeme talep ediyor, bu nedenle etkilenen kuruluşlar fidye talebine hazırlanmalı.
Kaynakların netleştirmediği bir nokta, yamanın saldırganın zaten elde ettiği erişimi kaldırıp kaldırmadığı. Oracle’ın uyarısı buna değinmiyor ve Mandiant’ın kimlikleri yeniden oluşturma ve web kabuğu avı yapma yönündeki rehberliği bunun kaldırmadığını varsayıyor. Yama kapıyı kapatıyor; tek başına içeride olan birini dışarı atmıyor.


