mSecure şifre yöneticisinin müşterilerine, uygulamada sakladıkları gizli bilgileri korumak için harekete geçmeleri çağrısı yapılıyor. Bunun için şifrelerini değiştirmeleri, iki faktörlü kimlik doğrulamayı (2FA) sıfırlamaları ve geçici anahtarları kaldırmaları öneriliyor.
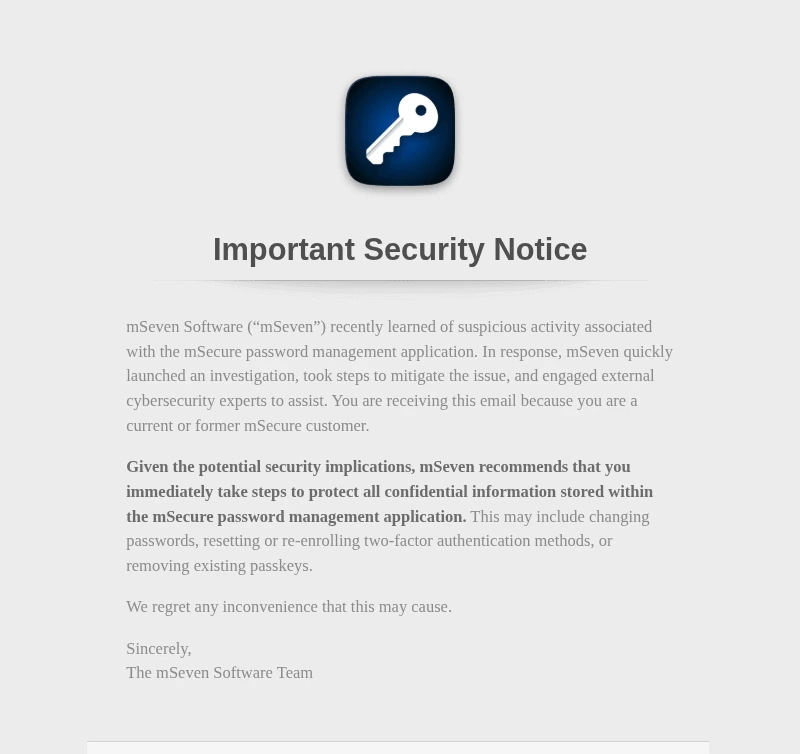
Uyarı, 3 Kasım'da geliştirici mSeven Software adına gönderilen bir e-postayla geldi. Şirketin uygulamayla bağlantılı şüpheli bir aktivite öğrendiği belirtiliyor ancak ne olduğu ya da herhangi bir kullanıcının saklanan verisinin açığa çıkıp çıkmadığı söylenmiyor.
E-posta, mevcut ve eski mSecure müşterilerine gönderildiğini söylüyor. E-postayı alan bir müşteri, metnini 3 Kasım'da mSecure destek forumundaki bir başlık altında paylaştı.
3 Kasım'da saat 18:00 UTC itibarıyla mSeven, e-posta hakkında mSecure'ın X ve Facebook hesaplarında herhangi bir paylaşımda bulunmamıştı. Forum başlığında da hiçbir çalışan yanıt vermemişti.
E-posta, mSeven'in bir soruşturma başlattığını, sorunu sınırlamak için adımlar attığını ve dış siber güvenlik uzmanları görevlendirdiğini belirtiyor. Hangi sistemlerin söz konusu olduğu, aktivitenin ne zaman gerçekleştiği ya da durup durmadığı ve e-postayı kaç kişinin aldığı açıklanmıyor.
mSecure, bir kullanıcının kasasını mSecure Cloud, Dropbox, iCloud veya Wi-Fi üzerinden senkronize edebiliyor. E-posta, kullanıcının hangisini kullandığının önemli olup olmadığına değinmiyor.
mSecure 7, Essentials planı ve üzeri aboneliklerde geçici anahtarları ve 2FA kodlarını şifrelerin yanında kasada saklayabiliyor. E-postadaki tavsiye, mSecure'da saklanan bilgilerin korunmasına yönelik. E-posta, 2FA ve geçici anahtar adımlarının bu saklanan öğeleri mi, mSecure hesabının kendi girişini mi yoksa her ikisini mi kapsadığı konusunda açıklama yapmıyor.
mSecure, kasa verisinin senkronizasyondan önce kullanıcının cihazında şifrelendiğini ve geliştiricilerinin bile müşterilerin bilgilerine erişemediğini söylüyor.
Almanya Federal Bilgi Güvenliği Dairesi (BSI)'ne göre Android için mSecure 6.1.5 sürümünde mSeven, teorik olarak saklanan verilere erişebiliyordu. BSI bu bulguyu Aralık 2025'te yayımlanan bir çalışmada ortaya koymuştu. BSI yalnızca o sürümü test etti ve sonuçların sonraki güncellemelerle değişmiş olabileceği belirtiliyor.
E-posta, şüpheli aktivitenin kasa verisine ya da onu koruyan anahtarlara ulaşıp ulaşmadığını söylemiyor.
E-postanın müşterilerden istediği
E-posta, adımları birer olasılık olarak sunuyor ve hangi hesapla önce ilgilenileceği ya da her adımın nasıl yapılacağı konusunda bilgi vermiyor. Ayrıca müşterilerin mSecure'ı kullanmaya devam edip etmeyeceği, yeni şifrelerini saklamak dahil, belirtilmiyor.
3 Kasım'da saat 18:00 UTC itibarıyla Apple App Store'da mSecure'ın en yeni iPhone sürümü 23 Ekim'de yayımlanan 7.1.0 idi.