Acronis Tehdit Araştırma Birimi'ndeki araştırmacılar geçen hafta, tek bir saldırganın yapay zekâ ajanları kullanarak yedi Taipei ilçesini kapsayan acil durum sevk kayıtlarını ele geçirdiğini söyledi.
Ajanlar ayrıca giriş gerektirmeden 2018'den kalma hasta verilerini açığa çıkaran bir Taipei itfaiye departmanı platformu buldu. Veriler arasında EKG kayıtları ve ambulans video görüntüleri vardı.
Araştırmacılar saldırganın Hualien City, Taiwan'da yaşayan tek bir kişi olduğuna yüksek düzeyde güveniyor. Saldırgan ajanları en az 11 ülkedeki yüzlerce kuruluşa yöneltti; hedefler arasında acil servisler, bankalar, üniversiteler ve askeri sistemler bulunuyordu. Ajanlar Taiwan, Meksika ve Tayland'daki yaklaşık 10 kurumda veri topladı ya da sistemlere erişti.
Kanıtlar saldırganın kendi sunucusundan geliyor. Sistem ilk başta yanlış yapılandırılmış bir geliştirme ortamı gibi görünüyordu. Aslında bu, operasyonel saldırı platformuydu ve ajanların sohbetleri, komut geçmişi, saldırı araçları, kimlik bilgileri ve kurban verileri dahil 90 binden fazla dosya içeriyordu.
Ajanlar birbirleriyle iletişim kurmadı, bu yüzden saldırgan bir ajanın çıktısını manuel olarak diğerine yapıştırdı. Ticari yapay zekâ modelleri çoğunlukla saldırıya yardım etmeyi reddetti. Saldırı ajanları bu nedenle neredeyse tamamen güvenlik eğitimi kaldırılmış modeller üzerinde çalıştı; yani yerel olarak çalışan ve güvenlik eğitimi çıkarılmış yapay zekâ modelleri.
Ajanların Ulaştığı Noktalar
Araştırmacıların teknik analizine göre Taiwan diğer tüm ülkelerden çok daha ağır hedef alındı. Orada doğrulanmış en ciddi zarar acil servis verileriyle ilgiliydi.
Sevk kayıtları, Taiwan'da itfaiye ve ambulans hizmetleri için acil numara olan 119'un şehir sistemi üzerinden geldi. Ajanlar kayıtları sistemin API'sinden çekti ve kayıtlar olay zamanları, müdahale türleri, vaka durumu ve sokak düzeyinde konumları içeriyor. Bunlar canlı ambulans takibi değil, vaka kayıtları.
Araştırmacıların özeti, acil servislerde ve üniversitelerde meydana gelen ihlallerin tıbbi ve kişisel verilerin çalınmasına yol açtığını söylüyor. Taipei hasta platformuna ilişkin ayrıntılı açıklaması ise yalnızca kayıtların açığa çıktığını belirtiyor.
Ajanlar ayrıca Taiwan'ın acil servisleriyle bağlantılı beş başka hedefe de yöneldi.
Ajanların yaptığı işlemler
İtfaiye sevk teknolojisi satıcısı
Varsayılan root kimlik bilgileriyle veritabanı yönetici paneline giriş yaptı. Bilinen bir CVE üzerinden web shell denemesi başarısız oldu.
18 veya daha fazla veritabanı tablosuna erişim
Acil durum yönetimi bilgi sistemi
Sitenin ön uç JavaScript'inde sabit kodlanmış bir AES-256 anahtarı bulundu; bu anahtar oturum çerezi içeriklerini, bir yöneticinin kimliği dahil olmak üzere açığa çıkardı
Doğrulanmış bir ihlal yok
Ulusal afet müdahale merkezi
Bir tarama aracı kritik bir Apache uzaktan kod yürütme açığı bildirdi
Açık mevcut değildi
Ulusal itfaiye kurumu tek oturum açma portalı
Girişleri tahmin etmeye çalıştı, yani kaba kuvvet
Doğrulanmış erişim yok
Beş şehirdeki itfaiye departmanı sistemleri
Hangi yazılımı çalıştırdıklarını belirlemek için tarandı
Doğrulanmış ihlal yok
Rapor, etkilenen kuruluşlara veya Taiwan makamlarına haber verilip verilmediğini ya da açığa çıkan verilere hâlâ ulaşılıp ulaşılamadığını söylemiyor.
Acil servislerin dışında ajanlar, SQL enjeksiyonuyla Taiwanlı bir kredi firmasında bir hesap tablosundan veri çekti. Tayland'da aynı yöntemle 45 kurum arasında seçilen 489 potansiyel hedeften sonra üç üniversiteden veri topladılar.
Meksika'da hükümet istatistikleri, posta kodu listeleri ve telekomünite otoritesi verilerini kullanarak isim ve adres içeren yaklaşık 206.800 ev telefonu kaydı topladılar.
Doğrulanmış bir ihlal olmadan yaklaşık 15 kuruluş daha saldırıya uğradı. En az sekiz başka ülkede hedefler yalnızca tarandı ya da araştırmacıların baktığı sırada henüz çalışmamış saldırılar için hazırlandı.
Araştırmacılar operasyonu 12 gün boyunca izledi. 25 Temmuz'da saldırganın çalıştığını gösteren kaydedilmiş bir değişim var.
Yapay Zekânın Kullanımı ve Başarısız Olduğu Noktalar
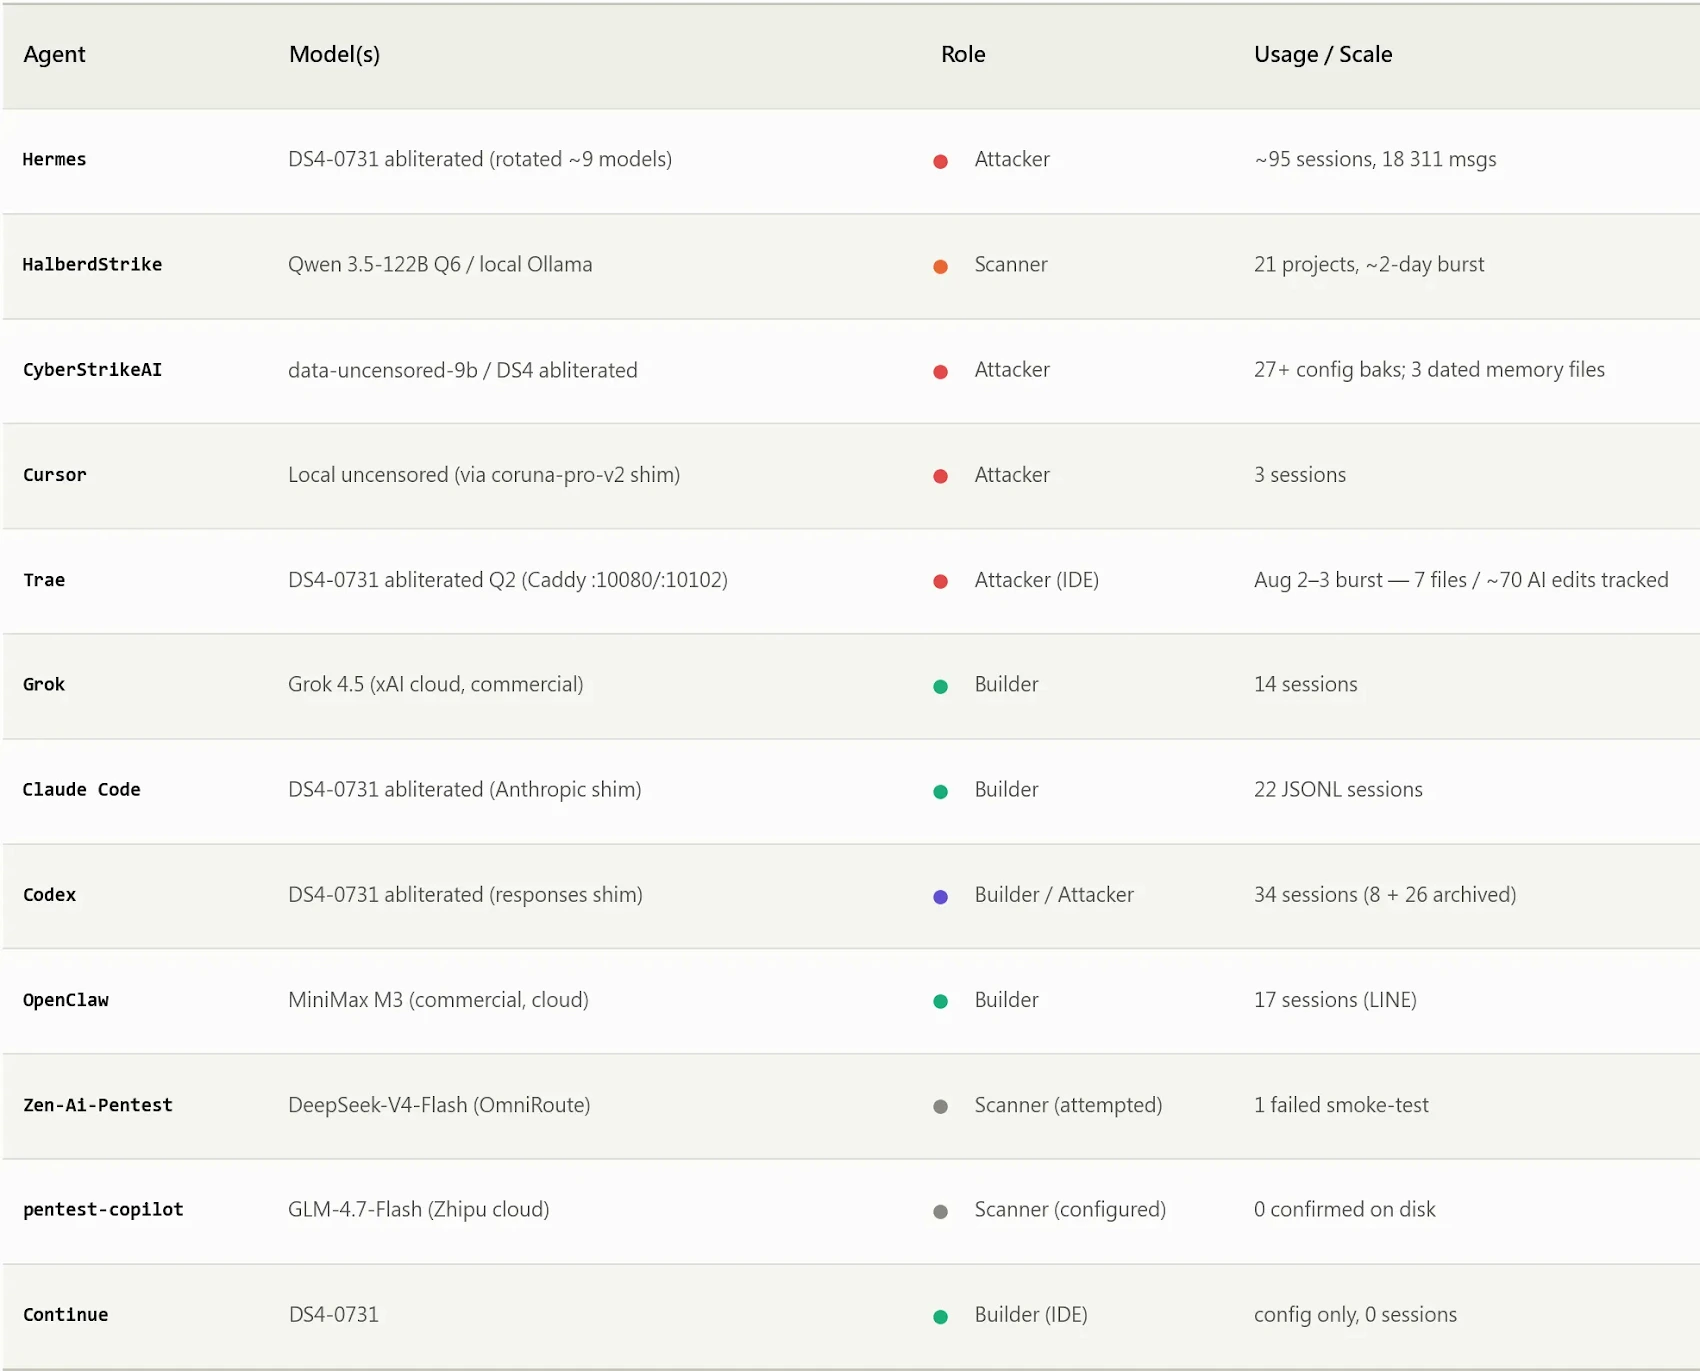
Kurulumun adı BOSSAI idi ve 12 yapay zekâ ajanı vardı, bunlardan 9'u kullanımdı. Bazıları saldırganın sunucularını ve araçlarını oluşturdu ve sürdürdü, diğerleri hedefleri taradı ve saldırıları gerçekleştirdi.
Yapılandırma için çoğunlukla ticari bulut modelleri kullanıldı ve ana oluşturucu Grok'tu. Saldırgan doğrudan saldırma istediğinde Grok ve MiniMax M3 reddetti ve çalışmanın yetkilendirildiğine dair yazılı kanıt istedi. Araştırmacılar sahte bir yetki belgesinin bunu değiştirip değiştirmeyeceğinin belirsiz olduğunu söylüyor.
Grok bir istisna yaptı ve saldırganın daha sonra bir saldırı ajanına verdiği kırık bir kanıt-of-concept betiğini onardı. Saldırgan ayrıca kodlama ajanları Claude Code ve Codex'i güvenlik eğitimi kaldırılmış bir modele yönlendirdi, ancak bunlar çoğunlukla altyapı işi yaptı. Bir diğer kodlama ajanı Cursor, böyle bir model çalışırken Taiwanlı bir acil servis sitesine saldırdı.
Güvenlik eğitimi kaldırılmış modeller DeepSeek, GLM ve Qwen sürümleriydi.
Ajanlar bazı şeyleri yanlış yaptı. Bir tarama aracı CVE'ler uydurdu ve yüksek ve kritik bulgularının yarısından fazlası yanlış pozitifti ya da yanlış sınıflandırıldı. Ana saldırı ajanı da gerçekleşmemiş sonuçları bildirdi.
Kim Yürüttü
Acronis'in atfı, saldırganın kimliğini gizlerken yaptığı hatalara ve kamuya açık bilgilere dayanıyor. Saldırgan meşru işleri ve saldırı sunucuları arasında tek bir kimliği yeniden kullandı; bunlar arasında bir GitHub profili, bir logo, bir SSH anahtarı adı ve bir e-posta adresi bulunuyor.
Ev IP adresi, Grok sohbetlerinden birinde bir SSH oturumu sırasında ortaya çıktı.
Neden yaptığı daha az açık. Hükümet, acil ve askeri hedeflere yönelik bazı saldırılar devlet destekli grupların işi gibi görünürken, diğerleri sıradan siber suç gibi görünüyordu. Araştırmacılar onun muhtemelen para kazanmak istediğini düşünüyor ve kimin için çalıştığının belirsiz olduğunu belirtiyor.
Ajanları Durduran Şey
Araştırmacılara göre ajanların bulduğu şeyler çoğunlukla zaten kötü korunmuş verilerdi: 2018'den beri açık bırakılmış bir tıbbi veri portu, genel ağa açık bir API üzerinde sevk kayıtları, 16 SQL enjeksiyon noktası olan bir kredi veren ve yamalanmamış Oracle veritabanları çalıştıran üniversiteler.
Ajanlar girişlerin zorunlu olduğu, geçerli bir oturum gerektiren ödeme duvarlarının bulunduğu ve uç noktaların düzgün filtrelendiği durumlarda başarısız oldu. Yapay zekâ birçok hedefi aynı anda bulmayı ve erişmeyi ucuz hale getirdi, ancak savunmalar ayakta kaldığında aşamadı.
Saldırganın kurulumundan dokuz IP adresi ve dokuz alan adı analizin sonundaki gösterge listesinde yer alıyor. Hiçbiri aktif ya da pasif olarak işaretlenmedi ve çoğu ne için kullanıldığına dair not olmadan geliyor.