

Saldırganlar HashiCorp Kaydı Üzerinden Go Zararlı Yazılımı Teslim Etmek İçin Zararlı Terraform Sağlayıcıları Kullanıyor
Ravie Lakshmanan 23 Eyl 2026 Zararlı Yazılım / Tedarik Zinciri
Siber güvenlik araştırmacıları, iki Go Modülü ve iki Terraform sağlayıcısı üzerinden dağıtılan Go tabanlı zararlı yazılımı açıkladı. Bu durum, tehdit aktörlerinin HashiCorp tarafından barındırılan merkezi deposu ilk kez zararlı yük dağıtımı için kullanması anlamına geliyor.
Aikido’ya göre Terraform sağlayıcıları ve Go modüllerinin listesi aşağıda yer alıyor:
gocommunity-io/dockerd (222 indirme)
kreuzwenker/docker (1.449 indirme)
Bu paketler aracılığıyla dağıtılan zararlı yazılım, ReversingLabs tarafından bu yılın Şubat ayında ilk kez belgelenen ve Kuzey Kore yani DPRK tehdit aktörlerine atfedilen Graphalgo kampanyasıyla örtüşme gösteriyor.
Bu çabanın bir parçası olarak olası geliştiricilere LinkedIn ve Facebook gibi sosyal platformlar üzerinden ya da var olmayan Web3 şirketleri gibi davranarak forumlardaki iş teklifleriyle yaklaşılıyor. Ardından geliştiricilerden, npm veya PyPI üzerinde yayınlanan bir bağımlılık aracılığıyla kötücül davranışı tanıtan masum bir GitHub deposu sağlayarak kodlama görevi tamamlamaları isteniyor.
Bu son keşfin, aynı zararlı yazılımı dağıtmak için bu hafta kadar yeni tespit edilen bir dizi zararlı npm paketinin belirlenmesine denk geldiği belirtiliyor. Checkmarx, JFrog ve SafeDep tarafından vurgulanan işaretlenen paketlerden bazılarının listesi şu şekilde:
Bu paketlerin analizi, bazı durumlarda zararlı yazılımın yürütülmesinin yalnızca belirli bir kriptografik işlem gerçekleştirildiğinde tetiklendiğini gösteriyor ve bu durum hedefli bir operasyonun tüm özelliklerini taşıyor.
“Yük, yalnızca mağdur belirli bir matrisle lineer bir sistemi çözdüğünde şifre çözülüyor, Ethereum Sepolia test ağındaki bir akıllı sözleşmeden emir alıyor, Slack üzerinden ikinci bir komut kanalı açık tutuyor ve GitHub Actions çalışanlarından oluşan bir çiftlik tarafından üretilen indirme sayılarının arkasına saklanıyor,” dedi JFrog.
Saldırı zinciri, asimetrik kriptografi ile şifrelenmiş olması nedeniyle kesin işlevleri bilinmeyen şifrelenmiş bir yükün önünü açıyor. İmplant ayrıca bir Slack kanalıyla iletişim kurmak üzere tasarlandı ve her 10 saniyede bir “conversations.history” uç noktasını yokluyor, paket türüne göre bir sonraki eylemi gerçekleştiriyor:
Başlat paketi, dosya transferine başlamak için
Parça paketi, dosya içeriğini sağlamak için
Bitiş paketi, parçaları birleştirmek için
“Blockchain yolu ayrıca uzak veriyi şifre çözüyor, subwatcher yazıyor ve Node.js ile başlatıyor,” dedi SafeDep. “Bu yollar, operatörün gerekli kurulumun başarılı olduğu bir ana bilgisayarda yürütülmek üzere kod teslim etmesine izin veriyor. İmplantı kurtardık ancak bu kanallar üzerinden teslim edilen sonraki kodu kurtaramadık. Bu nedenle bir operatörün mağdurda hangi görevleri çalıştırdığını söyleyemiyoruz.”
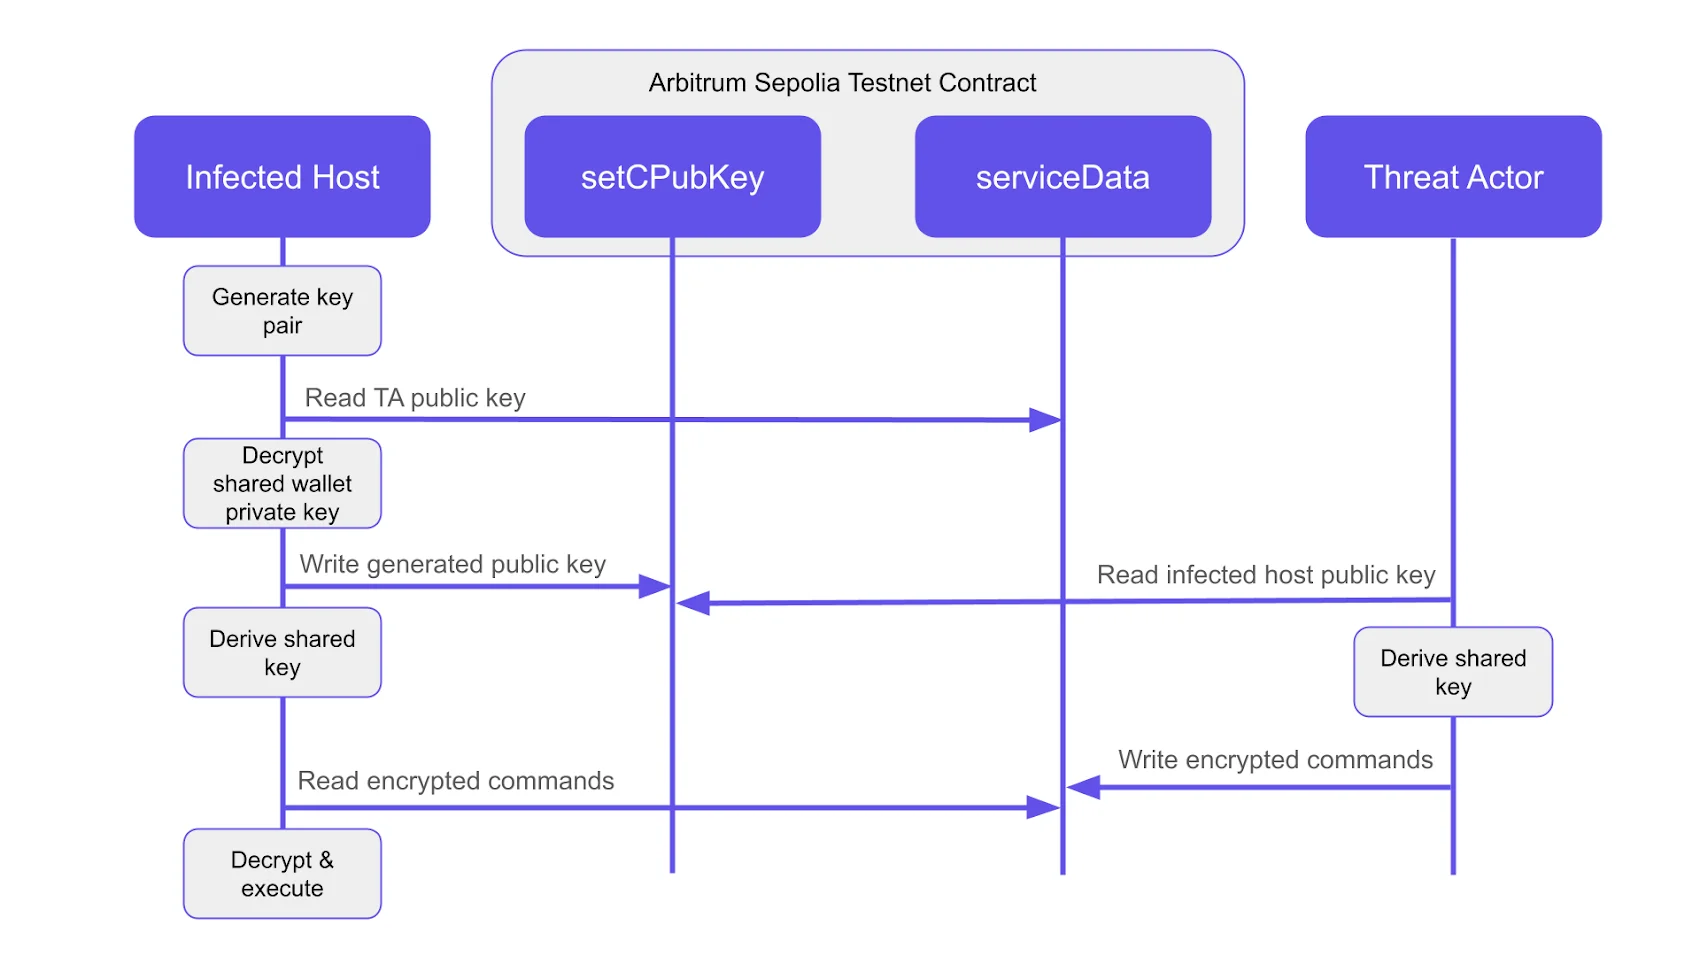
Aikido, Terraform sağlayıcıları ve Go Modülleri üzerinden dağıtılan zararlı yazılımın, npm sürümüyle blockchain ve Slack altyapısını paylaşan bir Go portu olduğunu söyledi. Çift komuta-kontrol kanalı bulunuyor; blockchain ölü düşüşleri ve bir Slack bot tokenı kullanılıyor.
Başlangıçta sistem bilgisi topluyor; donanım özellikleri, işletim sistemi, ana bilgisayar adı ve enfekte sistemde düğümün kullanılabilir olup olmadığı gibi veriler elde ediliyor. Yakalanan veriler daha sonra API üzerinden saldırgan kontrollü Slack kanalına iletiliyor.
“Giriş çağrısının ardından zararlı yazılım geçici bir genel-özel anahtar çifti oluşturuyor,” dedi güvenlik araştırmacısı Oliver Smith. “Zararlı yazılım, geçici anahtarını iki tehdit aktörü genel anahtarıyla birleştirerek paylaşılan anahtarlar üretiyor. Paylaşılan anahtar, zararlı yazılımın enfekte istemcilerle paylaşılan kanallar üzerinden iletişim kurmasına izin veriyor ve C2 iletişimini açığa çıkarmıyor ya da enfekte ana bilgisayarlar arasında mesajların sızdırılmasına yol açmıyor.”
Blockchain tabanlı C2, Arbitrum Sepolia test ağındaki bir Ethereum akıllı sözleşmesinden verileri, sabit kodlu bir sözleşme adresi kullanarak alıyor ve her üç saniyede bir şifrelenmiş komutları yokluyor. Komutlar daha sonra Go veya JavaScript kodu olarak yürütülüyor.
“C2 mekanizması, bu zararlı yazılımın hedefli bir operasyonun parçası olduğuna dair ek bir işaret,” dedi Smith. “Tehdit aktörünün komut verme yeteneği darboğazlı çünkü tüm istemciler tüm mesajları tüketiyor ve kendilerine yönelik olmayan mesajları şifre çözemediğinde hiçbir işlem yapmıyor.”
“Bu, bilgi sızıntısı veya kesinti riski minimal olacak şekilde çift yönlü iletişimi entegre eden son derece sofistike bir blockchain ölü düşüşü uygulaması.”
Socket güvenlik araştırmacısı Karlo Zanki, The Hacker News’e verdiği demeçte Graphalgo’nun aynı operasyonel oyun kitabına bağlı kaldığını, muhtemelen sahte iş görüşmelerini birincil ilk erişim vektörü olarak kullandığını söyledi.
“Yürütme, muhtemelen ön uç bileşeni tarafından sağlanan veriler için temel bir kontrol ile kısıtlanıyor,” dedi Zanki. “Bu davranış dar kapsamlı hedefli bir aktiviteyi düşündürse de, araştırmacılar arka uç yükünü ilgili ön uç olmadan keşfettiğinde analizi engellemeyi amaçlamak daha olası. Orijinal Graphalgo operasyonu aynı özelliği sergiliyordu.”
Terraform kaydı yeni tedarik zinciri saldırı vektörü mü?
Terraform sağlayıcılarının ortaya çıkması yeni bir taktik, ancak kritik üretim kimlik bilgilerine daha doğrudan bir yol sağlayabildiği için belki de tamamen şaşırtıcı değil, Aikido ekledi. Bu durum aynı zamanda tehdit aktörünün kampanyanın erişimini npm ve PyPI’nin ötesine genişlettiğini de gösteriyor.
Ancak bu, Kuzey Kore muhaliflerinin zararlı yazılım dağıtımı için Terraform sağlayıcılarını kullanmasının ilk kez olduğu anlamına gelmiyor. Geçen hafta yayınlanan bir raporda SentinelOne, TraderTraitor kod adlı tehdit aktivite kümesinin, saldırganlar tarafından kontrol edilen özel Terraform sağlayıcı kayıtlarından Rust tabanlı arka kapıların teslimatını kolaylaştırmak için silahlandırılmış Terraform kilit dosyalarına güvendiğini detaylandırdı.
“DPRK bağlantılı tehdit aktörlerinin Terraform kayıtlarını yeni bir dağıtım taktiği olarak kullandığına güvenle karar vermek için henüz erken,” dedi Zanki. “Yine de bu operatörlerle ilişkilendirilen iki ayrı kampanyada son zamanlarda ortaya çıkmaları tesadüfü daha az olası kılıyor. Bu tehdit aktörlerinin yeni enfeksiyon teknikleri sunma ve başarılı yöntemleri birden fazla kampanyada uygulama geçmişi var.”
“DPRK bağlantılı tehdit aktörleri son derece uyarlanabilir ve geniş bir hedef yelpanesine ulaşabilen tekniklerle araç setlerini sürekli genişletiyor. Terraform kayıtları, ölçekte benimseyebilecekleri bir sonraki dağıtım kanalı olabilir.”
Zararlı npm paketi PolinRider ile bağlantı paylaşıyor
Gelişme, CloudSEK’in meşru bir npm paketi “@dforge-core/dforge-mcp”in tehlikeye girmesinin ardından dağıtılan daha önce bildirilmemiş bir JavaScript yükleyicisi GHAPPIER’i vurgulamasıyla geldi. Saldırganların bakımcının hesabına nasıl erişim sağladığı şu anda bilinmiyor, ancak geliştiricinin makinesinin kötücül bir uzantı veya paket tarafından enfekte edilmiş olabileceği tahmin ediliyor.
Yükleyicinin birincil amacı, operatörün kontrol ettiği bir sunucudan kod almak ve çalıştırmak; bu da tehdit aktörünün yükleri çalışma zamanında dinamik olarak değiştirmesine izin veriyor.
Kötücül sürümün 0.2.21 olduğu belirtiliyor ve 9 Eylül 2026’da npm üzerinde 35 dakika 38 saniye canlı kaldıktan sonra orijinal bakımcı değişiklikleri geri aldı ve temiz bir sürüm 0.2.22’yi yayınladı. Aynı yükleyici 22 farklı hesaba ait 65 genel depoda gözlemlendi.
“Her durumda aynı şekilde ulaştı: operatör geliştiricinin saklanan kimlik bilgilerini elde etti ve ardından bu kimlik bilgilerini geliştiricinin itme yetkisine sahip olduğu her depoya yazmak için kullandı,” dedi CloudSEK araştırmacısı Vikas Kundu.
npm paketinden bir kopya ile ikinci bir mağdurun deposundan elde edilen bir diğer kopyanın karşılaştırılması, saldırı zincirinin aynı barındırma sunucusunu ve Vercel alan adına bir isteği kullandığını ancak kullanılan kampanya etiketinde farklılık gösterdiğini ortaya çıkardı (“ghappier” vs. “g0115”).
İlginç bir şekilde, ikinci yükün C2 adresini (“193.247.144[.]38”) saldırgan cüzdanından elde etmek için NullReceiver tekniğini kullandığı ve “68656c6c6f6970626f742121” olarak çözümlenen “helloipbot!!” dizisine karşılık gelen aynı sondaki bayt dizisini içerdiği gözlemlendi. Bu aktivite, uzun süredir devam eden Kuzey Kore bağlantılı PolinRider kampanyasıyla örtüşüyor.
Rust, zararlı yük içeren iş görüşmeleri konusunda uyarıyor
Bulgular aynı zamanda Rust projesinin, cihazlarını ve hesaplarını zararlı yazılım dağıtımı için tehlikeye atmaya yönelik amaçla rust-lang üyelerini ve popüler paketlerin sahiplerini hedef alan devam eden bir kampanya hakkında verdiği uyarının ardından geldi.
“Bir video görüşmesi olumlu bir şey için kuruluyor – belki bir iş için, belki bir proje için, belki bir sözleşme fırsatı için – ve sonra bu, hedefin bilgisayarına bir şey kurmasını sağlamak için bir vektör olarak kullanılıyor (örneğin, sözde eksik bir ses codec bileşeni) ya da başka bir komut yürütülüyor (örneğin, komutu panoya koyarak),” dedi Rust Vakfı’nda yazılım geliştiricisi Adam Harvey.
“Bu saldırganlar, yüzeysel incelemeden geçebilmek için makul LinkedIn varlıkları da dahil olmak üzere yeni ama meşru görünen şirket profilleri oluşturuyor.”
Rust projesi, modus operandi’nin Kuzey Kore’ye bağlanan Contagious Interview kampanyasıyla örtüştüğünü söyledi ve katkıda bulunanları ve paket sahiplerini dikkatli olmaya, çok faktörlü kimlik doğrulamanın etkinleştirildiğinden emin olmaya ve hesaplarında beklenmeyen oturum açmaları kontrol etmeye çağırdı.



