
Uluslararası polis ekipleri bu hafta Gootloader, CastleRAT ve StealC yazılımlarının arkasındaki sunucuları devre dışı bıraktı. Suçlular, bilgisayarlara sızmak, şifre çalmak ve fidye yazılımı saldırıları başlatmak için bu üç aracı kullanıyordu.
Almanya Federal Kriminal Polis Teşkilatı'na (BKA) göre polis, 40 binden fazla kurbana ait yaklaşık 6,4 milyon çalınmış giriş bilgisi ele geçirdi.
Bir 'yükleyici' olan Gootloader, bilgisayara girdikten sonra özellikle fidye yazılımları başta olmak üzere başka kötü amaçlı yazılımları indirebiliyordu. Yazılım, genellikle hacklenmiş WordPress sitelerine yerleştirilen sahte hukuk belgeleri aracılığıyla yayılıyordu. Suçlular, bu siteleri arama sonuçlarında üst sıralara taşımak için SEO zehirlemesi yöntemini kullanıyordu.
ABD Adalet Bakanlığı, Gootloader'ın 2018'den bu yana dünya çapında en az 25 bin bilgisayara bulaştığını açıkladı. Operatörler, bu bilgisayarları kullanarak daha fazla sisteme sızıyor ve ardından yeni erişimleri fidye yazılımı saldırganlarına satıyordu. ABD'de Gootloader'ın en az 44 kurbana karşı kullanıldığı ve yaklaşık 28,8 milyon dolar zarara yol açtığı belirtildi.
Alman polisinin Almanca yayınladığı açıklamada ise çok daha yüksek rakamlar verildi. Müfettişlerin şu ana kadar edindiği bilgilere göre Gootloader, 2020'de ilk ortaya çıkışından beri dünya genelinde milyonlarca bilgisayara bulaştı.
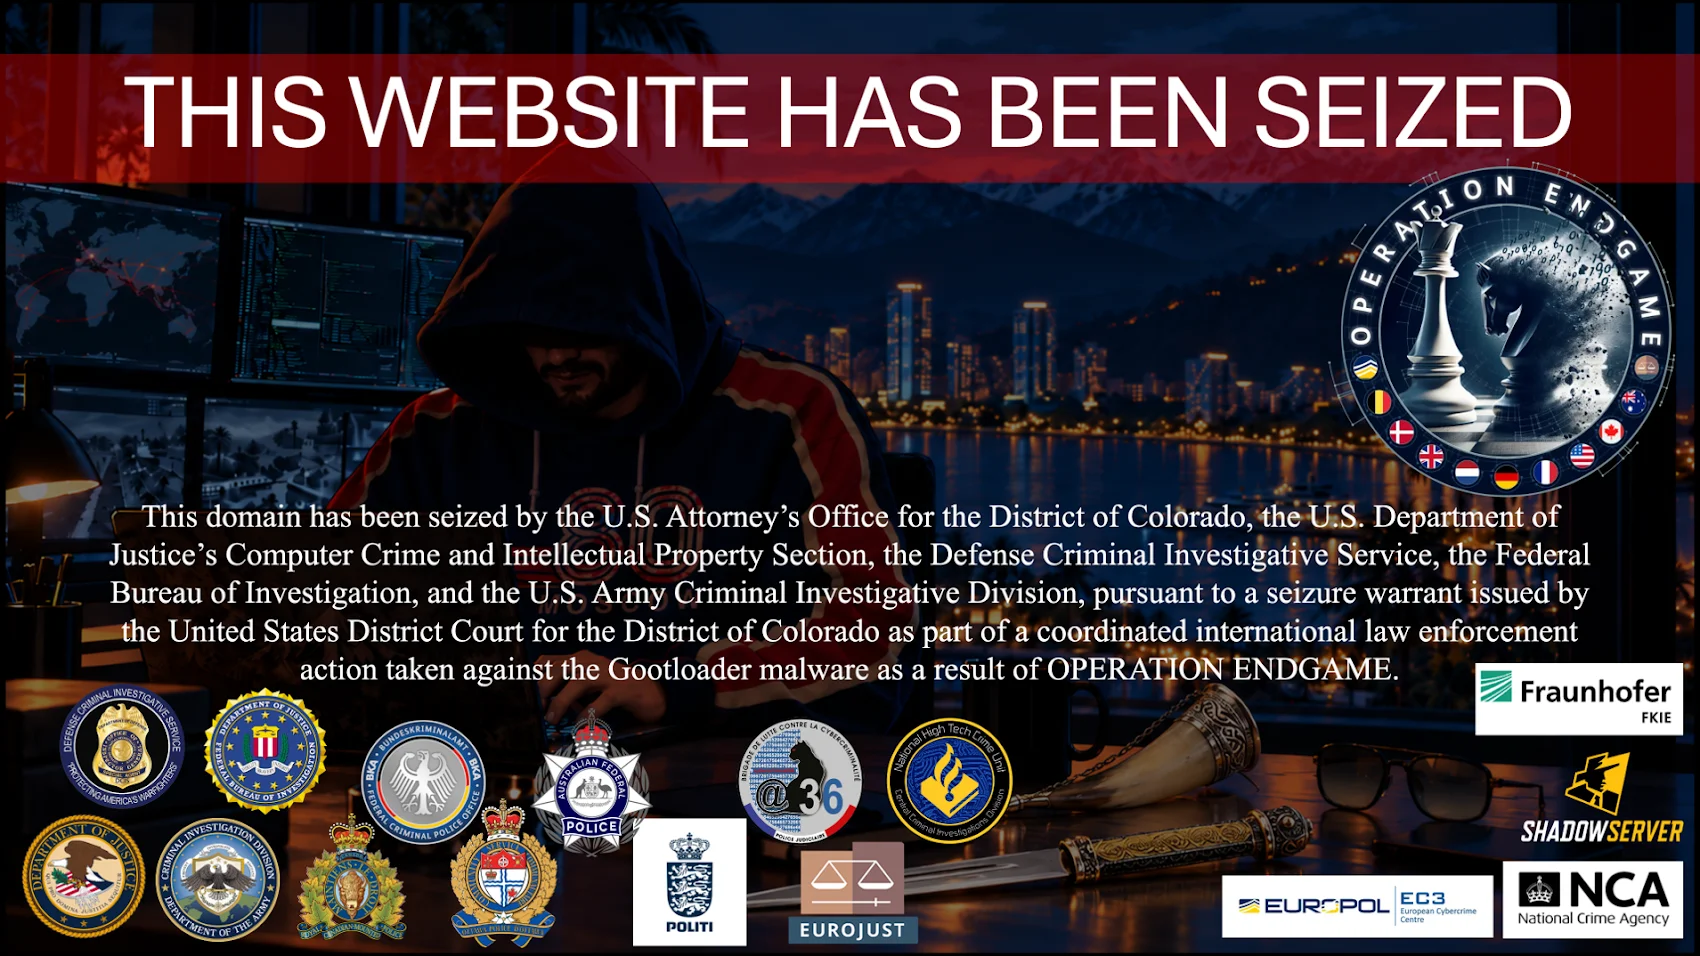
Operasyona destek veren Europol'ün özet raporuna göre, üç araçla bağlantılı toplam 235 sunucu ve 257 alan adı ele geçirildi. Bu hamle, suçluların kurbanların bilgisayarlarına erişmek için kullandığı yazılımlara karşı yürütülen uluslararası polis kampanyası Operation Endgame'in bir parçası.
Gootloader özelinde polis 14 sunucuyu ve 218 alan adını kapattı, ayrıca 681 hacklenmiş web sitesinden kötü amaçlı yazılımı temizledi.
ABD'li kurumlar ve uluslararası ortakları, mahkeme onayıyla hacklenmiş WordPress siteleri dahil 100'den fazla sunucudan Gootloader'ı sildi. Adalet Bakanlığı'nın duyurusuna göre, yazılımın dağıtımı ve kontrolü için kullanılan ABD merkezli alan adlarına da el konuldu.
2025'ten beri bilinen bir uzak erişim trojanı (RAT) olan CastleRAT, saldırganların enfekte olmuş bir bilgisayarı uzaktan kontrol etmesine olanak tanıyor. Polis, bu yazılıma ait 120 sunucuyu ve 39 alan adını ele geçirdi.
StealC ise enfekte bilgisayarlardan şifreleri ve diğer giriş bilgilerini sızdıran bir bilgi hırsızı (infostealer) yazılımı; suçlular bu bilgileri satıyor ya da kötüye kullanıyordu. Haziran ayındaki operasyonun ardından altyapısını değiştiren ve izlerden kurtulmak için yeniden çevrimiçi olan StealC sunucuları, bu hafta tekrar kapatıldı.
Alman polisinin açıklamasına göre StealC'nin temel altyapısının bir kısmı, suçlulara hizmet veren 'kurşun geçirmez' (bulletproof) hosting servisi Virtualine/Omegatech üzerinde çalışıyordu.
Söz konusu hosting servisi, ekim ayı sonunda gerçekleştirilen bir operasyonla kapatıldı.
Bu haftaki operasyonda herhangi bir gözaltı yapılmadı. Hollanda polisinin yayınladığı bültene göre, Gootloader'ın ana şüphelisine yönelik soruşturmalar devam ediyor.
Kurbanlar ve Site Sahipleri Ne Yapabilir?
Hollanda polisi, CastleRAT tarafından çalınan verileri 'Check your hack' adlı servis üzerinden kullanıma sundu. Kişiler e-posta adreslerini girerek sızıntı olup olmadığını kontrol edebiliyor. Eğer adres listede varsa, polis birkaç dakika içinde yazılımın nasıl temizleneceğine dair adımları içeren bir e-posta gönderiyor; aksi takdirde herhangi bir mesaj gelmiyor.
Önümüzdeki haftalarda daha fazla veri eklenecek. Servis şu an tekil adresleri kontrol ediyor ancak kurumlar, verilerin özel ortaklarla paylaşıldığı 'No More Leaks' projesine katılabilir. Çalınan veriler ayrıca Have I Been Pwned ve Shadowserver Foundation gibi servislerle de paylaşılıyor.
Polis, kendileri adına geldiğini iddia eden ve verileri kontrol etmeniz için link içeren e-postaların sahte olduğu konusunda uyardı; polisin asla link içeren e-postalar göndermediği vurgulandı.
Polis, sıkça sorulan sorular kısmında, veriler ele geçirilmiş olsa bile suçluların çalınan giriş bilgilerini hala ellerinde tutabileceğini belirtti. Kötü amaçlı yazılım bilgisayarda kaldığı sürece şifrelerin çalınmaya devam edebileceği ifade edildi.
Adalet Bakanlığı, Shadowserver Foundation'ın internet servis sağlayıcıları ve siber güvenlik olay müdahale ekipleriyle (CSIRTs) birlikte çalışarak enfekte bilgisayarları tespit etmeye ve sahiplerini bilgilendirmeye çalıştığını bildirdi. Almanya'da ise BKA'ya göre Federal Bilgi Güvenliği Ofisi (BSI) kurbanların bilgilendirilmesine yardımcı oluyor.
Danimarka Ulusal Özel Suç Birimi (NSK), 681 web sitesinin temizlenmesine destek verdi. Birim, saldırganların sitelere suç ağlarından elde edilen çalınmış şifrelerle girdiğine ve ardından bir arka kapı (backdoor) kurduğuna inandığını açıkladı.
Görevliler, saldırganların kodlarını ve erişimlerini kaldırarak site sahiplerine güvenlik tavsiyeleri içeren bir mesaj bıraktı.
Danimarka ve Hollanda polisi, WordPress site sahiplerine şu adımları izlemelerini öneriyor: - Tüm yönetici şifrelerini en az 12 karakterli ve benzersiz şifrelerle değiştirin. - Çok faktörlü kimlik doğrulamayı (MFA) aktif hale getirin. - Tanımadığınız hesapları silin. - Sitedeki tüm arka kapı kodlarını temizleyin. - WordPress'i, temaları ve eklentileri güncelleyin. - /wp-admin giriş sayfasına erişimi yalnızca kendi cihazlarınızın IP adresleriyle sınırlandırın.


