
Siber güvenlik araştırmacıları, çalınan veriyi para kazanma değerine göre sıralamak için büyük dil modelini kullanan yeni bir Windows infostealer kötücül yazılımı olan VOLTA-AUTODOXER'ın yani VOLTA'nın keşfedildiğini açıkladı.
Diğer tipik stealer aileleri gibi VOLTA, Chromium tabanlı web tarayıcılardan şifre ve çerez toplamak; Outlook profilleri ve Slack çalışma alanlarından veri almak; ödeme kartları; kripto para cüzdanı tohum ifadeleri; Discord, Telegram, Steam ve Roblox oturumları; Microsoft OAuth belirteçleri; SSH ve bulut sağlayıcı anahtarları; Wi-Fi profilleri ve ekran görüntüleri toplamak üzere donatılmış.
Cisco Talos araştırmacısı Ryan Fetterman, "VOLTA, makinenin arkasındaki kişi hakkında yapılandırılmış bir kanıt paketi oluşturuyor" dedi. "Bu paket coğrafi konum ve ev adresi, işveren ve işveren alan adı, çıkarılan doğum yılı, kartın son dört hanesi, Slack çalışma alanları, belge yazarlığı meta verileri, iPhone yedekleme göstergeleri ve canlı bir Roblox hesabı değerlemesi içeriyor."
Bu bilgiyi daha değerli kılmak için kötü yazılım, ev adresini doğrulamak amacıyla Gmail hesabında Amazon, DoorDash, Uber Eats, Grubhub, Walmart ve PayPal ile ilgili e-postaları çıkaran makbuzları aramak üzere çalınan oturum erişimini kullanıyor.
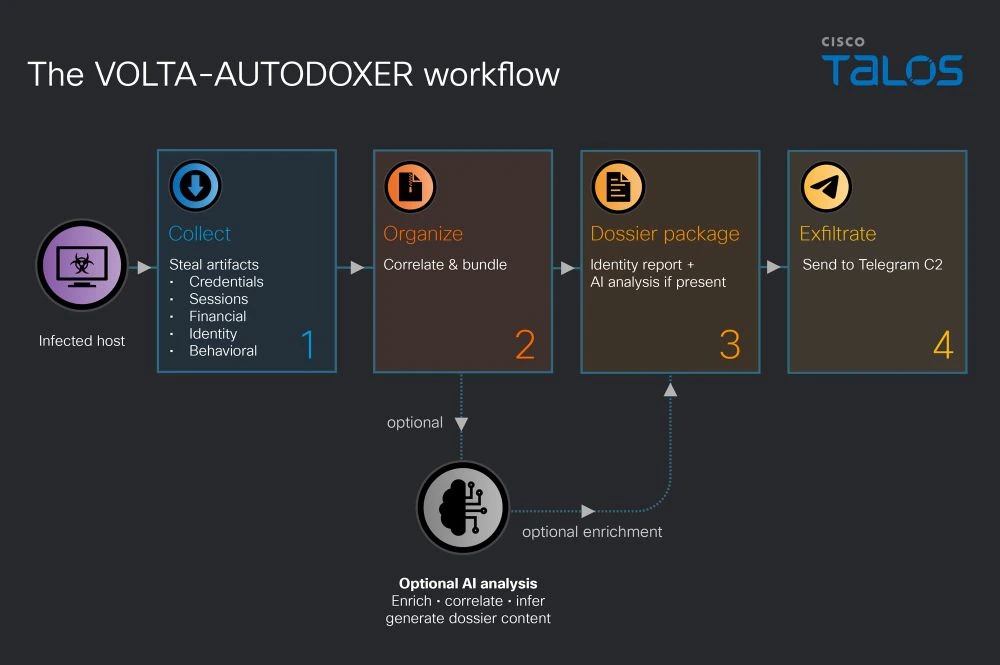
Gerekli bilgiler toplandıktan sonra paket serileştiriliyor ve OpenRouter adlı birleşik LLM API geçidi ve yönlendirme hizmeti ile bir sistem istemi kullanılarak analiz için yapay zekâ sistemine besleniyor. İstekler varsayılan olarak Anthropic'in Claude Opus 4.6'sına yönlendiriliyor, başarısız olması halinde Moonshot AI'ın Kimi K2'sine ve Google'ın Gemini 2.5 Flash'ına geçiliyor.
Talos, "VOLTA, modelin reddine takıldığında dayanıklı bir şekilde geri düşmek için çok model mimarisi kullanıyor, her yanıtı 'Yapamam' ya da 'Yapamıyorum' gibi ifadeler açısından kontrol edip en fazla üç modelden oluşan bir zincire iletiyor" dedi.
VOLTA, yapılandırılmış bir kanıt paketinden gelen verilere dayalı bir hedef değerlendirmesi hazırlamakla görevli "adli istihbarat analisti" rolünü üstlenmesini modelden isteyen 240 kelimelik bir sistem istemine sahip. İstemin bir satırı "Paket, olguların tek izin verilen kaynağıdır; eğitim bilginiz asla konu hakkında bir olgu sağlamamalıdır" diyor.
Talos, "Gerekli çıktı, değerli varlıkları düşük/orta/yüksek kademeyle para kazanma değerine göre sıralayan 'NE KADAR DEĞERLİLER' başlıklı bir bölüm ve kurbanın güvenlik duruşu ve şifre hijyeni değerlendirmesi içeren 'ONLARIN OPSEC'İ' başlıklı bir bölüm içeriyor" diye açıkladı.
"Model, operatörün triyaj analistidir; ham kimlik bilgisi günlüğünü kurbanın ve parasal varlıklarının önceliklendirilmiş ve atıflı bir dosyasına dönüştürür."
Veri sızdırma Telegram üzerinden veri sızdırma üç farklı aşamada gerçekleşiyor -
Stealer çalıştıktan hemen sonra, tarayıcı şifreleri, çerezler, ödeme kartları, kripto para cüzdanları; Discord, Steam ve Roblox belirteçleri; Wi-Fi şifreleri ve ekran görüntüleri hakkında ayrıntıları içeren
Yapay zekâ çağrısından sonra, yakalanan veri ve LLM analizinin sonuçları dahil
Canlı zenginleştirme adımından sonra, Gmail makbuzları ve sipariş geçmişleri dahil
Buna ek olarak VOLTA, oluşturma sırasında doldurulan altı yuvadan oluşan bir şablon kullanıyor. Bu şablon veri sızdırma için kullanılan Telegram kanalını, API anahtarlarını ve diğer ayarları içeriyor.
Bu yaklaşım, kötü yazılım yazarının muhtemelen olası müşterilere satmak üzere bir oluşturucu kiti reklamını yaptığını ya da her sipariş için özel bir ikili derlemek üzere kendi kontrolü altında özel bir araç olarak işlettiğini gösteriyor.
Talos, "VOLTA gerçekten de mallılaştırılmış bir kötü yazılım ise, yapay zekâ dosya oluşturma yeteneği yazarın kendi operasyonları için icat ettiği bir şey değil" dedi. "Bu, her düzeyden bir müşterinin onu kurbanlara yönlendirip Telegram gelen kutularında sıralanmış hedef değerlendirmeleri almaya başlamasını sağlayan bir özelliktir."
"VOLTA, analitik işi operatörden almak için eklenmiş geç aşamalı bir yapay zekâ katmanına sahip olgun bir stealer'dır. Buradaki yapay zekâ iyileşmesinin ekseni hız ya da ölçek değil, çaba yer değiştirmesidir."
Bu açıklama, tehdit aktörlerinin özel araçlar geliştirmek ya da değerli veri bulmak için teknolojiyi iş akışlarına dahil ederek saldırıları başarılı olma olasılığını artırmasıyla üretken yapay zekânın kötü niyetli benimsenmesinin yeni normal haline geldiği bir dönemde geldi.
Zscaler ThreatLabz, "GenAI teknolojileri, sınıflandırma ya da içerik arama amacıyla büyük miktarda veri incelemeye de oldukça uygundur" dedi. "Bir saldırgan kurbanın sistemine erişim sağladıktan sonra, GenAI kurbanın sisteminin erişebildiği tüm materyalleri aramak için kullanılabilir ve saldırının bir sonraki aşamasında çalınması ya da şifrelenmesi için en değerli ya da hassas verileri arayabilir."
Bir fidye yazılımı aktörü bu yöntemi, tehlikeye atılmış bir ağdan en hassas verileri tanımlayıp edinmek için kullanabilir ve böylece kurbanın ödeme yapma şansını maksimize edebilir.
Geçen hafta Talos ayrıca saldırganlara uzaktan erişim, kimlik bilgisi hırsızlığı, tuş kaydı, savunma atlatma, gözetim ve fidye yazılımı yetenekleri sağlayan ve ele geçirilen oturum içinde çalınan verileri yapay zekâ analizi için OpenAI istemcisine gönderen NIK C2 adlı yapay zekâ destekli bir çerçeve detaylandırdı.
Go tabanlı, Windows uzaktan erişim aracı olan NIK C2, tehlikeye atılmış ana makineler üzerinde kalıcı kontrol sağlıyor ve komuta ve kontrol sunucusu tarafından gönderilen 52'den fazla komutu destekleyerek geniş bir veri yelpazesi topluyor.
OpenAI entegrasyonu, tehdit aktörünün kurbanın kendi OpenAI API anahtarını kötüye kullanarak yapay zekâ destekli analizi yürütmesiyle dikkat çekiyor. Özellikle, bitki aktörün bir API anahtarı sağladığını kontrol ediyor. Yokluğunda, kurbanın ortam değişkenlerini "OPENAI_API_KEY" dizesi için tarıyor ve kullanıyor.
Bu, kötü aktörlerin kendi operasyonlarını çalıştırmak için başka bir tarafın yapay zekâ modeline erişimini çaldığı, bu durumda kurbanın kendisine karşı, meşru sahibi ise hesaplama gücü için ödeme yaptığı bir LLMjacking biçimidir. Ayrıca saldırganın kim yaptığı gizlenerek tespit atlatmasını sağlar.
Talos, "Bu geri dönüş, API anahtarı çözümlemesi için bir yedek mekanizma değildir. Önemli operasyonel etkileri olan kasıtlı bir tasarımdır" dedi. "Kurban, makinesinde bir OpenAI hesabı yapılandırdıysa, o hesabın API anahtarı aktörün yapay zekâ çıkarımını finanse edecektir."
"NIK C2, toplama ve sömürüyü tek sürekli bir oturuma sıkıştırarak düşman taktiklerini yeniden şekillendiriyor ve tarihsel olarak savunmacılara kritik tespit pencereleri sağlayan çevrimdışı işleme gecikmelerini etkili bir şekilde ortadan kaldırıyor" dedi Talos.


