Google veya Apple hesabıyla Keplr kripto cüzdanı kuran bazı kişilerin parası saldırgan tarafından çalındı.
Keplr, bu Google ve Apple girişini çalıştırmak için Web3Auth adlı bir şirket kullanıyor. Her iki şirket de geçen hafta sonu saldırganın cüzdanlara ulaşmak için bu şirketteki bir güvenlik açığından yararlandığını söyledi.
Web3Auth, saldırganın yetişmesinden önce risk altındaki diğer cüzdanları boşaltmak için saldırganın kendi yolunu kullandı. Şirket, bu parayı cüzdan üreticisinin yardımıyla saklama amacıyla kurtarma cüzdanlarına taşıdığını belirtti. Böylece bakiye boş görünüyorsa bu para çalınmamış, kurtarılmış olabilir.
Kurtarma ifadesi ile oluşturulan cüzdanlar ya da donanım cüzdanları etkilenmedi, cüzdan üreticisi açıkladı. Şirket soruşturma sürerken Google ve Apple girişini duraklattı.
Etkilenen kullanıcıların yapması gerekenler
Cüzdan üreticisi Google veya Apple girişli hesaplar için kullanıcılara şu yönlendirmeyi yaptı:
Yeni fon göndermeyin.
Hesabı yeniden içe aktarmayın veya başka yerde yeniden oluşturmayın.
Stake edilmemiş veya kilitli olmayan tüm fonları kurtarma ifadesi veya donanım cüzdanı kullanan bir hesaba taşıyın.
Güncellemeleri yalnızca cüzdan üreticisinin ve giriş sağlayıcısının resmi hesaplarından takip edin ve "kurtarma" sunan doğrudan mesajları veya bağlantıları görmezden gelin.
Stake edilmiş ve kilitli varlıkların güvence altına alınması daha uzun sürüyor. Cüzdan üreticisi, kullanıcıların hesaplarının etkilenip etkilenmediğini kontrol edebilmeleri için giriş sağlayıcısıyla birlikte çalışıyor.
Bu arada giriş sağlayıcısı, kendi transferlerini muhtemel kötü niyetli olanlardan ayırt etmeyi sağladığını söylediği bir kurtarma adresi listesi yayımladı.
Ayrıca kullanıcıları, tanıdık olmayan bir hedef adresin saldırganla bağlantılı olduğunu varsaymamaları konusunda uyardı.
Neler yanlış gitti
Bir olay güncellemesinde Web3Auth, kendi altyapısındaki bir güvenlik sorununun Keplr uygulamasının içinde sağladığı belirli cüzdanları etkilediğini söyledi.
Keplr daha ileri giderek, açığın Google veya Apple ile giriş yapan bazı kullanıcılar için "özel anahtar ihlali"ne yol açtığını belirtti. Özel anahtar, bir cüzdandan ödeme onaylayan gizli koddur; onu elinde tutan kişi parayı hareket ettirebilir.
Hiçbir şirket açığın nasıl çalıştığını, saldırganın ilk ne zaman kullandığını veya bu yolun artık kapatılıp kapatılmadığını söylemedi.
Para nereye gitti
Her iki şirketten de hırsızlık için dolar tutarı gelmedi. Keplr kurucu ortağı Josh Lee, ilk bulgularında erken bir tahmin verdi: Google ve Apple girişli hesapların yaklaşık yüzde 20'si etkilendi ve bunların yalnızca küçük bir kısmının istismar edildiği görüldü.
Web3 güvenlik şirketi GoPlus, bir güvenlik uyarısında en az yaklaşık 1 milyon dolar çalındığını söyledi. Şirket bu rakama nasıl ulaştığını açıklamadı.
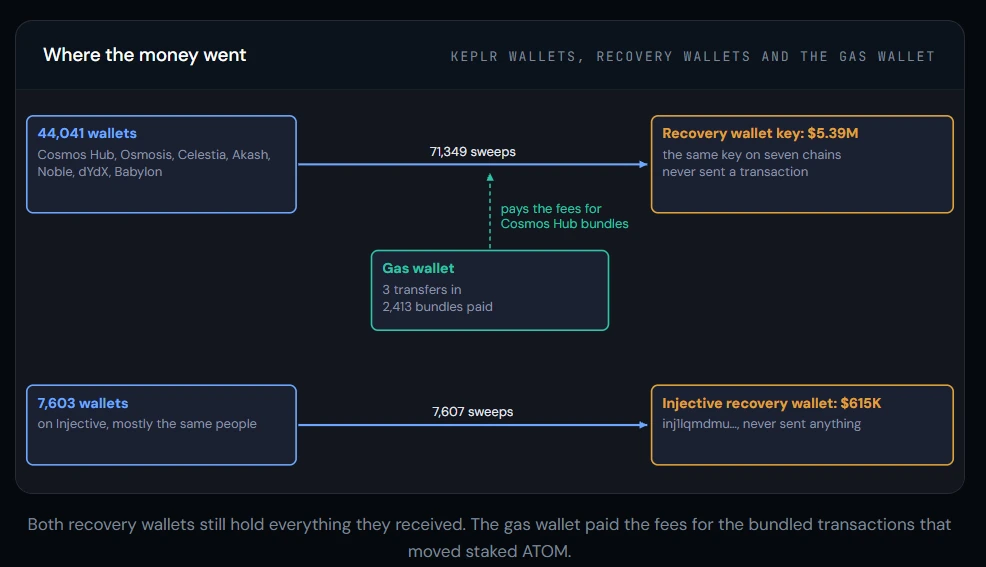
Kurtarılan para, giriş sağlayıcısının güvenli kurtarma cüzdanları olarak adlandırdığı yerlere gitti; bu cüzdanlar Cosmos ailesindeki 11 blok zincirinde ve sekiz Ethereum tarzı zincirde bulunuyor.
Blok zinciri veri firması Bitquery, geçen hafta sonuna kadar 44 bin 000'den fazla cüzdandan kurtarma cüzdanlarına en az 6,01 milyon dolar aktarıldığını tespit etti. Firma ilk olarak transferleri hırsızlık olarak bildirdi. Daha sonra kurtarma olarak değerlendiren düzeltilmiş bir analiz yayınladı, ancak kurtarma cüzdanlarını kimlerin kontrol ettiğini doğrulayamadığını belirtti.
Firmanın verilerine göre bu transferlerin ilki giriş sağlayıcısının ilk kamu duyurusundan 21 dakika önce gerçekleşti. Cüzdanların yüzde 86'sı cüzdan üreticisi kullanıcıları uyardıktan sonra boşaltıldı.
Taşınan fonlar güvende, giriş sağlayıcısı kurtarma dizisinde belirtti ve paranın kullanıcılara iade edilmesi için cüzdan üreticisiyle çalıştığını söyledi. Nasıl ve ne zaman yapılacağı konusunda açıklama yapmadı.
Keplr ötesinde
Giriş sağlayıcısı, sorunun bazı diğer şirketlerin kullandığı hizmetlerini etkilediğini söyledi, ancak Keplr'ı isimlendirdiği tek şirket olarak gösterdi. Diğer uygulamaların kullanıcıları için cüzdan oluşturmak üzere kullandığı gömülü cüzdan hizmetini duraklattı. Durum sayfasında giriş hizmetinin bugün hâlâ kapalı olduğu görünüyor.
MetaMask cüzdanının arkasındaki şirket Consensys, giriş sağlayıcısını Haziran 2025'te satın aldı. Satın alma duyurusunda anlaşmanın MetaMask kullanıcılarının sosyal girişlerle cüzdan oluşturmasını ve kurtarmasını sağlayacağı belirtildi. Sağlayıcı, ilk soruşturmasında "MetaMask kullanıcılarının etkilendiğine dair bir kanıt bulunmadığı" sonucuna vardı.