
WordPress bugün çekirdek yazılımındaki yeni bir dizi güvenlik açığını gidermek için yamalar yayınladı. Bu açıkların biri, oturum açmış bir yöneticinin açtığı hazırlanmış bir web bağlantısının, kimse “Yükle” tuşuna basmadan resmi WordPress.org dizininden bir tema kurmasına izin verebiliyor.
Güvenlik firması pwn.ai, açığı bildiren araştırmacıların çalıştığı şirket, saldırı zincirine Click2Shell adını veriyor. Tek başına açık, saldırganın seçtiği gerçek bir temanın kurulmasını sağlıyor. Güvenlik araştırma ekibi bunun, bir temadaki ayrı bir zayıflıkla birleştirildiğinde sunucuda saldırganın kendi kodunu çalıştırabileceğini gösterdi.
Düzeltme 17 Eylül tarihinde WordPress 7.1.1 sürümüyle yayımlandı. Bu bir güvenlik sürümü olduğu için WordPress derhal güncelleme yapılmasını öneriyor. Açığın gerçek saldırılarda kullanıldığına dair bir işaret yok.
Kurulan tema kapalı kalıyor, bu yüzden sitenin görünümü değişmiyor ve her şey normal görünüyor. Kod çalıştırma için kurulan temada ikinci, ayrı bir açık gerekiyordu. pwn.ai çekirdek hatasıyla ilgili olarak “Çekirdek hatası tek başına keyfi bir tema ZIP’i kabul etmiyor.” diye yazdı.
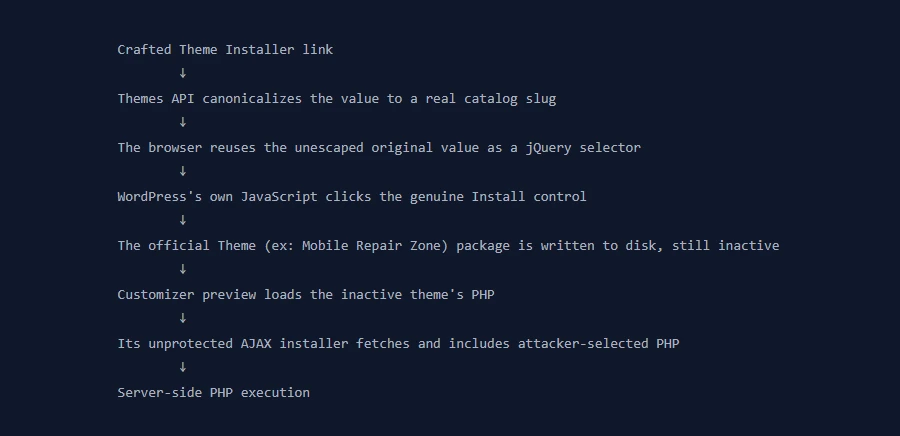
Açık, WordPress’in iki parçasının aynı bağlantıyı farklı okumasından kaynaklanıyor. WordPress.org dizini bağlantıdaki değeri sıradan bir tema adı olarak değerlendirip gerçek bir tema döndürüyor, ancak yöneticinin tarayıcısı orijinal metni noktalama işaretleriyle birlikte sayfada bir öğe seçmek için kullanılan koda yeniden kullanıyor. Saldırganın bağlantıya eklediği karakterler bu kodu Yükle düğmesine gönderiyor ve WordPress’in kendi betiği onu tıklıyor.
Yönetici zaten oturum açmış olduğu için oturumu, kurulumun ihtiyaç duyduğu izin ve güvenlik jetonunu sağlıyor, böylece saldırgan bunlardan hiçbirini sağlamıyor.
Kurulu bir tema her zaman pasif kalmıyor. WordPress Customizer aracında bir önizleme oluştururken, tema etkinleştirilmeden önce bile temanın PHP kodunu yükleyebiliyor.
pwn.ai’nin kullandığı tema Mobile Repair Zone, ikinci bir açık taşıyordu: istekten bir web adresi alan, bir paket indiren ve ziyaretçinin izni veya güvenlik jetonu kontrol edilmeden kodunu çalıştıran bir arka plan işleyici. Zorla kurulumun ardından bu işleyici saldırganın kodunu sunucuda çalıştırdı.
Araştırmacılar zorla kurulum açığını tek başına yüksek önem derecesinde değerlendirdi ve CVSS puanı 7.1 olarak verildi; kod çalıştırma zinciri ise kritik olarak 9.6 puan aldı. WordPress kendi önem derecesi değerlendirmesini yayımlamadı ve duyurusunda konuyu şöyle tanımladı: “Özel olarak hazırlanmış URL’ler WordPress.org’dan etkin olmayan bir temayı otomatik olarak kurabilir ve önizleyebilir.” Henüz bir CVE tanımlayıcısı atanmadı, ancak pwn.ai WordPress’in bir tane eklemeyi planladığını söylüyor.
WordPress açığı 7.1.1 sürümünde düzeltti. Bu güvenlik sürümünün düzeltmeleri desteklenen dallarda 4.7 sürümüne kadar geriye ulaştı. Notlar bu açığın 6.0 sürümünden düzeltmenin hemen öncesindeki sürümlere kadar var olduğunu doğruluyor. Site sahipleri 7.1.1’i veya kullandıkları dal için eşdeğer güncellemeyi yüklemeli; otomatik güncellemeye ayarlı siteler bunu kendi kendine alacak.
Hemen güncelleyemiyorsanız, ne WordPress ne de pwn.ai ayrı bir geçici çözüm sunmadı ve saldırının yine de oturum açmış bir yöneticinin saldırganın bağlantısını açmasına ihtiyacı var. WordPress çekirdeğini güncellemek, site hangi temayı çalıştırırsa çalıştırsın gösterilen saldırıyı kapatıyor.
Click2Shell, firmanın son haftalarda WordPress çekirdeğinde bulduğu ilk açık değil. Ağustos ayında WordPress, pwn.ai’nin giriş ekranında bulduğu ve yine kod çalıştırma ile zincirlenen benzer bir açığı düzeltti ve burada da WordPress riski araştırmacıların tanımladığından daha dar anlattı.
Temmuz ayında açıklanan wp2shell adındaki farklı bir WordPress çekirdek açığı pwn.ai’nin çalışmasıyla bağlantılı değil. Bu açık giriş gerektirmiyor ve tıklama gerektirmiyor ve ABD siber güvenlik ajansı CISA, Click2Shell’in aksine gerçek saldırılarda istismar edildiğini listeledi.



