
WordPress Comment2Shell Açığı Anonim Yorum XSS’ini Yönetici Oturumu Aracılığıyla RCE’ye Dönüştürebiliyor
Swati Khandelwal 22 Eyl 2026 Güvenlik Açığı / Web Güvenliği
WordPress çekirdeğinde yeni bir açık ortaya çıktı. Anonim bir ziyaretçi yorum bırakarak sayfaya gizli bir komut dosyası yerleştirebiliyor. Sayfayı daha sonra oturum açmış bir yönetici açarsa, komut dosyası sitenin sunucusunda kod çalıştırabiliyor.
WordPress, CVE-2026-93485 olarak izlenen ve “Comment2Shell” olarak adlandırılan açığı 17 Eylül’de 7.1.1 sürümünde düzeltti ve site sahiplerine derhal güncelleme yapmaları çağrısında bulundu. Açığın saldırılarda kullanıldığına dair bir işaret yok ve ABD hükümetinin aktif olarak istismar edilen yazılım açıkları listesinde yer almıyor.
Patchstack, açığa bu tanımlayıcıyı veren şirket, açığa CVSS ölçeğinde 10 üzerinden 7,1 puan verdi.
WordPress bir yorumu kaydederken tehlikeli HTML’i kontrol ediyor, sayfa gösterilirken yeniden biçimlendiriyor ve açık bu iki adım arasındaki boşlukta bulunuyordu.
Açığı bildiren güvenlik araştırmacısı Rafie Muhammad, 21 Eylül’de yayımladığı yazıda zincirin tamamını anlattı. Hile, yorumdaki izin verilen bir HTML etiketinin niteliği içine yerleştirilen bir satır sonuydu.
WordPress yorumu görüntüleme için yeniden biçimlendirdiğinde, adımlardan biri o etiketi ayırdı ve saldırganın metnini tarayıcının canlı bir olay işleyici olarak değerlendirdiği bir noktaya taşıdı. Olay işleyici sayfa yüklendiğinde otomatik olarak çalıştı, tıklamaya gerek kalmadı.
Komut dosyası sayfayı açan kişinin oturum açmış olmasından bağımsız olarak tarayıcısında çalıştı ve o kişinin siteye yönelik erişim seviyesiyle hareket etti.
Sunucuda kod çalıştırmak için bir koşul daha gerekiyordu. Yorumun bulunduğu sayfayı oturum açmış bir yöneticinin açması gerekiyordu.
Komut dosyası ardından yöneticinin kendi oturumunu kullanarak saldırganın gönderdiği komutları çalıştıran küçük bir dosya olan web shell içeren bir eklenti yükleyebiliyordu. Bu şekilde eklenti yüklemek, yöneticinin tarayıcısından sunucu kontrolüne bilinen bir yol.
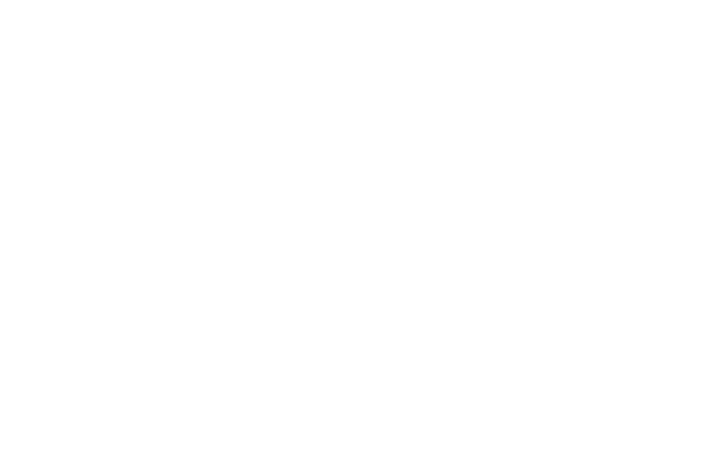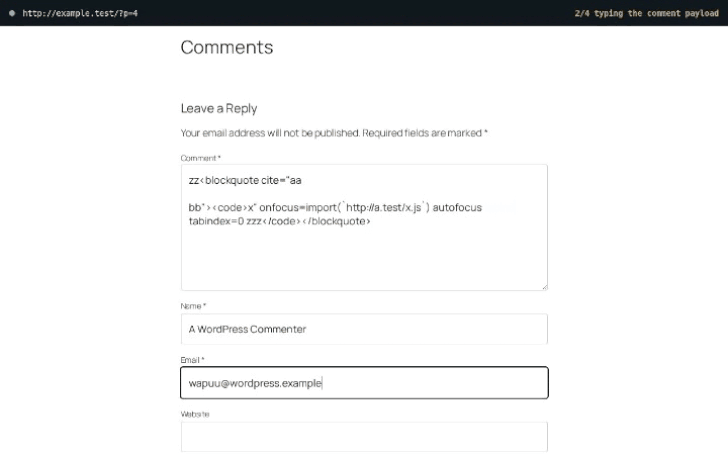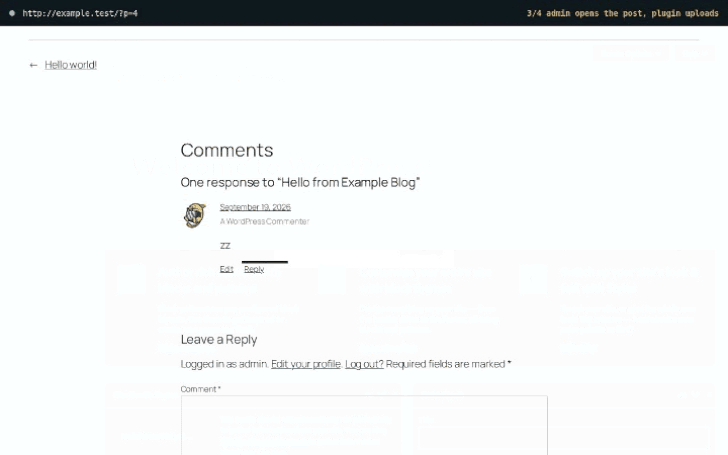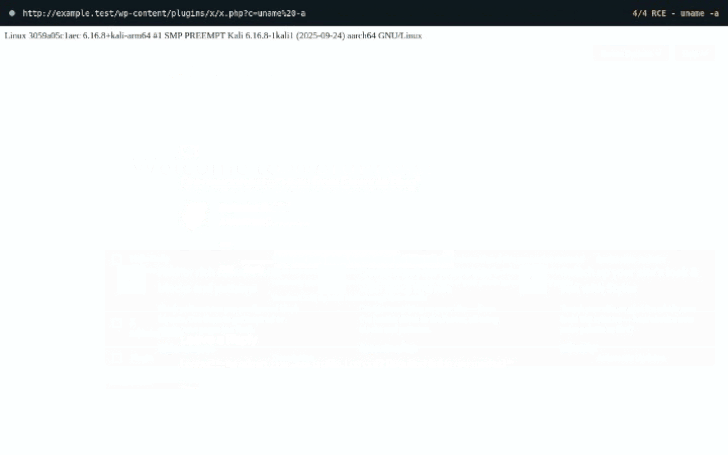
Saldırı sitenin yorumlarını nasıl gösterdiğine de bağlıydı. Blok tema kullanan sitelerde veya yorumları aynı şekilde biçimlendiren klasik tema kullanan sitelerde çalıştı, diğerlerinde çalışmadı.
Bütün bunların gerçekleşmesi için yorumun önce sayfada görünmesi gerekiyordu. WordPress açığı “yorum onayına tabi olarak” istismar edilebilir olarak tanımladı.
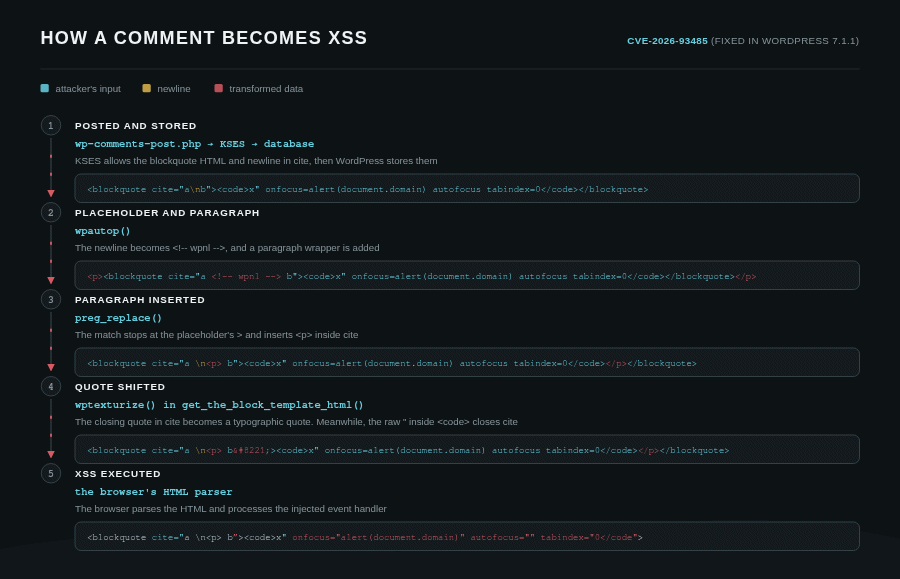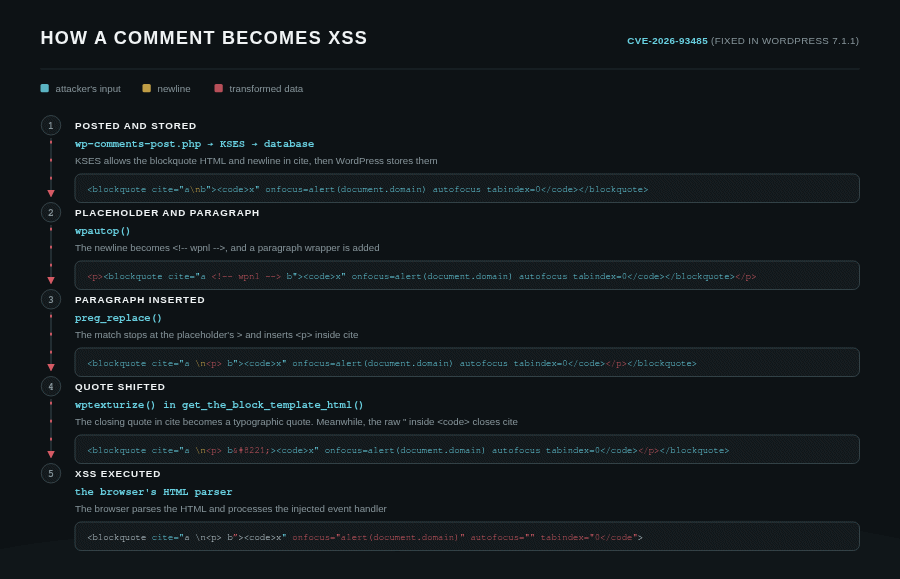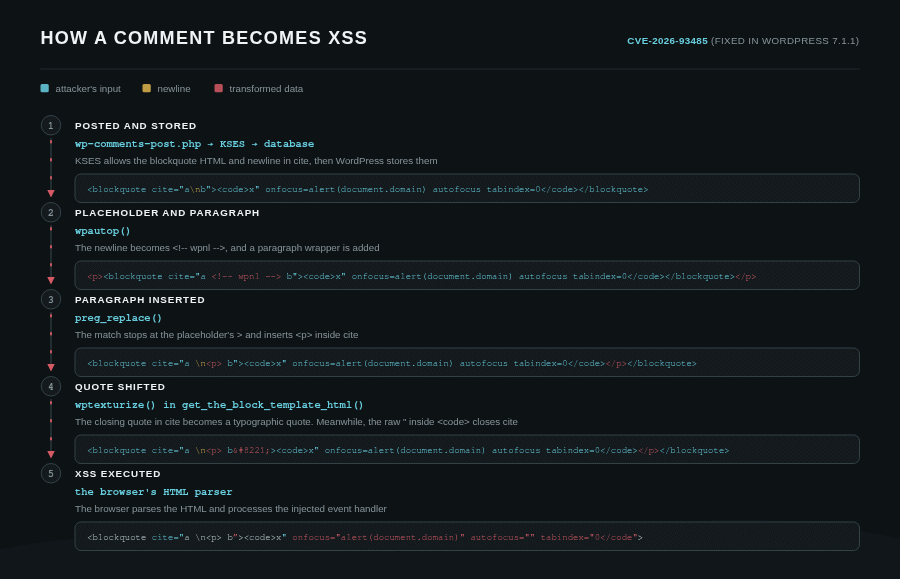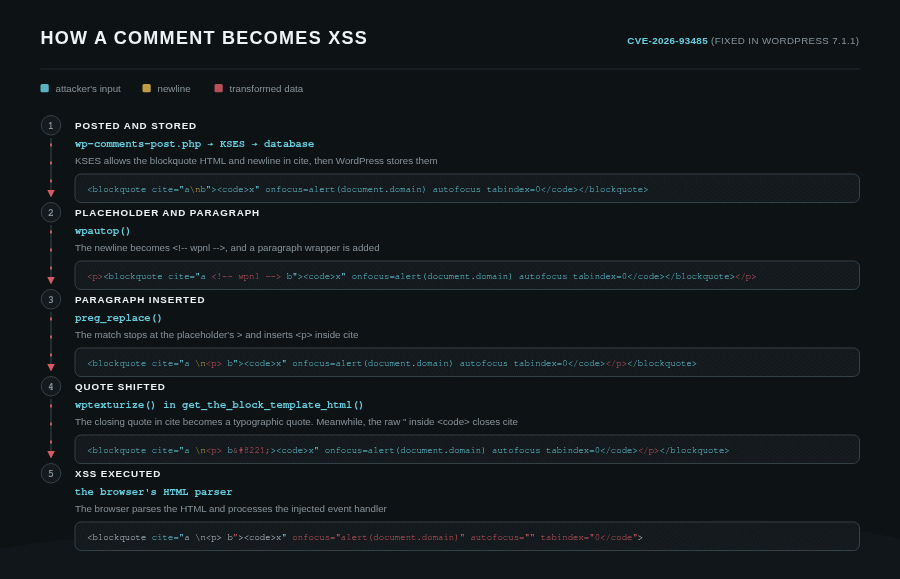
Ancak yorum moderasyonu varsayılan olarak kapalı ve ilk kez yorum yapanı tutan ayarı aşmak mümkün olduğundan bir yorum onaylanmadan sayfaya ulaşabiliyordu. Patchstack’in ifadesiyle “moderasyon bir güvenlik kontrolü değildir.”
Ne yapmalı
WordPress 7.1.1’e güncelleyin ya da güvenlik düzeltmesi alan dalınızda en güncel sürüme geçin. Etkilenen sürümler 4.7’den 7.1’e kadar ve güncel dallar için düzeltilmiş sürümler şunlardır:
WordPress 7.1: 7.1.1’e güncelleyin
WordPress 7.0: 7.0.5’e güncelleyin
WordPress 6.9: 6.9.8’e güncelleyin
4.7’ye kadar eski dallar: WordPress’in sürüm dokümantasyonunda her dal için listelendiği şekilde, en geriye 4.7.36’ya kadar dalınız için düzeltilmiş sürümü yükleyin
Hemen güncelleyemeyen bir site yolu kapatmak için yorumları gönderilerde kapatıp site genelinde yorumları devre dışı bırakabilir ve bir web uygulama güvenlik duvarı ya da güvenlik eklentisi hazırlanmış yorumu engelleyebilir.
Ne WordPress ne de araştırmacı ayrı bir geçici çözüm yayımladı. Güncelleme açığı düzeltiyor ancak saldırganın daha önce yaptığı değişikliği geri almıyor. Hedef alındığından şüphelenen bir site tanımadığı eklentileri veya dosyaları da aramalı.
WordPress 7.1.1 toplamda 11 güvenlik sorununu düzeltti. Bu yorum açığı hesabı olmayan bir saldırganın erişebileceği tek açık oldu ve diğerlerinin çoğu bir dereceye kadar erişimi olan oturum açmış bir kullanıcı gerektirdi.
Aynı sürüm, hazırlanmış bir bağlantının WordPress’i bir tema kurmaya zorlayabileceği ve temadaki ikinci bir zayıflıkla birlikte sunucuda kod çalıştırabileceği Click2Shell adlı ikinci bir açığı da düzeltti. Onun da bağlantıyı oturum açmış bir yöneticinin açması gerekiyordu.
WordPress çekirdeği bu yıl başka ciddi açıklar da yaşadı. Temmuz’da wp2shell adlı bir hata saldırganların hiç giriş yapmadan kod çalıştırmasına izin verdi ve ABD yetkilileri daha sonra bunu gerçek saldırılarda kullanıldığı olarak listeledi.
Ağustos’ta araştırmacılar giriş sayfasındaki bir betikleme açığını kullanarak yönetici olarak kod çalıştırdı. Bunlar yorum açığından ayrı açıklar.


