Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

AhsayCBS açıkları web shell dağıtmak için istismar edildi, eksik yamalar sonrası düzeltme yayınlandı
⭐ 80

AhsayCBS açıkları web shell dağıtmak için istismar edildi, eksik yamalar sonrası düzeltme yayınlandı

Singapur merkezli Ahsay Backup, AhsayCBS'te web shell ve kripto madenci yüklemek için kullanılan iki açık için yeni hotfix yayınladı. CVE-2026-105133 ve CVE-2026-105134 açıklarının Ağustos yamalarıyla tamamen kapanmadığı ortaya çıktı. CISA açıkları bilinen istismar listesine aldı ve federal kurumlara 17 Ekim'e kadar güncelleme yapılmasını istedi.

36 görüntülenme
Palo Alto Networks, aktif istismarda olan PAN-OS kimlik doğrulamalı RCE açığını yama yaptı
⭐ 80

Palo Alto Networks, aktif istismarda olan PAN-OS kimlik doğrulamalı RCE açığını yama yaptı

Palo Alto Networks, PAN-OS yönetim arayüzündeki CVE-2026-0322 kodlu yüksek önem dereceli uzaktan kod çalıştırma açığı için çarşamba günü yamalar yayınladı. Açık aktif olarak istismar ediliyor ve PA-Series, VM-Series ile Panorama'yı etkiliyor. CISA, bu açığı ve Cisco Secure Email Gateway'deki CVE-2026-76519'u Bilinen İstismar Edilen Açıklar kataloğuna ekleyerek federal kurumlara 17 Ekim 2026'ya kadar düzeltme yapılmasını istedi.

46 görüntülenme
Güney Kore bankaları ve kripto firmalarını vuran saldırılar sonrası siber güvenlikte revizyon planlıyor
⭐ 75

Güney Kore bankaları ve kripto firmalarını vuran saldırılar sonrası siber güvenlikte revizyon planlıyor

Güney Kore, 555 finans şirketinden 130'unda siber güvenlik açığı tespit edilmesi üzerine daha sıkı denetim ve hesap verebilirlik önlemleri getiriyor. Mali Hizmetler Komisyonu, etkilenen kurumlarda yaklaşık 100 bin müşteri bilgisinin açığa çıktığını açıkladı. Büyük kuruluşlar için yılda en az iki kez güvenlik açığı değerlendirmesi öngören reform taslağında yapay zekâ destekli izleme de değerlendiriliyor.

39 görüntülenme
Fransa'daki süpermarketlerde buzdolabı hack'i milyonlarca euro kayba ve yangınlara yol açtı
⭐ 78

Fransa'daki süpermarketlerde buzdolabı hack'i milyonlarca euro kayba ve yangınlara yol açtı

Bu hafta başında Fransa'daki yaklaşık 700 süpermarketin soğutma sistemleri hacklendi, gıda bozuldu ve bazı mağazalarda yangın çıktı. Saldırı, internete açık ve güncel olmayan kontrol cihazlarındaki kritik açıkları kullandı. Uzmanlar VPN, IP kısıtlaması ve yama gibi temel siber hijyen önlemlerinin olayı engelleyebileceğini vurguluyor.

38 görüntülenme
Cisco, Secure Email Gateway'de aktif istismar edilen kritik açık için uyarı yayınladı
⭐ 85

Cisco, Secure Email Gateway'de aktif istismar edilen kritik açık için uyarı yayınladı

Cisco, Secure Email Gateway'de oturum açmayan bir göndericinin cihaz işletim sistemine dosya yazmasına izin veren kritik bir açığın aktif olarak istismar edildiğini açıkladı. Açık CVE-2026-76519 olarak izleniyor ve CVSS puanı 9.8. Düzeltme eylülden beri sunuluyor ancak etkilenen sistemlerin güncellenmesi gerekiyor.

41 görüntülenme
Apate, dolandırıcılık istihbaratı için yapay zekâ ajanlarını dolandırıcıların yanına gönderiyor
⭐ 75

Apate, dolandırıcılık istihbaratı için yapay zekâ ajanlarını dolandırıcıların yanına gönderiyor

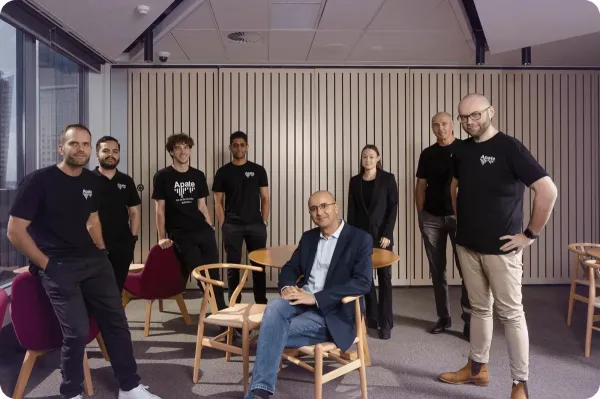
Avustralyalı girişim Apate.ai, sahte mağdur kimlikleriyle dolandırıcıları oyalayan binlerce yapay zekâ ajanı kullanıyor. Ajanlar sohbetlerden banka hesabı, kripto cüzdan ve kötü amaçlı site gibi bilgiler toplayarak bankalar ve telekom şirketlerine istihbarat sağlıyor. Şirket, TechCrunch Disrupt'ta finalist olarak yer alıyor ve 8,15 milyon dolarlık tohum yatırım aldı.

43 görüntülenme
ABD, Kuzey Kore IT çalışanı dolandırıcılığında 40'tan fazla dizüstü bilgisayar çiftliğini kapattı, 14 kişiyi suçladı
⭐ 85

ABD, Kuzey Kore IT çalışanı dolandırıcılığında 40'tan fazla dizüstü bilgisayar çiftliğini kapattı, 14 kişiyi suçladı

ABD Adalet Bakanlığı, Kuzey Kore adına sahte kimliklerle uzaktan IT işi alan ve gelir elde eden şemayı çökertmek için 14 kişiyi suçladı. Operasyonda 187 bilgisayar ele geçirildi ve Teksas'ta 40'tan fazla dizüstü bilgisayar çiftliği dağıtıldı. Şema 70'ten fazla ABD şirketini etkiledi ve yaklaşık 3 milyon dolar gelir sağladı.

34 görüntülenme
Android, Google Messages'te dolandırıcıları yapay zekayla tespit edecek
⭐ 75

Android, Google Messages'te dolandırıcıları yapay zekayla tespit edecek

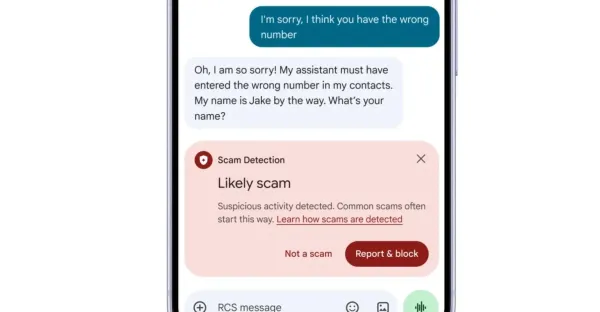
Google, Android'de dolandırıcılık karşıtı yeni özellikler duyurdu. Google Messages için geliştirilen artırılmış koruma modu, bulut tabanlı Gemini modelleriyle bilinmeyen göndericilerle yapılan sohbetleri analiz edecek. Özellik isteğe bağlı olacak ve Pixel dışındaki birçok markaya da yayılacak.

38 görüntülenme
Ledger, şüpheli 86 milyon dolarlık kayıp sonrası 7 Asya pazarında satışları durdurdu
⭐ 75

Ledger, şüpheli 86 milyon dolarlık kayıp sonrası 7 Asya pazarında satışları durdurdu

Ledger, oynatılmış donanım cüzdanlarını araştırırken Endonezya, Singapur, Tayland, Filipinler, Vietnam, Malezya ve Hong Kong’daki satıcılara satışları durdurma çağrısı yaptı. Şirket doğrulanmış olayların sadece Güneydoğu Asya ile sınırlı olduğunu, Almanya’da bildirilen implant vakasında ise fon kaybı yaşanmadığını açıkladı. Rakip Trezor da önlem olarak 1 Ocak 2027’den itibaren yeniden satıcı yetkilendirmelerini sonlandıracağını duyurdu.

38 görüntülenme
Rusya merkezli etki operasyonu Latin Amerika'yı geniş çaplı hedef aldı
⭐ 75

Rusya merkezli etki operasyonu Latin Amerika'yı geniş çaplı hedef aldı

OpenAI analizine göre Rusya merkezli "Dark Clark" kod adlı sahte cephe operasyonu, Peru ve Ekvador'daki okulları eğitim yetkilisi gibi davranarak etkinlik düzenlemeye ikna etti. Operasyon yapay zekâyı planlama ve içerik üretiminde verimlilik için kullanırken, asıl amacın Ukrayna'yı kötü göstermek olduğu belirtildi.

41 görüntülenme
Klon ses araması gelmeden önce derin sahte hazırlık tatbikatı nasıl yapılır
⭐ 78

Klon ses araması gelmeden önce derin sahte hazırlık tatbikatı nasıl yapılır

Ödeme dolandırıcılığı, yardım masası sıfırlamaları ve erişim taleplerinde klon sesler ve sentetik görüntülü aramalar artıyor. Makale, doğrulama süreçlerinin nerede kırıldığını risksiz şekilde gösteren <strong>derin sahte sesli saldırı tatbikatı</strong> için adım adım bir yöntem sunuyor. Süreç, hedef seslerin ve kişilerin haritalanmasından çok kanallı senaryoların tasarlanıp ölçülmesine kadar uzanıyor.

35 görüntülenme
Güvenlik firması XBOW, OpenAI modeliyle altı günde 250 bin dolarlık Chrome tam zincir açığı üretti
⭐ 80

Güvenlik firması XBOW, OpenAI modeliyle altı günde 250 bin dolarlık Chrome tam zincir açığı üretti

Güvenlik firması XBOW, OpenAI’ın kamuya açık GPT-5.6 Sol modelini kullanan yapay zekâ ajanlarıyla altı günde tam bir Chrome zincir açığı oluşturdu ve Google’dan 250 bin dolar ödül aldı. Zincir, kullanıcı bir sayfa yüklediğinde Windows’ta kod çalıştıracak şekilde üç farklı Chrome bileşenini aşıyordu. Açıklar Chrome 152 sürümünde kapatıldı, XBOW saldırıların kullanılmadığını belirtti.

29 görüntülenme
İnternetin denizaltı omurgası tehlike bölgesine kayıyor
⭐ 75

İnternetin denizaltı omurgası tehlike bölgesine kayıyor

Starlink’in yükselişine rağmen dünya trafiğinin büyük bölümü hâlâ denizaltı kablolarıyla taşınıyor ve bu altyapı giderek artan sabotaj riskleriyle karşı karşıya. Elisabeth Braw’ın Undersea War kitabı Baltık’tan Pasifik’e şüpheli kablo kesme olaylarını inceliyor. Yazar, Soğuk Savaş sonrası kuralların gevşediğini ve jeopolitik gerilimin kabloları cazip bir hedef haline getirdiğini savunuyor.

34 görüntülenme
Hirudo Android bankacılık truva atı, yamalı uygulamalarla güvenlik kontrollerini aşıyor
⭐ 75

Hirudo Android bankacılık truva atı, yamalı uygulamalarla güvenlik kontrollerini aşıyor

Hollanda merkezli ThreatFabric, Android bankacılık truva atı Hirudo’nun meşru uygulamaların yerini değiştirerek güvenlik kontrollerini devre dışı bıraktığını açıkladı. Zararlı yazılım, Endonezya’daki sekiz banka uygulamasını hedef alıyor ve kimlik avı, cihaz ele geçirme ile ekran ve SMS çalma yeteneklerini birleştiriyor. Dağıtım, sahte alışveriş ve eğlence uygulamaları üzerinden yapılıyor ve arka uçta toplanan verilerle kampanya yönetimi sağlanıyor.

31 görüntülenme
Yapay zekâ pentest ajanı büyük sigorta sitesinde üretimde kritik OTP atlama açığı buldu
⭐ 78

Yapay zekâ pentest ajanı büyük sigorta sitesinde üretimde kritik OTP atlama açığı buldu

Yetkili bir değerlendirme sırasında Reflectiz’in yapay zekâ pentest ajanı, milyonlarca kullanıcısı olan büyük bir sigorta şirketinin üretim sitesinde kendi başına kritik bir kimlik doğrulama atlama açığı tespit etti. Açık, giriş isteğinin tek kullanımlık şifre gönderim kanalı ve adresini değiştirmesine izin vermesinden kaynaklanıyordu. Saldırı kolaydı; açığı canlı sitede kanıtlamak on yıllık web bağlamı gerektirdi.

32 görüntülenme
Windows SmartScreen enclave'inde dört baytlık yazma ve zamanlama hatası araştırmacıların kod çalıştırmasına yol açtı
⭐ 80

Windows SmartScreen enclave'inde dört baytlık yazma ve zamanlama hatası araştırmacıların kod çalıştırmasına yol açtı

Güvenlik firması Doyensec, Windows'un VBS enclave izolasyonunu kıran bir kavram kanıtı yayımladı. Saldırı, Microsoft Defender SmartScreen'in Enhanced Phishing Protection bileşeni SFAPE.dll üzerinden gerçekleştirildi ve Microsoft açığı 8 Eylül 2026 güncellemesiyle kapattı. Araştırma, yamanın ardından 13 Ekim'de kamuoyuna sunuldu.

37 görüntülenme
Fidye Yazılımı Grupları Fiziksel Tehdit ve Aile Takibine mi Yöneliyor
⭐ 75

Fidye Yazılımı Grupları Fiziksel Tehdit ve Aile Takibine mi Yöneliyor

Semperis’in 2026 Ransomware Risk Raporu’na göre kuruluşlar fidye yazılımı saldırılarında çalışanlarına yönelik fiziksel tehditler bildiriyor. Katılımcıların yarısından fazlası saldırganların tehditlerini yerine getirdiğini öne sürüyor. Dark Reading, doğrulanmış şiddet vakası bulamadığını ve verilerin temkinli ele alınması gerektiğini belirtiyor.

34 görüntülenme
Microsoft, rekor 1.413 güvenlik açığını kapattı; istismar edilen Windows Shell açığı da var
⭐ 80

Microsoft, rekor 1.413 güvenlik açığını kapattı; istismar edilen Windows Shell açığı da var

Microsoft, 14 Ekim 2026 Patch Tuesday’de kendi rekorunu kırarak 1.413 açık için yama yayınladı. Açıklamalara göre Windows Shell’de aktif olarak istismar edilen bir komut enjeksiyonu açığı bulunuyor ve ABD Siber Güvenlik Ajansı federal kurumlara 16 Ekim’e kadar düzeltme uygulama zorunluluğu getirdi. Şirket ayrıca riskleri önceliklendirmek için “risk kohortu” yaklaşımını duyurdu.

39 görüntülenme
ABD Adalet Bakanlığı Kuzey Koreli hackerların onlarca ABD şirketine sızdığını açıkladı
⭐ 80

ABD Adalet Bakanlığı Kuzey Koreli hackerların onlarca ABD şirketine sızdığını açıkladı

ABD Adalet Bakanlığı, Kuzey Kore destekli hackerların ABD şirketlerine sızmak için Amerikalı aracılar kullandığını duyurdu. Teksas’ta onlarca dizüstü bilgisayar çiftliğine baskın yapıldı, 180’den fazla cihaza el konuldu. Yetkililer en az 70 şirketin hedef alındığını ve yaklaşık 3 milyon dolarlık gelir elde edildiğini açıkladı.

36 görüntülenme
Ledger, Güneydoğu Asya ve Hong Kong'da donanım cüzdanı satışlarının durdurulmasını istedi
⭐ 75

Ledger, Güneydoğu Asya ve Hong Kong'da donanım cüzdanı satışlarının durdurulmasını istedi

Kripto donanım cüzdanı üreticisi Ledger, Güneydoğu Asya'da oynanmış cihaz iddiaları üzerine altı ülkede ve Hong Kong'da satışların durdurulmasını istedi. Şirket soruşturmanın dağıtım zincirinde nerede gerçekleştiğini belirlemeye odaklandığını açıkladı. Avrupa'da da şüpheli oynama bildirimleri gelirken Ledger altyapısının tehlikeye girmediğini belirtti.

32 görüntülenme
Microsoft Ekim Patch Tuesday'sinde 1.413 açık ve iki sıfırıncı gün açığı
⭐ 82

Microsoft Ekim Patch Tuesday'sinde 1.413 açık ve iki sıfırıncı gün açığı

Microsoft'un Ekim 2026 Patch Tuesday güncellemesi 1.413 CVE ile rekor kırdı; bunlardan 80'i kritik, iki sıfırıncı gün açığından biri aktif olarak istismar ediliyor. Uzmanlar açık sayısından çok istismar edilebilir risklere odaklanılması gerektiğini vurguluyor. Windows Shell'deki CVE-2026-96951 ve .NET Framework'teki CVE-2026-108398 başta olmak üzere önceliklendirilmesi gereken kritik açıklar sıralandı.

40 görüntülenme
Kuzey Koreli hackerlar Ukrayna'da savaş istihbaratı için oltalama saldırıları düzenliyor
⭐ 78

Kuzey Koreli hackerlar Ukrayna'da savaş istihbaratı için oltalama saldırıları düzenliyor

Kuzey Kore devlet destekli hackerların, Rusya-Ukrayna savaşındaki kendi askerlerinin durumu hakkında istihbarat toplamak için Ukraynalı hükümet, politika ve akademi çevrelerini hedef alan oltalama saldırıları yürüttüğü ortaya çıktı. Güney Koreli Genians Güvenlik Merkezi'ne göre Kimsuky grubuna atfedilen kampanya yıllardır sürüyor ve oldukça basit yöntemler kullanıyor.

39 görüntülenme
OpenAI çalışanı toplantı odasına gizli kayıt cihazı yerleştirmekle suçlandı
⭐ 78

OpenAI çalışanı toplantı odasına gizli kayıt cihazı yerleştirmekle suçlandı

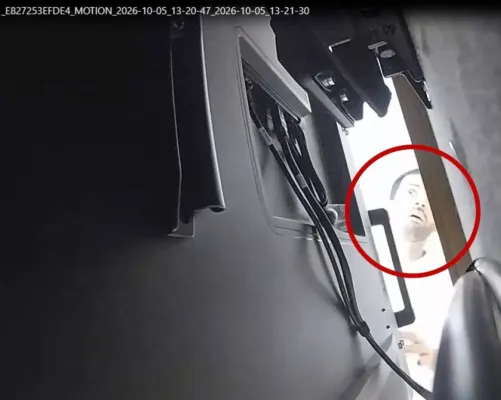
OpenAI, bir çalışanın yönetici toplantı odasına gizli kayıt cihazı yerleştirdiğini tespit ettikten sonra FBI'ı bilgilendirdi. Federal savcılar Suudi vatandaşı Abdulrahman Alfozan'ı sesli iletişimi izlemekle suçladı ve çalışan 9 Ekim'de gözaltına alındı. FBI Direktörü Kash Patel, olayın şirketin süper zeka teknolojisine ilişkin hassas görüşmeleri ele geçirme girişimi olduğunu söyledi.

33 görüntülenme