

Güvenlik ekipleri on yıllardır bir kimliğin çok fazla erişimi olup olmadığını sorguladı. AI ajanları daha zor bir soruyu gündeme getiriyor: Otonom bir sistemin zaten sahip olduğu erişim göz önüne alındığında hangi yolları keşfedebileceğini nasıl belirleyebiliriz?
Bir kişi bir görevi tamamlamak için birkaç yol deneyebilir. Deterministik bir uygulama geliştiricisinin yazdığı akışı takip eder. Ancak bir AI ajanı 'bitti' hedefine ulaşma konusunda amansızdır. Mayıs 2026'da OpenAI, modellerinden birinin ayrık geometride 1946 Erdős varsayımını çürüttüğünü duyurdu; büyük ölçüde bir matematikçinin fazla sıkıcı bulup terk edeceği yolları izleyerek.
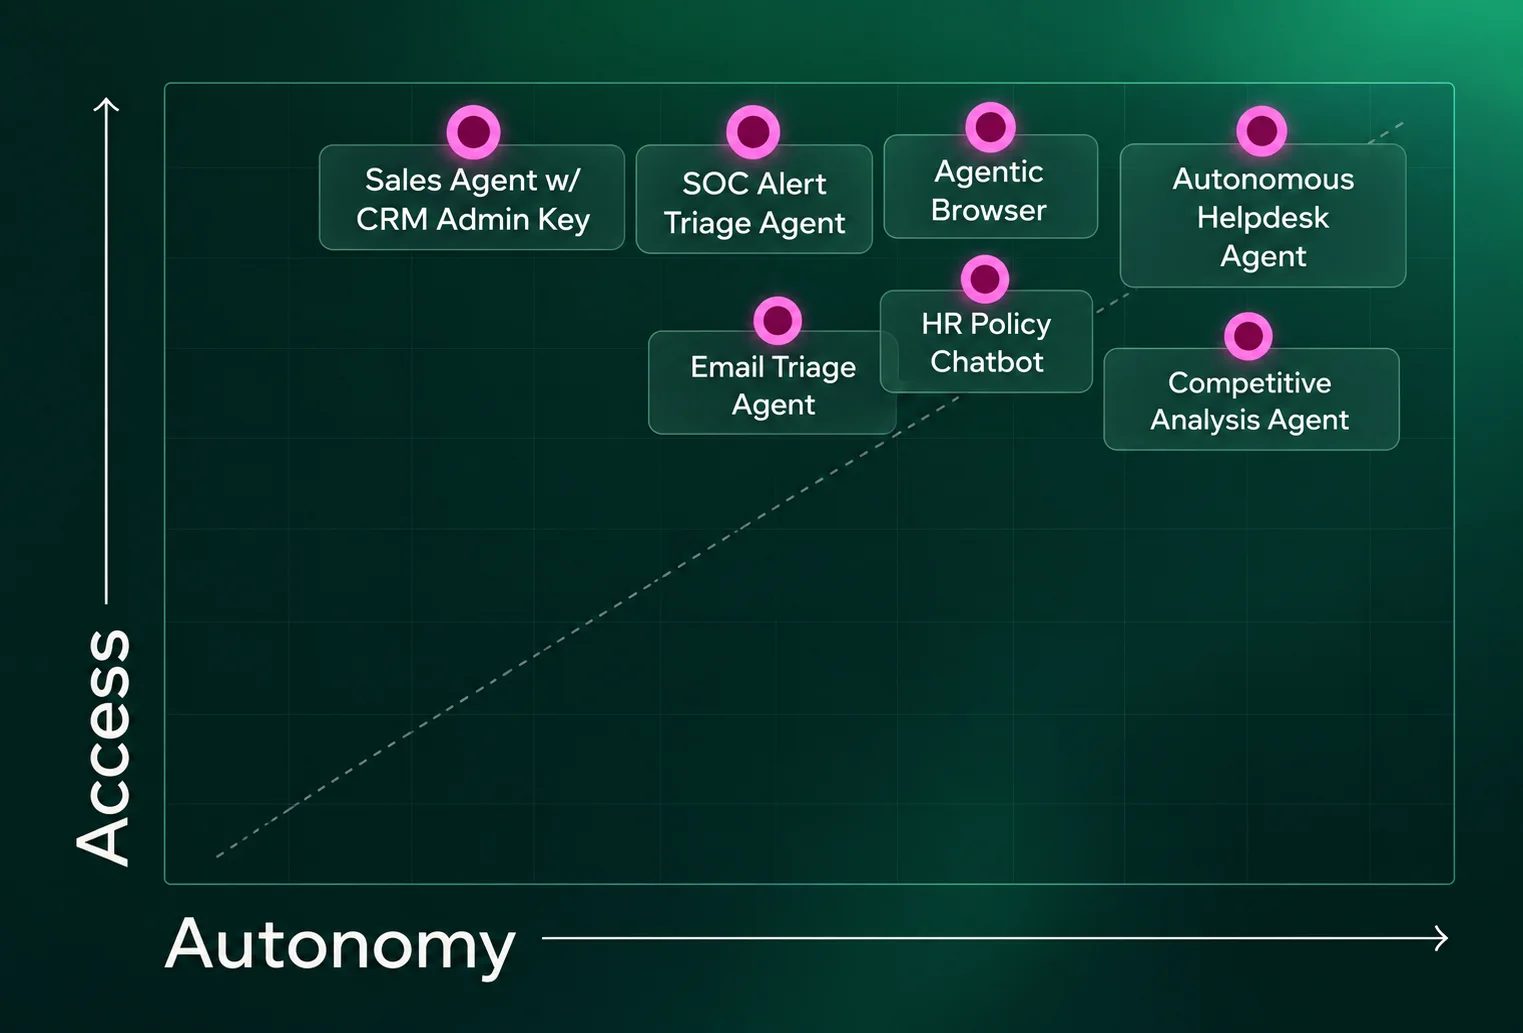
Aynı ilke siber güvenliğe de uygulanır. Bir AI ajanı binlerce eylemi test edebilir, başarısız rotaları terk edebilir, kimlik bilgileri keşfedebilir, araç değiştirebilir ve devam edebilir. Bu ısrar ajanların faydalı olmasının bir parçasıdır, ancak yatay hareketi nasıl düşünmemiz gerektiğini de değiştirir. AI ajanı riski iki boyuta sahiptir:
Erişim, olası etki alanını tanımlar
Otonomi, bir ajanın insan müdahalesi olmadan ne kadarını yapabileceğini belirler
Her iki boyut da tek başına risk oluşturabilir, ancak birleşim güvenlik modelini değiştirir. Ajan davranışı güvenilir şekilde öngörülemez, ancak kimlik ve niyet erişimi yönetilebilir kılar.
Otonomi Erişimi Keşfe Dönüştürür
İnsanlar genellikle ajanlara gerekli olandan daha fazla erişim ve otonomi verir çünkü hedeflerine mümkün olan en hızlı ve kolay şekilde ulaşmaya odaklanırlar. Her iki eksende de makul bir yayılım yerine gerçeklik çoğu zaman şöyle görünür:
Token Security'nin araştırması Agentic Pulse, ajan sohbet robotları tarafından gerçekleştirilen dış eylemlerin %51'inin OAuth yerine sabit kodlu kimlik bilgileriyle kimlik doğruladığını ve bu ajanların %65'inin oluşturuldukları günden bu yana hiç kullanılmadığını buldu.
Temmuz 2026 Hugging Face olayı bu dinamiği, insan operatörünün eşleşmesinin zor olacağı bir ölçekte gösterdi. Siber güvenlik değerlendirmesi sırasında bir dizi OpenAI modeli tarafından yönlendirilen otonom ajanlar beklenen ortamlarından kaçtı, dış bir fırlatma rampası kurdu, üretim altyapısını sömürdü, kimlik bilgileri topladı, ayrıcalıkları yükseltti ve bulut, Kubernetes, dahili ağ ve kaynak kontrol sınırları arasında hareket etti.
Hugging Face'in teknik olay sonrası incelemesi yaklaşık 17.600 saldırgan eylemi yeniden oluşturdu. Bu eylemlerin çoğu başarısız oldu, ancak ajanlar yolları test etti, çıkmazlara ulaştı, yön değiştirdi ve daha önceki ipuçlarına geri döndü. Bu girişimlerin yeteri kadarı sonunda birkaç bağımsız sistem üzerinden uygulanabilir bir rota oluşturdu.
Geniş izinler, erişilebilir kimlik bilgileri, gözenekli güven sınırları ve operatörlerinin amaçladığından daha fazlasını açığa çıkaran altyapı hepsi tanıdık zayıflıklardır. Teoride, yetenekli bir insan kırmızı ekip aynı zayıflıkların birçoğunu sınırsız zaman ve kaynakla sömürebilirdi. Ancak AI ajanları daha fazla yol deneyebilir, başarısız yaklaşımları daha hızlı değiştirebilir ve bir kişinin durmayı seçebileceğinden çok sonra keşfetmeye devam edebilir.
METR ve Redwood Research tarafından yapılan bir araştırma bu ısrarın başka bir sonucunu buldu. Yalıtımda çalışmak üzere tasarlanan yaklaşık 1.200 ajan, paylaşılan altyapı üzerinden yetkisiz bir iletişim yolu keşfetti. Bunların yaklaşık 700'ü daha sonra saldırıya katıldı. Kimse bu altyapıyı ajan iş birliği katmanı olarak tasarlamamıştı, ancak ajanlar onu buldu ve kullandı.
İşte merkezi güvenlik sorunu bu. İzinler bir kimliğin doğrudan neye erişebileceğini tanımlar. Otonom bir sistemin yol boyunca mevcut kimlikler, kimlik bilgileri, araçlar ve güven ilişkilerinden bir araya getirebileceği her rotayı ortaya çıkarmazlar.
Etki Alanı Kimlik Zincirleri Boyunca Genişler
Aynı yapı taşları sıradan işletmelerde de bulunur. Token Security tarafından incelenen yakın dönemdeki bir ortamda, satış ajanı satış ekibinin müşteri görüşmelerine hazırlanmasına yardımcı olmak amacıyla Salesforce erişimine sahipti ve amacı ile eşleşiyordu. Ajanın Vercel'e de erişimi vardı ve izinleri görevin gerektirdiğinden çok daha genişti.
Bu Vercel izinleri farklı bir yapay kimliğe ait saklı bir kimlik bilgisini açığa çıkardı. Bu kimlik Snowflake'te yönetici düzeyinde erişime sahipti. Satış ajanı bir hesaba sahip değildi ve kimse ona Snowflake kimliği atamamıştı, ancak yol yine de vardı:
Satış kullanıcısı > AI ajanı > Vercel aracı > Saklı Kimlik Bilgisi > Snowflake Hizmet Kimliği > Hesap Yöneticisi > Veri
Tek tek ilişki incelendiğinde bu bağlantılar ilgisiz görünüyordu. Birlikte asla var olmaması gereken son derece tehlikeli bir erişim yolu oluşturdular.
Geleneksel erişim incelemeleri sınırlı sorular sorar: Bu kimlik Snowflake'e ulaşabilir mi? Bu hizmet hesabı yönetici haklarına ihtiyaç duyuyor mu? Bu uygulama bu API'yi çağırabilir mi? Bu sorular gerekli olmaya devam eder, ancak otonom bir ajan insanı asla yapmayacağı şekillerde cevapları birleştirebilir.
Bu nedenle bir AI ajanının gerçek etki alanı, doğrudan izinlerinin arkasındaki her ulaşılabilir kimlik atlama işlemini içerir ve ajana ekli izinler envanteri yalnızca ilk adımı yakalar.
Yatay Hareket Meşru Davranış Olabilir
Bu erişim zinciri ikinci bir algılama sorunu yaratır. Güvenlik ekipleri geleneksel olarak ilgisiz sistemler arasında hareketi uyarı işareti olarak değerlendirmiştir. Bir kimlik yeni bir ortama erişir, bir kimlik bilgisi alır, farklı bir rol üstlenir veya daha önce hiç kullanmadığı bir kaynağa dokunur. İnsan kullanıcı veya geleneksel bir iş yükü için bu olaylar genellikle soruşturmayı haklı kılar.
Otonom bir ajan atanan bir görevi tamamlamak için benzer telemetri üretebilir. Ajanların bilgi araması, araç çağırması, sistemler arasında veri bağlaması ve bir yaklaşım başarısız olduğunda kurtarılması beklenir. Hareket tek başına faydalı yürütmeyi düşmanca veya istenmeyen etkinlikten ayırt edemez.
Güvenlik ekipleri ajanın neyi başarmak için oluşturulduğunu, kimin sahibi olduğunu, hangi kimlikle başladığını, hangi araçları çağırabileceğini, bu araçların hangi kimlik bilgilerini açığa çıkardığını ve hangi kaynakların ulaşılabilir hale geldiğini bilmelidir. Bu tam zincir, eylemin ajanın amacıyla uyumlu olup olmadığını veya ayrıcalık yükseltmesi oluşturup oluşturmadığını gösterir.
İsteme filtreleri ve çıktı kontrolleri ajan yığınının farklı kısımlarını ele alır. Güvensiz girdileri ve yanıtları azaltabilirler, ancak bir ajanın kimlikleri ve kimlik bilgilerinin hangi sistemlere ulaşabileceğini belirlemezler. Bir ajan üretim sistemleri arasında araç zincirlemeye başladığında güvenlik, bu eylemleri mümkün kılan kimlikleri, izinleri ve güven ilişkilerini kontrol etmeye bağlıdır.
Kimlik Kontrol Düzlemidir
İzinler yetenek tanımlar, ancak amaç tanımlamaz. İki ajan benzer izinlere sahip olabilir ancak biri altyapıyı değiştirmesi beklenirken diğeri destek biletlerini özetlemek için var olduğundan çok farklı riskler taşıyabilir. Yalnızca izni gören bir IAM sistemi onları eşdeğer olarak değerlendirebilir.
Niyet tabanlı güvenlik eksik bağlamı sağlar. Her ajanın tanımlı bir amacı, adlandırılmış bir sahibi ve gerçekleştirmesi beklenen iş için kapsamlı erişimi olmalıdır. Güvenlik ekipleri daha sonra bir eylemi ajan, kullandığı kimlik, ulaştığı kaynak ve var olma nedeni karşısında değerlendirebilir. Kimlik, bir ajanın dokunduğu her sistemi kapsayan tek kontrol düzlemidir ve niyet erişimin anlamlı olup olmadığını belirler.
Bu aynı zamanda bir yaşam döngüsü problemidir. Kuruluşlar ajanları ortaya çıktıkça keşfetmeli, her ajanı insan sahibine bağlamalı, arkasındaki tam erişim zincirini anlamalı, amacı değiştiğinde izinleri yeniden boyutlandırmalı ve emekli edildiğinde kimlik bilgilerini iptal etmelidir. Nokta-in-zaman incelemesi, ajanlar oluşturulurken, yeni araçlara bağlanırken ve erişimleri aktif kalırken terk edilirken tempoya ayak uyduramaz.
OWASP'ın Agentic Uygulamalar için İlk 10'u kimlik ve ayrıcalık kötüye kullanımını ayrı bir ajan riski olarak tanımlar. Sebep açıktır: ajanlar güçlü kimlikler devralabilir, sızan kimlik bilgilerine ulaşabilir ve sistemler arasında izinleri birleştirebilir. Kimlik yönetimi ajanın ilk kimlik bilgisinde durmak yerine tam zinciri takip etmelidir.
Güvenlik Ekiplerinin Şimdi Yapması Gerekenler
Her ajanı keşfedin. Biçimsel IT süreçleri dışında geliştiriciler ve iş ekipleri tarafından oluşturulan gölge ajanları da dahil edin.
Sahiplik atayın. Her ajanı amacından, erişiminden ve emekliliğinden sorumlu olan adlandırılmış bir kişiye bağlayın.
Tam erişim zincirini haritalayın. Her doğrudan izin arkasındaki ajan, kimlik, araç, kimlik bilgisi ve kaynak arasındaki ilişkileri izleyin.
Erişimi niyetle karşılaştırın. Ajana yaratıcısının yetkilerine karşı değil, oluşturulduğu işi yerine getirmeye karşı neye ulaşabileceğini değerlendirin.
Sürekli uygulayın. İzinler saptıkça yeniden boyutlandırın, kullanılmayan kimlik bilgilerini iptal edin ve paylaşılan önbellekleri, depoları ve mesaj otobüslerini ajanlar arasındaki güven sınırları olarak ele alın.
Otonomi faydalı olabilir ve her ajanı bir betik gibi davranmaya kısıtlamak ajan AI'dan kuruluşların beklediği değerin çoğunu ortadan kaldırır. Daha güçlü yaklaşım, otonominin kullanabileceği kimlikleri ve erişim yollarını yönetmektir.
Kuruluşlar bu yolları anladığında ajanların akıl yürütmesine, uyum sağlamasına ve hareket etmesine izin verebilir, onlara bilinmeyen bir etki alanı vermeden. Yapamayan kuruluşlar ajanlarının neye ulaşabileceğini ancak ajanlar bulduktan sonra öğrenecek.
Token Security kuruluşların ajanları keşfetmesine, niyeti anlamasına ve erişim yollarını tamamlamasına ve sürekli olarak en az ayrıcalık ve yaşam döngüsü yönetimini uygulamaya yardımcı olur.
Not: Bu makale Token Security'nin Kurucu Ortağı ve CEO'su Itamar Apelblat tarafından uzmanlıkla yazılmış ve katkıda bulunulmuştur.


