

İnsan kaynakları yöneticilerini en yeni taktikler ve uyarı işaretleri konusunda eğitmek tehdidi büyük ölçüde azaltmaya yardımcı olur, ancak otomatik analiz daha da fazla yardımcı olabilir.
Haziran 2025’te şüpheli bir Kuzey Koreli operatör, insan riski yönetimi firması Nisos’ta uzaktan yapay zeka mühendisliği pozisyonuna başvurduğunda şirket dolandırıcı üzerinde kendi operasyonunu yürütmeye karar verdi. Nisos kolluk kuvvetlerini bilgilendirdi, bir insan kaynakları görüşmesi yaptı, çalışanı “işe aldı” ve Florida’daki ABD adresine — bir dizüstü bilgisayar “çiftliği” — gözetim implantlarıyla donatılmış bir dizüstü bilgisayar gönderdi.
“Dizüstü bilgisayarı açtıklarında bilgisayarın başka şirketlerin bilgisayarlarıyla dolu bir dolapta olduğunu görebildik” diyor firmanın CEO’su Ryan LaSalle. “O kadar net görebiliyorduk ki dolaptaki diğer ekranlarda diğer şirketlerin isimlerini bile görebiliyorduk.”
Sonraki aylarda Nisos ekibi operatörü Gmail’i başka işlere başvurmak için kullanırken, Discord’a girip diğer operatörlerle — toplam 22 kişi — sohbet ederken ve ABD’de dört farklı kolaylaştırıcıyla çalışırken izledi; tüm bunlar Kuzey Kore ve Çin sınırındaki bir konumdan bağlanarak gerçekleşti.
Geçen hafta ABD, Japonya, Avustralya ve Almanya’dan kolluk kuvvetleri ve güvenlik kurumları şirketleri Demokratik Halk Cumhuriyeti Kore (DPRK) kaynaklı sahte IT çalışanı operasyonlarının riskleri konusunda bilgilendiren güncellenmiş bir uyarı yayınladı. Diğer tehdit istihbaratı firmaları tarafından Contagious Interview olarak adlandırılan WaterPlum kod adlı tehdit aktörlerinin, uyarıya göre 100’den fazla ülkede en az 30.000 cihazı enfekte ettiği ve 7.000’den fazla kripto para cüzdanından fon veya hesap kimlik bilgilerini sızdırdığı belirtildi. Amaçları: Kuzey Kore rejimi için istikrarlı bir gelir kaynağı sağlamak üzere kendilerini dünya genelindeki şirketlere yerleştirmek.
Beş yıl önce operasyonlar nispeten bilinmiyordu ve IT çalışanı kampanyaları önemli başarı elde etmişti. Birçok şirketin özellikle IT sektöründe uzaktan çalışanlara dayanması ve yapay zekanın artan yetenekleri çabaları daha yaygın hale getirdi.
Ancak bugün insan kaynakları gruplarının şüpheli başvuru sahiplerini tespit edecek araçlara ve şirket için risk oluşturup oluşturmadıklarını belirlemek üzere çalışmaları yükseltecek süreçlere sahip olması gerekiyor. Ses üzerinden internet protokolü (VoIP) kullanımı gibi çağrılar için veya dijital ayak izinin olmaması gibi çeşitli işaretler riskli bir başvuru sahibini gösterebilir ve şirketlerin onları erken tespit etmesine yardımcı olabilir, Kelly Services adlı personel ve iş gücü çözümleri şirketinde başkan yardımcısı ve baş risk, uyum ve gizlilik görevlisi Nicholas Kowalczyk diyor.
“Bence burada tek bir sihirli çözüm yok” diyor. “İşe alım sürecinin içine potansiyel kötü aktörler için bir engel oluşturacak ama iyi adaylar için fazla engel olmayacak kadar parça yığmak gerekiyor.”
Kuzey Kore’ye Düzenli Gelir Sağlamak
Kuzey Koreli IT çalışanı kampanyalarının amacı uzmanlara göre rejime düzenli fon sağlamak. Kuzey Kore destekli hackerlar tarafından kripto para ve banka fonlarının büyük çalınmaları olurken, IT çalışanı kampanyaları genellikle açık hırsızlıktan kaçınır çünkü amaç Kuzey Kore rejimine mümkün olduğunca uzun süre sürekli nakit akışı sağlamaktır, Kowalczyk diyor.
“Uzun vadede bakarsanız, verileri çalmamaları, bu tür şüpheli faaliyetleri yapmamaları onlar için daha iyi çünkü böylece IP’ye erişimleri devam eder ve gelen fonlara erişimleri olur” diyor.
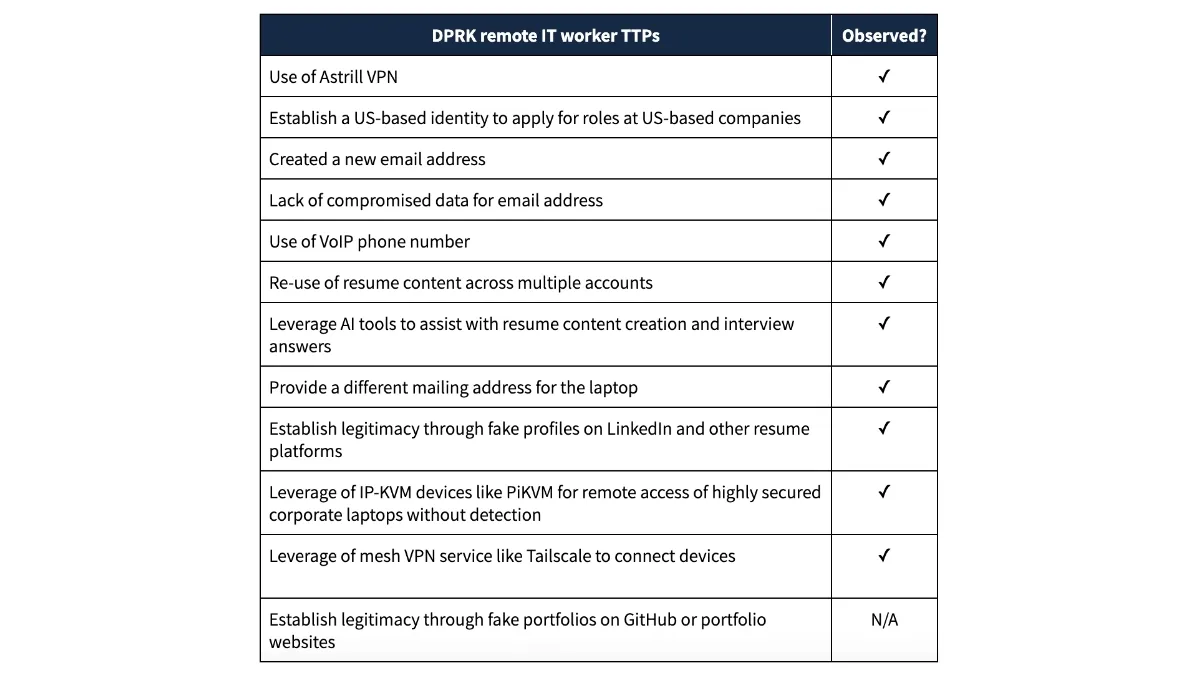
IT çalışanı dolandırıcılığının bazı yaygın işaretleri ve Nisos olaylarında görülüp görülmediği. Kaynak: Nisos
2024’te güvenlik farkındalığı firması KnowBe4’ün kendi iyi duyurulan olayı oldu. Şirket yapay zeka ekibi için bir yazılım mühendisi işe alması gerekiyordu ve standart insan kaynakları süreciyle dört video konferans görüşmesi yaptıktan sonra bir kişiyi işe aldı ve ona bir Mac iş istasyonu gönderdi. Gerçekte işe alınan kişi, şirketin sahibi olduğu makineye kötü amaçlı yazılım yüklemeye başladığında tespit edilen bir Kuzey Koreli IT çalışanıydı.
“İki yıl önce bu yaygın olarak bilinmiyordu — belki çok hafif bir bülten vardı” diyor KnowBe4’te baş bilgi güvenliği görevlisi (CISO) Brian Jack. “Artık birkaç yıl geçti; yeterli hikaye var ve hükümet bunun hakkında konuştu. Eğer uzaktan teknoloji çalışanı işe alıyorsanız, en azından temellerini bilmemek kendinize haksızlık etmek olur.”
Devletler Karşı Hamle Yapıyor, Ancak Yapay Zeka Saldırganlara Yardım Ediyor
Hükümetler son beş yıldır kuruluşları tehdit konusunda uyarsa da şirketler sorunu çözmek için hükümet politikasına güvenmemeli. Ayrıca yapay zeka artık IT çalışanı planını daha etkili ve yaygın hale getiriyor, istihdam geçmiş kontrol firması HireRight’ta CISO Jim Desmond diyor.
“Federal kolluk kuvveti çabaları etki yaratırken, tehdit aktörleri hızla adapte oluyor ve yapay zeka dolandırıcılığı büyük ölçekte gerçekleştirmek için gereken maliyet ve beceriyi azaltıyor” diyor.
Yetenek edinme ve insan kaynakları grupları yapay zekanın yardımıyla belirli işler için görünüşte mükemmel adayları anlatan özgeçmişlerle boğuşuyor. Saldırganlar büyük ölçekte başvuruyor; Nisos operasyonunun 10 ayı boyunca Kuzey Koreli IT çalışanları grubunun 170.000 pozisyona başvurduğunu gördüler. Sonuç: 76’sına yerleştiler. (LaSalle, etkilenen şirketlerle iletişime geçildiğini söylüyor.)
Operasyonların otomasyonu ve ölçeği işe alım çabalarına ağır bir yük getirdi, Kelly Services’ten Kowalczyk diyor.
“Bu, herkesin işe alım döngüsünü yaptığı sistemin bulanıklaşmaya başlamasına neden olan üst hunide bir başvuru fazlalığı yaratıyor” diyor.
Şirketler sadece kendi işe aldıkları kişileri değil, aynı zamanda taşeronları da doğrulama konusunda endişelenmeli, HireRight’tan Desmond dikkat çekiyor. “Bu geçici çalışanlar bir kuruluşun çalışanları kadar hassas bilgilere, fikri mülkiyete ve kritik altyapıya erişime sahip olabilir, bu yüzden bu çalışanlara erişim verilmeden önce uygun, role özgü bir tarama sürecine sahip olmak çok önemli” diyor.
Tehlike İşaretleri Kolay Fark Edilir
Olası bir DPRK istihdam dolandırıcılığının ilk belirgin işaretleri oldukça basittir. Aday belgeleri ve e-postayı göndermek için VPN kullanır, ihlal bildirimlerinde görünmeyen nispeten yeni bir e-posta adresine sahiptir, birincil telefon numarası olarak VoIP kullanır ve özgeçmiş içeriği birden fazla hesapta farklı profillerde görünür. Bu işaretlerin hiçbiri tek başına kesin değildir, ancak toplu olarak önemli bir risk göstergesi oluşturur.
Yine de kısa veya tutarsız bir dijital ayak izi genellikle en güçlü göstergelerden biridir, Nisos’tan LaSalle diyor.
“LinkedIn profilleri üç ay önce oluşturulmuş ve 15 yıllık deneyimleri var, ya da e-posta adresleri altı ay öncesine kadar mevcut değildi” diyor. “Birikmeye başlıyorlar; birleşmeye başladıkça bu kişinin söylediği kişi olmadığı yönünde giderek daha fazla işaret elde ediyorsunuz.”
İletişim bilgileri büyük bir anahtardır çünkü tehdit aktörleri engel listelerinden uzak kalmak için bunları çok sık değiştirmek zorundadır, KnowBe4’ten Jack diyor. Tehdidi bilen ve insan kaynakları departmanlarını riskli başvuru sahiplerini yükseltmek için tasarlanmış bir süreçte eğitmek şirketlerin onları erken yakalamasını sağlayabilir, diyor.
“Fark, bunun bir tehdit olduğunun bilinmesi ve bunu erken nasıl tespit edeceğiniz konusunda temel anlayışa sahip olmanızdır” diyor Jack. “Sürecin erken aşaması önemlidir çünkü çok ileri bir noktaya kadar beklerseniz artık işe alım tehdidinden genel içeriden tehdit alanına geçiş yaparsınız.”
Diğer işaretler daha zor fark edilebilir. İnsan kaynakları grupları ve yeni bir çalışan için donanım tahsisi yapan IT ekipleri iyi iletişim kurmayabilir ve şüpheli bir işe alımın kanıtını — örneğin kurumsal bir dizüstü bilgisayar sipariş edildiğinde kişinin adresinin değişmesi — kaçırabilir ve bu bir operatörü yakalayabilirdi.
İşe alım uzmanlarını eğitmek ve şüpheleri yükseltmek ve bunları işe alım zinciri boyunca takip etmek için iyi bir süreç oluşturmak, insan kaynakları tarafının sorunu çözmek için atabileceği iki önemli adımdır, Kowalczyk diyor.
“Bu planları sürecin başından itibaren tanımlayabilmek için ön saflardalar, gerçekten tabanınızı oluşturduğunuz ön kaynak alanı ve ardından onları müşteri konumuna işe alıp yerleştirdiğiniz noktaya kadar” diyor. “Bu nedenle tüm süreç boyunca ... DPRK operatörlerini işe alma riskini azaltmaya çalışmak için adımlar var.”
Buna ek olarak, sahte adayları tespit etmeye odaklanan insan kaynakları süreçleri aslında zaman ve para tasarrufu sağlayabilir çünkü işe alım uzmanları muhtemelen sahte adaylar üzerinde zaman harcamaz, KnowBe4’ten Jack diyor. Şirket işe alım uzmanları için bilgilerin çoğunu otomatikleştirdi, telefon operatörü belirleme, e-posta aramaları, LinkedIn taraması ve özgeçmişler arasında yinelenen iletişim bilgileri gerçekleştirdi.
“Bunu göstergelerle erken yakalarsanız, kağıt üzerinde iyi görünen adayı normalde harcayacağınız zamandan tasarruf edersiniz, o aday asla gitmemesi gereken noktadan daha ileri götürülür” diyor. “Böylece ilk etapta dolandırıcılık olmadığına inandığınız adayları doğrulamak için daha fazla zaman harcayabilir ve çok muhtemelen gerçek olmayan adaylar üzerinde zaman kaybetmezsiniz.”



