

N0va, Kuzey Amerika ve Avrupa'daki kuruluşları hedef alıyor; güvenilen hizmetleri taklit eden ve meşru kimlik doğrulama akışlarını kötüye kullanan kimlik avı kampanyaları yürütüyor. Başarılı saldırılar, tehdit aktörlerinin açık kötü amaçlı yazılım faaliyetlerine dayanmaksızın geçerli hesaplara erişim sağlamasına olanak tanıyor.
Bundan sonra tek bir ele geçirilen kimlik, hassas verilerin, iş sistemlerinin ve ek bulut kaynaklarının önünü açabiliyor. Bu erişim fark edilmeden ne kadar uzun sürerse, daha geniş çaplı sızıntı, operasyonel aksama ve mali kayıp riski o kadar artıyor.
N0va Yüksek Riskli Sektörlerdeki Kuruluşlara Ulaşıyor
N0va faaliyeti, Kuzey Amerika ve Avrupa'da kamu, teknoloji, danışmanlık, sağlık ve diğer sektörlerdeki kuruluşlarda gözlendi. Güvenilen iş platformlarının ve bulut hizmetlerinin kullanılması, kampanyayı geniş bir kuruluş yelpazesi için ilgili hale getiriyor.
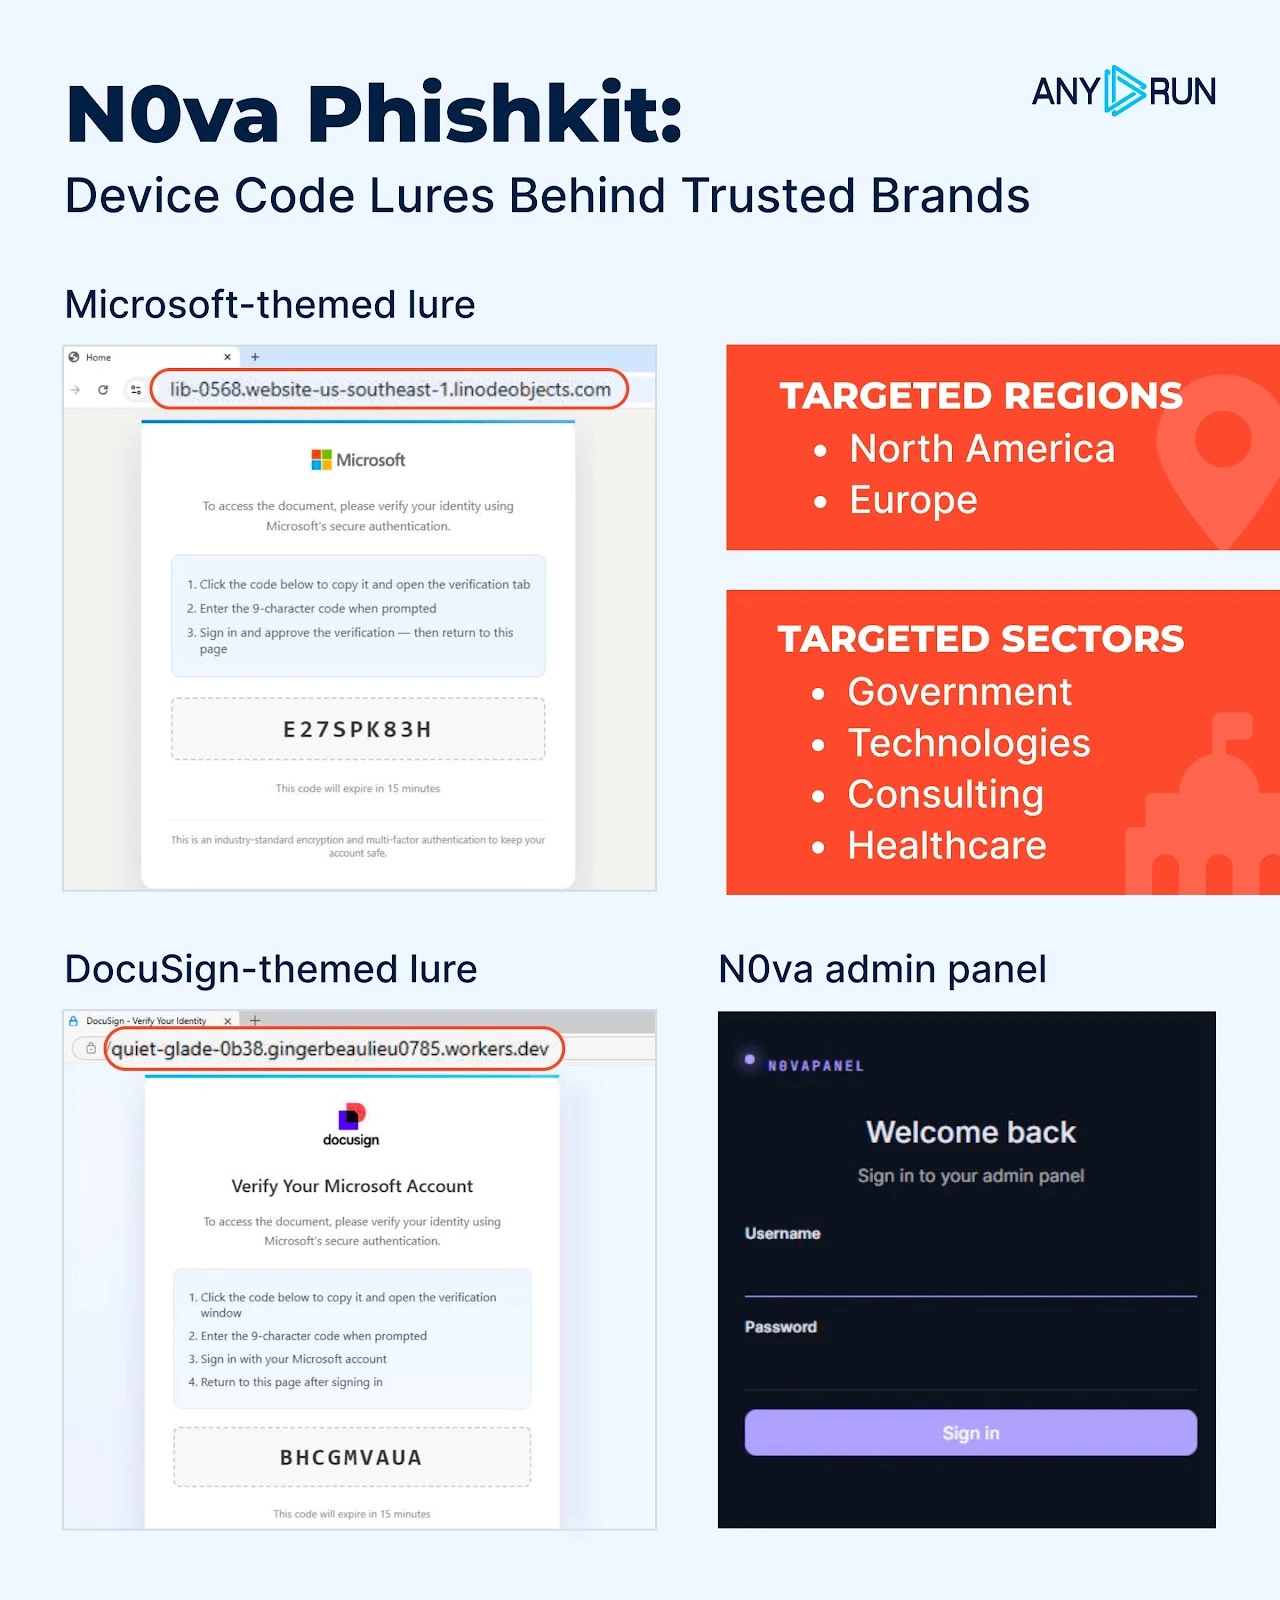
N0va kimlik avı kampanyası saldırı ayrıntıları
İlgili faaliyet, ANY.RUN'un Tehdit İstihbaratı Arama servisinde karakteristik N0va URL desenini kullanarak izlenebiliyor.
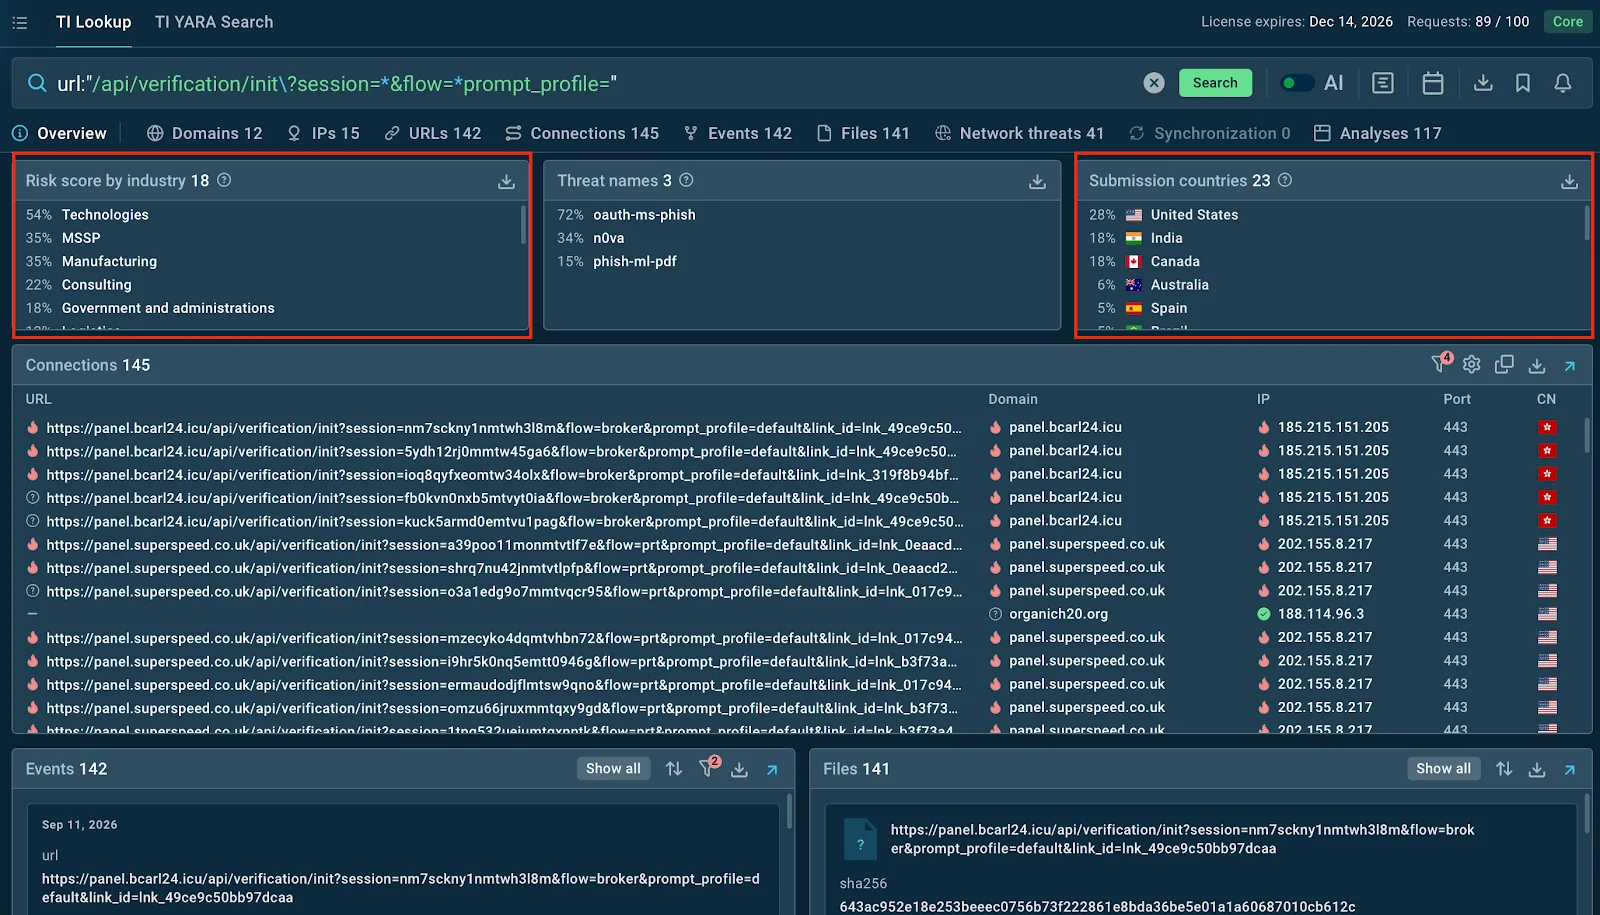
ANY.RUN'un TI Arama servisi, daha derin araştırmalar için N0va faaliyetine ilişkin daha geniş bağlam sunuyor
Sorgu, aynı istek yapısını paylaşan eşleşen URL'leri ve ilgili faaliyetleri gün yüzüne çıkarıyor; bu da analistlerin tek bir göstergeyle sınırlı kalmamasını ve kampanyanın farklı gönderimler ve altyapılar arasında nasıl göründüğünü görmesini sağlıyor.
N0va Sızıntısının İşletmeye Maliyeti Ne Olabilir
Kimlik ele geçirme, saldırganlar o hesaba bağlı sistemlere ve verilere ulaştığında hızla şirket çapında bir olaya dönüşebiliyor. Etki, kullanıcının izinlerine bağlı olsa da sonuçlar ilk kimlik avı olayının çok ötesine uzanabiliyor.
Mali kayıplar: Saldırganlar ele geçirilen hesapları ödeme dolandırıcılığı, fatura manipülasyonu veya diğer mali amaçlı faaliyetler için kullanabiliyor.
Hassas veri açığa çıkması: İş uygulamalarına erişim, müşteri kayıtlarını, çalışan bilgilerini, fikri mülkiyeti ve gizli iletişimleri riske atabiliyor.
Operasyonel aksama: İzolasyon, ekiplerin oturumları iptal etmesini, erişimi sıfırlamasını, etkilenen sistemleri incelemesini ve olay çözülene kadar hizmetleri kısıtlamasını gerektirebiliyor.
Uyum ve hukuki sonuçlar: Düzenlenmiş verilerin açığa çıkması, bildirim yükümlülüklerini, soruşturmaları, sözleşmesel sorunları veya cezaları tetikleyebiliyor.
İtibar zararı: Güvenilen şirket hesaplarını içeren bir ihlal, müşteri güvenini zayıflatabiliyor ve ortaklarla müşteriler arasındaki ilişkileri geriletebiliyor.
N0va Tanıdık İş Platformlarını Erişim Çalmak İçin Nasıl Kullanıyor
N0va, Microsoft Teams, SharePoint, OneDrive, DocuSign, Google Drive, Dropbox, Zoom ve Adobe Sign dahil olmak üzere yaygın kullanılan iş platformlarını taklit eden kimlik avı yemleri kullanıyor. Kampanya yalnızca geleneksel sahte giriş sayfasına dayanmıyor; mağdurları daha ikna edici görünmesi için meşru kimlik doğrulama akışlarından geçiriyor.
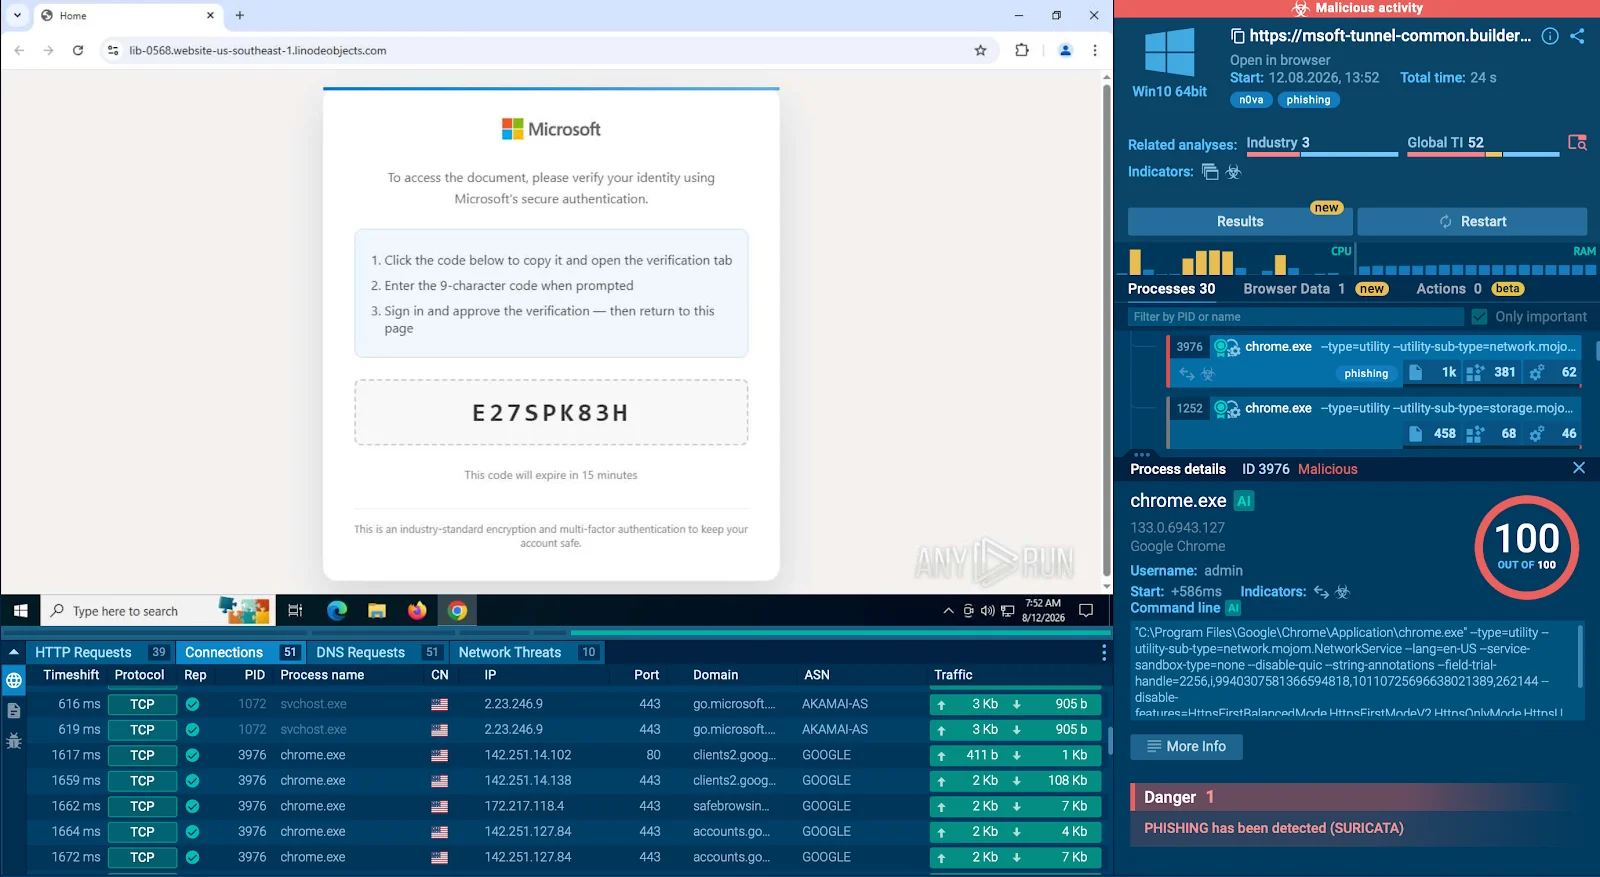
Microsoft temalı N0va kimlik avı sayfası ANY.RUN'un etkileşimli kum havuzunda ortaya çıktı
Kullanıcı kimlik doğrulamasını tamamladıktan sonra N0va, erişim ve yenileme jetonlarını yakalayabiliyor ve jeton değişimi veya cihaz kaydı mekanizmalarını kötüye kullanarak SSO erişimi sağlayabiliyor. Bu durum saldırganlara e-posta, dosyalar, bulut uygulamaları ve ele geçirilen kimliğe bağlı diğer kurumsal kaynaklara erişim veriyor.
Kısaca saldırı zinciri şöyle işliyor:
Güvenilen marka yemi → Cihaz kodu kimlik avı → Meşru kimlik doğrulama → Erişim ve yenileme jetonu yakalama → Jeton değişimi / cihaz kaydı → Kurumsal kaynaklara SSO erişimi
Güvenlik Ekiplerinin N0va Riskini Azaltma Yöntemleri
N0va, faaliyet izole kimlik avı olayları olarak ele alındığında daha zor kontrol edilebiliyor. Güvenlik ekipleri, bir göstergenin daha geniş kampanyaya ait olup olmadığını anlamak, saldırının nasıl davrandığını doğrulamak ve bu istihbaratı ortamı koruyan araçlara aktarmak için yeterli bağlama ihtiyaç duyuyor.
1. Ekibinize N0va Riskini Önceliklendirmek İçin Bağlam Sağlayın
Tehdit İstihbaratı Arama, güvenlik ekiplerinin şüpheli bir N0va göstergesinin izole mi yoksa daha geniş bir kampanyayla bağlantılı mı olduğunu hızla belirlemesine yardımcı oluyor. İlgili URL'leri, alan adlarını, IP'leri, dosyaları, kum havuzu oturumlarını ve altyapıyı ilişkilendirerek analistlere her bağlantıyı manuel olarak bir araya getirmeden faaliyet kapsamını anlamaları için bağlam sunuyor.
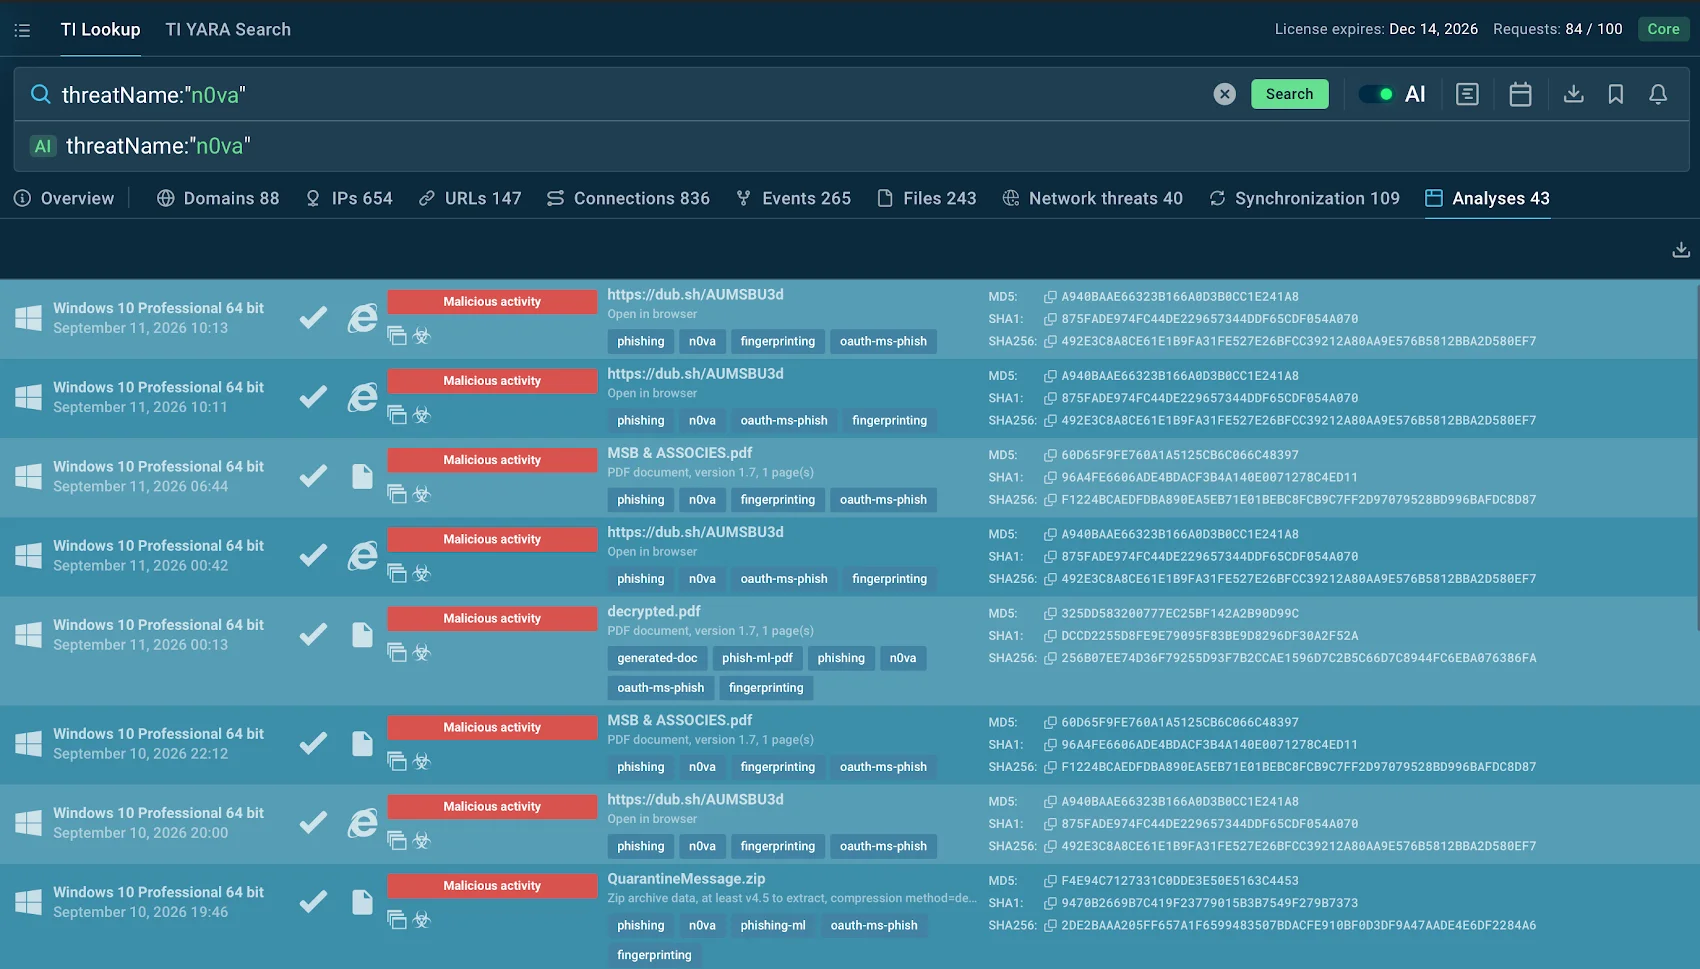
TI Arama, yakın dönem N0va faaliyeti hakkında bağlam sağlamak için ilgili kum havuzu oturumlarını birbirine bağlıyor
Bu sayede ekiplerin bağlantısız sinyalleri doğrulamak için harcadığı süre azalıyor ve en büyük riski oluşturan faaliyetlere daha fazla odaklanılıyor. Güvenlik liderleri için bu durum daha hızlı önceliklendirme, analist zamanının daha verimli kullanımı ve araştırma ile müdahale kaynaklarının nereye önce yönlendirileceği konusunda daha net kararlar anlamına geliyor.
2. SOC'nizi Davranışsal Kanıtlarla Donatın
N0va meşru kimlik doğrulama akışlarını ve güvenilen iş hizmetlerini kötüye kullanabiliyor; bu nedenle davranışsal görünürlük, gerçekten neler olduğunu doğrulamak için kritik önem taşıyor. ANY.RUN'un Etkileşimli Kum Havuzu ile birinci kademe analistler, ilk yemden ve yönlendirmelerden ağ aktivitesine ve devam eden davranışa kadar saldırıyı gerçek zamanlı olarak gözlemleyebiliyor.
Microsoft temalı bir yem içeren yakın dönem bir N0va olayında kum havuzu, ilk kötü amaçlı kararı 24 saniyede üretti ve aynı oturum içinde tam saldırı zincirini ortaya çıkardı. Bu hız, birinci kademe analistlerin şüpheli her olayı daha deneyimli ekip üyelerine havale etmek yerine daha fazla olayı bağımsız olarak çözmesini sağlıyor.
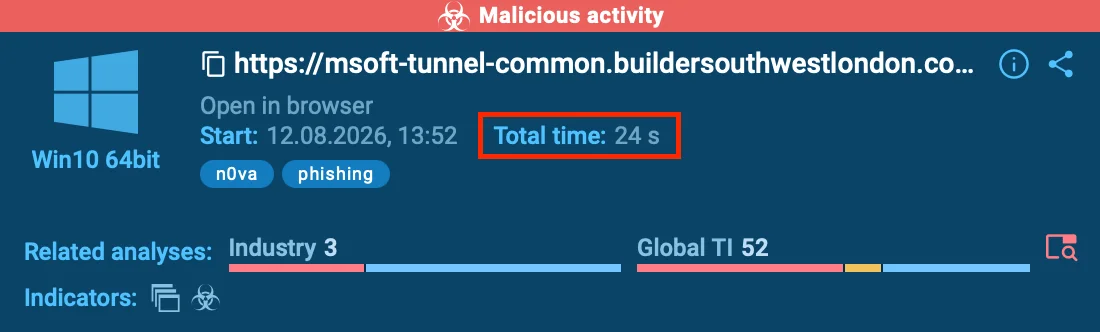
Analistlerin N0va'nın tam saldırı zincirini etkileşimli kum havuzunda ortaya çıkarması için gereken süre yalnızca 24 saniye
Güvenlik liderleri için bu durum birinci kademe kapasitesinin artması, ikinci kademeye gereksiz sevklerin azalması ve daha kıdemli analist zamanının gerçekten daha derin araştırma gerektiren olaylar için kullanılabilir hale gelmesi anlamına geliyor.
3. N0va İstihbaratını Daha Geniş Tespit Kapsamına Dönüştürün
N0va faaliyeti doğrulandıktan sonra bir sonraki adım, bu bulguların tek bir olayın ötesinde tespiti güçlendirmesini sağlamaktır. Tehdit İstihbaratı Akışları, yeni göstergeleri ve tehdit verilerini SIEM, SOAR, EDR, güvenlik duvarları ve ortamda kullanılan diğer güvenlik araçlarına taşıyabiliyor.
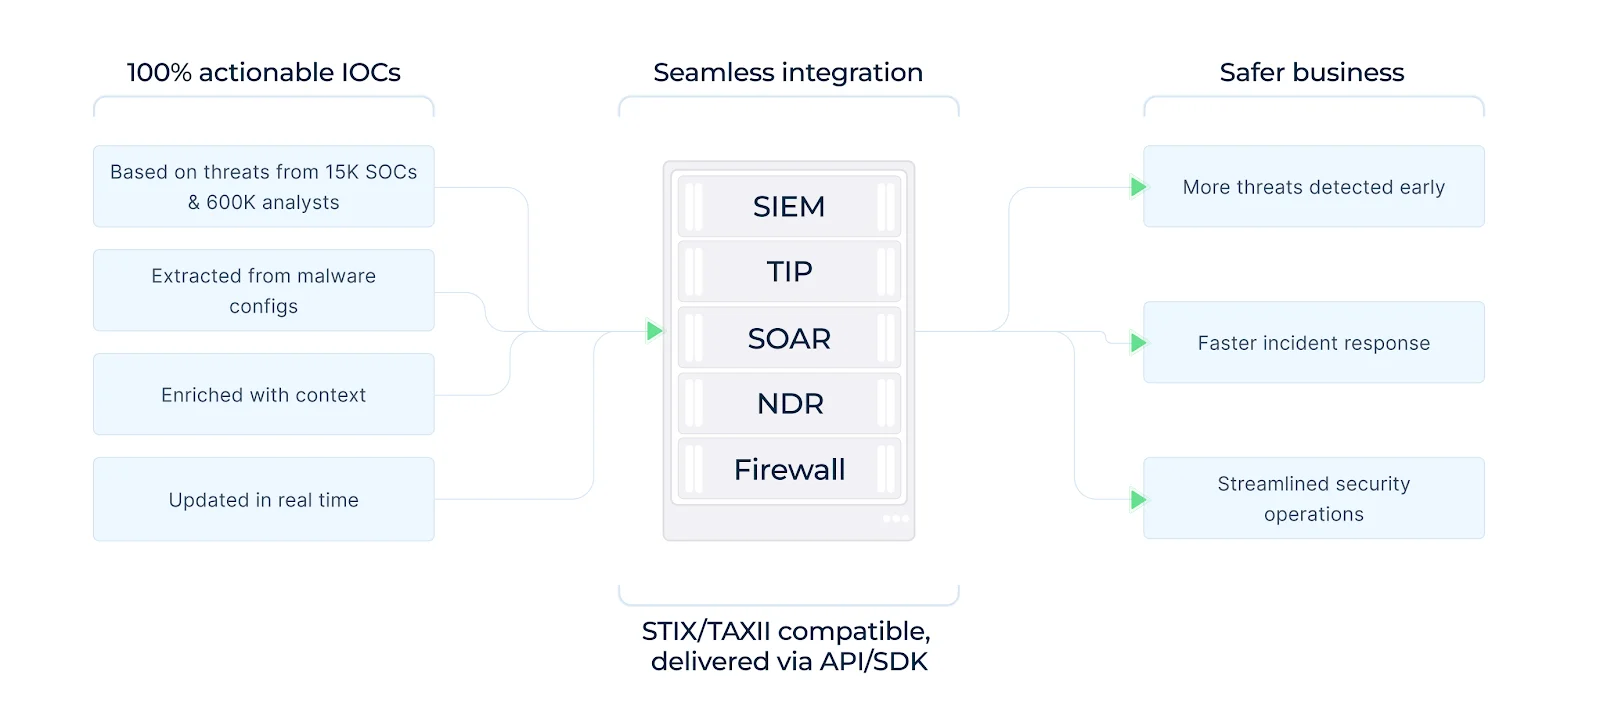
Mevcut güvenlik yığınına iletilen taze, uygulanabilir IOC'ler
ANY.RUN'un tehdit istihbaratı, 16.000'den fazla kuruluş ve 700.000'den fazla güvenlik profesyoneli arasında gözlemlenen faaliyetlerden oluşturuluyor; bu da ekiplere ortaya çıkan kötü amaçlı altyapı ve tekrarlayan saldırı kalıpları hakkında daha geniş bir görünüm sağlıyor. Güvenlik liderleri için bu durum daha geniş tespit kapsamı, gelecekteki uyarıların daha hızlı zenginleştirilmesi ve daha önce başka yerlerde görülmüş tehditlerin yeniden keşfedilmesi için harcanan sürenin azalması anlamına geliyor.
Kimlik Tehditlerine Daha Hızlı Müdahale Kurun
N0va, saldırganlar güvenilen platformları ve meşru kimlik doğrulama akışlarını kötüye kullandığında kimlik avının daha geniş bir kimlik güvenliği olayına nasıl kolayca dönüşebileceğini gösteriyor. Ekiplere tehdit bağlamına, davranışsal kanıta ve taze istihbarata daha hızlı erişim sağlamak, tespit ile izolasyon arasındaki süreyi azaltmaya yardımcı oluyor.
ANY.RUN ile kuruluşlar birinci kademe araştırma süresini %20 azalttı, birinci kademe-ikinci kademe sevkleri %30 düşürdü ve olay başına MTTR'yi vaka başına 21 dakika kısalttı. Bu durum daha fazla olayın ilk hatta çözülmesi, kıdemli analistler üzerindeki baskının azalması ve ele geçirilen erişimin daha büyük bir iş sorunu haline gelmesi için geçen sürenin kısalması anlamına geliyor.



