

GitHub'da 19 Eylül'de, tüm kullanılabilir disk alanını doldurarak Microsoft Defender'ın platform ve imza güncellemelerini yüklemesini durduran sıfırıncı gün ispat-ü-konsept aracı yayınlandı.
BigDiskBuster adı verilen araç için yama, CVE veya Microsoft uyarısı bulunmuyor. Araç, daha önce Defender açıkları saldırılerde kullanılan eski bir Microsoft güvenlik araştırmacısı olan Abdelhamid Naceri tarafından yazıldı.
Güncellemeler engellendiğinde Defender çalışmaya devam ediyor ancak algılama içeriği eskimiş hale geliyor. Araştırmacının ekran görüntüsünde Defender güncelleme denemesinde genel bir Windows hatası döndürüyor, ancak bu başarısızlığın otomatik bir uyarı oluşturup oluşturmadığı ispat-ü-konseptten tek başına net değil.
Naceri, 2024'te Microsoft Güvenlik Yanıt Merkezi'nden işten çıkarıldığını söyledi ve Nisan ayından bu yana şirketle koordine etmeden açıklar yayınlıyor.
İlk üç Defender aracı olan BlueHammer, RedSun ve UnDefend, Microsoft yamalamadan önce canlı sızmalarda kullanıldı ve CISA üçünü de Bilinen Kullanılan Açıklar kataloğuna ekledi. Bu zamandan beri yaklaşık aylık olarak ek Defender ve Windows kusurlarını açıkladı.
BigDiskBuster, Defender'ın güncelleme yolları altında C:\ sürücüsünde yeni dizinleri izliyor. Defender platform veya tanım güncellemesi indirmeye başladığında araç, kalan tüm boş alanı dolduracak boyutta gizli bir geçici dosya oluşturuyor ve güncelleme başarısız oluyor.
Güncelleme başarısız olduktan ve Defender geçici dizinini kaldırdıktan sonra araç dosyayı siliyor ve bir sonraki denemeyi bekliyor. Ayrıca Windows Kötü Amaçlı Yazılım Kaldırma Aracı olan MRT.exe üzerinde, Windows Update'in onu değiştirmesini engelleyecek şekilde bir işleyici açıyor.
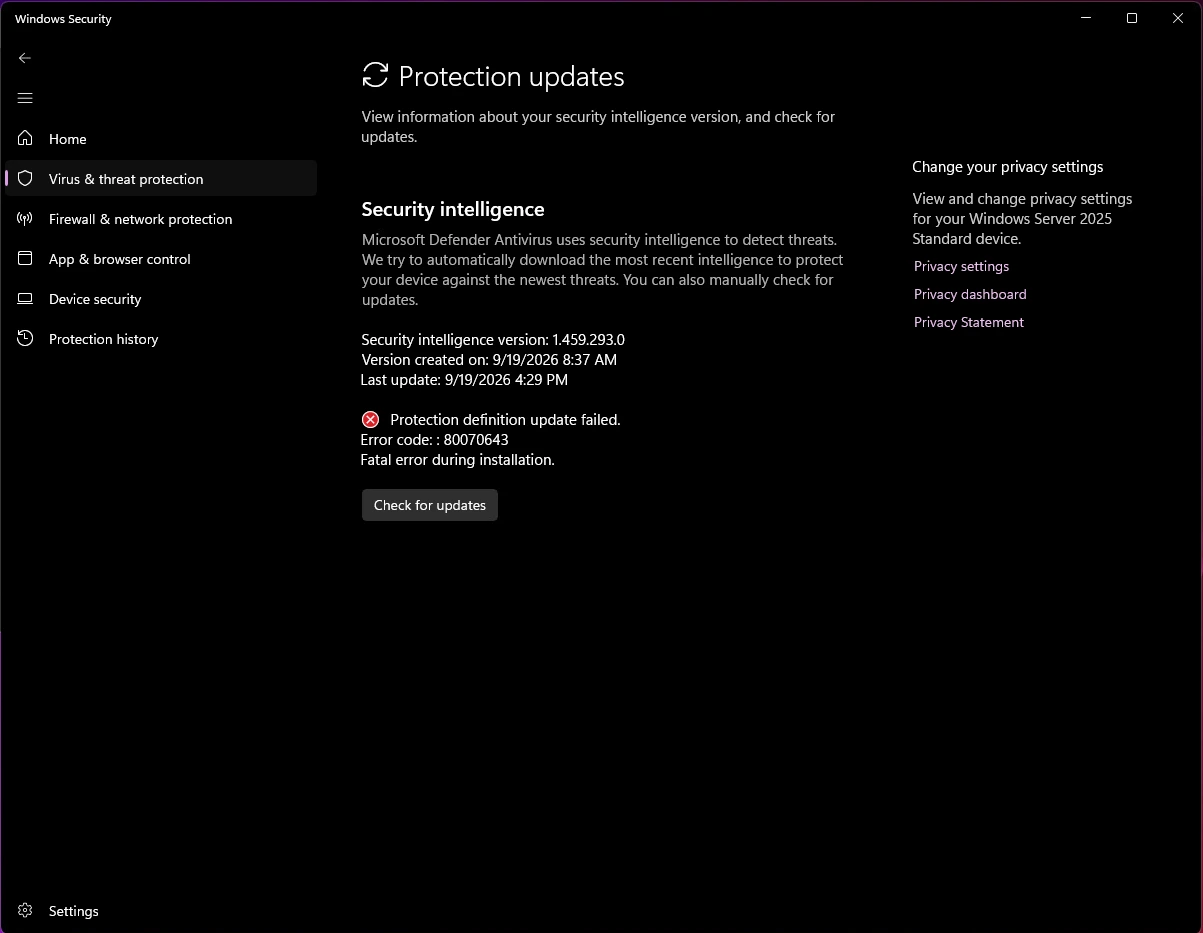
Naceri aracı "biraz hatalı ve biraz yeniden yazılması gerekiyor" diye tanımlıyor ve tüm desteklenen Windows sürümlerinde çalışıyor gibi göründüğünü söylüyor. İddia edilen davranışı bağımsız bir araştırmacı henüz doğrulamadı.
Naceri, BigDiskBuster'ı Nisan ayında açıkladığı ve farklı bir yöntemle tanım güncellemelerini engelleyen bir Defender hizmet reddi açığı olan UnDefend'e "benzer" olarak adlandırıyor. Microsoft bunu Mayıs ayında Antimalware Platform sürüm 4.18.26040.7'de CVE-2026-45498 olarak yamaladı.
İki araç farklı çalışıyor. UnDefend kontrolsüz kaynak tüketimi kullanırken BigDiskBuster diski dolduruyor böylece Defender'ın güncelleme dizinleri büyüyemiyor. Mayıs yamasının bu yeni tekniği de kapsayıp kapsamadığı belirlenmedi ve farklı mekanizma bunun kapsamadığını gösteriyor.
Savunmacıların Yapması Gerekenler
BigDiskBuster için yama veya satıcı geçici çözümü bulunmuyor.
Yöneticiler Windows Güvenliği altında Virüs ve tehdit koruması, ardından Koruma güncellemeleri, ardından Güncellemeleri denetle yolunu izleyerek Defender'ın imzalarının ve platform sürümünün güncel olduğunu kontrol edebilir. PowerShell'de Get-MpComputerStatus komutu mevcut sürümleri AMEngineVersion ve AMProductVersion alanlarında gösteriyor.
Sistem biriminde tekrarlayan Defender güncelleme başarısızlıklarının, sürekli düşük disk alanının ve geçici dizinlerdeki büyük gizli dosyaların izlenmesi tekniğin tespitine yardımcı olur. WDAC veya AppLocker aracılığıyla bilinmeyen ikili dosyaların çalıştırılmasının kısıtlanması saldırganın aracı çalıştırma yeteneğini sınırlar.



