

Bir hafta içinde aynı Chrome ve Windows sömürü kitini dört casus grubu kullandı
Ravie Lakshmanan • 09 Eyl 2026 • Zafiyet / Siber Casusluk
Microsoft Windows ve Google Chrome'da birden fazla zafiyeti zincirleyen, daha önce belgelenmemiş BlueMoon adlı sömürü kitini dağıttığı tespit edilen çok sayıda casusluk motivasyonlu tehdit faaliyeti kümesi bulundu.
BlueMoon'un ilk gerçek kullanım örneği 28 Ağustos 2026'da Çin'e yakın devlet destekli grup APT31'e (diğer adları Bronze Vinewood, Judgement Panda, JungleBamboo, PerplexedGoblin, RedBravo, TA412, Tide Castle ve Violet Typhoon) atfedildi.
Proofpoint bugün yayımlanan raporunda, "Günler içinde BlueMoon'u kullanmaya başlayan başka birkaç casusluk motivasyonlu küme ortaya çıktı; bunların çoğunluğunun Çin bağlantısı olduğu düşünülüyor" dedi. "Bununla birlikte BlueMoon'un yalnızca Çin'e yakın aktörlere özgü olmadığı, bazı kullanımların atfedilemediği ve sömürü kitini kullanan daha fazla aktörün bulunabileceği ihtimali var."
Sömürü zinciri üç zafiyet kullanıyor:
CVE-2026-85046, Google Chrome'daki V8'te tip karışıklığı
CVE-2026-87491, kum havuzu dışına çıkmaya yol açabilen Google Chrome'daki V8'te sınır dışı hata
CVE-2026-85880, Windows Gelişmiş Yerel Prosedür Çağrısı'nda (ALPC) yığın tabanlı arabellek taşması zafiyeti
CVE-2026-85046 Google tarafından geçen hafta yama edildi; CVE-2026-85880 ise Microsoft tarafından Eylül 2026 Patch Tuesday güncellemeleri kapsamında ele alındı. Proofpoint, The Hacker News'e verdiği bilgide Google'ın V8 kum havuzu dışına çıkışları için şu anda CVE vermese de bu özel açık için CVE-2026-87491 numarasını atadığını söyledi. Güvenlik açığı için yama Google tarafından 8 Eylül 2026'da yayımlandı.
İlginçtir ki, Chrome'daki her iki V8 zafiyeti de kötüye kullanıldığı sırada "yama boşluğu" sıfırıncı gün açıklarıydı. Kurumsal güvenlik şirketi, açıkların halka açık Chromium kaynak kodunda zaten düzeltildiğini ancak henüz mevcut en güncel Chrome ve Chromium tabanlı tarayıcı sürümlerine yansımadığını belirtti.
Sömürü kiti geliştiricisinin tarayıcı sömürü zincirini oluşturmak için kamuya açık Chromium yamalarını yakından takip ettiği düşünülüyor.
BlueMoon kullanan saldırı zincirlerinin, hedefleri aktör kontrolündeki bir URL'yi ziyaret etmeye kandırmak için kimlik avı e-postalarıyla başladığı, ardından iki V8 açığını sırayla tetikleyerek kod çalıştırma ve tarayıcı kum havuzundan çıkma sağladığı, sonrasında Windows yerel ayrıcalık yükseltme açığını kullanarak shellcode enjekte ettiği ve tehdit kümesine göre birden fazla yük indirdiği tespit edildi.
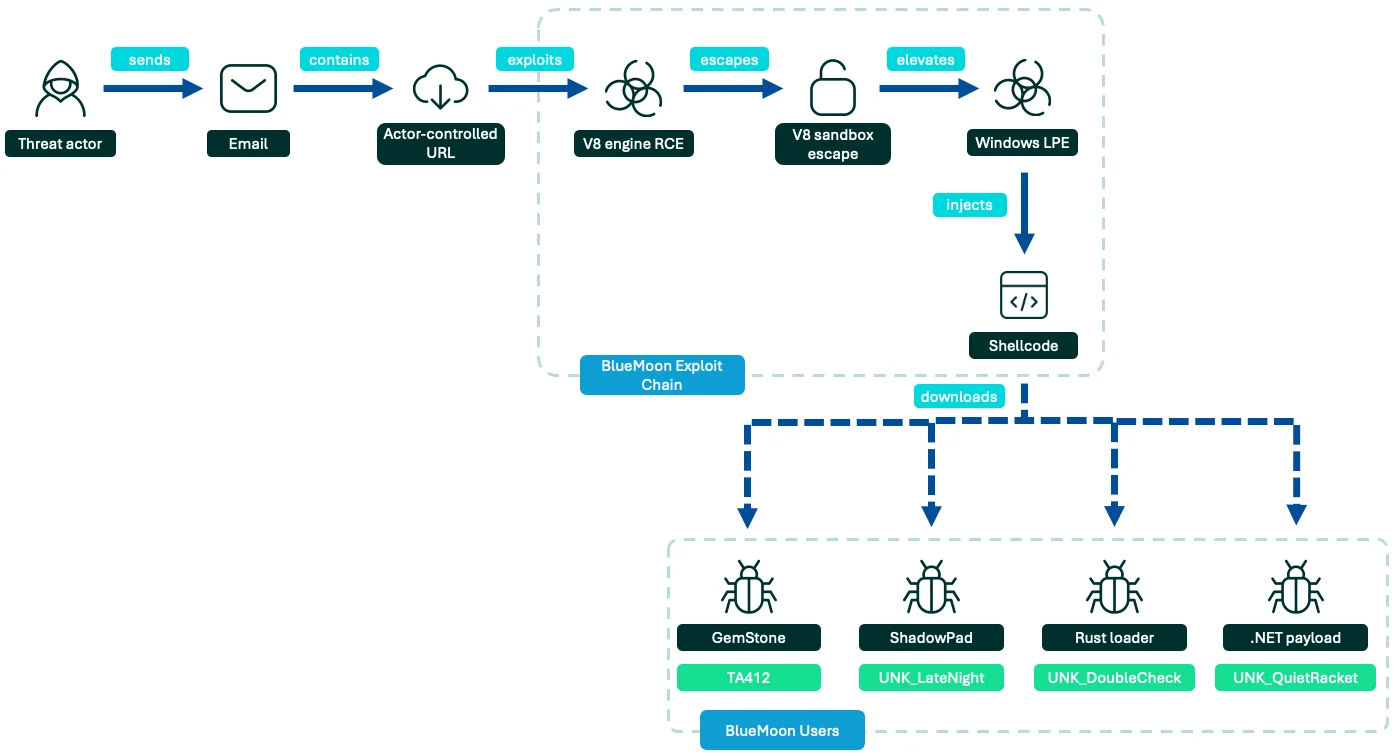
Proofpoint araştırmacıları Mark Kelly, Greg Lesnewich, Konstantin Klinger, Saher Naumaan, Julia Paluch, David Galazin ve Stuart Del Caliz, "Chrome sömürülerinden sonra kit, Windows ana bilgisayarını parmak izlemek için yansıtmalı olarak yüklenen bir DLL kullanıyor; sömürü kiti JavaScript'i de LPE sömürüsünü denemeye karar vermek için bunu kullanıyor" dedi.
İkinci yansıtmalı DLL, LPE sömürüsünü çalıştırarak renderer işleminin ayrıcalığını yükseltiyor. Bu ek ayrıcalıklarla ayrı bir enjektör shellcode'u, üst Chrome broker işlemine bir CreateProcess stub'ı enjekte ederek operatör tarafından belirtilen komutu çalıştırıyor. Varsayılan komut, uzaktan barındırılan bir yürütülebilir dosyayı curl komutuyla indirip çalıştırıyor.
Sömürü kitinin, yorumları kaldıran veya bileşenlerini gizleyen küçük değişiklikler içeren birden fazla varyantı tespit edildi; diğerleri kampanya özel iniş sayfaları ve yönlendirmeler, tarayıcı tarafı işletim sistemi kontrolleri veya ek telemetri içeriyor. Bu değişikliklere rağmen temel sömürü zinciri aynı kalıyor.
Gözlemlenen saldırı zincirlerinin kısa açıklaması şöyle:
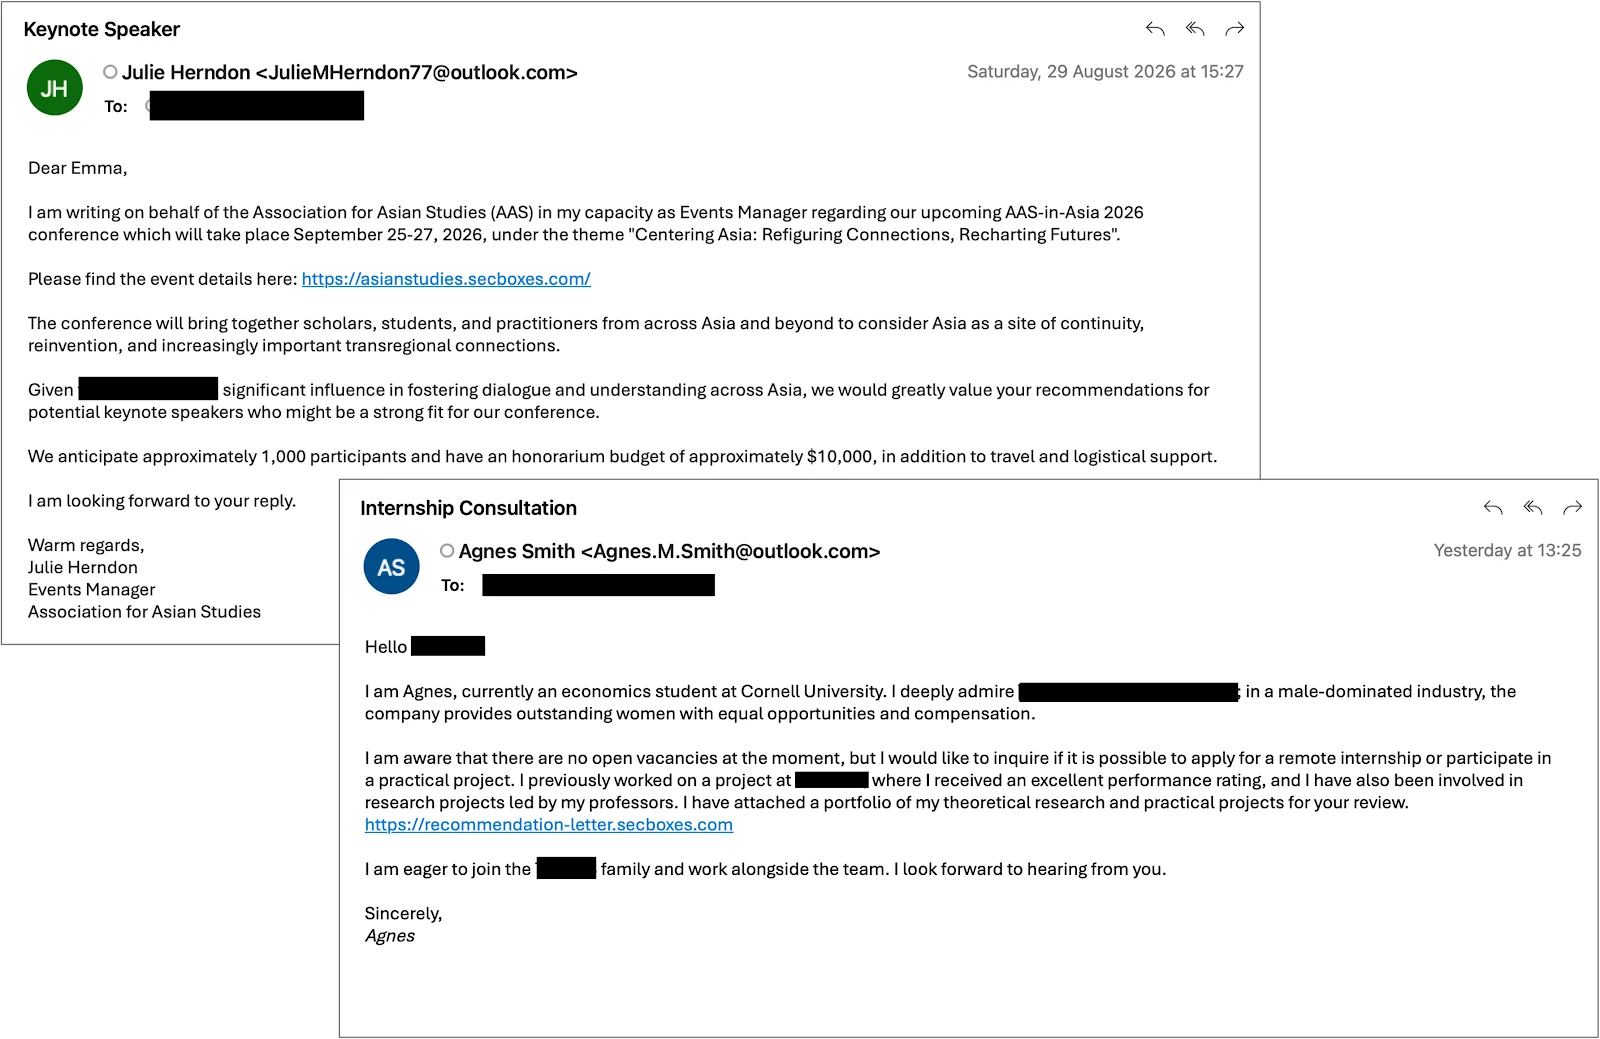
APT31 (28 Ağustos 2026'dan itibaren): ABD'deki sivil toplum kuruluşlarını, madencilik şirketlerini ve fiziksel emtia ticaret firmalarını hedeflemek için spear-phishing tuzağı kullandı; mağdurları BlueMoon'u sunan kötü niyetli bir bağlantıya tıklamaya kandırdı. BlueMoon ardından GhostChrome-X adı verilen Chrome eklenti bütünlük atlama tekniğiyle Google Gemini kılığına girmiş kötü niyetli bir tarayıcı eklentisi kurmaktan sorumlu yükleyici bir yürütülebilir dosya indirip çalıştırıyor. Eklenti, tehdit aktörünün komut ve kontrol (C2) kanalı üzerinden komut vermesine olanak tanıyan GemStone adlı tarayıcı gözetimi ve kimlik avı arka kapısı.
UNK_LateNight (2 Eylül 2026'dan itibaren), Çin'e yakın bir tehdit kümesi; spear-phishing tuzağı kullanarak birden fazla ABD havacılık şirketini hedefledi ve mağdurları BlueMoon ve DLL sideloading yöntemiyle ShadowPad arka kapısını dağıtan kötü niyetli bağlantılara yönlendirdi.
UNK_DoubleCheck (2 Eylül 2026'dan itibaren), bir Vietnam imalat kuruluşunu hedeflemek için spear-phishing tuzağı kullandı; mağdurları BlueMoon'u barındıran aktör kontrolündeki bir Cloudflare Workers alan adına gönderdi ve ardından DLL sideloading saldırısı başlatılarak bir Rust ikili dosyası bırakıldı. Zararlı yazılım, ikinci bir DLL sideloading çifti almak ve çalıştırmak için bir Cloudflare R2 Bucket ile iletişim kuruyor.
UNK_QuietRacket (3 Eylül 2026'dan itibaren), Çin'e yakın bir tehdit aktörü; Endonezya ve Singapur'daki hükümet, danışmanlık ve finans sektörü kuruluşlarını hedeflemek için spear-phishing tuzağı kullandı ve mağdurları BlueMoon'u dağıtan iniş sayfalarına yönlendirdi. Bu durumda sömürü kiti değiştirilerek bir DLL sideloading çifti indirilip çalıştırılıyor. Sahte DLL, bir .NET derlemesini bellekte elde etmek ve çalıştırmak için Cloudflare Workers alan adlarıyla iletişim kuruyor. Bellekteki .NET yükü, kalıcılık için DLL sideloading dizisini başlatacak şekilde bir zamanlanmış görev oluşturmak üzere tasarlandı.
Bununla birlikte, kaynak kod kalıntılarındaki kapsamlı kayıt yeteneklerinin ve ayrıntılı yorumların varlığı, kötü amaçlı yazılımın yapay zeka (AI) araçları kullanılarak geliştirilmiş olabileceğini düşündürüyor. Bu durum, Google tarafından V8 motorunu hedefleyen bir sömürü odaklı zafiyet ödül programı (VRP) ve yakalama bayrağı (CTF) yarışması olan v8CTF mücadelesine yapılan tekrarlayan atıflarla da güçleniyor.
Proofpoint, V8 sömürülerinin gerçekten v8CTF hata ödülü çerçevesine karşı mı geliştirildiğinin, yoksa bu çerçevenin sömürü geliştiricileri tarafından büyük dil modeli (LLM) koruma mekanizmalarını atlatmak için mi kullanıldığının bilinmediğini söyledi.
"Birden fazla farklı tehdit aktörünün sömürü kitine nasıl erişim sağladığı şu anda bilinmiyor," dedi Proofpoint. "Benimsenmesi kolay olduğundan, Chromium tabanlı tüm tarayıcılarda yama sürümleri tamamen dağıtıldıkça casusluk motivasyonlu ve finansal motivasyonlu tehdit aktörleri tarafından daha da yayılması ve benimsenmesi muhtemel."
Tam donanımlı bir Chrome sömürü zinciri tarihsel olarak yüksek değerli, nadir bir yetenek olmuştur. BlueMoon geliştirildi, hızla dağıtıldı ve yüksek tespit sinyalleri olan bir biçimde günler içinde birden fazla tehdit aktörüyle paylaşıldı.
Bu durum, yapay zeka ajanlarının tehdit aktörü sömürü geliştirmesini giderek mümkün kıldıkça bu sınıf yetenek için maliyetin ve giriş engelinin azaldığını yansıtabilir. Bu durum, Chromium gibi açık kaynak kod tabanları için özellikle önemlidir; burada yukarı akış yamaları, kod tabanının alt akış tüketicileri yamayı uygulayana kadar kamuya açık erişilebilir durumdadır. Bu, tehdit aktörlerinin alt akış kararlı sürümlerinden önce yamaları hızla tersine mühendislik yapmaya ve sömürüler geliştirmeye çalışması için bir pencere oluşturur.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), CVE-2026-85046, CVE-2026-85880 ve CVE-2026-87491'i Bilinen Sömürülen Zafiyetler (KEV) kataloğuna ekledi ve ABD Federal Sivil Yürütme Şubesi (FCEB) kurumlarına sırasıyla 18 Eylül, 22 Eylül ve 23 Eylül 2026'ya kadar yama yapmaları için süre verdi.
Bununla birlikte tarayıcıyı güncellemek giriş yolunu kapatır. Zaten kurulmuş olan herhangi bir kalıntıyı kaldırmaz. GemStone eklentisi ve diğer grupların oluşturduğu zamanlanmış görevler yamadan sağ kurtulur; bu nedenle hedeflenen kuruluşların aşağıdakileri kontrol etmesi gerekir:
İşlem ağacı: chrome.exe'nin cmd.exe'yi başlatması, ardından curl.exe ve msgbox.exe
Dosya: Windows %TEMP% klasöründe ChromeUpdate.exe veya msgbox.exe
Klasör: C:\Users\Public\stomp_ext
Zamanlanmış görev: EdgeCore_AutoUpdate, MicrosoftEdgeUpdatesTaskMachine, Avpcheckup veya GeForceService
Mutex: Dataupcheckinfo
Kayıt defteri anahtarı: HKCU\SOFTWARE\Classes\CLSID\{5D4CFCB7-222C-4CA3-96B6-1F8195FBBB4B}\InprocServer32
Proofpoint ayrıca kiti JavaScript yükleyicisi ve C2 trafiği için 2071919'dan 2071924'e kadar olan İmza Kimlikleri numaralı tespit kuralları da yayımladı.
(Hikaye, yayınlandıktan sonra Proofpoint'in V8 kum havuzu dışına çıkışının CVE-2026-87491 altında izlendiğini doğrulamasıyla güncellendi.)



