
Bilinmeyen bir tehdit aktörü, yamalanmamış Check Point Güvenlik Geçitlerini hedefleyerek PHP2Shell açıkları üzerinden ilk erişimi elde etmek ve ardından Gaia OS’te daha önce bildirilmemiş yerel ayrıcalık yükseltme açığını kullanarak TSGA arka kapısı adı verilen arka kapıyı dağıtmak için gözlemlendi.
Check Point’in aktardığına göre faaliyet 30 Ekim 2026’da başladı ve İsrail kuruluşlarını hedef aldı. 2 Kasım 2026’da birden fazla ülke ve sektöre yayılan daha geniş bir takip dalgası görüldü. İlk dalgada seçilen bazı kuruluşlar, silme yazılımı dağıtımını da içeren yıkıcı eylemlere maruz kaldı.
Check Point, “PHP2Shell ilk erişimi sağladı, ardından CVE-2026-123039 olarak izlenen DynamicCLI arayüzü üzerinden ayrıcalık yükseltme gerçekleşti” dedi. “Saldırganlar daha sonra PHP web kabuklarını, kalıcı TSGA arka kapısını ve gömülü TSProxy ağ bileşenini dağıttı.”
“Saldırganlar geçitten SSH üzerinden VMware ESXi ana bilgisayarına geçti, destroy_v6 silme yazılımını dağıttı ve yıkıcı aşamada politik temalı DREAM_ANNEXATION.txt notları bıraktı.”
CVE-2026-123039, CVSS puanı 7,8 olan, DynamicCLI sürecinde kök ayrıcalığına yükseltme sağlayabilecek eksik yetkilendirme açığıdır. Bu açık, herhangi bir doğrulanmış yerel kullanıcının sokete tek bir istek yazarak keyfi komutlar çalıştırmasına olanak tanır.
“Sorun yerel ayrıcalık yükseltmedir ve saldırganın cihazda zaten yerel kod yürütme yeteneğine sahip olmasını gerektirir” diyen Check Point, “bu açığın bir düzine kadar müşteriye karşı aktif olarak istismar edildiğini gözlemledi” diye ekledi.
Sorun aşağıdaki ürünlerin R82.20, R82.10, R82, R81.20, R81.10 ve R81 sürümlerini etkiliyor:
Check Point Force Güvenlik Duvarları
Check Point Yönetim ve Günlük Sunucuları
Çok Alanlı Güvenlik Yönetimi ve Çok Alanlı Günlük Sunucusu
“Ekim 2026 sonlarında, bir güvenlik düzeltmesinin kullanıma sunulmasından yaklaşık bir hafta sonra, 130.94.19[.]204 kaynaklı faaliyet, Check Point Güvenlik Geçitlerindeki savunmasız Mobil Erişim portalları üzerinden İsrail kuruluşlarını hedef aldı” dedi Check Point.
“Bazı başarılı uzlaşma vakalarına işaret eden kanıtlar vardı ve istismar faaliyeti, CVE-2026-109618 ve CVE-2026-109619 ile ilişkilendirilen PHP2Shell ile tutarlıydı.”
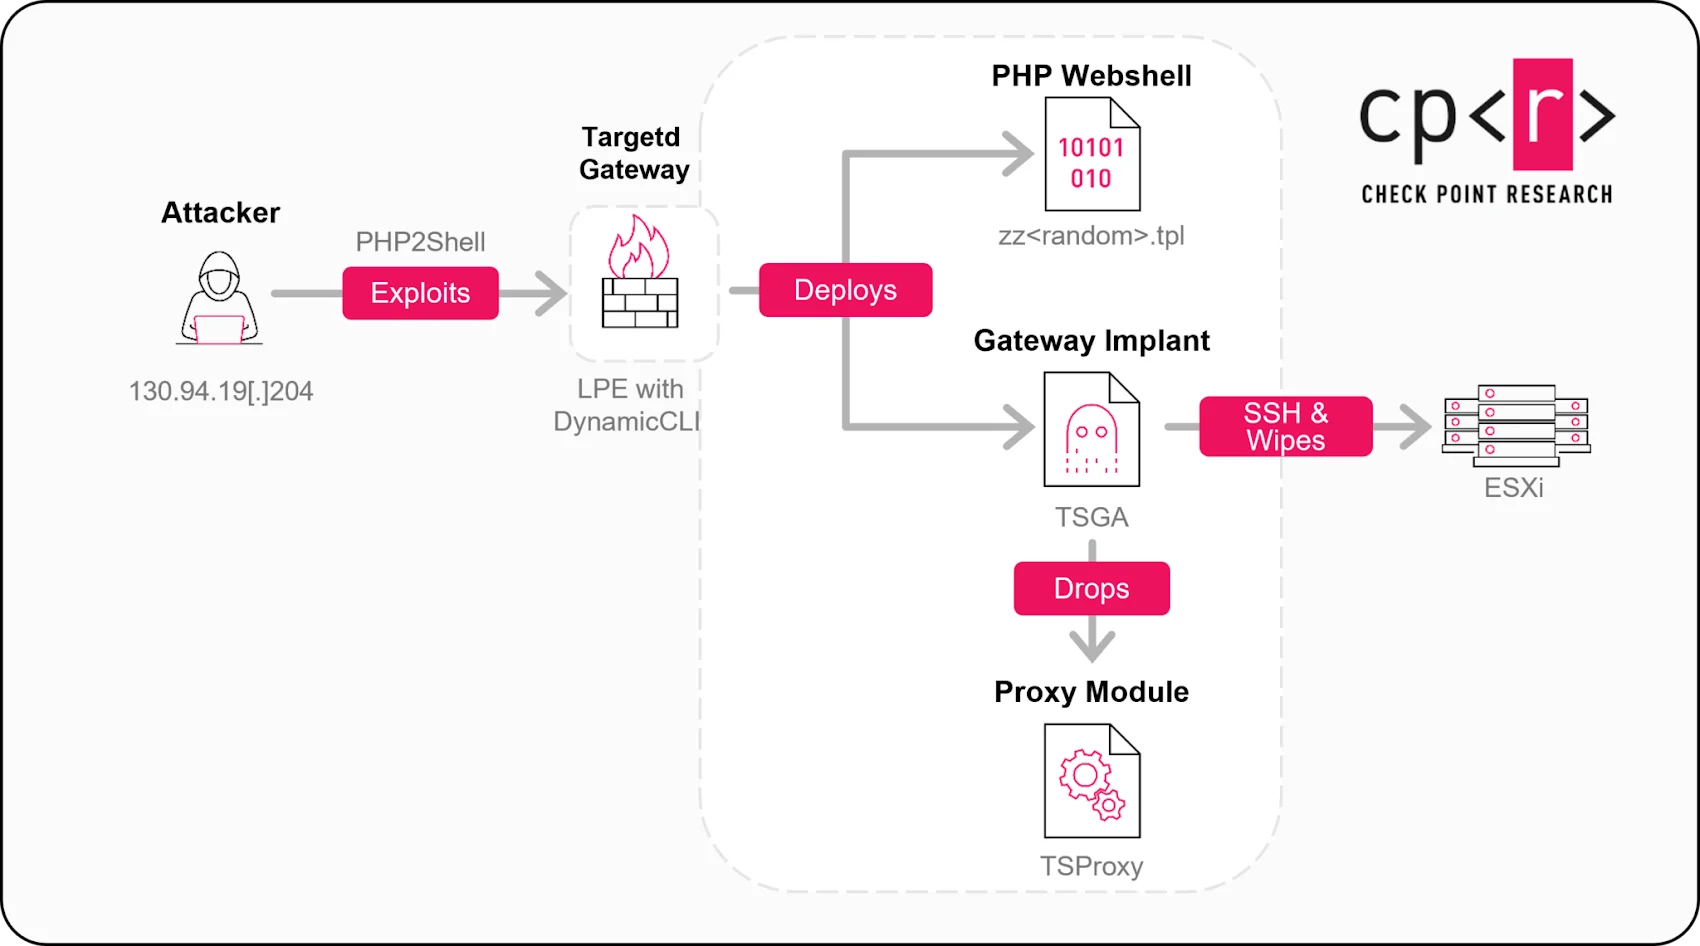
İlk erişimi elde ettikten sonra, bilinmeyen saldırgan grubunun portal hizmet hesabından köke ayrıcalık yükseltmek için CVE-2026-123039’u silahlandırdığı ve kalıcı erişim sağlamak amacıyla PHP web kabukları dağıttığı belirtiliyor. Web kabukları komut yürütme ve dosya yükleme yeteneklerini destekliyor.
2 Kasım 2026 dalgasının, ilk dalgada hedef alınmış bazı İsrail kuruluşlarının yanı sıra belirli coğrafi veya sektörel bir tercih göstermeden dünya çapındaki diğer kuruluşları hedef aldığı söyleniyor. Bu durum fırsatçı bir ilk erişim çabası olduğunu gösteriyor.
Web kabuğunun sağladığı erişim, TSGA’nın önünü açıyor. TSGA, TSProxy adlı ikinci bir bileşeni de içeren bağımsız pasif bir arka kapıdır. slot_CPconfigdaemon olarak dağıtılan TSGA, Check Point’e özgü işlevselliğe sahip Linux geçit implantı olarak tanımlandı; şifreli uzaktan erişim, yapılandırma çalma, yedekleme ve anlık görüntü kalıcılığı, süreç enjeksiyonu ve ikili güvenlik duvarı günlüğü tahrifatı sunuyor.
Check Point’e göre “[TSProxy’nin] enjeksiyon kodu bu kütüphaneyi seçili cihaz süreçlerine yükler ve burada ağ işlevlerini engelleyerek özel olarak işaretlenmiş saldırgan bağlantılarını işlerken normal trafiğin devam etmesine izin verir.” “Bu, kalıcı bağımsız bir arka kapıyı mevcut cihaz hizmetleri üzerinden gizli erişimle birleştiriyor.”
Gözlemlenen diğer son sömürü eylemleri aşağıda listeleniyor:
Geçitte ağ genelinde dahili varlıkları ve hizmetleri keşfetmek için gogo tarayıcısını dağıtmak.
vpxuser hizmet hesabıyla kimlik doğrulayarak SSH üzerinden VMware ESXi ana bilgisayarına yanal hareket etmek.
Linux ELF silme yazılımı destroy_v6’yı hazırlamak ve çalıştırmak. Kötü amaçlı yazılım hedef dizini özyinelemeli olarak tarar ve uzantılarına bakmaksızın tüm dosyaları siler. Ayrıca dosyaları silmeden önce sıfırlarla üzerine yazmaya çalışır.
Her işlenen dizinde “DREAM_ANNEXATION.txt” adlı bir not bırakmak.
TSGA ve TSProxy’nin, ESET’in Haziran 2026’da belgelediği ve Armory Castle olarak izlenen, eski adıyla UNC5221 olan Çin bağlantılı siber casusluk grubuna atfettiği PhiliKit adlı araç takımının Check Point’e özgü bileşenleri olduğu değerlendiriliyor.
Muhtemel Çin yanlısı bir tehdit aktörünün dahil olduğuna işaret eden diğer faktörler arasında LightNode VPS altyapısının kullanımı ve tarama faaliyetinin UTC 12.00 ile 09.00 arasında yoğunlaşması, tipik Çin çalışma saatleriyle örtüşmesi yer alıyor.
Bununla birlikte siber güvenlik şirketi, son kampanyayı tehdit aktörüne veya diğer bilinen Çin bağlantılı gruplara bağlayacak yeterli kanıtının olmadığını söyledi. Gerekçeler şöyle:
Silme yazılımı kullanımı
İsrail’e odaklanma ve silme yazılımı notunda İsrail-Filistin çatışmasına açık göndermeler
“Birlikte değerlendirildiğinde, kanıtlar bu operasyonun gerçek doğasını yüksek güvenle değerlendirmemize izin vermiyor” diyen Check Point, “Birkaç senaryo hala olası: tespit edilen aktör kampanyanın tamamını yürüttü, yalnızca ilk erişim aracısı olarak hareket etti veya bir yanlış bayrak operasyonuna katıldı. Yıkıcı faaliyetin bir duman perdesi olarak hizmet etmesi de mümkün.”
Güncelleme
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, 13 Kasım 2026’da CVE-2026-123039’u Bilinen İstismar Edilen Açıklar kataloğuna ekledi ve federal kurumların yamayı 16 Kasım 2026’ya kadar uygulamalarını istedi.


