
Çin'e yakın bir tehdit aktörü olan SlippyNunchucks, Windows sürümlerindeki Sogou Input Method'ta güvensiz HTTP iletişimi kötüye kullanılarak yapılan bir Alan Adı Sistemi DNS ele geçirme operasyonuna bağlandı. Operasyon, DarkVigil takma adı FDMTP olan implantı dağıtmak üzere tasarlanmış bir gözetim kampanyasının parçası.
ESET'e göre kampanya 1 Temmuz 2026'dan itibaren gözlemlendi ve Hong Kong, Tayland, Japonya, Vietnam, Umman ve Sri Lanka'daki kuruluşları ve Çin'de konuşan bireyleri hedeflemiş olduğu değerlendirildi.
ESET araştırmacısı Anh Ho, The Hacker News ile paylaşılan raporda şunları söyledi: "DarkVigil implantları tipik olarak popüler Çin uygulamaları üzerinden dağıtılıyor." "Bu uygulamaları kötüye kullanarak SlippyNunchucks tehdit aktörü, Asya ve Avrupa'daki Çin'de konuşan kullanıcılara ulaşabildi."
Saldırganın kötüye kullandığı uygulamalar arasında Sogou Input Method, QuickFox, QingTalk, MiYunChat, SoftCam ve tawk.to bulunuyor.
En az 15 Eylül 2023'ten beri aktif olan SlippyNunchucks, Güney ve Doğu Asya'daki kuruluşları ve Çin'de konuşan bireyleri hedeflemekle biliniyor. Bu saldırılar, DarkVigil ve 20'den fazla eklentiden oluşan modüler bir .NET çerçevesinin dağıtımına yol açıyor.
Arka kapının kullanımı daha önce Mustang Panda ile ilişkilendirilmiş olsa da ESET, telemetrisiyle tehdit aktörü ve DarkVigil ile ilgili aktivite arasında taktiksel bir örtüşme bulamadığını belirtti ve bunu farklı bir sızma kümesi olarak sınıflandırdı.
Bu ayın başlarında Fortinet'in FortiGuard Olay Müdahale Ekibi, tehdit aktörünün DarkVigil'i dağıtmak için QuickFox VPN ve ağ hızlandırma aracının tedarik zinciriyle ilgili olarak yaptığı ihlali detaylandırdı.
Slovak siber güvenlik şirketine göre saldırgan, QuickFox'un programının temiz bir sürümünü yayınlamasından üç gün sonra teslimat vektörü olarak Tencent tarafından geliştirilen popüler bir Çince dil giriş editörü olan Sogou Input Method'u kullanmaya başladı.
Özellikle saldırı, kötü amaçlı bir yapılandırma sunmak için uygulamanın markalı kelime hazinesi tanıtım mekanizmasının ele geçirilmesini içeriyor ve bu da nihayetinde çok amaçlı bir görev dağıtıcı olarak işlev gören meşru bir Sogou Input Method bileşeni olan SGTool.exe aracılığıyla kötü yazılımın dağıtılmasının önünü açıyor.
Temiz bir ortamda yürütülebilir dosya, bir yapılandırma almak için "config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php" uç noktasına HTTP isteği gönderir. Ancak ESET'in keşfettiği saldırıda, alanın DNS çözümlemesi iki barındırma sunucusundan birine çözülecek şekilde değiştirildi.
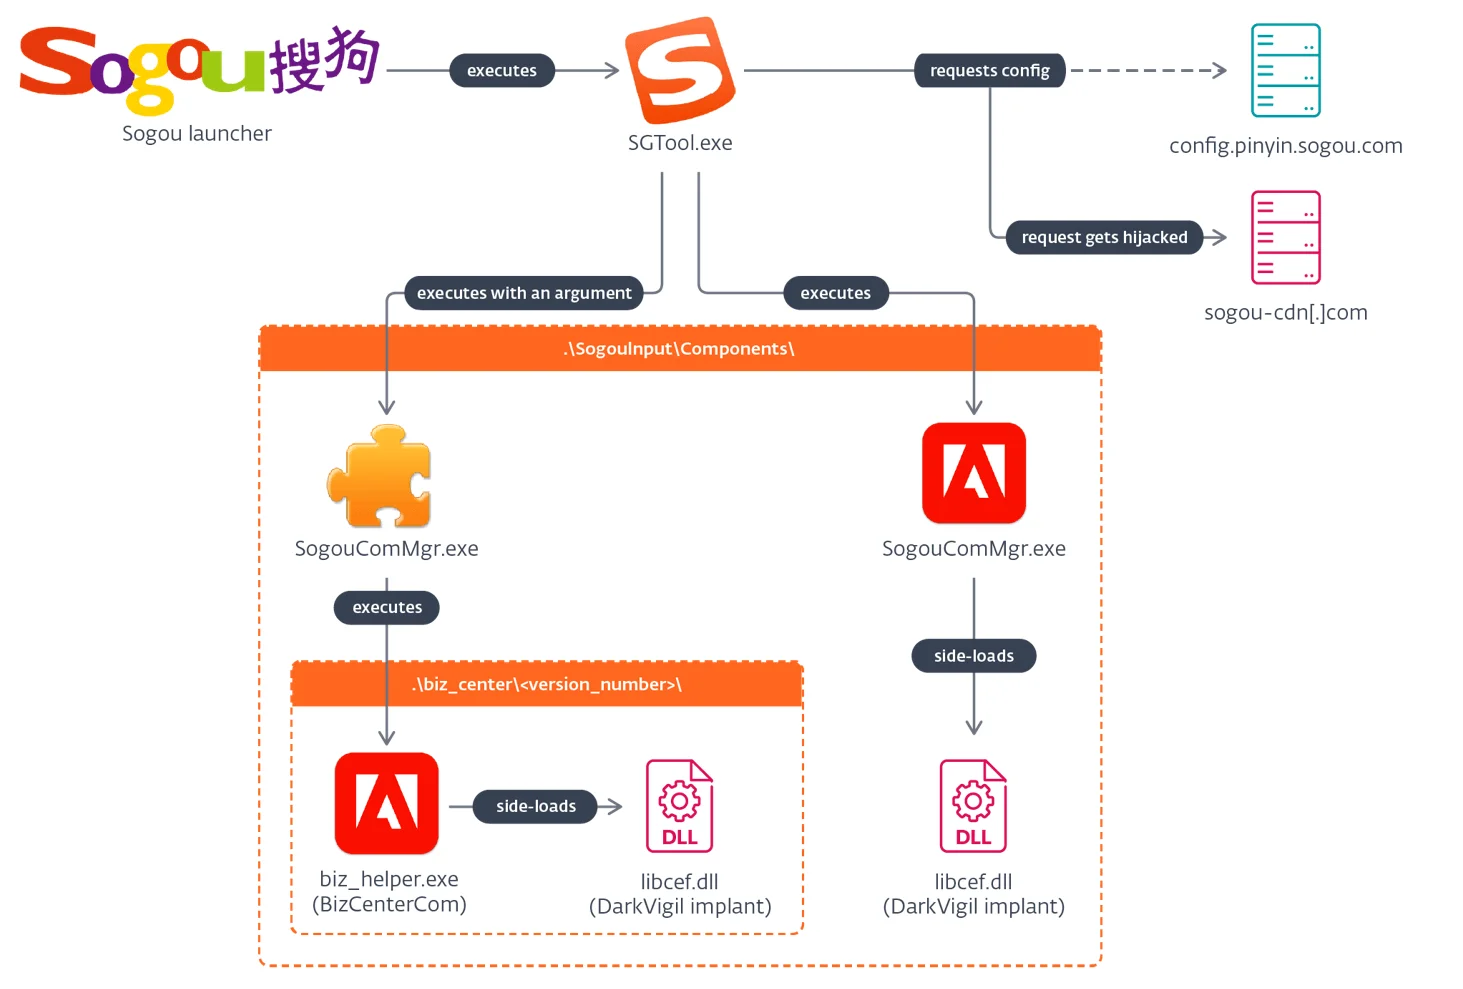
Bu DNS ele geçirmesinin sonucu, "getBrandScd.php" uç noktasına yapılan HTTP isteklerinin bir barındırma sunucusuna yönlendirilmesi oldu ve sunucu kötü amaçlı bir yapılandırma ile yanıt verdi. Yapılandırma, ikili dosyanın "sogou-cdn[.]com" adresinden iki ek yük indirmesini ve DLL sideloading yoluyla kötü yazılımı başlatmasını emrediyor.
Meşru bir Adobe yürütülebilir dosyası ("biz_helper.exe")
DarkVigil içeren kötü niyetli bir DLL ("libcef.dll")
DarkVigil, komut ve kontrol C2 için Duplex Message Transport Protocol DMTP kullanımıyla dikkat çekiyor; bu sayede istemci, kalıcılık veya veri toplama sağlamak için saldırgan kontrollü bir sunucudan alınan eklentileri yürütebiliyor ve orkestre edebiliyor.
Sorumlu açıklama sonrasında Tencent, etkilenen HTTP isteklerini HTTPS'ye geçirerek 29 Ekim 2026'da yayınlanan 16.10 sürümünde güvenlik açığını CVE-2026-120422 giderdi.
SlippyNunchucks'ın Çin hükümetinin çıkarları doğrultusunda faaliyet yürüttüğünden şüpheleniliyor ve ESET bunu bir ulus-devlet gözetim çabası olarak tanımlıyor.
ESET, "SlippyNunchucks birden fazla sektördeki kuruluşları ve bireyleri hedeflese de Sri Lanka, Hong Kong ve Filipinler'de Çince dilde çevrimiçi bahis platformları işleten bir kuruluşa karşı önemli gözetim faaliyeti keşfettik" dedi.
"Bu kuruluşun hedeflenmesi, Çin'in kumarla ilgili kısıtlamaları göz önüne alındığında dikkat çekici; kumar işletmesi işletmek ve Çin vatandaşlarını yurt dışında kumar oynamaya organize etmek için cezai yaptırımlar içeriyor."
Bu, Çin bağlantılı tehdit aktörlerinin Sogou Input Method'u kötü yazılım dağıtımı için bir giriş noktası olarak silahlandırdığı ilk kez değil. Eylül 2026'da Gen Digital, giriş editöründeki artık yama yapılmış bir güvenlik açığının CVE-2026-51990 UNC3569 tarafından GRAYRABBIT kod adlı bir arka kapıyı dağıtmak için hazırlanmış bir bağlantı yoluyla istismar edildiğini söyledi.
Gen Digital, "Güvenlik açığı, sgbiz: özel protokol işleyicisinde doğrulanmamış komut satırı argümanı enjeksiyonu, CEF tabanlı bir WebView'de kısıtlanmamış URL gezinmesi ve [CVE-2021-38003'e duyarlı] ciddi şekilde eski, kumandalı olmayan bir Chromium tarayıcı motoru olmak üzere üç ayrı zayıflığı tek bir tıklamayla gerçekleştirilen bir istismara zincirliyor" dedi.


