

İran bağlantılı hacktivist kimliği Handala Hack, Telegram tabanlı gözetim arka kapısı HEAVYGRAM ve Delphi tabanlı CRUDEEXCLUDE adlı yardımcı programa bağlandı.
Ravie Lakshmanan Sep 17, 2026 Cyber Espionage / Malware
İran bağlantılı hacktivist kimliği olarak bilinen Handala Hack, Telegram tabanlı gözetim arka kapısı HEAVYGRAM ve Delphi tabanlı CRUDEEXCLUDE yardımcı programına atfedildi.
Group-IB’in açıklamasına göre HEAVYGRAM, uzaktan komut çalıştırma, sistem, ağ ve işlem bilgisi keşfi, veri ve Telegram oturum dosyalarının dışarı sızdırılması, ekran görüntüsü yakalama, DLL sideloading, dosya temizleme ve Windows otomatik çalıştırma kayıt defteri anahtarları üzerinden kalıcılık gibi yerleşik komutlar sunuyor.
Diğer yandan CRUDEEXCLUDE, HEAVYGRAM gibi sonraki aşamaların dağıtımı için ortam hazırlamak amacıyla kullanılan Delphi tabanlı bir Windows yardımcı programı. İlk kez Temmuz 2024 sonlarında görülen kötü amaçlı yazılım genellikle grafik kullanıcı arayüzlü meşru bir uygulama kılığına giriyor ve savunma atlatma amacıyla Microsoft Defender hariç tutma yollarını yapılandırıyor.
Bulgular, ABD Federal Soruşturma Bürosu FBI’ın ilk olarak Mart 2026’da ve bu haftanın başında yeniden yayımladığı uyarıyı destekliyor. FBI, İran İstihbarat ve Güvenlik Bakanlığı MOIS adına hareket eden İran siber aktörlerinin İran muhalifleri, İran karşıtı gazeteciler ve diğer muhalif grupları hedef alarak istihbarat toplama, veri sızdırma ve hedeflere itibar zararı verme iddiasında bulunduğunu duyurdu.
Birleşik Krallık Ulusal Siber Güvenlik Merkezi’nin aynı kötü amaçlı yazılım ailesini CHOSEN BRICK adıyla takip ettiğini ve bunu çeşitli operasyonel sonuçlara destek olabilecek esnek bir araç olarak tanımladığını belirtmek gerekiyor.
Saldırılar tipik olarak Telegram, WhatsApp ve Instagram gibi mesajlaşma platformları üzerinden sosyal mühendislik kullanılarak gerçekleştiriliyor. Hedefler teknik destek sunma vaadiyle ya da güvenilir kişiler gibi davranılarak iletişim kuruluyor ve ardından enfeksiyonu tetiklemek için zararsız bir yükleyici gibi sunulan kötü amaçlı yazılım teslim ediliyor. Bu uygulamalar Pictory, KeePass ve Telegram gibi meşru uygulamalara benziyor ve ikinci aşama implantı içeriyor.
7 Ekim 2023’te Hamas ve diğer Filistinli militan grupların güney İsrail’i hedef alan silahlı saldırılarından kısa süre sonra ortaya çıkan Handala Hack, İran’ın MOIS’ine bağlı bir tehdit aktörü olan Void Manticore, diğer adlarıyla Banished Kitten, Red Sandstorm ve Storm-0842 tarafından işletilen çevrimiçi bir kimlik olarak değerlendiriliyor. Yıkıcı silme saldırıları ve hack and leak operasyonları geçmişi bulunuyor.
Geçen Eylül ayında yayımlanan bir uyarıda Kanada Hızlı Müdahale Mekanizması RRM, tehdit aktörünün hack and leak operasyonu kapsamında beş Iran International gazetecisini hedef alıp doxxing yaptığını, bunların birinin ülkeden olduğunu duyurdu.
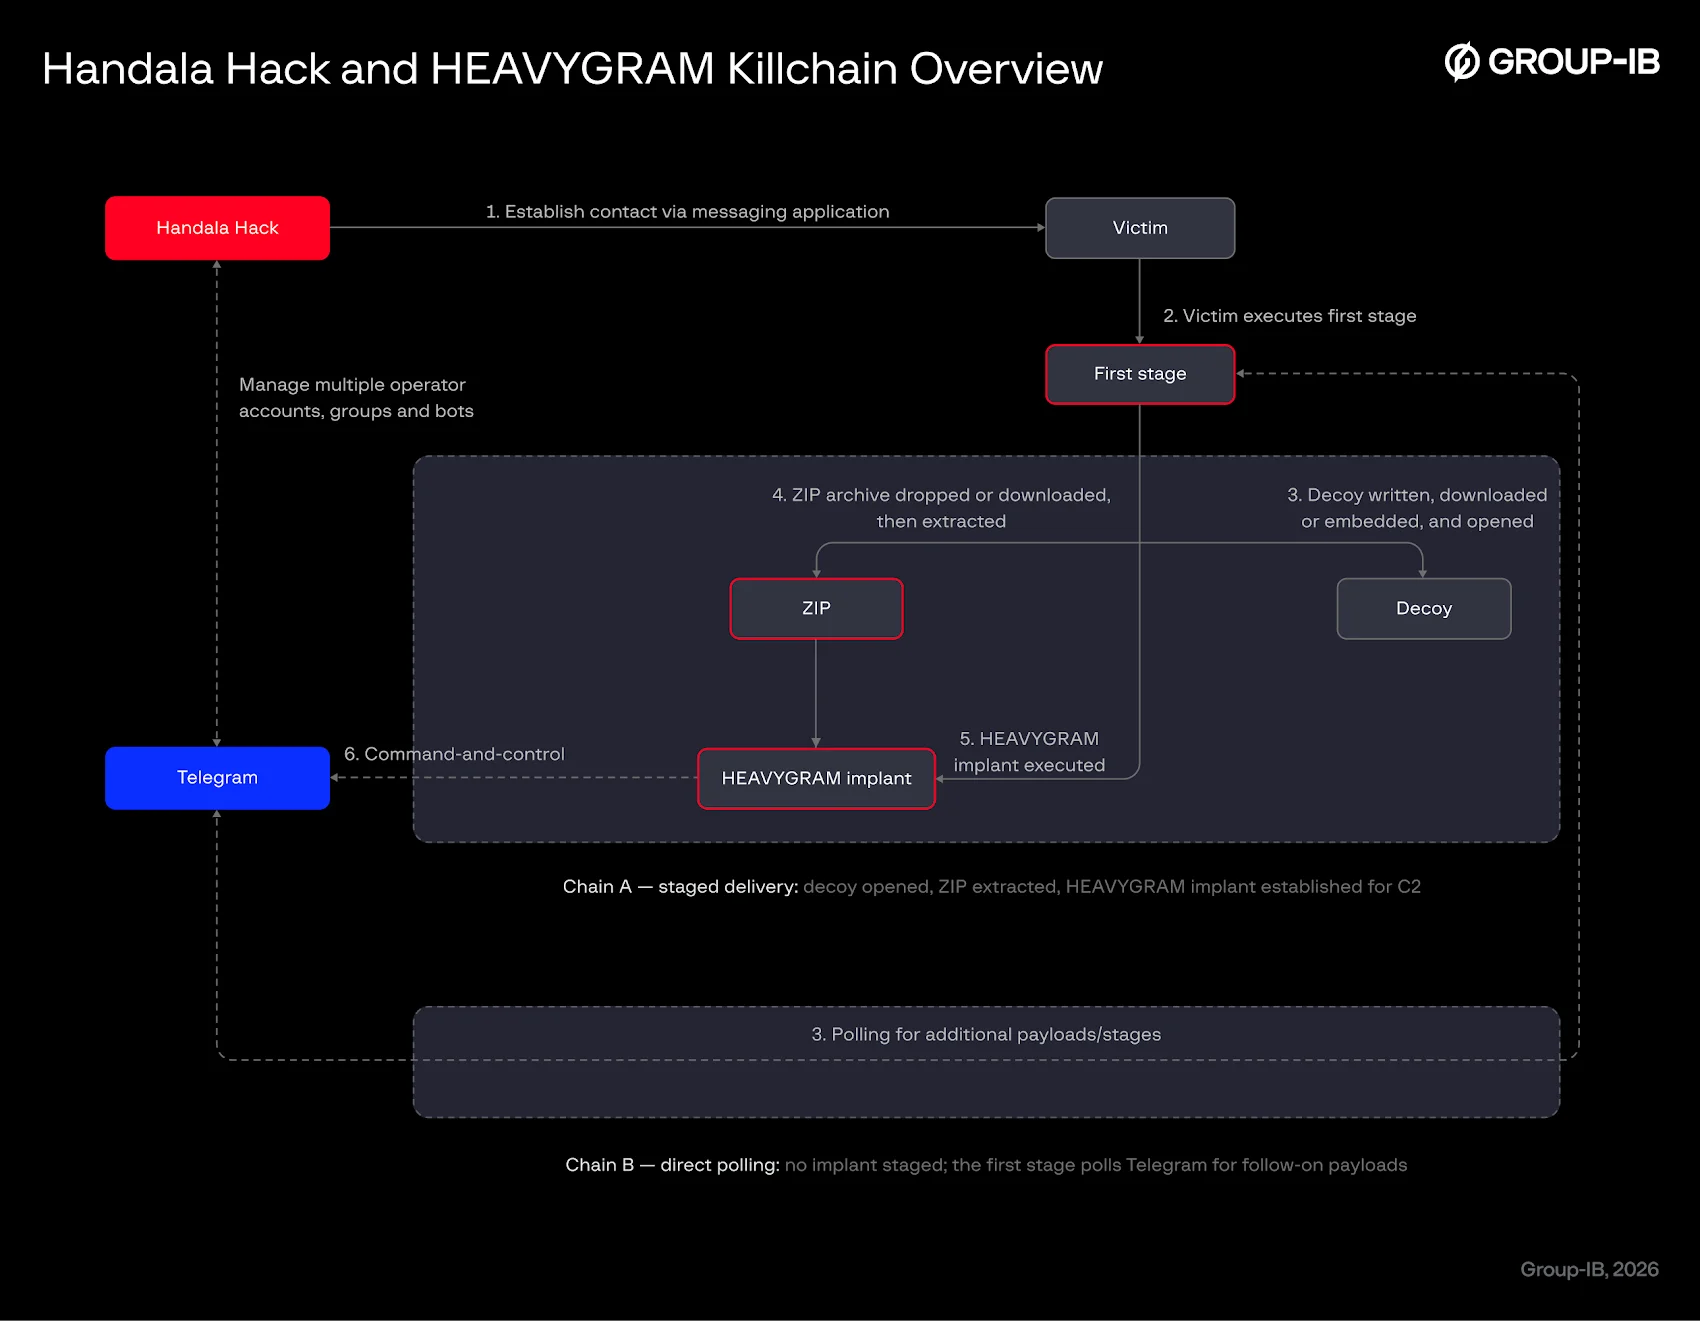
Group-IB’e göre HEAVYGRAM ilk kez Eylül 2023’te vahşi doğada tespit edildi. Başlatıldığında kötü amaçlı yüklerin barındırıldığı yolları Defender’ın taramasını engelliyor ve Windows Kayıt Defteri üzerinden bir sonraki aşama implantı için kalıcılık sağlamak üzere PowerShell kodu çalıştırıyor.
Python tabanlı kötü amaçlı yazılımın dikkat çekici yönlerinden biri komuta kontrol için Telegram kullanması. Bu sayede çalışan programları listeleme, ekran görüntüsü alma, web tarayıcısı verilerini yakalama, dosya yükleme ve indirme, mikrofonu açma, Telegram ve WhatsApp verilerini kopyalama, kayıtlı parolaları çalma, ek kötü amaçlı yazılım indirme ve dosya silme gibi işlemler yapabiliyor.
Telegram botundan gelen iletiler önek sınırlayıcı sistemine göre ayrıştırılıyor.
Önek @@, os.popen üzerinden keyfi sistem komutlarını çalıştırmak için kullanılıyor.
Önek **, iletinin gövdesini C:\ProgramData\ur.txt dosyasına yazıyor.
Önek ##, aşağıdaki yetenekleri destekleyen bir arka kapı komut setini etkinleştiriyor.
runexe - Hedefte keyfi bir işlem başlatır.
whois - api.ipify[.]org üzerinden ana bilgisayarın genel IP adresini alır.
runtro - İkincil bir truva atı yükünü çalıştırır.
cht - C2 Telegram bot belirtecini ve operatör kullanıcı kimliğini dinamik olarak günceller.
regtro - Truva atı yükünü Windows otomatik çalıştırma Kayıt Defteri anahtarlarına yükler.
reg - Ana kötü amaçlı yazılım yürütülebilir dosyasını Windows otomatik çalıştırma kayıt defteri anahtarlarına yükler.
dt - Telegram Desktop uygulama verilerini dışarı sızdırır.
Group-IB’in belirttiğine göre Telegram botu üzerinden alınan ekler dosya adı deseni eşleşmesine göre işleniyor. Kalıcı implant, C2 iletişimi için iki işlev kullanıyor: send_initial_message, tehlikeye atılan ana bilgisayarın tam bilgisayar etki alanı adını içeren ilk bağlantı bildirimi gönderiyor; send_health_msg ise arka plan iş parçacığı olarak her 24 saatte bir ana bilgisayarın etki alanı adını içeren bir kalp atışı mesajı göndererek implantın aktif kaldığını doğruluyor.
HEAVYGRAM dört yöntemle teslim ediliyor: WSF/VBS komut dosyaları, VBScript ve HTML Uygulaması HTA dosyaları, gömülü arşivli yürütülebilir dosyalar ve gömülü arşiv içeren CRUDEEXCLUDE. CRUDEEXCLUDE, Google tarafından Aralık 2025’te Pictory ve Telegram gibi meşru uygulamalar kılığına girerek HEAVYGRAM ve SHADEGENES adlı başka bir kötü amaçlı yazılım ailesi için barındırma dizinleri kurmak amacıyla kullanıldığı gerekçesiyle belgelendi.
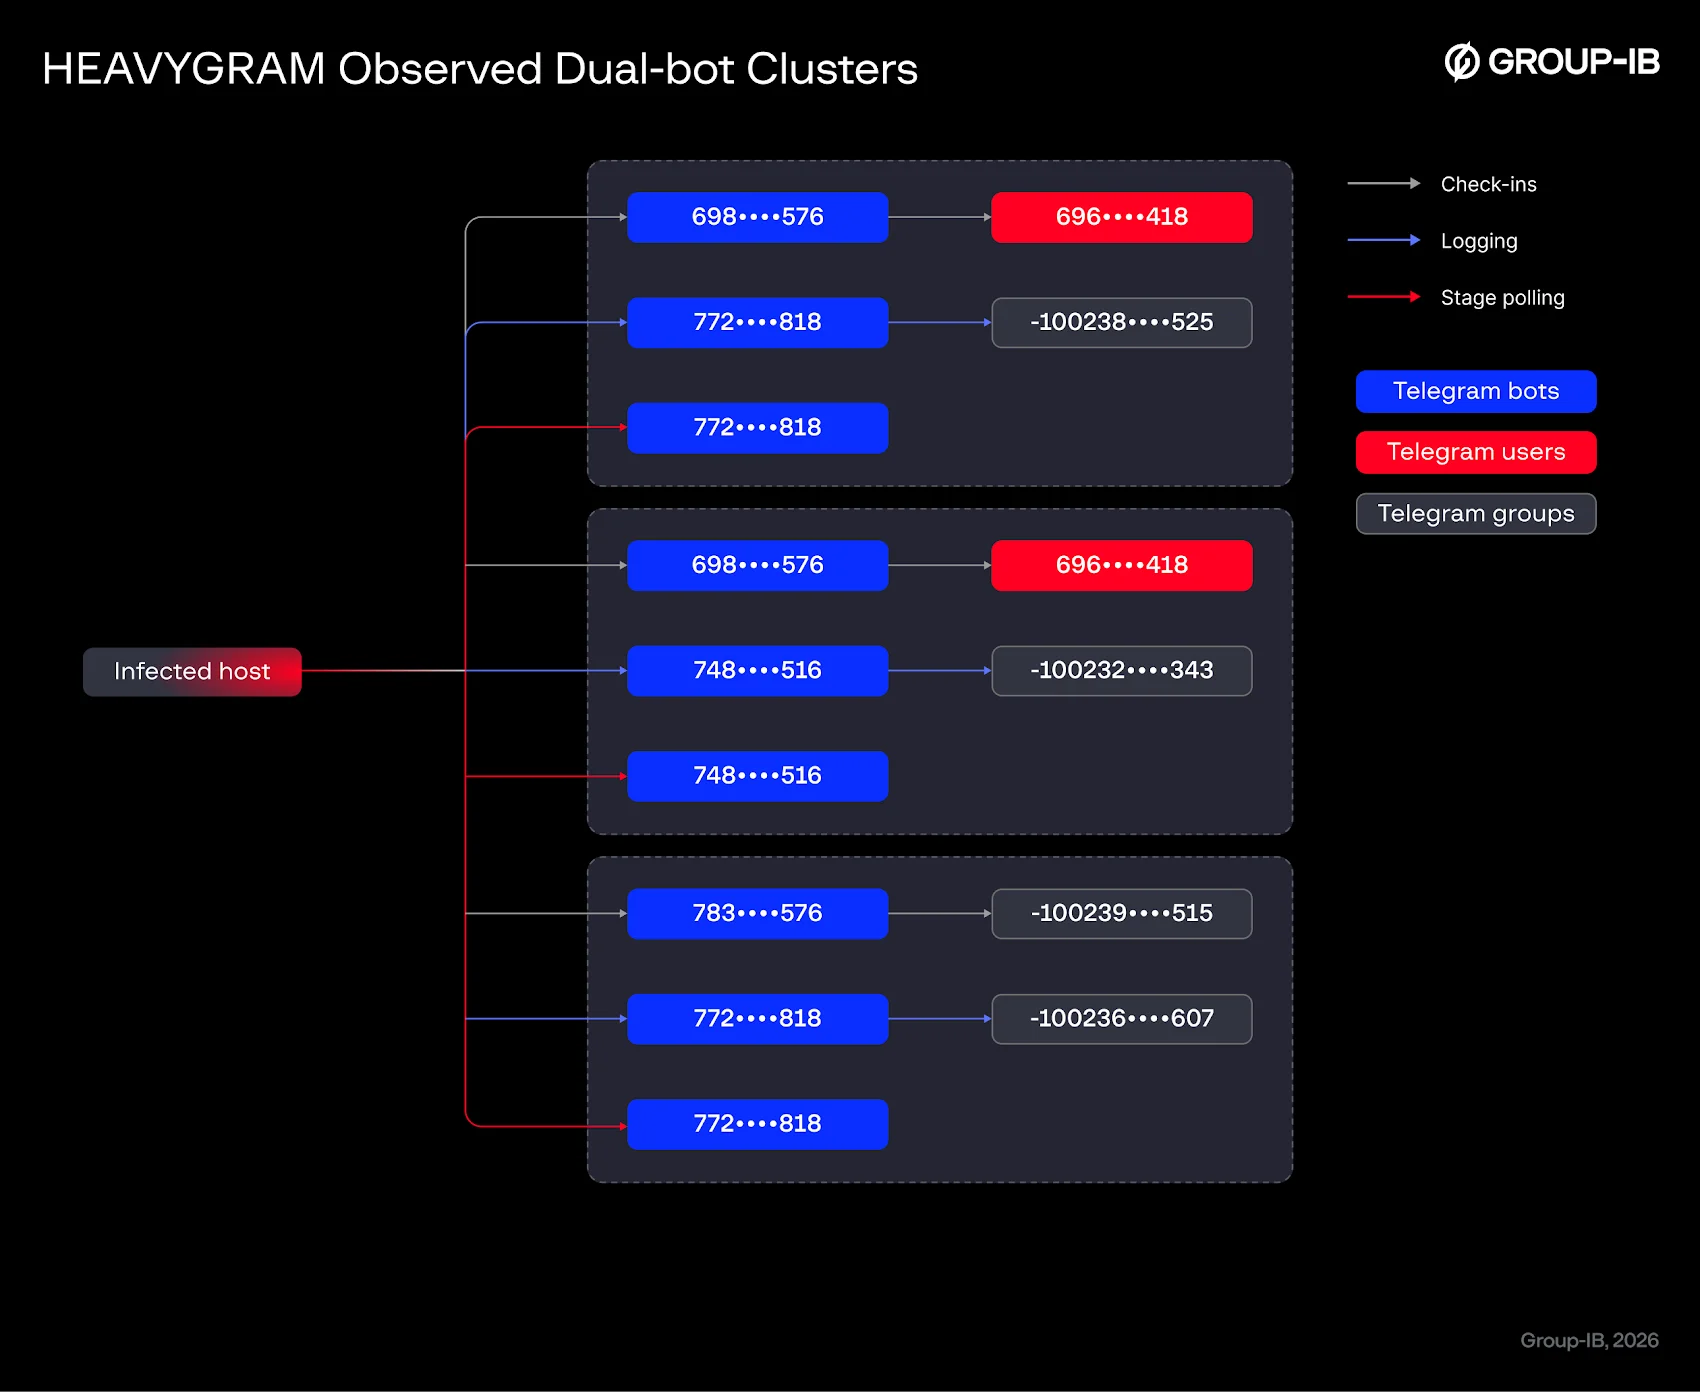
Telegram altyapısına ilişkin daha ayrıntılı inceleme iki ana kurulum ortaya çıkardı: birinde C2 tek bir Telegram botu ve grubuna dayanıyor, diğerinde bir bot giriş kontrollerini yönetirken ikincil bir bot günlük tutma ve aşama sorgulamasını bir grup ile yönetiyor.
Group-IB’in değerlendirmesine göre yeni tespit edilen örnekler, operatörlerin hedefleri tehlikeye atmak için uyarlanmış sosyal mühendislik, uygulama taklitçiliği, savunma atlatma ve kalıcı erişimi birleştiren esnek çok aşamalı bir enfeksiyon zincirini gösteriyor. Operasyonlar boyunca Telegram’ın yaygın kullanımı özellikle dikkat çekici; operatörlere düşük kurulum, bakım ve döndürme maliyeti olan yerel olarak şifrelenmiş bir komuta kontrol kanalı sağlıyor.



