
Güney Kore ve Tayvan'daki telekom ve ağ cihazlarını hedef alan Linux arka kapıları, trafiklerini e-posta hizmetleri ve meşru görünen süreçler gibi göstererek ortama karışıyor ve tespitten kurtuluyor.
Tehdit aktörlerinin, savunmadan kaçınma yöntemi olarak zararlı yazılımlarına gerçek bir işletim sistemi bileşeninin ya da sürecin adını verdiği biliniyor. Gerçek bir dosyanın adını ödünç almak, yazılımın diğer süreçler arasında daha az göze batmasını, sahte bir güven hissi yaratmasını ya da analistin gözünden kaçmasını sağlayabiliyor.
Ne var ki Rapid7'nin incelediği arka kapılar, dosya adlarını taklit etmenin ötesine geçiyor: Güney Kore ve Tayvan'daki kurumsal ortamlarda yaygın kullanılan SpamSniper ve ShareTech gibi e-posta güvenlik ürünlerinin kimliğine bürünüyor.
Üretici Jiran Group'a göre SpamSniper, kurumları spam, zararlı yazılım ve sunucu saldırılarına karşı koruyan "Kore'nin önde gelen e-posta güvenlik çözümü" olarak tanıtılıyor.
Zararlı bileşenler arasında Güney Koreli hedeflere karşı kullanılan yeni bir BPFDoor varyantı ve BPF tabanlı bir Rekoobe sürümü ile bir yükleyici (dropper) aracılığıyla dağıtılan ve Tayvan'daki cihazlara kurulan, daha önce raporlanmamış AVERAT adlı Linux implantı yer alıyor.
Rapid7, "Güney Kore sistemlerinde görülen BPFDoor varyantları, Koreli bir anti-spam ürünü olan SpamSniper'ın PID dosyasını taklit ediyor ve on Linux arka plan süreci adı arasında geçiş yapıyor" dedi ve ekledi: "Örnekler genelinde her bileşen, hedeflediği ortamda sıradan görünecek şekilde tasarlanmış adlar ve adlandırma kalıpları benimsiyor."
BPFDoor ve çok sayıda türevi, bu yılın başlarında Rapid7 tarafından kapsamlı bir analize konu olmuştu. Faaliyet, 2021'e kadar uzanan bir geçmişle Orta Doğu ve Asya'daki telekom sağlayıcılarını hedefleyen Red Menshen (Earth Bluecrow, DecisiveArchitect ve Red Dev 18 olarak da biliniyor) adlı tehdit grubuyla ilişkilendirildi.
Genel hatlarıyla BPFDoor, Berkeley Packet Filter (BPF) işlevini kötüye kullanarak gelen ağ trafiğini inceliyor ve yalnızca özel bir "sihirli paket" algıladığında devreye giriyor. Yeni bir BPFDoor sürümünün ortaya çıkması, zararlı yazılımın arkasındaki tehdit aktörlerinin kamuya yapılan açıklamalara yanıt olarak cephaneliklerini aktif biçimde geliştirip yenilediğini gösteriyor.
Rapid7, "Güvenlik üreticileri bu 4. katman anormalliklerini tespit etmek için statik ağ imzaları (Suricata/Snort) yazınca, operatörler uç proxy'leri hedeflemeye başladı" dedi: "Sihirli paketi standart HTTPS POST isteklerinin içine sararak ve telekom ortamlarında yaygın olan SSL sonlandırmadan yararlanarak, tetikleyici BPFDoor bulaşmış düğüme, geleneksel derin paket incelemesini atlatabilecek bir biçimde ulaştırılabiliyor."
Bazı BPFDoor örnekleri SpamSniper'ı taklit ederken, bir başka bileşen süreç adını "ora_ppmond" olarak ayarlıyor; bu, Oracle tabanlı telekom abone ve provizyon platformlarının adlandırma kalıbını andırıyor. Daha net söylemek gerekirse bu ad, bir Oracle veritabanı örneğinin Process Monitor (PMON) arka plan sürecini temsil eden "ora_pmon_*" kalıbına gönderme yapıyor gibi görünüyor.
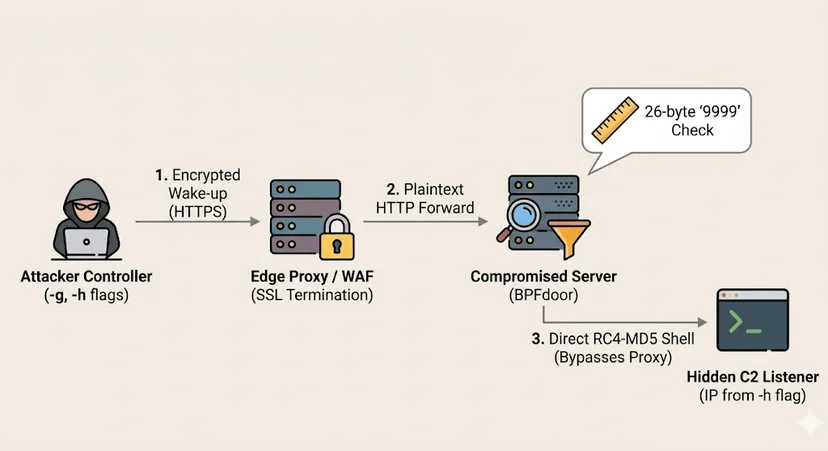
Tetiklendikten sonra BPFDoor örneği bir TinyShell oturumu başlatıyor ve etkileşimli kabuk, dosya yükleme ve indirme olanağı sağlayan komutları destekliyor. İlginç olan şu ki TinyShell kullanımı daha önce telekom ağlarını ve uç cihazları hedefleyen Liminal Panda, UNC3886 (Fire Ant) ve Velvet Ant gibi Çin bağlantılı gruplara atfedilmişti.
Rapid7, "Bu örnekler BPFDoor'un, hedeflediği telekom katmanına uyum sağlayan modüler bir çatı gibi çalıştığını, veri sızdırmayı desteklemek için TinyShell ve Rekoobe mantığını bütünleştirdiğini gösteriyor" diye açıkladı.
Aynı faaliyetle birlikte, kaynak ve hedef portu 25 olan TCP/UDP/SCTP IPv4 ve UDP IPv6 trafiğini dinleyen Rekoobe tabanlı bir BPF arka kapısı da gözlemlendi. Üstelik bu arka kapı, süreçlerine SpamSniper bileşenlerinin adlarını veriyor.
Örtüşen bir kampanyada görülen yükleyici ise AVERAT için yerel kurulum görevi gören bir ELF dosyası. AVERAT, komuta kontrol (C2) için Basit Posta Aktarım Protokolü'nü (SMTP) kullanan ve zararlı faaliyetini bu yolla gizleyen modüler bir implant.
ShareTech cihazının "/addpkg/sbin/" eklenti paketi dizininde bulunan ELF yükleyici, şifreleme anahtarını "ShareTech" karakter dizisinden türetiyor ve ardından iki dosyayı hazırlayıp çalıştıran bir kabuk betiğinin şifresini çözüyor: yükleyicinin kendisi olan "ntpdate" ve AVERAT yükü olan "udevds". İki dosya 10 saniye sonra siliniyor.
AVERAT, 600 ila 699 saniyede bir TCP 25 portu üzerinden bir C2 sunucusuna ("mx.zxopfds[.]com") bağlanıyor. Sunucu bilgileri ve bağlantı aralığı, şifreli bir yapılandırmadan çıkarılıyor. Arka kapı, şunları içeren uzun bir komut kodu listesini destekliyor:
20 — dizin içeriğini listeleme
21 — cihazdan dosya indirme (kaldığı yerden devam desteğiyle)
22 — cihaza parçalar halinde dosya yükleme
25 — bir dosyayı ya da dizin ağacını özyinelemeli silme
30 — dizin ağacını özyinelemeli gezme
629 — komut satırlarıyla birlikte çalışan süreçleri listeleme
632 — bir süreci sonlandırma (SIGTERM)
842 — C2 sunucu ve port tablolarını çalışma zamanında üzerine yazma
912 — etkileşimli kabuk oturumu açma (eşzamanlı en fazla 10 oturum)
914 — açık bir kabuk oturumuna komut yazma
916 — cihazı yeniden başlatma
1010 — paylaşılan nesne (*.so) modülü yükleme ya da kaldırma; implantın işlevlerini genişletme
1576 — geri bağlantı aralığını ayarlama ve veritabanına kalıcı olarak kaydetme
1618 — cihaz üzerinden proxy ya da port yönlendirme kanalı açma
bilinmeyen — soketi kapatma ve süreci anında sonlandırma
Rapid7'ye göre AVERAT'ın C2 altyapısı, tipik olarak bir Operasyonel Aktarma Kutusu (ORB) ağıyla ilişkilendirilen cihaz sınıfı profiline uyuyor; ancak LapDogs (UAT-7810), SPACEHOP ve FLORAHOX gibi bilinen ORB'lerin parçası olduğuna dair bir kanıt yok.
Kurumlara, paket yakalama gerektirmeyen Linux sistemlerinde beklenmedik ham paket soketlerini ve BPF filtrelerini gözden geçirmeleri, posta hizmeti olmayan süreçlerden gelen giden TCP 25 bağlantılarını denetlemeleri, yaygın arka plan süreçleri gibi görünen süreçleri taramaları ve yönlendirici, DVR ve diğer uç cihazlara yönetim erişimini kısıtlamaları öneriliyor.
Bulgular, tehdit aktörlerinin istihbarat toplamak için güvenli e-posta ağ geçitlerinin (SEG) sahip olduğu ayrıcalıklı konumdan nasıl yararlandığını gösteriyor. 2023'te UNC4841 kod adlı Çin bağlantılı bir tehdit aktörünün, Barracuda Email Security Gateway (ESG) cihazlarındaki iki farklı açığı (CVE-2023-2868 ve CVE-2023-7102) istismar ederek kalıcı arka kapılar kurduğu gözlemlenmişti.
Siber güvenlik şirketi, "Ortak nokta bölgesel kılık değiştirme: her örnek, hedeflenen sistemlerde çalışan üretici yazılımının farkında ve süreç taklidini buna göre uyguluyor" dedi: "Pasif BPF implantları geleneksel port taramalarından kaçınıyor; giden bağlantılar sıradan DNS ve TCP trafiğinin içinde gizlenirken, tehdit aktörleri radarın altında kalmak için SMTP'den yararlanıyor."


