Kötü amaçlı bir çapraz mağaza Twitch tarayıcı eklentisi, yaklaşık 31.000 kullanıcıya ait OAuth tokenlarını Rus bir ticari bot servisi tarafından işletilen proxy sunucularına sızdırdı.
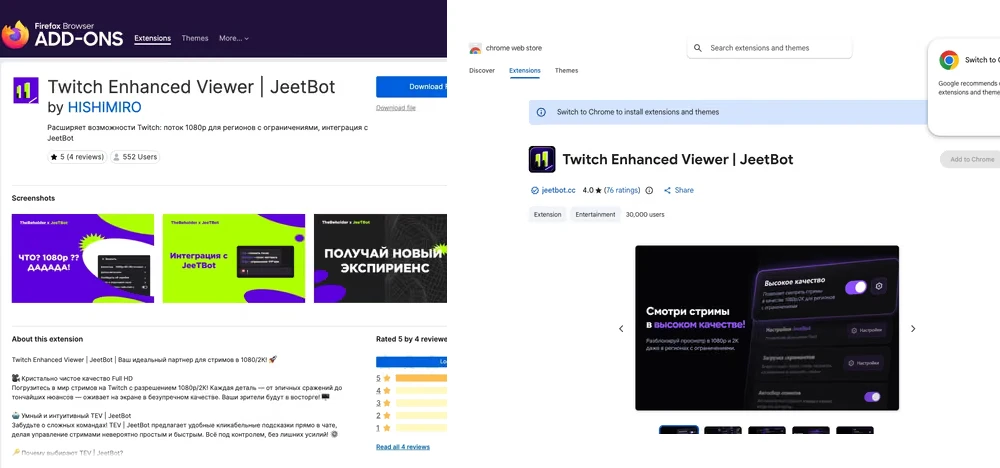
Eklentinin adı "Twitch Enhanced Viewer | JeetBot" ve geliştirici olarak HISHIMIRO/jeetbot.cc listeleniyor. Google Chrome Web Store ve Mozilla Firefox Add-Ons mağazasındaki tanımlayıcıları şöyle:
Chrome - pnhhdhhcadcjfckjhpmjneldiegbojfb - 30.000 kullanıcı (26 Haziran 2025’te yayınlandı)
Firefox - [email protected] - 604 kullanıcı (7 Temmuz 2025’te yayınlandı)
Yazının hazırlandığı sırada her iki eklenti de indirilmeye devam ediyor. Eklenti listeleme açıklamasında "JeetBot, kalite, kolaylık ve kontrolü seven yayıncılar ve izleyiciler için modern bir araçtır" deniyor ve "Twitch yeteneklerini genişletir: kısıtlamaları olan bölgeler için 1080p yayın" ifadesi kullanılıyor.
Socket güvenlik araştırmacısı Kush Pandya, "Mevcut sürümler (v85.x) tokenı, operatörün proxy’sine ağ katmanı yönlendirmesi üzerinde &auth= sorgu parametresi olarak satır içi iletiyor. Token, kullanıcı izlediği her kanal için iletiliyor; on Rus yayıncı kanalından oluşan sabit bir izin listesinin oturumları iletimden muaf tutuluyor." dedi.
"Operatör, geniş Twitch host izinlerine sahip ve canlı doğrulanmış oturumları kendi altyapısından yönlendiren ticari bir Twitch, Kick ve VK-Live bot SaaS hizmetidir."
Eklenti reklamsız deneyim ve bölge kilidi açılmış içerik sunduğunu iddia ediyor. Bunu, Twitch’in video oynatma listesi isteklerini kullanıcı OAuth tokenı ile birlikte "&auth=" sorgu parametresi olarak operatör kontrollü proxy sunucuları üzerinden "usher.ttvnw[.]net" adresine yönlendirerek yapıyor.
Özellikle eklenti, Twitch OAuth tokenını kurtarmak ve proxy’ye göndermek için kod içeriyor. Token, kullanıcının sohbetine, fısıltılarına yani özel mesajlarına ve hesap ayarlarına erişim sağlayabiliyor.
Token URL sorgu dizesine yerleştirildiği için düz metin olarak proxy sunucusunun istek günlüklerine yazılıyor. Token yönlendirme mekanizması, on Twitch kanalından oluşan sabit kodlu bir liste için hariç tutuluyor. Bu kanalların çoğu binlerce takipçisi olan Rusça yayıncılar:
pch3lk1n (580 bin takipçi)
fasoollka (361 bin takipçi)
flamie (132 bin takipçi)
dosia (29 takipçi)
fander (2 takipçi)
almazer (4 takipçi)
forzorezor (177 bin takipçi)
akyuliych (1,1 milyon takipçi)
lagoda1337 (225 bin takipçi)
lagoda (77,3 bin takipçi)
Pandya, "Bu listenin dışındaki her kanal için kullanıcının canlı tokenı proxy’ye iletiliyor. Daha eski v4.x sürümleri, örneğin 4.8 sürümü Ocak 2026, tokenı operatör ana bilgisayarındaki özel bir set-token uç noktasına POST ediyordu; yedekler deno.dev ve deno.net üzerindeydi." diye açıkladı.
JeetBot kendini "Twitch, Kick ve VK Live için mesaj konuşma sentezi, otomatik çeviri ve izleyicilerle etkileşimi artırmak için birçok başka özellik sunan güçlü bir bot" olarak tanıtıyor. 26.000’den fazla aktif yayıncı ve 1 milyar işlenmiş mesaj olduğunu iddia ediyor. Sitenin altbilgisi operatörü Kıbrıs merkezli geliştirici Aleksandr Popov’a bağlıyor. Geliştirici LinkedIn profilinde JeetBot’u kendi hobi projesi olarak gösteriyor.
Geliştirici soruna çözüm adımı atmış görünüyor. JeetBot dokümantasyon sayfasında yayınlanan bir uyarı, Firefox eklentisinin 85.8.7 sürümünün sorunu giderdiğini ve eşdeğer Chrome sürümünün şu anda incelemede olduğunu belirtiyor.
"Önceki uygulamada eklenti, yayın oynatma listelerini almak için kullanıcının Twitch OAuth tokenını proxy sunucularımıza gönderiyordu. OAuth tokenı bir kimlik bilgisi olup korunması gerekir."
"Sürüm 85.8.7 oynatma listelerinin nasıl alındığını değiştiriyor: kullanıcının OAuth tokenı artık proxy’lerimize gönderilmiyor."
Kurulu eklenti sürümünüzü kontrol edin ve 85.8.7 veya daha yeniye güncelleyin. Önceki mekanizmayı kullanan eski kurulumlar güncellenene kadar tokenı göndermeye devam eder.
Dokümantasyon ayrıca eklenti güncellenemiyorsa daha fazla token iletimini durdurmak için eklentinin geçici olarak devre dışı bırakılmasını öneriyor. Geliştirici, eklentinin devre dışı bırakılması veya güncellenmesinin daha önce iletilmiş tokenları iptal etmediğini de uyardı.
The Hacker News, daha fazla yorum için Socket ve geliştiriciyle iletişime geçti ve yanıt gelmesi halinde haberi güncelleyecek.
"Chrome ve Firefox genelinde yaklaşık 31.000 kullanıcı, canlı Twitch OAuth oturum tokenlarını operatör kontrollü proxy altyapısından geçiriyor" dedi Socket.
"Twitch OAuth oturum tokenı bir taşıyıcı kimlik bilgisidir: elinde bulunduran kişi şifre veya ikinci faktör olmadan hesap adına hareket edebilir, fısıltıları okuyup gönderebilir, sohbette paylaşım yapabilir ve kanal puanları harcayabilir. Açığa çıkma, her iki mağaza listesinde de bildirilmedi."