Sıfır bilgi (zero-knowledge) teknolojisi, şirketlerin kimlik belgelerinizi saklamadan kim olduğunuzu doğrulamasına imkân tanıyabilir. Peki o zaman neden hâlâ standart uygulama haline gelmedi?
Bu ayın başında ABD ve Kanada'ya ait 153 milyondan fazla ehliyetin çalınması tek bir şeyi açıkça ortaya koyuyor: Ehliyetinizin bir kopyası için en güvenli yer, hiçbir yerdir.
Bir kimlik doğrulama sağlayıcısından geldiği düşünülen sızdırılmış kimlikler, milyonlarca başka çalıntı kimlik ve seyahat belgesiyle birlikte dark web üzerinde Nexus adı verilen bir kimlik hizmetinde ortaya çıktı.
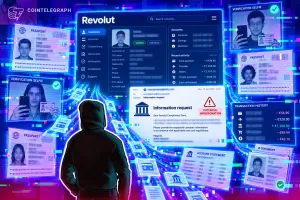
Tehlikenin boyutu bu hafta bir kez daha görüldü. Fintech şirketi Revolut, bir hacker tarafından kandırılarak aralarında pasaport kopyaları ve doğrulama selfielerinin de bulunduğu çok sayıda hassas müşteri verisini teslim ettiğini açıkladı. Hacker şimdi 680 müşterinin kimlik belgelerini internete parça parça sızdırıyor ve Monero ile 3 milyon dolar fidye istiyor.
İşin ironik yanı gözden kaçmıyor: Müşterini Tanı (KYC) süreçleri, müşterilerin kim olduğunu belirleyip kötü niyetli işlere bulaşmadıklarından emin olarak finansal sistemleri daha güvenli hale getirmek için tasarlandı.
Ancak KYC'nin bugünkü uygulanma biçimi, şirketlerin devasa miktarda hassas bilgiyi depolamasını gerektiriyor. Bu da suçlular için son derece değerli hedefler yaratıyor.
Üstelik sorunu görmezden gelmek giderek zorlaşıyor. Privacy Rights Clearinghouse'a göre yalnızca 2026'nın ilk yarısında ABD'deki veri ihlalleri en az 343 milyon kişiyi etkiledi. Daha da sinir bozucu olan şu: Sıfır bilgi ispatları sayesinde, kimlik belgelerini saklamadan bir kişinin kimliğini doğrulamak zaten mümkün.
You're The Voice podcast'inin sunucusu, mahremiyet ve KYC konularında yazıp konuşan Efrat Fenigson şunları söylüyor:
"Düzenleyiciler bu sonucu garanti eden bir modeli dayatmaya devam ederken, depolamadan doğrulama yapmayı mümkün kılan teknoloji zaten mevcut. Bu durum ciddi bir alarm işareti. Rasyonel düşünce eksikliği ve sorunları çözme konusunda gerçek bir irade yokluğu olduğunu gösteriyor."
Peki bu iradenin harekete geçmesi için daha kaç sızıntı yaşanması gerekiyor?
KYC kimliğinizi doğrulamak için değil, toplamak için tasarlandı
Bugünkü KYC sistemleri büyük ölçüde şu varsayım üzerine kurulu: Kurumlar müşterilerin pasaportunu ya da ehliyetini görmeli, ilgili bilgileri kaydetmeli ve kontrolün yapıldığına dair kanıtı saklamalı.
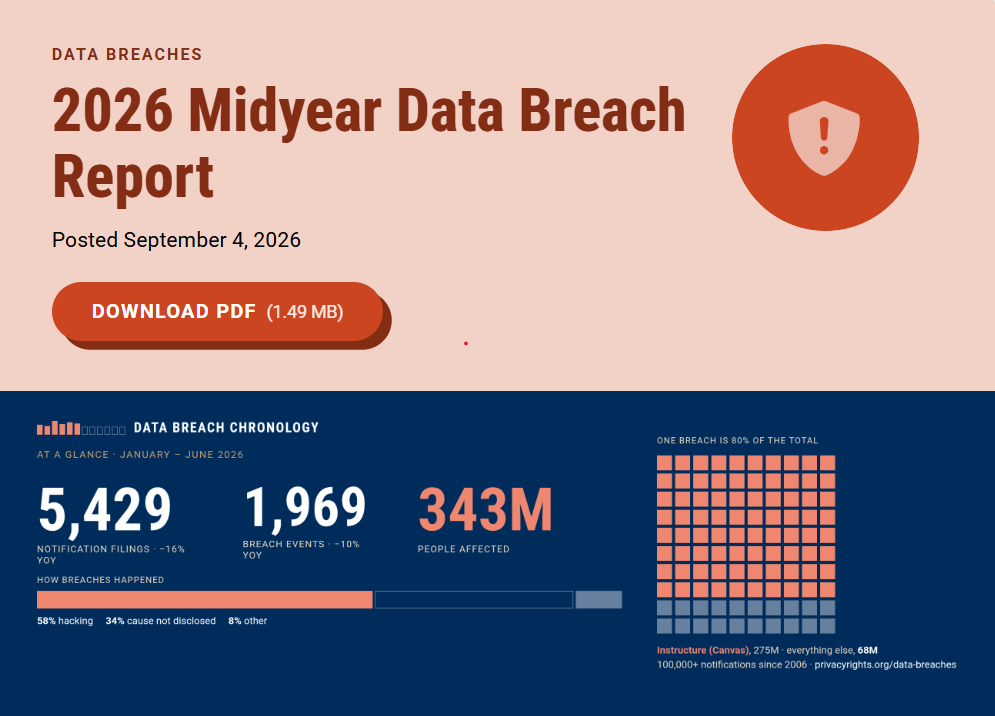
2026'da ABD'deki veri ihlallerinden şimdiden 343 milyon kişi etkilendi. Kaynak: Privacy Rights Clearinghouse.
Ancak bu yaklaşımın bariz bir sorunu var: Kimlik sağlayıcılarından veri tabanlarına, tedarikçilerden uyum sistemlerine kadar, KYC verilerinizin ayrı ayrı kopyalarını saklayan devasa bir ekosistem oluştu. Verilerinizin her yeni kopyası yeni bir zafiyet noktası demek. Hackerlar da bu verilere ulaşmanın yollarını bulmakta giderek daha yaratıcı hale geliyor.
Revolut olayında hacker, KYC verilerini meşru bir İtalyan emniyet adresinden gönderilen e-postalarla talep etti. Open Dialogue Başkanı Lyudmyla Kozlovska, X üzerinden yaptığı paylaşımda AB yasalarının Revolut'a uymaktan başka seçenek bırakmadığını belirtti:
"AB kara para aklamayı önleme yasası bankaya doğrulama yükümlülüğü getirmiyor ve kimliği doğrulanmış bir devlet talebinin arkasında gerçekte kimin olduğunu kontrol etmeye yarayan anlamlı bir mekanizma sunmuyor. Yanıt vermeyi reddetmenin bedeli milyonlarca euroluk cezalar. Uygulamada doğrulama imkânsız."
Bitcoin Policy UK'in direktörü ve kurucu ortağı Susie Violet Ward ise asıl sorunun kimlik verilerinin gereksiz yere saklanması olduğu uyarısında bulunuyor:
"Kimlik doğrulaması yapmak ile kimliğinizi teslim etmek aynı şeymiş gibi davranmayı bırakmalıyız."
Ward'a göre bir şirketin yalnızca birinin 18 yaşından büyük olduğunu bilmesi gerekiyorsa, tam adınız, adresiniz, doğum tarihiniz ve kimlik belgelerinizin kalıcı bir kopyası gibi ek bilgilere otomatik olarak ihtiyaç duymamalı:
"İşin ironisi şu ki KYC sistemleri daha güvenli kılmak için tasarlandı, ama bugünkü uygulama biçimi bambaşka bir güvenlik sorunu yaratabiliyor. Bir ihlalden sonra şifrenizi sıfırlayabilirsiniz, ama kimliğinizi aynı şekilde sıfırlayamazsınız."
Kimlik istifçiliğini durduracak teknoloji zaten var
Kripto savunucularına göre çözüm belli: sıfır bilgi ispatları. Bu, bir şeyin doğru olduğunu ayrıntılarını açığa çıkarmadan kanıtlayan matematiksel bir yöntem. Örneğin telefonunuzdaki bir uygulamayla, ehliyetinizin 18 yaşından büyük olduğunuzu gösterdiğini doğrulayan bir ispat üretebilirsiniz; doğum tarihinizi ya da ehliyetin fotoğrafını göndermenize gerek kalmaz.
Zcash'in kurucusu Zooko Wilcox, bir videoda ZK teknolojisinin anlaşılır bir açıklamasını sunuyor.
ZK teknolojisinin anlaşılır bir açıklaması. Kaynak: Crypto Fireside
Mahremiyeti koruyan dijital kimlik ve ZK çözümleri geliştiren Billions Network'ün CEO'su ve kurucu ortağı Evin McMullen şunları söylüyor:
"Teknoloji çalışıyor ve bugün binlerce uygulamada ve denetlenen kurumda üretim aşamasında kullanılıyor. Onu geride tutan şey, uyum altyapısının tamamının belgelerin kopyalarını toplama ve saklama üzerine kurulmuş olması."
McMullen'a göre engel "hiçbir zaman teknoloji olmadı"; asıl mesele onun etrafında inşa edilen kurallar, teşvikler ve altyapı:
"Bu, teknoloji kostümü giymiş bir yönetişim ve standartlar sorunu."
Teknoloji işe yarıyorsa önündeki engel ne?
Avrupa Birliği, ZK teknolojisini dijital kimlik ve yaş doğrulama sistemlerinin tasarımına şimdiden dahil ediyor. Kullanıcıların tam kimliklerini ya da doğum tarihlerini açıklamadan yaşlarını kanıtlamasına olanak tanıyan, mahremiyeti koruyan yaş doğrulama sistemleri geliştiriliyor.
AB'nin Dijital Kimlik Cüzdanı da "seçici ifşa" özelliğini destekliyor. Böylece kullanıcılar yalnızca söz konusu işlem için gereken bilgiyi paylaşıyor.
Peki bu sistem finansal KYC'de neden daha yaygın kullanılmıyor?
McMullen'a göre benimsenmenin önündeki en büyük engeller "mevzuat ve anlayış eksikliği":
"En yaygın tıkanma noktası, uyum ekiplerinin 'kimliği gördük' ile 'kimliği saklamalıyız' ifadelerini birbirine karıştırması. İşini sağlama almak için gereğinden fazla veri topluyorlar."
McMullen bir diğer sorunun da birlikte çalışabilirlik olduğunu söylüyor. Kriptografik ispatlar ancak "ona güvenen taraf, ispatı düzenleyen kuruma geri dönmeden kontrol edebiliyorsa" işe yarıyor. Bu da ortak standartların oluşturulmasını gerektiriyor; söylemesi yapmasından kolay bir iş.
ZK, KYC'yi sihirli şekilde çözmüyor
Önemli bir uyarı daha var: Kimlik belgesini sıfır bilgi ispatıyla değiştirmek, tüm mahremiyet ve güvenlik sorunlarını kendiliğinden ortadan kaldırmıyor.
Fenigson, bir ZK kimlik bilgisinin neye bağlı olduğunun da en az o kadar önemli olduğuna dikkat çekiyor:
"Teşvikler mahremiyete değil, kontrole işaret ediyor. Sıfır bilgi ispatları birinin 18 yaşından büyük olduğunu ya da yaptırım listesinde olmadığını kanıtlamasına izin veriyor [...] Eksik olan, bu ispatın neye bağlandığı. Şu anda genellikle başkasının veri tabanındaki bir hesaba bağlanıyor."
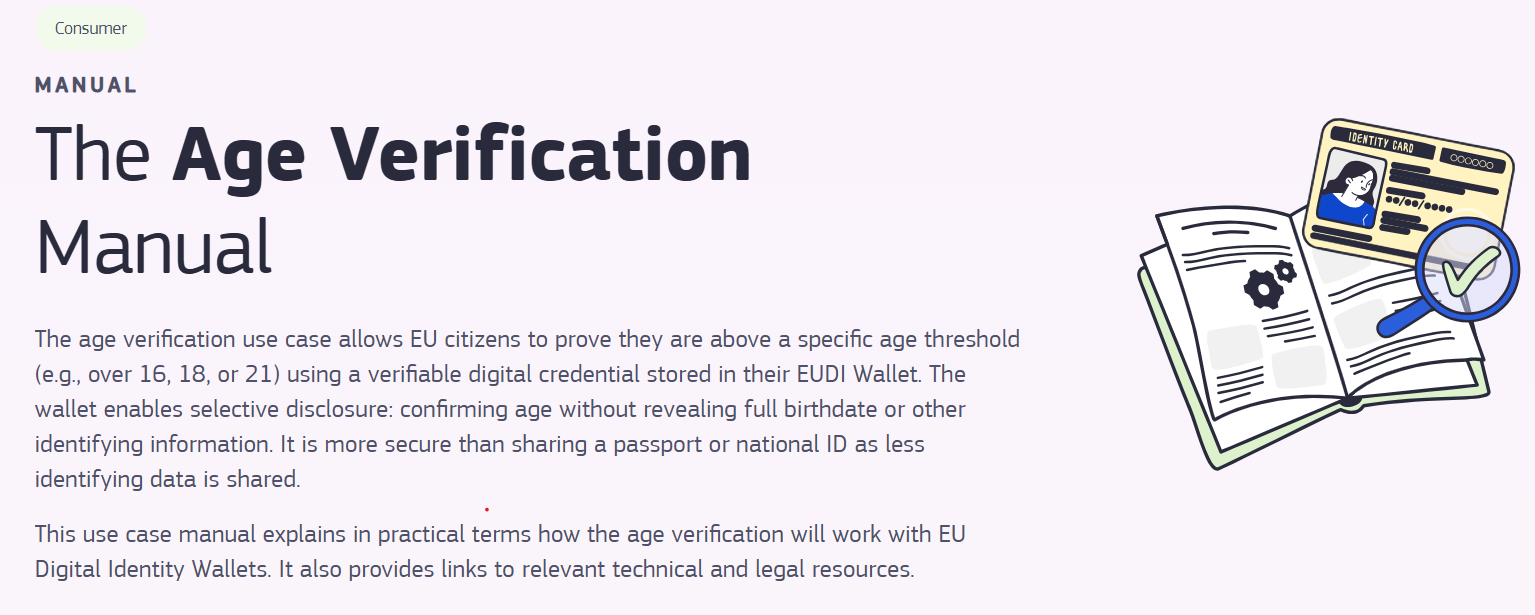
AB'nin Dijital Kimlik Cüzdanı seçici ifşayı destekliyor. Kaynak: Avrupa Komisyonu
Yani mesele kimlik bilgisini nihayetinde kimin kontrol ettiğine geliyor. Bir kişi mahremiyeti koruyan bir ispat üretse bile, bu ispat başkasının veri tabanındaki bir hesaba bağlıysa, kişi yine merkezi bir aracıya bağımlı kalıyor.
Kurallar sandığınız kadar net değil
Birçok durumda kurallar aslında kimlik verilerinin saklanmasını şart koşmuyor. Bu daha çok bir alışkanlık; çünkü işler hep böyle yürütülmüş.
Mali Eylem Görev Gücü'nün (FATF) rehberi, kurumların fiziksel kimlik belgelerine bel bağlaması yerine dijital kimlik sistemlerinin müşteri durum tespiti için nasıl kullanılabileceğini açıkça ele alıyor.
FATF tavsiyeleri ayrıca risk temelli bir çerçeve olarak işliyor ve standartların kendi hukuki ve düzenleyici sistemleri üzerinden hayata geçirilmesini tek tek ülkelere bırakıyor.
McMullen, "Birçok rejimde kural, kimliği doğrulamanız ve bu doğrulamanın kayıtlarını tutmanız yönünde; ham belge görüntüsünü sonsuza dek saklamanız gerektiği yönünde değil" diyor.
Bu da kriptografik olarak doğrulanabilir bir onayın ve ilgili kontrolün yapıldığını gösteren bir kaydın, kimliğin kalıcı bir kopyasını oluşturmadan uyum için yeterli olabileceği anlamına geliyor.
Ancak rehber "muğlak" olduğu için McMullen'a göre kurumlar her şeyi saklamayı tercih ediyor; çünkü uyum ekipleri denetçilerin ve incelemecilerin bunu kabul edeceğini biliyor.
Bir başka deyişle, kurallar teknik olarak farklı bir yaklaşıma izin verse bile kimse ilk riski göze alan olmak istemiyor. Ward'ın açıkladığı gibi:
"Düzenlemede şöyle bir içgüdü var: Daha fazla bilgi, daha fazla kontrol ve dolayısıyla daha fazla güvenlik demek."
Kurallar sıfır bilgi ispatlarına açıkça izin verecek şekilde değiştirilmedikçe bunun değiştiğini görmek zor. Hiçbir sistem kusursuz olmasa da ZK teknolojisi en azından bu kadar çok hassas bilginin toplanıp saklanmasına gerek bırakmıyor. McMullen'ın dediği gibi:
"Hiç elinizde tutmadığınız bir şeyi kaybedemezsiniz."