
Swati Khandelwal 29 Ekim 2026 Açıklık / Siber Casusluk
Saldırganlar, Şubat ayında kapatılan kritik bir Cisco Catalyst SD-WAN açığını kullanarak bir kuruluşun SD-WAN ağını kontrol eden sistemlerin içine özel malware yerleştirdi.
KeyDrift adı verilen kötü amaçlı yazılım, siteler arası trafiği şifreleyen anahtarları kopyalayıp daha sonra kullanmak üzere saklamak için tasarlandı. Cisco Talos bunu 28 Ekim’de duyurdu. Talos saldırıları tarihsel olarak nitelendiriyor ancak ne zaman gerçekleştiğini ya da herhangi bir anahtarın gönderilip gönderilmediğini belirtmiyor.
Açık CVE-2026-20127 olarak izleniyor ve CVSS puanı 10,0. Kimliği doğrulanmamış uzaktan bir saldırganın kimlik doğrulamasını atlayıp bu kontrol sistemlerinde yönetici ayrıcalıkları elde etmesine olanak tanıyor. Bir Controller’da saldırgan, root olmayan yüksek ayrıcalıklı dahili bir hesapla giriş yapabiliyor.
Cisco açığı Şubat ayında açıkladığında Talos, istismarını UAT-8616 olarak izledi. Talos bu faaliyet kümesinin en az 2023’e kadar uzandığını söyledi.
Cisco’nun geleneksel anahtar değişiminde her SD-WAN yönlendiricisi periyodik olarak trafiği için bir AES anahtarı oluşturuyor ve bunu Catalyst SD-WAN Controller’a, eski adıyla vSmart, gönderiyor. Controller anahtarları diğer yönlendiricilere iletiyor. Controller üzerinde çalışan vdaemon süreci, bu anahtarları taşıyan şifrelenmiş kontrol bağlantılarını yönetiyor.
Özelleşmiş bir Controller’da KeyDrift bileşeni LittleFilch, vdaemon’a bağlanıyor ve şifresi çözüldükten sonra gelen kontrol mesajlarını okuyor. Belirli bir kenar yönlendiricileri listesi için IP adreslerini ve 32 baytlık bir alanı çıkarıyor. Talos bu alanın Controller’ın yönlendiriciler arasında ilettiği AES-256 anahtar materyali olduğunu değerlendiriyor.
LittleFilch topladığı verileri RSA ile şifreliyor ve bir dosyaya yazıyor. Daha sonra bu veriyi bir ayar dosyasında listelenen bir adrese UDP üzerinden gönderebiliyor ve dosyayı okuduktan sonra siliyor. Talos bu ayar dosyasını kurtaramadı.
KeyDrift’in arkasındaki grup Talos tarafından UAT-11473 olarak izleniyor. Grup uzay ve uydu hizmetlerini, savunma ve havacılık teknolojisini ve politika araştırmasını hedeflemiş.
Grubun altyapısı Talos’a göre yüksek güvenle Silent Train ile oldukça örtüşüyor. Silent Train, Lumen’in Black Lotus Labs biriminin ele geçirilmiş küçük ofis, ev ofisi, IoT ve iş cihazlarından oluşan bir ağ için kullandığı isim.
Lumen’e göre Volt Typhoon bu ağı faaliyetlerini gizlemek için kullandı. CISA, NSA ve FBI 2024’te Volt Typhoon’un Çin destekli bir siber grub olduğunu söyledi.
Talos UAT-11473’ü Volt Typhoon’a yalnızca altyapı örtüşmesi üzerinden bağlıyor. İkisinin aynı grup olduğunu ya da UAT-11473’ün Şubat ayında raporladığı UAT-8616 kümesiyle nasıl ilişkili olduğunu söylemiyor.
Ayrıca Lumen 28 Ekim’de Volt Typhoon’un CVE-2026-20127’yi 2025 sonbaharında istismar etmeye başladığını ve Cisco’nun Şubat ayında açığı açıklamasından sonra da istismara devam ettiğini söyledi. Lumen bu faaliyeti KeyDrift’e bağlamıyor.
Talos’a göre KeyDrift öncelikle Cisco SD-WAN cihazlarının hizmetlerini başlatmak için kullandığı değiştirilmiş runit betikleri üzerinden başlıyor. Bir sürümde SSH hizmeti için olan betik, gerçek SSH sunucusundan önce conf_sshd adlı bir yükleyici betiği başlatıyor. conf_sshd betiği vdaemon’ın süreç kimliklerini bir dosyaya yazıyor ve rsshd adlı bir araç KeyDrift’in ana modülü PolyFlame’i bu süreçlerin her birine enjekte ediyor.
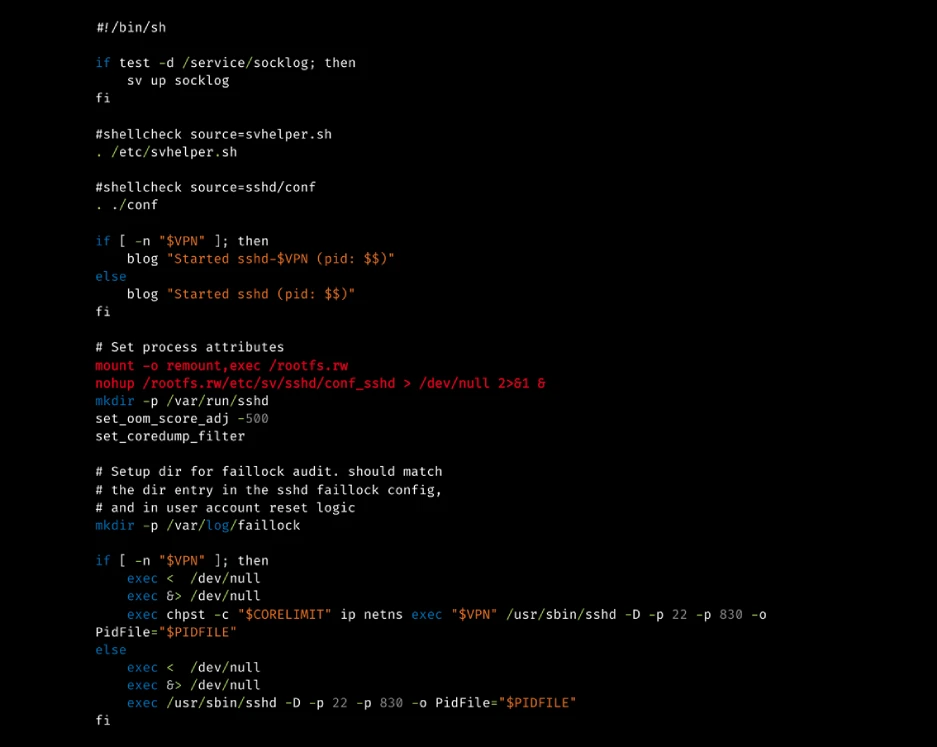
PolyFlame vdaemon içinde bellekte çalışıyor. Komut çalıştıran ve dosya okuyan/yazan TinyShell benzeri bir arka kapı olarak ya da komut sunucusu ile diğer makineler arasında komutları ileten bir röle olarak davranabiliyor. SD-WAN kontrol trafiği içinde komutları kabul edecek şekilde tasarlandı ve analiz edilen örneklerde sabit kodlanmış bir sunucu adresi bulunmadı.
Özelleşmiş bir Validator’da, eski adıyla vBond, /etc/sv/aaamgr/ altında sahte bir aaamgr hizmeti, aaamgrd adlı paketli bir yükleyici çalıştırıyor ve PolyFlame’i şifresini çözüp çalıştırıyor. Cisco’nun gerçek aaamgr bileşeni bir Python paketidir ve normalde derlenmiş bir hizmet olarak çalışmaz.
Grup tarafından çalıştırılan komutların mevcut dosyaların zaman damgalarını ve izinlerini kendi dosyalarına kopyaladığı zaman damgası değiştirme izleri de var.
Etkilenen Sürümler ve Düzeltmeler
CVE-2026-20127, yapılandırmasına bakılmaksızın Catalyst SD-WAN Controller’ın, eski adıyla vSmart, Manager’ın, eski adıyla vManage, ve Validator’ın, eski adıyla vBond, sürümlerini etkiliyor. Yerel sistemler etkileniyor, Cisco’nun barındırılan SD-WAN bulut dağıtımları da dahil, Cisco Yönetilen ve FedRAMP ortamları da dahil. Cisco Validator’ı 16 Haziran’da duyurusuna ekledi.
Cisco açığın sınırlı şekilde istismar edildiğinin farkında olduğunu söylüyor. Geçici bir çözüm yok ve ilk düzeltilen sürümler şunlar:
İlk düzeltilen sürüm
20,9’dan eski
Sabit bir sürüme geç
20.12.5.3 veya 20.12.6.1
20,9’dan önceki ve 20.11, 20.13, 20.14 ve 20.16 trenlerindeki sürümler yazılım bakımının sonuna ulaştı.
Yükseltebilene kadar yerel müşteriler 22 ve 830 numaralı portlara erişimi bilinen denetleyicilerin ve diğer bilinen sistemlerin IP adresleriyle sınırlayabiliyor. Cisco bu adımın test ortamında işe yaradığını söylüyor ancak müşterilerin kendi ağlarında ne kadar iyi çalıştığını kontrol etmesi gerektiğini belirtiyor. Bu tür koruma önlemleri zaten Cisco’nun barındırılan SD-WAN bulut dağıtımlarında mevcut.
Portları engellemek cihazda zaten bulunan kötü amaçlı yazılımı kaldırmıyor.
KeyDrift İçin Kontrol
Talos kuruluşlara Cisco’nun düzeltmelerini yüklemelerini, Cisco Catalyst SD-WAN sertleştirme kılavuzunu izlemelerini ve post-compromise faaliyet belirtilerini izlemelerini öneriyor. Bu tür belirtiler bulan herkes olay müdahalesini başlatmalı ve Cisco Teknik Yardım Merkezi’nden yardım isteyebiliyor.
Bu tavsiye yükseltmenin zaten tehlikeye atılmış bir cihazdan KeyDrift’i kaldırıp kaldırmadığını ya da herhangi bir anahtarın değiştirilip değiştirilmemesi gerektiğini söylemiyor. Cisco’nun Şubat ayındaki düzeltme kılavuzu yükseltmeden önce yerinde kalabilecek mevcut istismarlar konusunda uyarıyor.
KeyDrift bu dosyaları ve konumları kullanıyor, bazıları yalnızca adıyla veriliyor:
Dizin: /etc/sv/aaamgr/, özelleşmiş bir Validator’da sahte bir hizmet
Talos’un raporu KeyDrift için dosya karmaları, IP adresleri veya alan adları listesi içermiyor.
Talos 28 Ekim’de KeyDrift komut ve kontrol bağlantıları için Snort kuralları yayınladı: Snort 2 için 67387’den 67416’ya ve Snort 3 için 7:44’ten 7:73’e. CVE-2026-20127’nin kendisi için zaten mevcut olan 65938 ve 65958 kuralları kapsıyor.
28 Ekim tarihli kural güncellemesi Snort 2 kurallarını varsayılan olarak devre dışı olarak listeliyor, böylece ücretli Snort Subscriber kural seti kullanıcılarının bunları açması gerekiyor. Snort 3 kuralları varsayılan durum belirtilmeden görünüyor.
Açığın kendisinin istismarını kontrol etmek için Cisco, /var/log/auth.log içinde bilinmeyen IP adreslerinden gelen Accepted publickey for vmanage-admin girdilerine bakılmasını söylüyor. TAC vakası açmadan önce müşterilerin her kontrol bileşeni üzerinde request admin-tech çalıştırması gerekiyor. Düzeltme kılavuzu ayrıca bu admin-tech dosyalarının Bug Search Tool sayfasındaki Check Bug Applicability özelliğiyle bug CSCws52722 için yeniden taranmasını öneriyor.
ABD federal sivil kurumları için CISA’nın 25 Şubat tarihli acil direktifi, bir root hesabı tehlikeye atılmasının bulunması halinde ne yapılacağını ortaya koyuyor. CISA’ya bildirmeleri, düzeltilmiş görüntülerden yeni Manager, Controller ve Validator örnekleri dağıtarak ve kenar yönlendiricilerini yeni sistemlere taşıyarak.


