İki otomobil markasının mobil uygulamalarındaki giriş sistemleri tamamen ele geçirilebiliyordu. İki güvenlik araştırmacısının bulgularına göre bu durum, araştırmacıların herhangi bir müşterinin hesabına erişmesini ve bağlı bir araca sahip bir kullanıcıda kapıları açıp motoru çalıştırmasını sağlıyordu.
Her iki uygulama da müşterileri ForgeRock üzerinden oturum açtırıyordu. ForgeRock, şimdi Ping Identity'nin parçası olan bir kimlik platformu. Araştırmacılar bu sunucularda hâlâ varsayılan şifresini kullanan bir yönetici konsoluna ulaştı.
Tam saldırıyı yalnızca ABD'de kendi araçlarında ve izin veren sahiplerin araçlarında test ettiler. Şubat 2026'da yapılan testin ardından her iki sistem de sorun bildirildikten yaklaşık iki saat sonra düzeltildi.
Shubham Shah ve Sam Curry çalışmalarını geçen hafta sonu yayımladı. Araştırmacılar uygulamalarla başlamıştı: her iki marka da müşterileri aynı platform üzerinden oturum açtırıyordu. Platform iki parçadan oluşuyor; biri giriş için, diğeri müşteri kayıtlarını tutan OpenIDM.
OpenIDM, Apache Felix aracıyla çalışan yerleşik bir yönetici konsolu ile geliyor. ForgeRock'un kendi sertleştirme kılavuzu, bu konsolun sistemin geri kalanından ayrı bir şifre sakladığı için yayına alınmadan önce kaldırılmasını ya da korunmasını öneriyor. Söz konusu sunucularda konsol hâlâ yerindeydi ve belgelenen varsayılanı kullanıyordu: kullanıcı adı ve şifre için her ikisi de admin kelimesi.
Konsol açık internetten engellenmişti, ancak siteyi koruyan edge ile arkasındaki Java yazılımı aynı web adresini farklı okuyordu. Araştırmacılar kodlanmış eğik çizgiler ve ek karakterler ekleyerek isteği edge'in zararsız bir statik dosya olarak görmesini sağlarken sunucunun bunu konsol yoluna çevirmesini başardı; gerisini varsayılan şifre hallediyordu. Tam yöntem teknik analizlerinde yer alıyor.
Konsolun içinde araştırmacılar, kimlik sunucusunda kendi kodlarını çalıştıran küçük betikleri yürüten yerleşik bir zamanlayıcı kullandı. Bu sayede her iki markanın girişleri için müşteri kayıtlarını tutan makinede komut istemine eriştiler.
Kayıtlar konsol gibi aynı engelin arkasındaydı, ancak araştırmacıların kodu sunucunun içinden onlara ulaştı. Hedef bir hesabın e-posta adresini ve şifresini değiştirdiler, normal uygulama üzerinden o müşteri olarak oturum açtılar ve gerçek uygulamanın kullandığı aynı erişim jetonlarını aldılar.
Bu jetonlar araca açılan anahtardı. Hesabın kendi araç komutlarını kullanarak araştırmacılar, sahibinin yanında durduğu bir test aracının kapılarını açıp motorunu çalıştırdı, ardından motoru durdurup aracı yeniden kilitledi.
Araştırmacılar gösterdikleri şey konusunda dikkatli davrandı. Etkilenen sunuculardaki herhangi bir müşteri hesabı için oturum açılabildiğini bildirdi, ancak araç komutlarını yalnızca kendilerine ait ya da kullanma izni verdikleri araçlarda çalıştırdı. "Tam zinciri yalnızca ABD hesapları ve araçlarıyla test ettik" dediler.
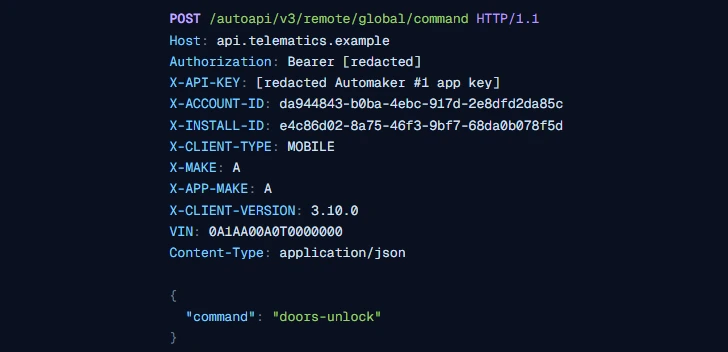
Shubham Shah aynı markaların Avustralya sistemlerine yönelik ikinci bir saldırıyı yayımladı. Orada giriş yolu farklıydı: kimlik sunucusu için yönetici kimlik bilgileri test kurulumu amacıyla uygulamanın kodunda bırakılmıştı. Avustralya zincirini tam olarak ayrı bir yazıda açıkladı.
Her iki saldırıyla birlikte araştırmacılar, markaların Avustralya, ABD ve Kanada'daki araçlarına kilidi açma ve motoru çalıştırma komutları gönderebildiklerini söyledi. İkinci yazı Avustralya sistemlerinin ne zaman düzeltildiğine dair bir tarih vermiyor.
Saldırı sahibi için fark edilmesi zordu. E-posta ve şifre değişikliği kullanıcıyı uygulamasından çıkış yapmıyordu ve araştırmacılar hesabın uyarılarını kendi telefonlarına yönlendirerek bunları kullanıcının telefonundan uzak tutabiliyordu.
Araştırmacılar testi bitirdikten sonra gerçek e-posta adresini geri koydu. Her iki yazı da bu yolun kapatılmadan önce başkaları tarafından bulunup bulunmadığı ya da kullanılıp kullanılmadığı konusunda bilgi vermiyor.
Kimlik ekipleri neyi kontrol etmeli
Markaların hatası ForgeRock ürününde yeni bir açık değil, nasıl çalıştırdıklarıyla ilgiliydi; bu yüzden kamuya açık bir CVE kimliği yok ve takip edilecek bir satıcı uyarısı da yok. Konsol ve varsayılan şifresi yıllardır belgeleniyor ve üreticinin üretim sertleştirme kılavuzu zaten operatörlere konsolu kaldırmasını ya da yayına alınmadan önce şifresini değiştirmesini söylüyor.
Aynı kimlik yazılımını kullanan ekipler için, şimdi PingIDM olarak satılan yazılım için iki kontrol önemli:
Apache Felix konsolunu /system/console adresinde arayın ve kaldırın ya da varsayılan şifresini değiştirin.
Yönetici sayfasını gizlemek için edge ya da WAF yol kurallarına güvenmeyin. Edge ile sunucunun farklı okuduğu bir yol kurallardan sızabilir; burada da böyle oldu.
İki araştırmacının bu tür çalışmalarda uzun bir geçmişi var; genellikle araçların kendileri yerine uygulamaların arkasındaki web sistemlerine giriyorlar. Honda, Kia ve Subaru dahil olmak üzere birçok markada araçlara uzaktan erişim gösterdiler.
Bildirdikleri bir Subaru açığı, sahiplerin hesaplarını ve araçlarını bağlı araç hizmeti üzerinden açığa çıkarmıştı ve 2023'teki daha geniş 16 marka çalışması sektörün büyük bölümünde aynı tür web zayıflığını bulmuştu.