Linux'ın vhost alt sistemindeki bir açık, yerel bir kullanıcının çekirdek belleğini dilediği gibi okuyup yazmasına ve neredeyse on yıllık çekirdek sürümlerinde root yetkisine ulaşmasına olanak tanıyor. Belirli bir sanallaştırma kurulumunda, güvenilmeyen bir sanal makine ana bilgisayarın belleğine yazabiliyor ve sanal makineyi çalıştıran programı ele geçirebiliyor.
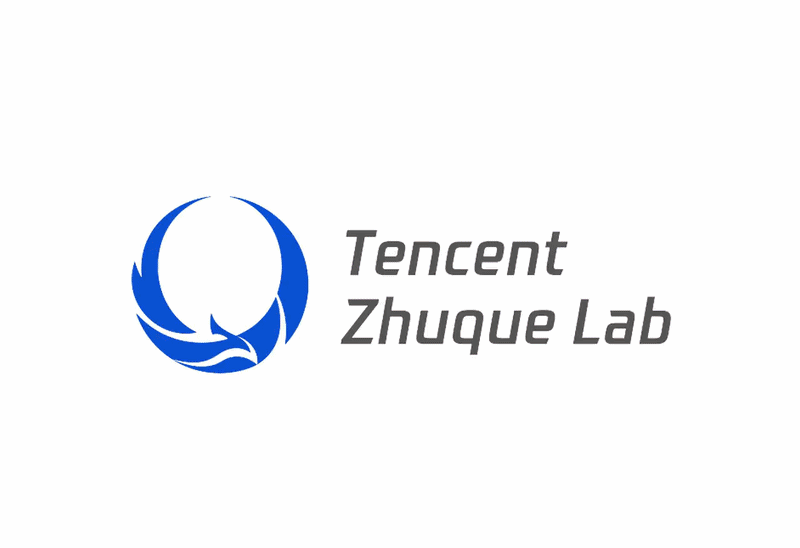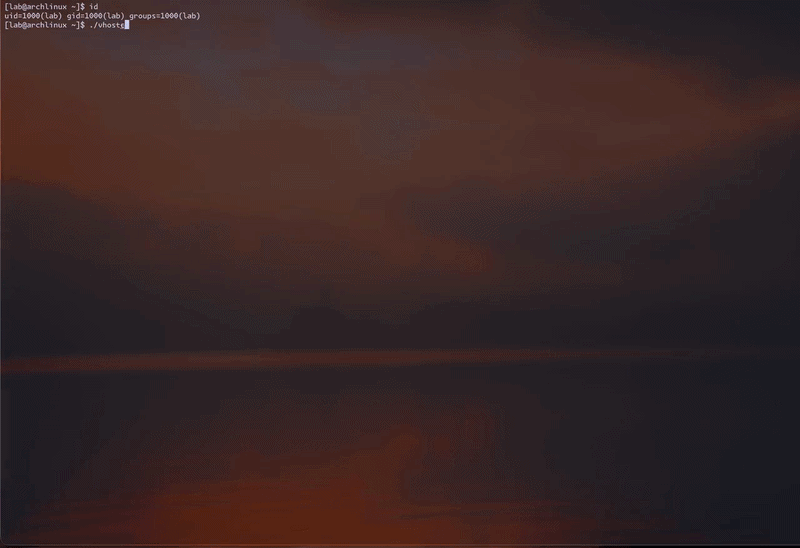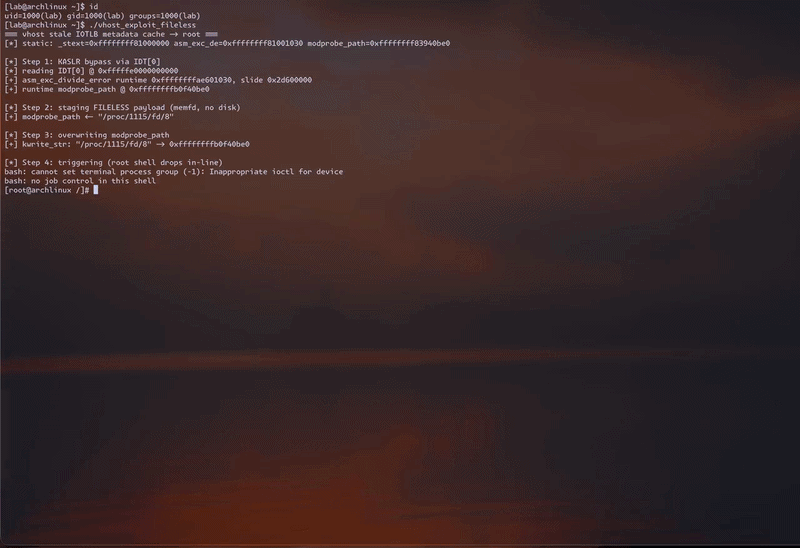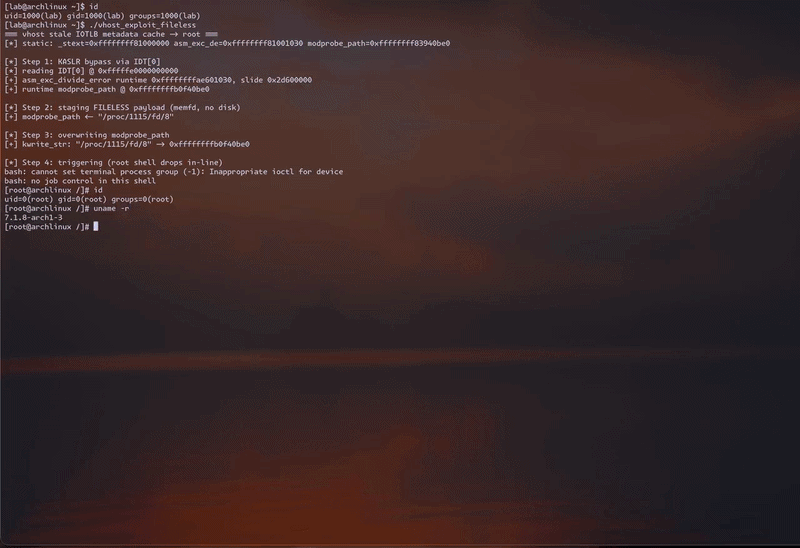
Açık CVE-2026-74580 olarak izleniyor ve Vghost adını taşıyor. Açığı bulan Tencent Zhuque Lab, 3 Ağustos'ta bir düzeltme yayınladı ve 12 Ekim'de her iki saldırının çalışan demolarını içeren kapsamlı bir yazı paylaştı. Şu ana kadar kamuya açık bir şekilde istismar edildiğine dair bir işaret yok.
vhost, Linux çekirdeğinin sanal makineler ve konteynerler için ağ ve diğer giriş/çıkış işlemlerini hızlandıran parçasıdır. Yerel bir kullanıcı buna genellikle /dev/vhost-net veya /dev/vhost-vsock gibi bir cihaz düğümünü açarak ulaşır.
Ana bilgisayarda açık, ayrıcalıksız bir kullanıcıya herhangi bir çekirdek adresini güvenilir şekilde okuma ve yazma, KASLR'ı atlatma ve root'a yükselme imkânı veriyor. Saldırı deterministik: bellek hazırlama ya da şanslı zamanlama gerektirmiyor.
İkinci saldırı daha sınırlı. Bir sanal makinenin virtio aygıtı iommu_platform açıkken sanal bir IOMMU'nun arkasına yerleştirildiğinde ve vhost cihaz-IOTLB modunda çalışıyorsa, güvenilmeyen bir konuk aynı hatayı tetikleyebiliyor ve ana bilgisayar çekirdeğinin sınırların dışına yazarak ana bilgisayarın QEMU sürecine müdahale etmesine neden olabiliyor. Buradan konuk, QEMU'daki bir fonksiyon işaretçisini üzerine yazarak ana bilgisayar sürecinin bir sonraki çalışacağı yeri kontrol altına alabiliyor ya da onu çökertebiliyor.
Nasıl çalışıyor
vhost, her sanal halka ve veriyi taşıması için kullandığı paylaşılan kuyrukların arkasındaki bellek eşlemelerinin küçük bir önbelleğini tutar. Önbellek isabeti, bölgenin zaten kontrol edildiğinin kanıtı olarak kabul edilir. Önbellek, eşleme güncellendiğinde veya geçersiz kılındığında ve kuyruk sıfırlandığında temizlenir, ancak kuyruk aktifken VHOST_SET_VRING_ADDR veya VHOST_SET_VRING_NUM komutları halkasının adreslerini veya boyutunu değiştirirken temizlenmez.
Cihaz IOTLB eklendiğinde bu komutlar yeni adresleri kontrol etmeden kabul eder ve bu kontrolü sonraya bırakır. Önbellek dolduktan sonra sonraki kontrol hiç çalışmaz ve vhost yeni adresleri eski eşleme üzerinden çevirmeye devam eder. Çekirdek daha sonra sınır kontrolü olmadan bu işaretçiye veri kopyalar, böylece kullanılan halkaya yazma veya bir tanımlayıcıyı okuma işlemleri eşlenen bölgenin dışına düşer. Bu da saldırgana çekirdek okuma ve yazma yetkisi verir.
Açık yaklaşık dokuz yıl boyunca kodda kaldı çünkü oluşması için iki makul değişikliğin bir araya gelmesi gerekti. 2017'de yapılan bir değişiklik (Linux 4.11) önbelleği ve kısayolunu ekledi. 2020'de yapılan bir değişiklik (Linux 5.9) adres kontrolünü komuttan çıkarıp daha sonraki bir adıma taşıdı ve aksi halde eski çeviriyi yakalayacak kontrolü kaldırdı.
Kim etkileniyor ve ne yapılmalı
Açık, 4.11'den 7.2-rc4'e kadar olan Linux çekirdeklerini etkiliyor. Tencent, tam yerel kullanıcıdan root'a zinciri beş dağıtım çekirdeğinde yeniden üretti: Ubuntu 26.04, RHEL 9.8, Amazon Linux 2023, Microsoft Azure Linux 3.0 ve Oracle Linux 10.2. Ubuntu'da cihaz düğümü kvm grubuyla sınırlıydı, dolayısıyla başlangıç noktası herhangi bir kullanıcı değil o grubun üyesiydi.
Test edilen diğer dört görüntüde düğüm 0666 modunda dünya tarafından okunabilirdi, böylece herhangi bir yerel kullanıcı erişebiliyordu.
Düzeltme (commit de845981da67) halkayı yeniden yapılandırdığında önbelleği temizler. Düzeltmeyi içeren bir çekirdek kurun ve yeniden başlatın. İlk düzeltilmiş yukarı akış kararlı sürümler aşağıda listelenmiştir; satıcılar sürüm numarasını değiştirmeden düzeltmeyi geri taşıyabilir.
İlk düzeltilmiş sürüm
Red Hat, Amazon Linux ve Oracle Linux düzeltmeleri yayınladı. Ubuntu 22.04'ü düzeltti ve 13 Ekim itibarıyla 24.04 ve 26.04 çekirdeklerini hâlâ devam ediyor olarak listeliyor.
Düzeltilmiş bir çekirdek kurulana kadar vhost cihaz düğümlerine erişimi kısıtlayın. /dev/vhost-net ve /dev/vhost-vsock'tan dünya erişimini kaldırın, sahip grubunu güvenilir sanallaştırma hizmetleriyle sınırlayın ve açık çekirdek çalışırken bu gruba üyeliği bir ayrıcalık olarak görün.
Konuk-ana bilgisayar kaçışı için geçici bir çözüm yok; bu yol için yama uygulanmış çekirdek tek çaredir.
Ciddiyet ve yapay zekâ bulucusu
Açık yüksek olarak derecelendiriliyor, kritik değil ve derecelendirenler ne kadar yüksek olduğu konusunda hemfikir değil. kernel.org CVE ekibi puanı 8.8 olarak veriyor ve kapsamını değiştirilmiş olarak işaretliyor, çünkü konuk-ana bilgisayar yazması ana bilgisayarın QEMU sürecindeki belleğe ulaşıyor ve konuk ile ana bilgisayar arasındaki sınırı aşıyor.
Red Hat puanı 7.3 olarak veriyor ve kapsamı değişmemiş olarak işaretliyor; etkiyi ana bilgisayarın kendi güven sınırı içinde kalıyor olarak değerlendiriyor; bütünlük etkisini de daha düşük puanlıyor. Amazon 7.8, Oracle 7.3 puan verdi.
Açık, Tencent'in çekirdek güvenlik açığı araştırması için geliştirdiği çok ajanlı sistem Corvus AI'nin yardımıyla bulundu. Yukarı akış düzeltmesi bunu Assisted-by satırıyla kredilendiriyor ve Tencent boru hattının açığı bulduğunu söylüyor.
Bu, yapay zekânın yürüttüğü bir saldırı değil, makine destekli araştırmadır. Aynı ekip ve boru hattı, ağustosta açıklanan ve root'a ulaşan, testlerde konteynerden kaçan 18 yıllık bir SCTP çekirdek açığının da arkasında.