Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

Kripto kart sağlayıcısı Gnosis Pay'de müşteri verilerine yetkisiz erişim
⭐ 75

Kripto kart sağlayıcısı Gnosis Pay'de müşteri verilerine yetkisiz erişim

Gnosis Pay, kendi markalı kartlarını çalıştıran sistemde 3 Kasım’da tespit edilen yetkisiz erişim sonucu bazı müşteri bilgilerinin açığa çıktığını açıkladı. Şirket fonların etkilenmediğini söylerken, 20 Aralık’ta emekli edilecek tüketici platformunda çevrimiçi ödemeler için ek doğrulama zorunlu hale geldi. İhlal, kripto sektöründe son dönemde artan güvenlik olayları arasında yer aldı.

26 görüntülenme
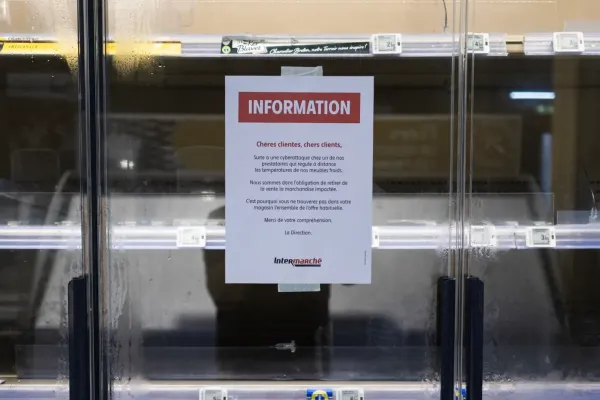
Avrupa'da buzdolabı hack'leri neden bu kadar hızlı yayıldı
⭐ 80

Avrupa'da buzdolabı hack'leri neden bu kadar hızlı yayıldı

Fransa'da 11 Ekim gecesi süpermarketlerin soğutma sistemlerine yapılan siber saldırı, Danfoss ve benzeri OT cihazlarındaki ortak zayıflıklar nedeniyle 700'den fazla mağazayı etkiledi. Saldırı, internete açık varsayılan kimlik bilgileri ve güncel olmayan firmware üzerinden yayıldı ve benzer olaylar kısa süre sonra Avrupa'nın diğer ülkelerine de sıçradı.

28 görüntülenme
Güney Kore'nin GOPAX borsası hack tehdidi sonrası işlemleri durdurdu
⭐ 75

Güney Kore'nin GOPAX borsası hack tehdidi sonrası işlemleri durdurdu

Güney Kore merkezli kripto para borsası GOPAX, hack tehdidi içeren bir e-posta sonrası alım satım, para yatırma ve standart para çekme işlemlerini askıya aldı. Borsa varlıkları korumak için tüm kripto varlıkları çevrimdışı cüzdanlara taşıma planını açıkladı. Karar, Finansal Hizmetler Komisyonu'nun soğuk cüzdan oranını artırma çağrısının ardından geldi.

27 görüntülenme
Binance’ın 6,3 milyar dolarlık saldırısı sıcak cüzdan güvenlik önlemlerini sorgulatıyor
⭐ 85

Binance’ın 6,3 milyar dolarlık saldırısı sıcak cüzdan güvenlik önlemlerini sorgulatıyor

Binance’ın 6,3 milyar dolarlık güvenlik olayı sıcak cüzdanların nasıl yönetildiği ve saldırganların erişiminin nasıl sınırlandığı sorusunu gündeme getirdi. Eş CEO Richard Teng saldırının borsanın kendi sıcak cüzdanını etkilediğini belirtirken uzmanlar blok zinciri kayıtlarının iç imza kontrollerini ortaya koyamadığını vurguladı. Analistler borsaların sıcak cüzdanlarda tutması gereken tutar ve imza öncesi kontrollerin önemi üzerinde durdu.

21 görüntülenme
Blockchain analitiği şirketi Chainalysis'te parola hash'leri ve canlı token'lar açığa çıktı
⭐ 75

Blockchain analitiği şirketi Chainalysis'te parola hash'leri ve canlı token'lar açığa çıktı

Chainalysis, siber saldırı sonrası başlangıçta yalnızca hassas olmayan verilerin etkilendiğini açıklamasının ardından veri açığa çıkışının daha geniş olduğunu duyurdu. Şirket, müşteri isimleri, kullanıcı adları, parola hash'leri ve canlı token'ların kötü niyetli bir aktöre açığa çıktığını bildirdi. Daha önce 30 Ekim'de yapılan açıklamada kimlik doğrulama bilgilerine erişilmediği belirtilmişti.

26 görüntülenme
Binance saldırısı sonrası kripto borsaları soğuk cüzdan oranlarını açıkladı
⭐ 75

Binance saldırısı sonrası kripto borsaları soğuk cüzdan oranlarını açıkladı

Binance’ın sıcak cüzdan altyapısına yönelik saldırı sonrası Coinbase, Gate, Upbit ve OKX gibi borsalar varlıklarının büyük kısmını soğuk depolamada tuttuklarını duyurdu. Gate yeni PoSEC çerçevesiyle şeffaflık sağladığını söylerken, Güney Kore’de düzenleyici minimumun üzerinde oranlar bildirildi.

21 görüntülenme
OpenAI, JPMorgan Chase ile stratejik ortaklık kurdu; halka arz 2027’de gündemde
⭐ 75

OpenAI, JPMorgan Chase ile stratejik ortaklık kurdu; halka arz 2027’de gündemde

OpenAI kurucu ortağı ve başkanı Greg Brockman, şirketin 2027’de halka arz için hazır olabileceğini söyledi ve bankaya yapay zeka hizmeti sunmak üzere JPMorgan Chase ile stratejik ortaklık kurulduğunu duyurdu. Ortaklık kapsamında Daybreak programı üzerinden siber güvenlik odaklı modeller sağlanacak. Brockman, halka arz zamanlamasının doğru anı bekleyeceklerini belirtti.

29 görüntülenme
Alpine Linux'ta *sshole açığı: Şifre olmadan SSH ile uzaktan giriş mümkün
⭐ 85

Alpine Linux'ta *sshole açığı: Şifre olmadan SSH ile uzaktan giriş mümkün

Alpine Linux ve benzeri dağıtımlarda on yıllık bir güvenlik açığı, belirli koşullarda şifre istemeden SSH oturumu açmayı sağlıyor. Açık, OpenSSH ile musl kütüphanesi etkileşiminde ortaya çıkıyor ve parola alanı yıldız işaretiyle boş bırakılmış hesaplarda çalışıyor. Araştırmacılar, özellikle gömülü cihazlarda yaygın olan Alpine tabanlı sistemlerin risk altında olduğunu belirtiyor.

25 görüntülenme
Yazım hataları ABD hükümeti e-posta sistemlerini kötüye kullanıma açıyor
⭐ 78

Yazım hataları ABD hükümeti e-posta sistemlerini kötüye kullanıma açıyor

SH Consulting kurucusu Alex Shakhov’un 25 binden fazla devlet alan adını incelediği araştırmaya göre, DNS kayıtlarındaki yazım hataları ve süresi dolmuş alan adları ABD yerel yönetimlerinin e-posta sistemlerini taklit, casusluk ve kötüye kullanıma açık hale getiriyor. Livingston County ve Pikeville gibi kurumlarda tespit edilen hatalar, saldırganların resmi domainler üzerinden e-posta gönderip almasına ve güvenlik raporlarına erişmesine yol açtı.

20 görüntülenme
OpenAI, Linux çekirdeğinde 948 ayrı güvenlik açığı bulup istismar yöntemini gösterdi
⭐ 78

OpenAI, Linux çekirdeğinde 948 ayrı güvenlik açığı bulup istismar yöntemini gösterdi

OpenAI'nın otonom siber güvenlik sistemi Linux çekirdeğinde 948 ayrı ayrıcalık yükseltme açığı tespit edip çalışan istismarlar geliştirdi. Araştırma yaklaşık 1,2 milyon dolarlık API kredisiyle yapıldı ve sistem yama taslakları da üretti. Şirket, daha güçlü bir modelin önceki sürüme göre beş kat fazla açık bulduğunu açıkladı.

24 görüntülenme
OpenAI yeni siber güvenlik modeli ChatGPT Cyber'ı duyurdu, yeterli mi?
⭐ 75

OpenAI yeni siber güvenlik modeli ChatGPT Cyber'ı duyurdu, yeterli mi?

Charge Robotics kurucusu Max Justicz, OpenAI'ın Daybreak Blue programındaki modelle Ubuntu sunucularını etkileyebilecek ciddi bir açık buldu. Bulgu, yapay zekânın savunma tarafında bile açık avında ne kadar hızlı ilerlediğini gösterdi. OpenAI buna karşılık ChatGPT Cyber'ı tanıttı ve siber güvenlik çalışanlarına yönelik 1 milyar dolarlık destek açıkladı.

22 görüntülenme
ABD, endüstriyel soğutma ünitelerine yönelik kitlesel siber saldırılar karşısında süregelen tehdit uyarısı yaptı
⭐ 75

ABD, endüstriyel soğutma ünitelerine yönelik kitlesel siber saldırılar karşısında süregelen tehdit uyarısı yaptı

ABD hükümeti, süpermarketlerden askeri üslere ve bir kan bankasına kadar uzanan siber saldırılar sonrası endüstriyel soğutma sistemlerine yönelik süregelen bir tehdit uyarısında bulundu. CISA, FBI ve diğer federal kurumlar Perşembe günü yayımlanan ortak açıklamada gıda, tarım ve ilaç sevkiyatı gibi kritik altyapının hedef alındığını bildirdi. Yetkililer uzaktan kontrol sistemlerinin internetten çıkarılmasını ve desteklenmeyen ekipmanların kullanımdan kaldırılmasını istedi.

25 görüntülenme
Eski Gizli Servis ajanı Stephen Ward ikinci 250 milyon dolarlık siber güvenlik fonu topluyor
⭐ 75

Eski Gizli Servis ajanı Stephen Ward ikinci 250 milyon dolarlık siber güvenlik fonu topluyor

Eski Gizli Servis ajanı ve Brightmind Partners kurucusu Stephen Ward, geçen yıl 250 milyon dolar kapattığı ilk fonun ardından benzer büyüklükte ikinci bir fon için yatırımcı görüşmelerine başladı. İlk fonun öne çıkan yatırımı CrowdStrike’ın 740 milyon dolara satın aldığı SGNL oldu. Ward, ortak Gur Talpaz’ın ayrılmasının ardından tek genel ortak olarak fonu yönetiyor.

27 görüntülenme
Zyxel GS1900 yamasına rağmen sıfırıncı gün açığı kök komut çalıştırılmasına izin veriyor
⭐ 75

Zyxel GS1900 yamasına rağmen sıfırıncı gün açığı kök komut çalıştırılmasına izin veriyor

Binarly araştırmacıları, Zyxel’in daha önce yayınladığı düzeltmeyi alan <strong>Zyxel GS1900</strong> anahtarlarının hâlâ aktif istismara açık olduğunu tespit etti. Yeni 2.90 Patch 3 firmware’i, istismarın dayandığı CVE-2026-107441 açığını kapatıyor. GreyNoise verilerine göre Ağustos ayında 996 anahtardan veri çalınmıştı.

22 görüntülenme
CISA: Yamalanmış Apple açığı bilgi çalan kötü yazılım için kullanılıyor
⭐ 75

CISA: Yamalanmış Apple açığı bilgi çalan kötü yazılım için kullanılıyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, birden fazla Apple işletim sistemini etkileyen orta şiddetteki bir güvenlik açığını aktif istismar bildirimlerinin ardından Bilinen İstismar Edilen Açıklar kataloğuna ekledi. Açık, Rusya bağlantılı tehdit aktörleri tarafından tarayıcı ve cihaz verilerini toplayan kötü yazılım dağıtmak için kullanıldı. Federal sivil kurumlara 18 Kasım 2026'ya kadar yama uygulanması tavsiye edildi.

29 görüntülenme
Beyaz Saray internet adresleri konut proxy servisleriyle kiralanabiliyor
⭐ 78

Beyaz Saray internet adresleri konut proxy servisleriyle kiralanabiliyor

Güvenlik firmaları, Beyaz Saray’a ayrılmış IP ağından konut proxy düğümlerinin dışarıya sinyal gönderdiğini tespit etti. Aktivitenin 5 Ekim-3 Kasım arasında sürdüğü ve en az 28 farklı proxy servisinin bu ağ üzerinden çıkış yaptığı belirtildi. Uzmanlar, çalışan cihazlarına yerleşen uygulamalar yoluyla kamuya açık şekilde erişilebilen bu durumun ciddi güvenlik riski oluşturduğunu vurguladı.

30 görüntülenme
OpenAI'nin Yapay Zeka Hattı 30 Saatte 948 Linux Root Yetki Yükseltme Sömürüsü Üretti
⭐ 75

OpenAI'nin Yapay Zeka Hattı 30 Saatte 948 Linux Root Yetki Yükseltme Sömürüsü Üretti

OpenAI, yaklaşan siber odaklı yapay zeka modeliyle çalışan bir hattın 30 saatlik çalışmada Linux çekirdeğinde 948 yerel ayrıcalık yükseltme sömürüsü ürettiğini açıkladı. Sistem 2 bin 308 aday bulguyu analiz edip 1 bin 724 açığı dinamik olarak yeniden üretti; maliyet yaklaşık 1,2 milyon dolar oldu. Araştırma, yapay zekanın hem savunma hem de saldırı tarafında güvenlik araştırmalarını hızlandırdığını gösteriyor.

25 görüntülenme
Hindistan’dan uyarı: Yapay zekâ destekli tehdit aktörü kripto borsalarını makine hızında hedefliyor
⭐ 75

Hindistan’dan uyarı: Yapay zekâ destekli tehdit aktörü kripto borsalarını makine hızında hedefliyor

Hindistan Bilgisayar Acil Müdahale Ekibi CERT-In, CRAFTY FALCON adlı yapay zekâ destekli tehdit aktörünün kripto borsaları dahil finans kuruluşlarına yönelik saldırılarını artırdığını duyurdu. Saldırganların makine zekasıyla hedef taraması yaptığı ve ödeme API’lerini kullanarak fon sızdırdığı belirtildi. Ajans, şirketleri sürekli izleme ve tatil dönemlerinde alarm eşiklerini düşürme konusunda uyardı.

26 görüntülenme