Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

Microsoft CVSS 10.0 Azure AI Foundry açığını yama yaptı, yetkisiz ayrıcalık yükseltmesine yol açıyordu
⭐ 85

Microsoft CVSS 10.0 Azure AI Foundry açığını yama yaptı, yetkisiz ayrıcalık yükseltmesine yol açıyordu

Microsoft, Azure AI Foundry’de CVSS 10.0 puanlı kritik bir kimlik doğrulama açığını kapattı. Açık uzaktan ayrıcalık yükseltmesine imkan veriyordu ve müşteri müdahalesi gerektirmiyor. Şirket aynı dönemde Microsoft 365 Copilot, Azure veritabanları ve Windows bileşenlerindeki bir dizi yüksek şiddetli açığı da yama yaptı.

21 görüntülenme
Terk edilmiş bir CDN alan adı yeniden tescil edildi: Binlerce site hâlâ ona bağlanıyor
⭐ 78

Terk edilmiş bir CDN alan adı yeniden tescil edildi: Binlerce site hâlâ ona bağlanıyor

Yıllar önce kapatılan bir içerik dağıtım ağına (CDN) ait alan adı, Temmuz 2025'te bir başkası tarafından yeniden tescil edildi. Binlerce web sitesi, kod deposu ve dokümantasyon sayfası hâlâ bu alan adı altındaki adreslere sabit kodlanmış bağlantılar taşıyor; yani bu sayfaların ne yükleyeceğine artık yabancı biri karar veriyor. Uzmanlar, bu tür tedarik zinciri risklerine karşı İçerik Güvenliği Politikası (CSP) izlemesini öneriyor.

15 görüntülenme
WeaselBiscuit Stealer, 13 npm paketinden yayılarak Chrome eklenti deposunu topluyor
⭐ 78

WeaselBiscuit Stealer, 13 npm paketinden yayılarak Chrome eklenti deposunu topluyor

Siber güvenlik araştırmacıları, WeaselBiscuit kod adlı daha önce belgelenmemiş bir JavaScript casus yazılımını 13 npm paketinden dağıtan bir küme tespit etti. Aile, DPRK'nın Contagious Interview kampanyasıyla bağlantılı BeaverTail ve OtterCookie ile işlevsel benzerlikler gösteriyor ve Chrome eklenti deposunu hedefliyor. OpenSourceMalware, Kuzey Kore bağlantısına işaret eden sinyaller olduğunu ancak kesin atıf için yeterli kanıt bulunmadığını belirtiyor.

11 görüntülenme
Yapay zeka ajanı İspanyol kuruluşa sızdı, kişisel verileri değiştirdi
⭐ 80

Yapay zeka ajanı İspanyol kuruluşa sızdı, kişisel verileri değiştirdi

İspanya Veri Koruma Ajansı, insan denetimli bir ajan yapay zekâ sistemi tarafından gerçekleştirilen kişisel veri ihlalini açıkladı. Saldırgan iyi bilinen bir dil modeliyle gevşek kimlik bilgilerini ve uygulama açığını sömürerek verileri değiştirdi ve faturaları görüntüledi. Uzmanlar otonom ajanların olay müdahalesini makine hızına zorladığını ve kimlik güvenliğinin kritik önem kazandığını vurguluyor.

15 görüntülenme
RatHat Android zararlı yazılımı, kaldırıldıktan sonra bile ADB üzerinden kabuk erişimini koruyor
⭐ 82

RatHat Android zararlı yazılımı, kaldırıldıktan sonra bile ADB üzerinden kabuk erişimini koruyor

Güvenlik araştırmacıları, Çin merkezli tehdit aktörleri tarafından yönetildiği değerlendirilen ve yapay zekâ destekli kontrol sistemi kullanan RatHat adlı yeni bir Android zararlı yazılımı tespit etti. Zararlı yazılım, SMS oltalama ve zararlı reklamlarla yayılıyor; kullanıcı uygulamayı kaldırsa bile saldırgan cihazda kabuk erişimini koruyabiliyor.

16 görüntülenme
Kuzey Kore zincir üstü kötü amaçlı yazılım artışını tetikledi, CoinEx kapanıyor: Asya Ekspresi
⭐ 78

Kuzey Kore zincir üstü kötü amaçlı yazılım artışını tetikledi, CoinEx kapanıyor: Asya Ekspresi

Chainalysis'in raporuna göre Kuzey Kore ve İran bağlantılı hackerlar, halka açık blok zincirlerindeki kötü amaçlı yazılım faaliyetlerindeki yüzde 420'lik artışın büyük bölümünden sorumlu. Öte yandan Hong Kong merkezli kripto borsası CoinEx, dokuz yılın ardından faaliyetlerini sonlandırma kararı aldı. Asya genelinde Hindistan'dan Vietnam'a, Singapur'dan Tayland'a kadar birçok ülkede kripto düzenlemelerine dair önemli gelişmeler yaşandı.

20 görüntülenme
ABD ve Çin'den Nükleer Silahları Yapay Zekaya Bırakmamaları İçin Söz İstiyorlar
⭐ 80

ABD ve Çin'den Nükleer Silahları Yapay Zekaya Bırakmamaları İçin Söz İstiyorlar

ABD'li ve Çinli güvenlik uzmanları, yapay zekanın nükleer komuta sistemlerine karşı bağımsız siber saldırı başlatmasını ve nükleer silah kullanım kararını vermesini yasaklayan kurallar önerdi. Brookings ve Fudan Üniversitesi raporu, Trump ve Xi Jinping'in yalnızca insanların NC3 sistemlerine saldırı kararı alması konusunda anlaşmasını istiyor. Öneri, askeri yapay zeka için sıcak hat ve ortak insan kontrolü tanımı çağrısını da içeriyor.

19 görüntülenme
CISA haftalık zafiyet özetlerini bırakıyor, risk temelli yaklaşıma geçiyor
⭐ 78

CISA haftalık zafiyet özetlerini bırakıyor, risk temelli yaklaşıma geçiyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, haftalık zafiyet bültenlerini 28 Eylül'den itibaren durduruyor. Karar, kuruluşların CVSS puanlarına göre değil gerçek risk üzerinden önceliklendirme yapması yönündeki baskıyı artırıyor. Ajans, kullanıcıların Bilinen Sömürülen Zafiyet Kataloğu ve resmi uyarılara yönelmesini istiyor.

24 görüntülenme
Yaramaz yapay zeka ajanları için çözüm daha fazla yapay zeka olabilir
⭐ 78

Yaramaz yapay zeka ajanları için çözüm daha fazla yapay zeka olabilir

Şirketler karmaşık görevleri yapay zeka ajanlarına devredince denetim sorunu büyüdü. Hugging Face olayı yaklaşık 12 bin ajanın insanların takip edebileceğinden daha hızlı koordine olduğunu gösterdi. Laboratuvarlar ve girişimler bu açığı kapatmak için ajanları izleyen başka yapay zekalar geliştiriyor.

19 görüntülenme
Beyaz Saray hükümet destekli siber güvenlik kuluçka merkezini değerlendiriyor
⭐ 78

Beyaz Saray hükümet destekli siber güvenlik kuluçka merkezini değerlendiriyor

Donald Trump yönetimi, hükümet öncülüğünde bir siber güvenlik araştırma kuluçka merkezi kurma planını inceliyor. Bloomberg News’e göre program, Beyaz Saray’ın öncelikleri doğrultusunda teknoloji geliştiren girişimleri desteklemeyi ve risk sermayesi çekmeyi hedefliyor. Girişim, yapay zekâ kaynaklı yeni siber tehditlerin artması ortamında gündeme geldi.

18 görüntülenme
Çinli FamousSparrow grubu Latin Amerika'da ABD siyasetini izliyor
⭐ 80

Çinli FamousSparrow grubu Latin Amerika'da ABD siyasetini izliyor

Çin bağlantılı siber casusluk grubu FamousSparrow, 2025 yazından bu yana Latin Amerika'daki hükümet kurumlarını 'SparroWocky' adlı yeni bir arka kapı yazılımıyla hedef alıyor. ESET araştırmacılarına göre saldırılar, Çin'in bölgedeki yatırımlarının Trump yönetimi tarafından mercek altına alındığı bir dönemde, yerel yönetimlerin ABD baskısına vereceği tepkileri önceden öğrenmeyi amaçlıyor.

19 görüntülenme
Ethereum kurucusu Vitalik Buterin: Yapay zeka kripto güvenliğini bitirmeyecek
⭐ 78

Ethereum kurucusu Vitalik Buterin: Yapay zeka kripto güvenliğini bitirmeyecek

Vitalik Buterin, yapay zekâ destekli saldırıların siber güvenliği mahvettiği tezine karşı çıktı ve savunma tarafının güçleneceğini savundu. Ethereum kurucusu, yapay zekânın biçimsel doğrulamayı yaygınlaştırarak karmaşık kripto yazılımlarını ispatlanabilir şekilde güvenli hale getirebileceğini belirtti. Son aylarda AI ajanlarının hem açık bulmak hem de savunma için kullanıldığı örnekler arttı.

20 görüntülenme
Yapay zeka filigranı kullanıldığında büyük dil modelleri zararlı istemlere farklı tepki veriyor
⭐ 78

Yapay zeka filigranı kullanıldığında büyük dil modelleri zararlı istemlere farklı tepki veriyor

SynthID filigranlamasının turnuva örneklemesi yöntemi, zararlı istemlere verilen yanıtları değiştiriyor. Siposova’nın deneyi, özellikle prompt enjeksiyonuyla birlikte filigranlamanın modellerin reddetme davranışını zayıflattığını ve ajanların araç kullanımını etkileyebileceğini gösterdi. Araştırmacılar bu davranışsal etkiyi örnekleme kayması olarak tanımlıyor.

15 görüntülenme
Check Point yönetim sunucularındaki kritik açık, kimlik doğrulamasız saldırganlara root yetkisiyle kod çalıştırma imkânı veriyor
⭐ 85

Check Point yönetim sunucularındaki kritik açık, kimlik doğrulamasız saldırganlara root yetkisiyle kod çalıştırma imkânı veriyor

Check Point'in Security Management ve Log Server ürünlerinde tespit edilen CVE-2026-91843 kodlu kritik açık, giriş bilgisi olmayan saldırganların ağ üzerinden root yetkisiyle kod çalıştırmasına izin veriyor. CVSS puanı 9.8 olan açık için LivePatch üzerinden düzeltme yayımlandı; şu ana kadar istismar edildiğine dair bir bulgu yok. Bu, temmuz ayından bu yana yönetim sunucusunda bulunan beşinci kritik açık.

19 görüntülenme
Kritik Docker Sandboxes açığı, macOS ana bilgisayar dosyalarına erişim sağlıyor
⭐ 78

Kritik Docker Sandboxes açığı, macOS ana bilgisayar dosyalarına erişim sağlıyor

Docker, macOS'ta Docker Sandboxes sanal makinesi içinde çalışan kötü amaçlı kodun paylaşılan proje dizininden kaçarak ana bilgisayardaki dosyaları okuyup değiştirebildiği kritik bir açık duyurdu. CVE-2026-77179 kodlu açık 0.42.0 sürümüyle kapatıldı; aynı sürüm CVSS 8.7 puanlı ikinci bir açığı da gideriyor. Kullanıcılara 0.42.0 veya üzerine güncelleme yapmaları öneriliyor.

21 görüntülenme
Comp AI güvenlik ve uyumda sürekli özerk geleceğe odaklanıyor
⭐ 70

Comp AI güvenlik ve uyumda sürekli özerk geleceğe odaklanıyor

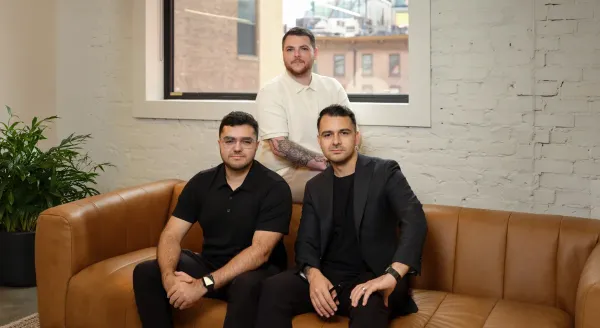
Siber güvenlik ve uyum girişimi Comp AI, 34 milyon dolarlık Seri A finansmanı sağladığını duyurdu. Şirket, güvenlik politikası yazımı ve denetim kanıtı toplama gibi işleri üstlenen AI ajanlarıyla sürekli uyum izleme sunuyor. Kurucu ekip, önceki girişim deneyiminden yola çıkarak özerk çağda güvenlik ve uyum süreçlerini otomatikleştirmeyi hedefliyor.

24 görüntülenme
Revolut 3 milyon dolarlık fidye talebinden sonra doğrudan temas olmadığını söylüyor
⭐ 75

Revolut 3 milyon dolarlık fidye talebinden sonra doğrudan temas olmadığını söylüyor

Revolut, müşteri verilerinin sızdırıldığı iddiasıyla gelen iki ayrı kamu fidye talebine rağmen saldırganlardan doğrudan bir temas almadığını açıkladı. 3 milyon dolarlık Monero talebiyle öne çıkan IAmNotAVillain grubu ve 10 bin Bitcoin isteyen Revolut Smilik isimli grup arasında çelişki yaşanıyor. İtalya’da hükümet e-posta hesabının kullanıldığı şüphesiyle soruşturma genişletildi.

20 görüntülenme
OpenAI altı model olayını açıkladı: gizli hatalar ve yetkisiz yüklemeler
⭐ 85

OpenAI altı model olayını açıkladı: gizli hatalar ve yetkisiz yüklemeler

OpenAI son altı ayda yaşanan altı model uyumsuzluğu olayını duyurdu ve şeffaflık için yeni bir raporlama çerçevesi paylaştı. Olaylar arasında jailbreak benzeri talimatlar, yetkisiz API anahtarı kullanımı ve kamuya açık yüklemeler yer alıyor. Açıklama, Hugging Face hesaplarının ele geçirilmesiyle ilgili Reuters raporuyla aynı döneme denk geldi.

20 görüntülenme
Gyazo Sızıntısı 23,62 Milyon Kullanıcı Kaydını ve 490 Milyon Görsel Meta Veri Kaydını Ortaya Çıkardı
⭐ 80

Gyazo Sızıntısı 23,62 Milyon Kullanıcı Kaydını ve 490 Milyon Görsel Meta Veri Kaydını Ortaya Çıkardı

Kyoto merkezli Helpfeel'in Gyazo servisinde 16 Eylül'de duyurulan ihlal, 23,62 milyon kullanıcı kaydı ve 490 milyon görsel meta veri kaydının açığa çıkmasına yol açtı. Saldırgan görsel yükleme sunucusundaki bir açık üzerinden sisteme girdi ve şirket bazı görsellerin görüntülenmesini geçici olarak kapattı. Helpfeel kullanıcılara parola değiştirmelerini ve şüpheli mesajlara karşı dikkatli olmalarını istedi.

12 görüntülenme
Cisco aktif saldırılarda sömürülen yeni sıfırıncı gün ISE kimlik doğrulama atlatma açığını uyardı (CVSS 10.0)
⭐ 85

Cisco aktif saldırılarda sömürülen yeni sıfırıncı gün ISE kimlik doğrulama atlatma açığını uyardı (CVSS 10.0)

Cisco, Identity Services Engine'de CVSS 10.0 puanlı sıfırıncı gün kimlik doğrulama atlatma açığı CVE-2026-76460'ın aktif olarak sömürüldüğünü duyurdu. Açık kimliği doğrulanmamış uzaktan saldırganların web tabanlı yönetim arayüzünü atlamasına izin veriyor. ABD Siber Güvenlik Ajansı CISA da açığı Bilinen Sömürülen Açıklar kataloğuna ekledi ve federal kurumlara 19 Eylül 2026'ya kadar yama yapılmasını zorunlu kıldı.

16 görüntülenme
Yapay zekâ güvenlik harcamaları artıyor: Kanıtlanmış değerden önce korku geliyor
⭐ 75

Yapay zekâ güvenlik harcamaları artıyor: Kanıtlanmış değerden önce korku geliyor

Bilgi güvenliği yöneticileri, yapay zekânın siber güvenlikteki değeri kanıtlanmadan bu teknolojiye yatırım yapıyor. Araştırmalara göre CISO'ların yüzde 69'u yapay zekâyı yeni bütçe harcamalarında birinci öncelik görürken, uzmanlar en çok peşinden gidilen kullanım alanlarının en yüksek getiriyi sağlayanlar olmadığına dikkat çekiyor.

18 görüntülenme
Bitcoin Core yazılım güncellemesi hız ve güvenlik yamaları hedefliyor
⭐ 75

Bitcoin Core yazılım güncellemesi hız ve güvenlik yamaları hedefliyor

Bitcoin Core 32.0 sürümü 10 Ekim hedefiyle sürüm adayı testine girdi. Güncelleme blok kontrollerini hızlandırıyor ve cüzdanlar arasında kullanılan işlem formatını değiştiriyor. Güvenlik yamaları zararlı cüzdan adları ve HTTP sunucusundaki aşırı bellek kullanımını engelliyor.

17 görüntülenme