ClickFix Aldatmaları Polygon Kullanarak C2 Altyapısını Döndürmek İçin ChainScript RAT Yayınlıyor
Ravie Lakshmanan, 21 Eyl 2026, Malware / Siber Suç
Tehdit aktörleri, daha önce belgelenmemiş ChainScript adlı uzaktan erişim truva atını dağıtmak için ClickFix benzeri aldatmalardan yararlanıyor.
Blackpoint Adversary Pursuit Group araştırmacıları Sam Decker, Andi Ursry ve Nevan Beal şunları söyledi: "ChainScript, ComponentTask33, UpdateDigital, HostShared ve OrchidViolet66 dahil olmak üzere birden fazla derleme adıyla ortaya çıktı ve kendini Spotify, Zoom Workplace ve Microsoft Teams yazılımı olarak sunuyor."
Son aylarda gözlemlenen birçok kötü amaçlı yazılım ailesi gibi ChainScript, aktif WebSocket altyapısını bulmak için bir Polygon akıllı sözleşmesinden yararlanan EtherHiding tarzı komuta ve kontrol keşif tekniği kullanıyor.
ChainScript, operatöre etkileşimli CMD ve PowerShell, dosya işlemleri, ekran görüntüsü yakalama, yük dağıtımı, kripto para cüzdanı numaralandırma hem masaüstü uygulamaları hem de tarayıcı eklentileri ve uzaktan JavaScript yürütme dahil olmak üzere kapsamlı uzaktan erişim sağlayan tam özellikli bir RAT'tır.
Saldırı zincirinin başlangıç noktası, "msiexec.exe" kullanılarak kötü amaçlı bir Windows yükleyicisinin indirilmesine ve çalıştırılmasına yol açan bir ClickFix aldatmasıdır. Spotify olarak gizlenmiş yükleyici "ComponentTask33-4d14e6ac.msi", Node.js çalışma zamanını dağıtıyor ve ChainScript JavaScript aracını gizli PowerShell ve VBScript aşamalarıyla başlatıyor.
PowerShell betiği, çalışma zamanı, aracı kaynağı, yapılandırma ve diğer yardımcı ikili dosyalar gibi çeşitli bileşenleri "%LOCALAPPDATA%" klasöründeki farklı Microsoft görünümlü yollar altına bırakıyor. VBScript, ChainScript'in ana başlatıcısı olarak görev yapıyor.
Çalışan aracı daha sonra bir Kayıt Defteri Çalıştır anahtarı yedeklemesiyle bir zamanlanmış görev aracılığıyla kullanıcı düzeyinde kalıcılık sağlıyor. Çalıştırıldığında ChainScript, WebSockets üzerinden C2 sunucusuna bağlanıyor ve ek görevleri alıyor, bu da tehdit aktörüne tehlikeye atılan sistem üzerinde doğrudan kontrol veriyor. Desteklenen komutlar ayrıca kendi kendini güncellemesine ve kalıcılığı kaldırmasına da izin veriyor.
Bulgular, tehdit aktörlerinin kapatma çabalarına direnmek ve kesintisiz operasyon sağlamak için giderek daha esnek merkeziyetsiz altyapı benimsediğini gösteriyor.
Blackpoint şunları söyledi: "ChainScript, altyapı rotasyonunu mümkün kılmak ve geleneksel gösterge tabanlı tespiti zorlaştırmak için geliştirme çerçeveleri ve blockchain tabanlı C2 keşfi kullanan kötü amaçlı yazılımların ortaya çıkan bir örüntüsünü yansıtıyor." "Arka uç keşfini kötü amaçlı yazılımın kendisinden ayırarak ve Polygon sözleşmesini harici bir çözümleyici olarak kullanarak operatör, aynı implantı ve yeniden bağlanma iş akışını korurken enfekte ana bilgisayarları yeni altyapıya yönlendirebiliyor."
ClickFix, Mac ve Windows Kullanıcılarının Kendilerini Enfekte Etmelerinin Bir Yolu
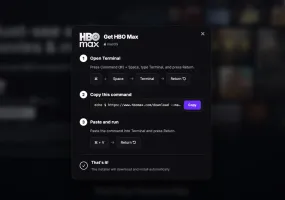
Açıklama, tehdit aktörlerinin HBO Max'ın resmi Reddit hesabını "u/hbomax" ele geçirdiği ve Windows ve macOS cihazlara bilgi hırsızları bulaştırmak için ClickFix saldırılarını başlatan kötü amaçlı reklamları yaymak amacıyla kullandığı bir dönemde geldi. Faaliyet Hudson Rock ve ADAMnetworks tarafından PasteSwitch olarak kod adlandırıldı. Hesabın nasıl ele geçirildiği bilinmiyor ve bu sahte reklamlara kaç kişinin tıkladığı ve bunun sonucunda kaç kişinin tehlikeye girdiği bilinmiyor.
macOS'te PasteSwitch, MacSync, Atomic macOS Stealer ve kurtarma ifadelerini çalmak için tasarlanmış sahte kripto para cüzdanı uygulamaları da dahil olmak üzere MacSync'i ulaştırmak için bulundu. Windows kolu ise Amatera Stealer ve AnimateClipper ile ZigClipper gibi kripto para klipleri dağıtıyor. 2026 yılının Eylül ortasında 48 saatlik bir dönemde doğrulanmış Reddit hesabı 108 kötü amaçlı reklam servis etti.
Seqrite Labs tarafından paylaşılan verilere göre MacSync enfeksiyonları ABD'de yoğunlaştı, ardından Birleşik Krallık, Almanya, Japonya, Kanada, Fransa, Singapur, Avustralya, Hindistan ve Hollanda geldi. Araştırmacı Chandra Kant Bauri şunları söyledi: "MacSync kampanyaları öncelikle yaygın macOS kurumsal kullanımı, teknoloji ve yazılım geliştirme sektörleri ve aktif kripto para veya Web3 topluluklarına sahip bölgeleri hedefliyor."
Hudson Rock şunları söyledi: "Tehdit aktörleri, kötü amaçlı yükü ulaştırmadan önce güven oluşturmak için son derece cilalı varlıklar kullandı." "Doğrulanmış bir kurumsal hesabı ele geçirerek, birçok kullanıcının internet reklamlarına uyguladığı ilk şüpheciliği atladılar."
Bulgular, arama sonuçlarıyla ortaya çıkan sahte bir Codex indirme deneyimi kullanan ve macOS kullanıcılarını Terminal'e kötü amaçlı bir komut yapıştırmaya kandırarak Atomic Stealer'ın çalıştırılmasına yol açan başka bir ClickFix kampanyasıyla örtüşüyor. Mac olmayan cihazları kullanan ziyaretçilere zararsız bir kukla sayfa servis ediliyor.
Cato Networks şunları söyledi: "Kopyalanan Terminal komutu önce bir kabuk betiği yükleyiciyi alıyor: ilk aşama." "Bu yükleyici, eval ile kodunu çözüp çalıştıran gömülü bir blob içeriyor ve ikinci aşama kabuk betiğini üretiyor. İkinci aşama daha sonra çalıştırma kaydını yapıyor ve nihai üçüncü aşama Mach-O yükünü alıyor."
Siber güvenlik şirketi, bu faaliyeti, büyük dil modeli paylaşılan sohbetlerini kullanarak sahte kurulum talimatları sunarken tarayıcı uyarılarını, URL incelemesini ve Güvenli Gezinme bulgularını atlayan güvenilen hizmetleri kullanan saldırılar örüntüsünün bir parçası olarak tanımladı.
Geçen ay yayınlanan bir raporda Microsoft, MacSync ve Atomic Stealer'ı yayan en az 250 benzer alan adından oluşan bir küme kullanan bir macOS ClickFix kampanyası gözlemlediğini söyledi.
Şirket şunları söyledi: "Kampanya, ClickFix aldatmalarını geniş çapta sunmaktan, aldatmayı öncelikle ortamı gerçek bir macOS tarayıcısıyla tutarlı görünüyorsa ziyaretçilere gösteren sunucu tarafı tarayıcı parmak izi kapısı kullanmaya evrildi." "Bu gizleme, tarayıcılar, kum havuzları ve bazı otomatik analiz iş akışları için görünürlüğü sınırlıyor."