
Rusya bağlantılı tehdit aktörü olarak bilinen APT29, iOS ve Android kullanıcılarını hedef alan büyük çaplı bir watering hole kampanyasının arkasında olduğu belirtiliyor. Kampanya, tehlikeye atılmış web siteleri, sahte alan adları ve Ukrayna merkezli web analitik servisi Plerdy SEO Tracker üzerinden gerçekleştirilen bir tedarik zinciri saldırısını içeriyor.
"Enjekte edilen JavaScript kodu tarayıcı ve cihaz özelliklerini toplar," Sekoia araştırmacıları Amaury-Jacques Garçon ve Félix Aime, The Hacker News ile paylaştıkları teknik raporda belirtti. "Sonra teslim altyapısı, iOS veya Android'i hedef alan platform özel N-gün istismar zincirini sunar."
Saldırıların nihai amacı, tarayıcı çerezlerini çalabilen yükler sunmak ve bazı durumlarda Wi-Fi parolaları veya tam mobil cihaz verilerini elde etmektir. Fransız siber güvenlik şirketi tarafından 2026 yılı ortası ekimde keşfedilen faaliyetin kod adı Poisoned Source.
Kampanyanın belirleyici yönü üç enfeksiyon vektörünün kullanılmasıdır.
Meşru web sitelerinin tehlikeye atılarak kötü amaçlı JavaScript enjekte edilmesi
ABD'de "america250[.]holiday", Ukrayna, Çek Cumhuriyeti ve Bulgaristan'da yüksek profilli web sitelerini taklit eden benzer görünümlü siteler
27 Ağustos ile 3 Eylül 2026 tarihleri arasında Plerdy SEO Tracker'ın tedarik zinciri üzerinden tehlikeye atılması; kötü amaçlı kodun "a.plerdy[.]com/public/js/click/main.js" dosyasına enjekte edilmesi
Tehlikeye atılan sitelerden bazıları, ABD kimya sektöründe faaliyet gösteren şirketleri temsil eden büyük bir sektör ticaret birliği, Avrupa'da aşırı sağ bir siyasi parti ve Bulgaristan'a ait askeri bir web sitesi. Watering hole kampanyasının geniş çaplı bir çaba yerine belirli bireyleri hedeflemek üzere tasarlanmış olabileceği düşünülüyor.
"Saldırganların belirli web sitelerini ziyaret edenleri hedeflemeyi mi amaçladığı yoksa yamalanmamış mobil cihazları ayrım gözetmeksizin tehlikeye atıp verileri toplu olarak dışarı sızdırdıktan sonra ilgilenilen bilgileri seçerek istismar etmeyi mi istediği net değil," Sekoia belirtti.
"Bununla birlikte bu sitelerin birçoğu Rusya-Ukrayna savağı bağlamında yüksek değerli veya stratejik açıdan önemli ziyaretçileri çekmesi muhtemel. Bu tedarik zinciri saldırısı, ordu, özel kuvvetler ve askeri teçhizat (balistik, UAV) web siteleri gibi yüksek değerli hedefler üzerinden yayıldı."
Yöntem ne olursa olsun tüm yollar aynı yüke çıkıyor: Ziyaretçinin cihazını ve web tarayıcısını profil çıkaran, ardından uygun sonraki aşama kötü amaçlı yazılımı sunan bir JavaScript yükleyici. iOS kullanıcıları için çerezleri ve tam cihaz verilerini toplamak üzere DarkSword adlı bir istismar kitine yol açıyor.
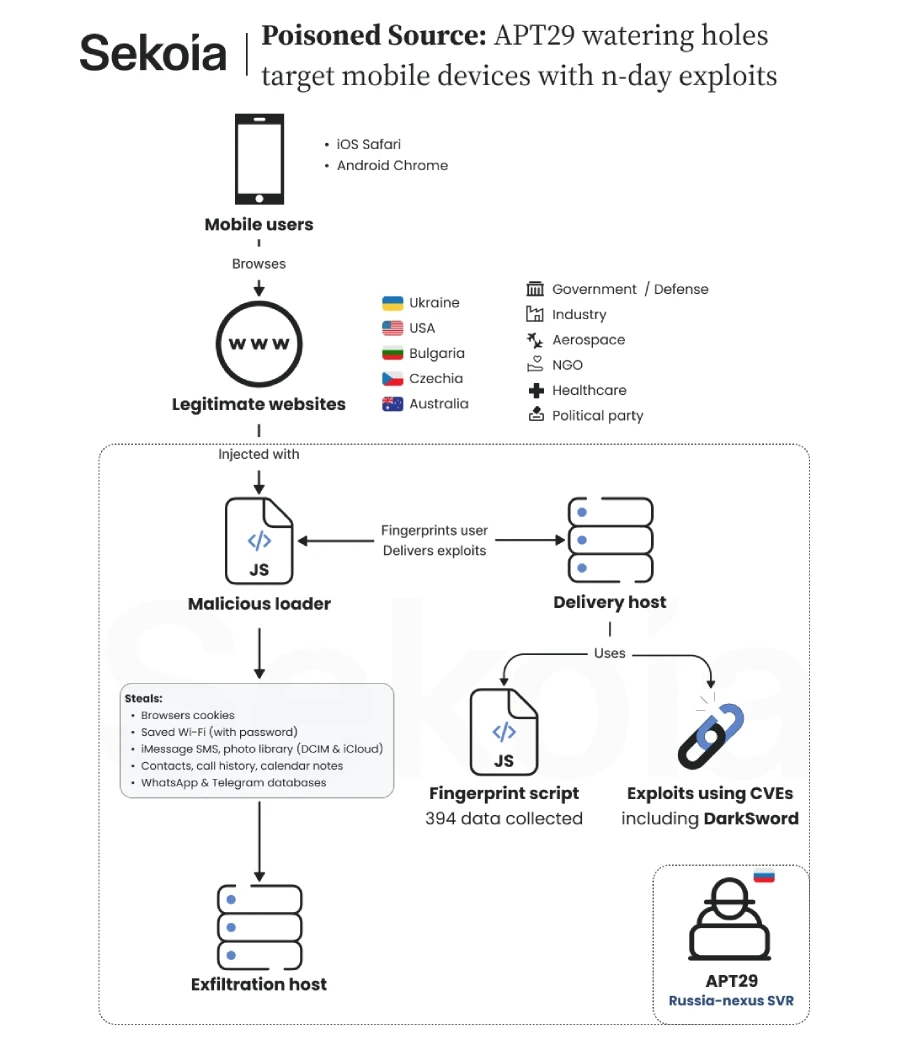
Android'de kötü amaçlı yazılım, kalıcılık oluşturmadan Chrome verilerini ve Wi-Fi parolalarını dışarı sızdırmaya donatılmış. En az üç farklı istismar tespit edildi.
Class A, iOS 16.7 çalıştıran iOS cihazlarını hedefler ve JavaScript kötü amaçlı yazılımını çerez çalma amacıyla teslim etmek için CVE-2025-43529 (DarkSword tarafından da istismar edilen aynı güvenlik açığı) ve CVE-2024-27834 güvenlik açıklarını kullanır.
Class B, iOS 18.5 çalıştıran iOS cihazlarını hedefler ve SMS mesajları ve iMessages dahil tam cihaz veri dışarı sızdırma amacıyla JavaScript kötü amaçlı yazılımı teslim etmek için CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 ve CVE-2025-43520 güvenlik açıklarından oluşan DarkSword istismar zincirini kullanır. Bu, Apple Mail Envelope Index ve Protected Index SQLite veritabanlarını; sesli mesajı; WhatsApp ve Telegram veritabanlarını; iCloud Keychain, Wi-Fi parolalarını; kişileri; arama geçmişini; Safari tarayıcı geçmişi ve çerezlerini; fotoğrafları; ve Apple Health, Takvim, Notlar ve iCloud Drive verilerini içerir.
Class C, 143 sürümü hariç 139 ile 145 arasındaki Chrome sürümlerini çalıştıran Android cihazlarını hedefler ve nedeninin şu anda bilinmediği belirtilen bu hariç tutma ile CVE-2026-3910 ve CVE-2025-27038 güvenlik açıklarını kullanarak uzaktan kod çalıştırma, sandbox kaçışı, ayrıcalık yükseltme ve nihayetinde Chrome verilerini ve Wi-Fi parolalarını toplamak için AndroSnitch'i teslim etme işlemini gerçekleştirir.
Üç durumda da dışarı sızdırılan veriler "ad.starx-net[.]com:8881/telemetry/v12" uç noktasına gönderilir. Android saldırı zinciri, hedeflenen cihazın Samsung Galaxy S25 Ultra olup olmadığını model tanımlayıcısını inceleyerek belirlemek için bir kontrol içerir (yani SM-S938B). Cihaz eşleşirse istismar faaliyeti sonlandırılır.
AndroSnitch adını, Google'ın Ağustos 2024'te şüpheli bir APT29 watering hole kampanyası bağlantısıyla belgelediği, Moğol bir hükümet web sitesini ziyaret eden Android kullanıcılarını CVE-2024-5274 ve CVE-2024-4671 güvenlik açıklarını içeren bir Chrome istismar zinciriyle hedefleyen ANDROSNATCH Chrome çerez çalma yüküne olan benzerliklerinden alır.
"Bu operasyon aynı zamanda DarkSword gibi ticari gözetim satıcıları mobil istismar çerçevelerinin devlet destekli sızma kümeleri tarafından sürekli yeniden kullanılmasını da doğruluyor," Sekoia belirtti. "Paketlenmiş N-gün istismar zincirlerinin benimsenmesi, gelişmiş mobil istismarın gerçekleştirilmesi için gereken maliyet ve teknik eşiği düşürüyor."
Coruna ve DarkSword Kitleri Gelişiyor
Gelişme, iVerify ve Report URI'nin yarım tık saldırıları yoluyla DarkSword'ün P7 varyantını teslim ettiğini detaylandırmasından haftalar sonra geldi; bu saldırılar reklam tabanlı altyapıyı kullanıyor. Bir durumda istismarın, Dünya Kupası temalı kötü amaçlı bir Instagram reklamı üzerinden "ad-track[.]live" adresinden servis edildiği belirtiliyor.
Diğer yol, DeadTag olarak adlandırılan suç kampanyasının bir parçası. Saldırganlar, binlerce web sitesi tarafından hâlâ yüklenen eski analitik ve reklam etiketlerinin arkasındaki süresi dolmuş alan adlarını satın alıyor. Fikir, iPhone ziyaretçilerine kötü amaçlı JavaScript sunmak ve saldırganın emrinde sessizce hareket etmelerini sağlamak.
"Kimlerin ziyaret ettiğini kontrol eder," Report URI belirtti. "Arama motorları, güvenlik tarayıcıları, otomatik tarayıcılar ve bot gibi görünen her şey hiçbir şey almaz."
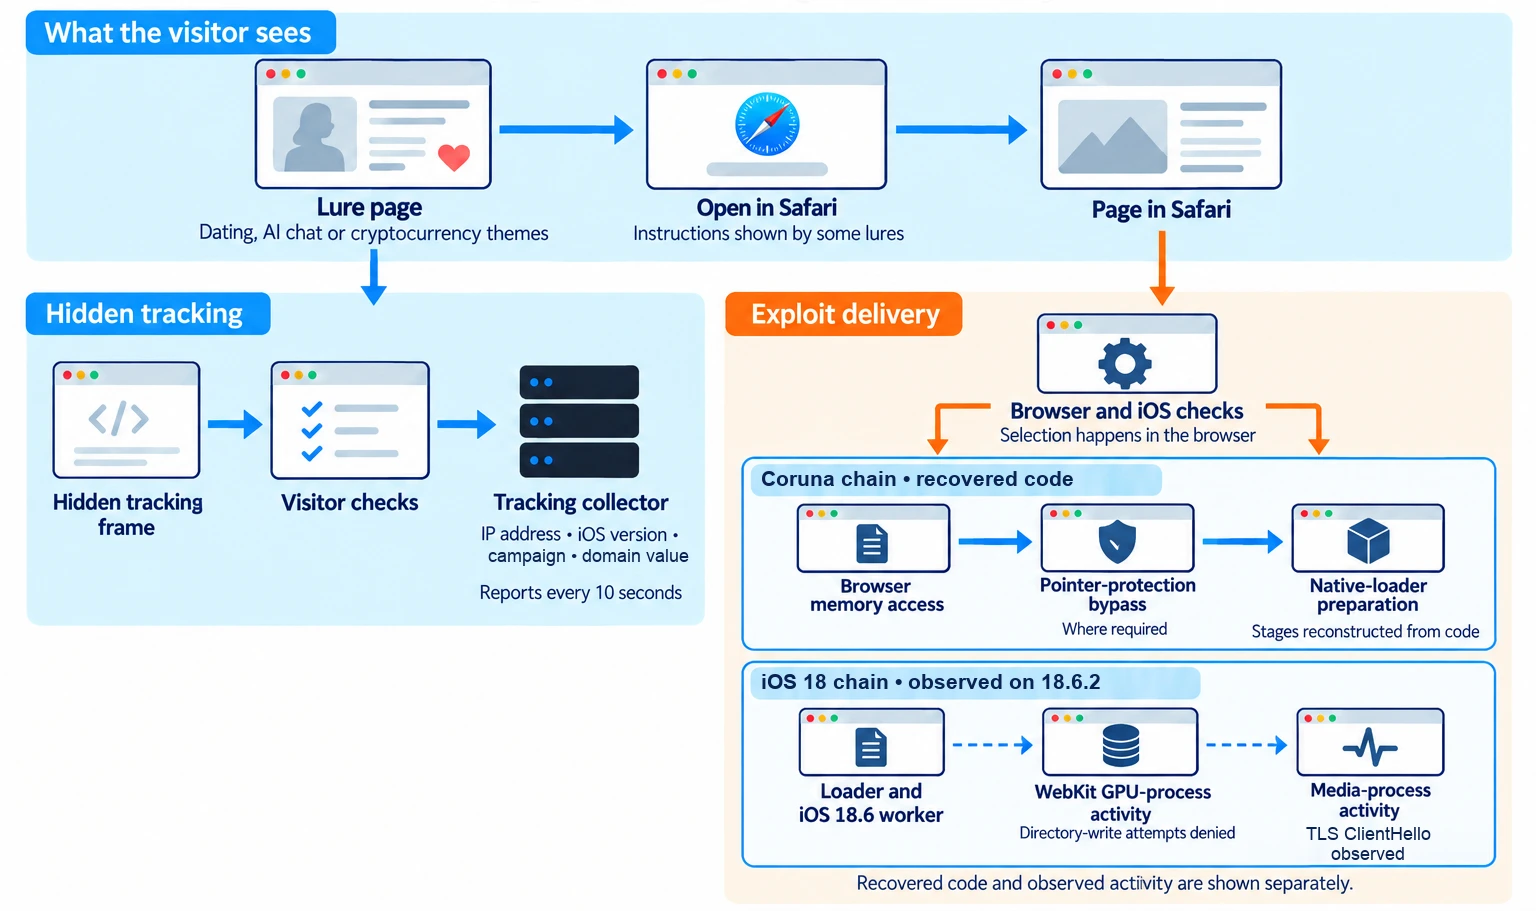
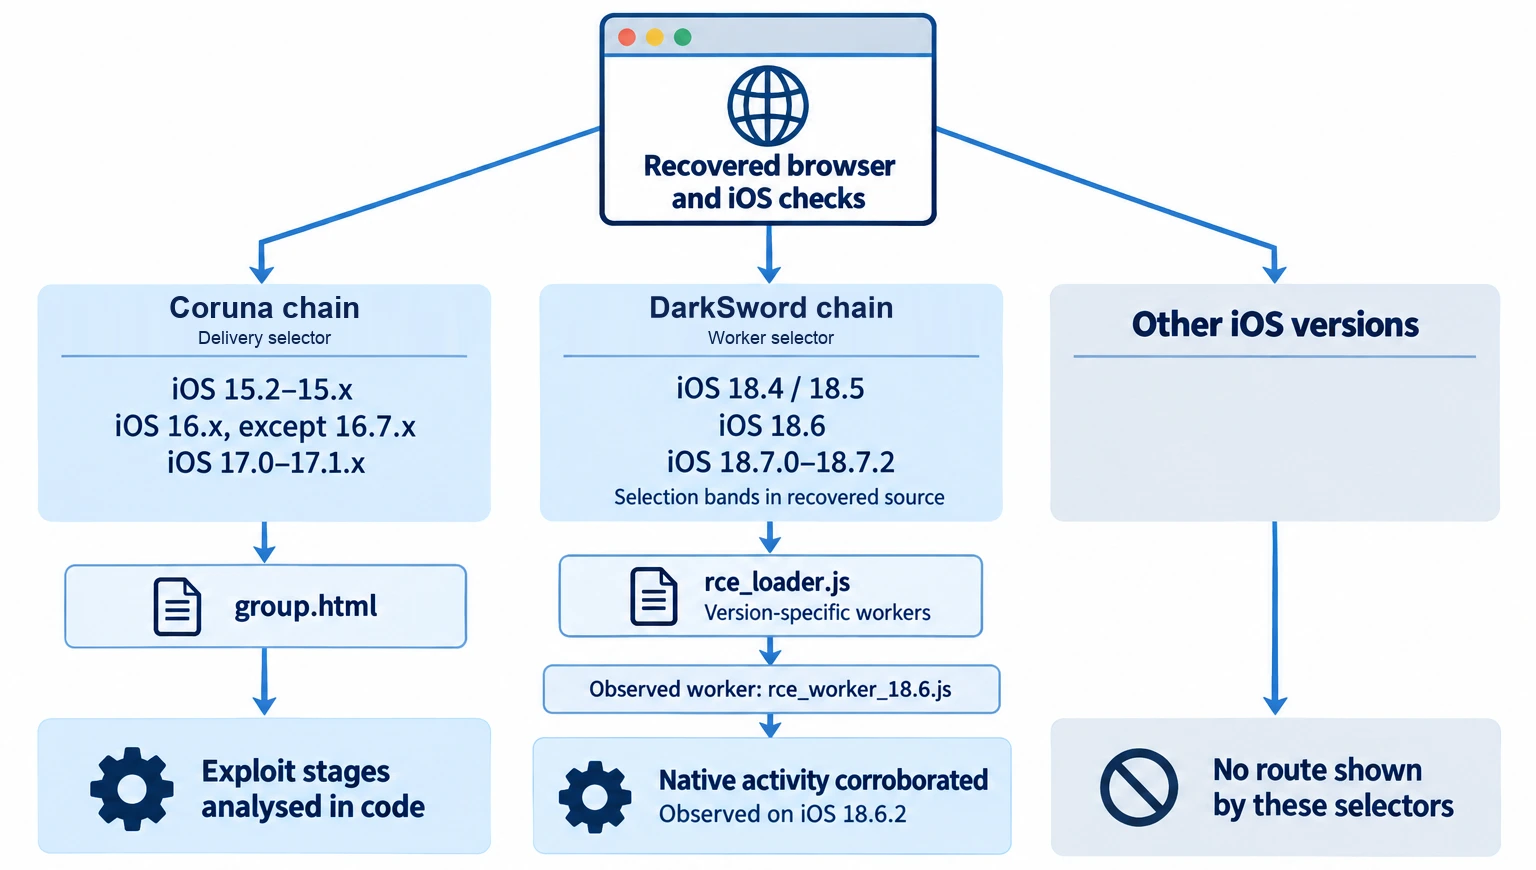
Script daha sonra saldırganın sunucusuyla etkileşime girer ve bu sunucu her ziyaretçinin nereye yönlendirileceğine karar verir. DeadTag'den faydalanan iPhone istismar yolları, iOS 13 ila 17.2.1 çalıştıran eski iPhone'lar için Coruna istismar kiti ve 18.4 ila 18.7 çalıştıran iOS cihazları için DarkSword P7'ye yol açar.
"Bunlar kimlik avı sayfaları veya sahte uygulama indirmeleri değil, her iki kit de tarayıcının kendisini saldırır," Report URI'den Scott Helme belirtti. "Sayfayı açmak cihazınızın tehlikeye atılması için yeterli. Dokunacak bir şey yok, hiçbir bağlantıya tıklamanıza gerek yok, yüklemeniz gereken bir şey yok ve uyarı yok. iPhone savunmasız bir iOS sürümü çalıştırıyorsa kit tarayıcıdan dışarı çıkar ve cihazda casus yazılım yükler."
Diğer planlar sahte Google yönlendirmelerine, bahis ve kumar dolandırıcılığı kayıt sayfalarına, araba teklifleri ve diş hekimleri için arama reklamlarına ve sahte anketlere ve "kazandınız" ödül sayfalarına yol açar. DeadTag ağı 660'tan fazla süresi dolmuş ve yeniden kayıt edilmiş alan adından oluşuyor.
Zimperium zLabs tarafından yayınlanan bir analize göre Coruna ve DarkSword istismar kitlerini dağıtan kampanyalar gelişmeye devam ediyor ve Ekim 2026 itibarıyla 608 alan adı Coruna ailesi kodunu sunuyor.
Coruna başlangıçta yüksek hedefli operasyonlar için bir ulus-devlet aktörü tarafından geliştirilmiş olsa da, ilk ifşadan sonra sızdırılması kitini birden fazla tehdit aktörünün kendi kampanyaları için kullanabileceği şekilde yaygın erişilebilir hâle getirdi.
Birçok durumda, yem sitelerinin ziyaretçilerden uygulama içi tarayıcıdan veya alternatif iOS tarayıcısından çıkıp bağlantıyı Safari'de açmalarını açıkça istemesi, cihaz işletim sistemine bağlı olarak istismar zincirini tetiklemek için bulunmuş.
"iOS 17.2.1 veya daha eski sürümleri çalıştıran hedefler, birden fazla kurtarılmış yapılandırmada bayt özdeş JavaScript yükleri sergileyen eski Coruna çerçevesini alır," güvenlik araştırmacısı Santiago Rodriguez belirtti. "Tersine, daha yeni iOS derlemeleri çalıştıran cihazlar DarkSword türevi bir yürütme zinciri alır."
"Analiz edilen dağıtım ayak izi, tanışma portallarını, yapay zeka arkadaş platformlarını, kripto para promosyonlarını, medya akış hizmetlerini ve - birkaç örnekte - kiti gizli iframe'ler aracılığıyla sunan tehlikeye atılmış meşru siteleri kapsıyor."


