
Contagious Interview kampanyasının arkasındaki Kuzey Kore kökenli tehdit aktörleri, yeni ortak siber güvenlik uyarısına göre 100'den fazla ülkede bulunan en az 30.000 cihazı ele geçirdi ve 7.000'den fazla kripto para cüzdanından fon veya hesap kimlik bilgilerini sızdırdı.
Kampanyanın birincil hedefleri bireysel web tasarımcıları, mühendisler ve kripto para, blockchain ile Web3 teknolojilerinde uzman kişiler. Tehdit aktörlerinin mağdurlardan yağmaladığı kripto paranın toplam tutarı en az 10,71 milyon dolar olarak tahmin ediliyor.
Uyarı Japonya, ABD, Avustralya ve Almanya'dan siber güvenlik ve istihbarat kurumları tarafından geldi. Faaliyet, siber güvenlik topluluğu tarafından CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, Gwisin Gang, PurpleBravo, Tenacious Pungsan, UNC5342, Void Dokkaebi ve WaterPlum takma adlarıyla izleniyor.
Uyarıda siber tehdit grubunun "farkında olmayan iş arayanların bilgisayar ağlarına sızarak, hassas bilgileri toplayıp kripto para çalarak siber saldırı gerçekleştirdiği" belirtildi.
WaterPlum'un ve bazı Kuzey Kore IT çalışanlarının, yani PurpleDelta veya Wagemole olarak bilinenlerin, Munisyon Sanayi Departmanı'na bağlı 313 Genel Bürosu altında faaliyet gösterdiği tahmin ediliyor. Bu durum DTEX'in haziran 2025 tarihli değerlendirmesini doğruluyor. Ayrıca iki kümenin derin şekilde iç içe olduğu, bazı durumlarda dizüstü bilgisayar çiftliklerine erişirken ve Japon kripto para borsalarında pozisyon başvurusu yaparken aynı IP adreslerini kullandığı belirtiliyor.
Contagious Interview, ilk olarak Palo Alto Networks Unit 42 tarafından ortaya çıkarıldı. En az 2022'den beri süren uzun soluklu bir kampanya olan bu operasyon, yazılım geliştiricileri ve IT profesyonellerini hedef alıyor. Tehdit aktörleri sosyal medya platformları özellikle LinkedIn üzerinden cazip iş teklifleri vaadiyle kendilerini olası işveren ve işe alım uzmanı olarak tanıtıyor.
İlk temas kurulduktan sonra tehdit aktörleri hedeflerden iş değerlendirmesi veya kod testi yapmalarını istiyor. Bu istek çok aşamalı bir enfeksiyon zincirini tetikliyor ve BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy ve StoatWaffle dahil çeşitli kötü amaçlı yazılım ailelerinin dağıtımına yol açıyor.
Elde edilen arka kapı erişimi daha sonra kalıcı erişim ve veri sızdırma sağlamak için uzaktan erişim Truva atları teslim etmek amacıyla kötüye kullanılıyor.
Kurumlar "Bazı WaterPlum aktörleri aynı zamanda Kuzey Kore IT çalışanı olarak müşteriler için kurumsal web sistemlerinde web sistemi tasarımı ve geliştirme görevleri de yapıyor" dedi ve Japonya'da bir kolaylaştırıcı tarafından işletilen bir dizüstü bilgisayar çiftliğinin tespit edilip dağıtıldığı bilgisini paylaştı.
Ayrıca WaterPlum'un ABD ve Japon geliştiricilerle iletişim kurmak için çevrimiçi sohbet platformlarını kullandığı görüldü. Grup, uzaktan cihaz yönetimi için dizüstü bilgisayar çiftliklerini kurmak ve yönetmek amacıyla Japonya, ABD ve diğer ülkelerdeki kolaylaştırıcıları kullanıyor.
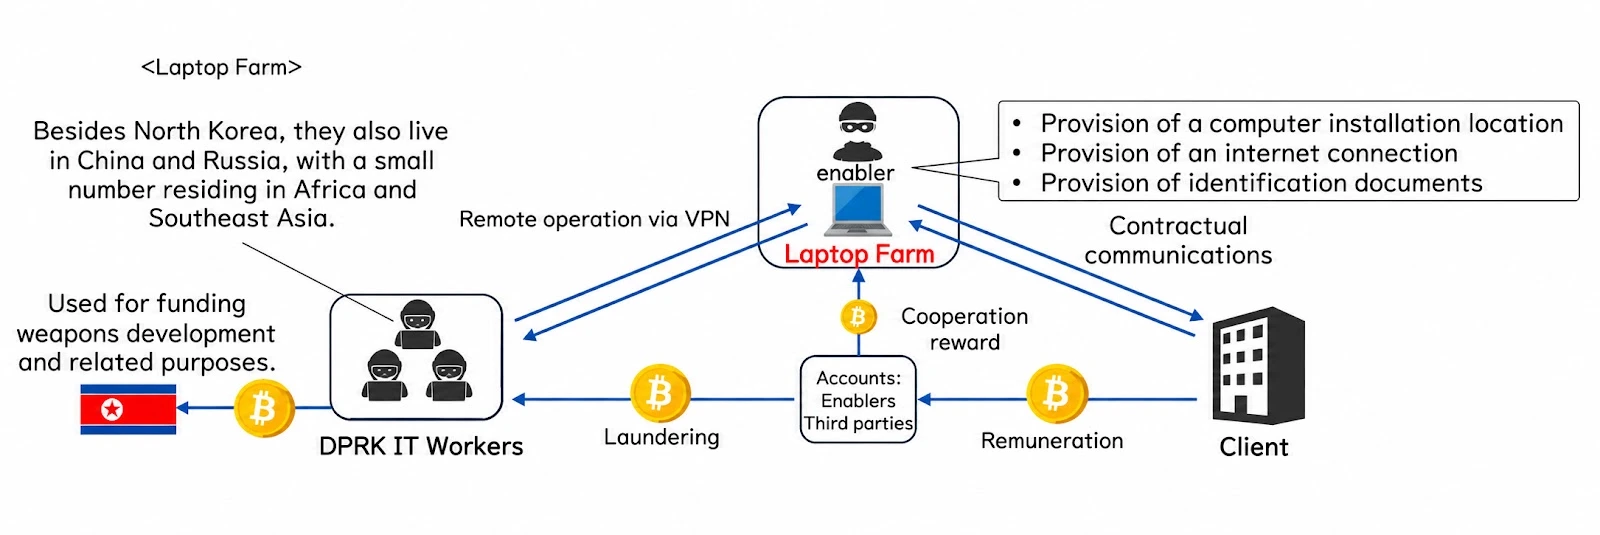
Kurumlar "Kimlik bilgisi hırsızlığının ötesinde, başarılı enfeksiyonlar WaterPlum aktörlerine hedeflenen geliştiricileri çalıştıran kuruluşlara sızma fırsatı veriyor. Bu durum casusluk, fikri mülkiyet hırsızlığı ve kurumsal ortamlarda ek yatay hareketi mümkün kılıyor" diye not düştü. "Çalınan kimlik görüntüleri ayrıca Kuzey Kore IT çalışanları tarafından mağdurların kimliğine bürünmek ve yabancı para üretmek için de kullanılabilir."
IT çalışanı tehdidi vekil işe alım için Discord'a genişliyor
Kuzey Kore'nin saldırgan siber yeteneklerini tamamlayan ünlü IT çalışanı şeması, sahte kimlikler altında Batı şirketlerinde ve başka yerlerde iş bularak rejim için yasadışı gelir üretmekle görevli. Operasyonun giderek yapay zekayı kurgusal kimlikler oluşturmak ve faaliyetlerini küresel ölçekte genişletmek için kullandığı biliniyor.
Tehditle bağlantılı iç altyapının temmuz 2026 tarihli analizine göre Kudelski Security, birincil hedeflerin ABD ve Japonya gibi göründüğünü söyledi. Tehdit aktörlerinin bu ülkelerde çıkış düğümleri elde etmek için Astrill VPN ve Mullvad gibi VPN hizmetlerini kullandığı belirtildi.
Geçen hafta yayımlanan bir raporda Silent Push, Kuzey Kore kökenli bir IT çalışanının "Mouse Review" adlı bir Discord sunucusu üzerinden sahte iş ilanı dolandırıcılığı yaydığını tespit ettiğini bildirdi. Operasyon özellikle ABD, AB ve Latin Amerika'da bulunan kişileri vekil olarak işe alıp yaptırımları, coğrafi engelleri ve uyum kontrollerini aşmak için iş görüşmelerine katılmaları için hedefliyor.
Yapay zeka tarafından üretilen iş ilanında şöyle deniyor: "ROLÜN BASİT AMA KRİTİK. Sen iletişimi ve görüşmeleri yönetirsin. Ben tüm teknik işi perde arkasında hallederim. İletişimin için sürekli ödeme alırsın."
İlanın devamında işi garantileyen kolaylaştırıcıların 3.000 ila 5.000 dolar arasında ödeme almaya hak kazandığı belirtiliyor. "Canlı kodlama zorlukları için ekranına uzaktan erişebilir ve sen sohbeti sorunsuz sürdürürken kodlama görevlerini tamamlayabilirim."
Silent Push, "Kuzey Kore IT çalışanının birincil amacı vekil işe alım. Yaptırımları, KYC kimlik doğrulama kontrollerini ve bölgesel işe alım kısıtlamalarını atlatmak için Batı veya Latin Amerika vatandaşlarını 'yüz' ve yasal kimlik olarak kullanıyor" dedi. "İş ilanı dolandırıcılığı, yabancı uyrukluların mali ve kimlik mulesi olarak hizmet etmesi için teşvik etmek amacıyla vekile yüzde 35, Kuzey Kore IT çalışanına yüzde 65 olmak üzere mali teşvik paylaşımı sunuyor."



