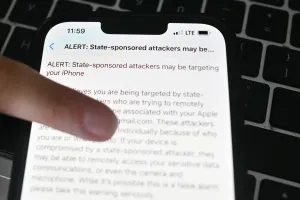
Citizen Lab ve Confiant güvenlik araştırmacılarının ortak incelemesine göre, İsrailli reklam teknolojisi firması Discover-Tech casus yazılım şirketleriyle çalışarak kullanıcılara gösterilen çevrimiçi bir reklamla cihazlara bulaşma sağladı. Al Jazeera dahil olmak üzere hedeflenen cihazlar arasında bu yöntemin kullanıldığı görüldü. Araştırmacılar, NBC News’in daha önce aktardığı üzere, hedefli reklam yoluyla teslim edilen sıfır tık saldırısının teknik kanıtına ilk kez rastlandığını belirtiyor. Sıfır tık saldırısı, kullanıcıdan herhangi bir işlem gerektirmeyen bir saldırı biçimi.
Discover-Tech kendini tipik bir çevrimiçi reklam ajansı olarak gösteriyor. Araştırmacılara göre şirket aslında saldırı gruplarına kötü amaçlı reklamları internet geneline yerleştirmeleri için bir kanal sağlıyor. Şirketin Controlium adlı platformu, casus yazılım ortaklarının milyonlarca kişiyi hassas şekilde profillemesine, kimliklerini belirlemesine, cihazlarını parmak iziyle tespit etmesine ve sıfır tık saldırısıyla hedeflemesine olanak tanıyor. Platform ayrıca IP adresi, mobil reklam kimliği veya tarayıcı tanımlayıcısı kullanılarak belirli bir kullanıcının enfeksiyon veya profil için seçilmesine izin veriyor.
Discover-Tech’in çalıştığı gruplardan biri, ABD hükümeti tarafından kara listeye alınan İsrailli casus yazılım şirketi Candiru. 2024 ve 2025’te Discover-Tech reklamları, Katar merkezli haber ağı Al Jazeera’ya Candiru bağlantılı casus yazılım ulaştırdı. Araştırmacılar, haber kuruluşundaki en az 45 cihazın 2024 ve 2025’te hedeflendiğini söylüyor.
Citizen Lab ve Confiant, reklam sektöründen platformlarında güvenliği artırmasını istedi. Reuters’in aktardığına göre Google ve Comcast’e ait reklam şirketi Beeswax Discover-Tech’i platformlarından kaldırdı, IAB Europe da şirketi onaylı satıcılar listesinden askıya aldı. Araştırmacılar, hedeflenme riski yüksek kullanıcıların reklam engelleyici kullanmasını, reklam takibini devre dışı bırakmasını ve mobil reklam kimliklerini düzenli olarak sıfırlamasını öneriyor.