

SideCopy, Hindistan'daki hedeflemesini ReverseRAT spear-phishing ile akademiye genişletti
Ravie Lakshmanan 22 Eyl 2026 Malware / Siber Casusluk
Tehdit aktörü SideCopy'nin, Hindistan'daki akademik kurumları hedeflemek için spear-phishing yemleri kullandığı görüldü; bu durum stratejik odağını hükümet kurumlarının ötesine genişletti.
"SideCopy kampanya operasyonları tipik olarak, standart güvenlik protokollerini atlatmak ve kötü amaçlı komut dosyalarını çalıştırmak için mshta.exe'nin kötüye kullanılmasına dayanan spear-phishing kampanyaları aracılığıyla başlatılır," diye Trellix araştırmacıları Boggavarapu R S S Srinivas Gupta ve Ravishankar N C teknik raporda belirtti.
"Bu dağıtım mekanizması, saldırgan altyapılarının merkezi direği olarak hizmet eden uzaktan erişim truva atının (RAT) dağıtımını kolaylaştırır."
En az 2019'dan beri aktif olan SideCopy (aka TAG-140), Pakistan kökenli gelişmiş sürekli tehdit (APT) grubudur ve Transparent Tribe kümesiyle örtüşmeler paylaşır. Tarihsel olarak tehdit aktörü öncelikle Hint savunma güçlerini ve hükümet yetkililerini hedeflemiştir.
Haziran 2026'da yayınlanan bir raporda Seqrite Labs, SideCopy'yi Afganistan Maliye Bakanlığı'nı hedef alan ve açık kaynaklı uzaktan erişim truva atı Xeno RAT kullanan spear-phishing kampanyasına bağladı.
Trellix tarafından belgelenen en son saldırı zinciri, içinde Windows kısayolu (LNK) bulunan silahlandırılmış bir ZIP arşivi dağıtmak için spear-phishing kullanıyor; bu kısayol sahte PDF simgesine ve .DOCX uzantısına sahip ("commskll.docx.lnk") ve kötü amaçlı dosyanın meşru görünmesini sağlıyor.
LNK dosyası, uzaktan bir sunucudan ("docsportal[.]in") gizlenmiş bir HTML Uygulaması (HTA) alıp "mshta.exe" kullanarak çalıştırmak için kullanılıyor ve ardından yansıtmalı olarak bir DLL yükü yüklemeye devam ediyor. Kötü yazılım, sonraki aşama başlatıldıktan sonra HTA dosyasını silen adli bilişim karşıtı bir kendi kendini silme rutini kullanıyor.
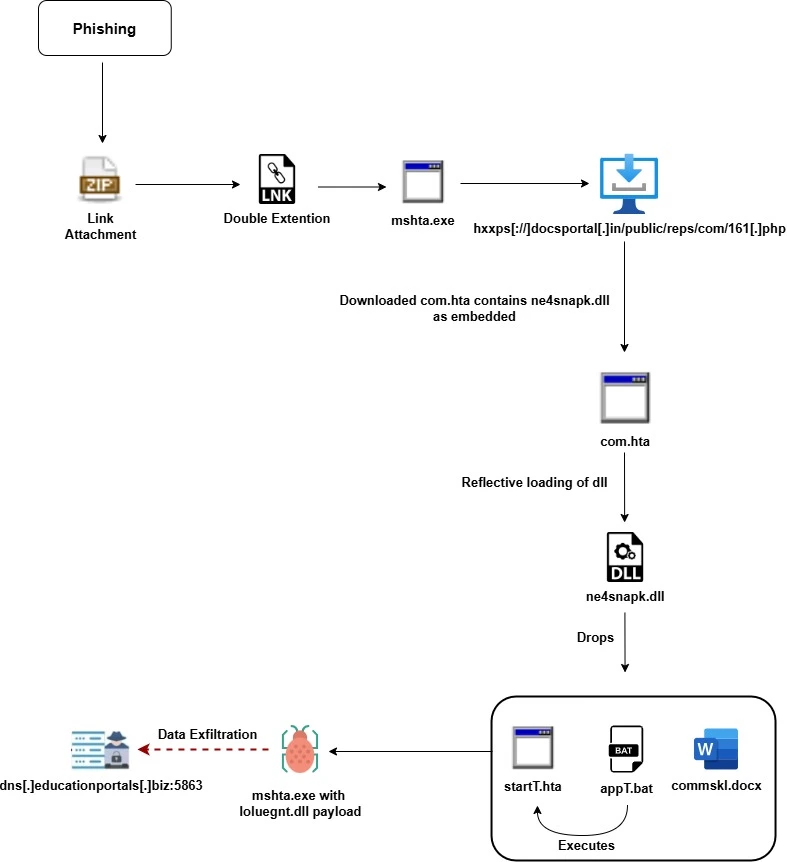
DLL, üç gömülü bileşenin bırakıcısı olarak hizmet ediyor -
appT.bat, Windows Kayıt Defteri Çalıştır Anahtarı aracılığıyla başlatılan ve kullanıcı etkileşimi gerektirmeden "mshta.exe" kullanarak "startT.hta"yı çalıştıran bir toplu komut dosyası
startT.hta, gizlenmiş son yükü içeren ikincil bir istismar aşaması
commskl.docx, bir yem belge
"startT.hta içindeki gizlenmiş kod, doğrudan bellekte iki parçalı bir XAML yükünü yeniden oluşturmak için çok aşamalı bir gizleme kaldırma rutini çalıştırır," diye Trellix açıkladı ve bunun gömülü bir DLL'yi ("ioluegnt.dll") yansıtmalı olarak yüklemekten sorumlu olduğunu ekledi.
"Disk tabanlı tespitten kaçınmak için kötü yazılım, çekirdek yükünü uçucu bellek alanına kodunu çözer ve Base64 ile kodlanmış bir dizeden .NET Serileştirmesi yoluyla aktif, bellekteki bir sürece geçiş yapar."
DLL, SideCopy tarafından veri sızıntısı, uzaktan yürütme ve kalıcılık sağlamak için 2021'in başından beri kullanıma sokulan ReverseRAT adlı uzaktan erişim truva atıdır. Sistem meta verilerini, yüklü yazılım listesini, ekran görüntülerini, parolaları ve panoya içeriğini toplamak; dosya işlemleri gerçekleştirmek; komut çalıştırmak; Kayıt Defteri üzerinden kalıcılık sağlamak; dosya yüklemek ve bir kabuk oturumu başlatmak için donatılmıştır.
Komut ve kontrol (C2) trafiği, sabit kodlu kriptografik anahtar ("NMXIKS09?:709,!~lnsYUS") kullanılarak şifrelenir. Toplanan veriler, "45.61.157[.]22" IP adresine çözülen "dns.educationportals[.]biz" adresine 5863 numaralı port üzerinden sızdırılır.
"SideCopy'nin mevcut faaliyetleri, istihbarat toplama konusunda disiplinli ve son derece stratejik bir yaklaşımı vurgular," diye Trellix sonuçlandırdı. "Tarihsel odakları Hint hükümet kurumları olurken, akademik kurumlara yönelik son yönelimleri genişleyen bir stratejik öncelikler kümesini gösteriyor."
"Enfeksiyon aşamalarını, özellikle mshta.exe'nin yoğun kötüye kullanılması ve karmaşık, çok katmanlı gizleme yoluyla sürekli olarak rafine ederek, bölgesel güvenlik için güçlü ve uyarlanabilir bir düşman olmaya devam ediyorlar."


