

Zararlı npm Paketi indexed-btree Kaldırılmadan Önce Yükleyicisini Çalışma Zamanı Koduna Gizledi
Ravie Lakshmanan 22 Eyl 2026 Tedarik Zinciri Saldırısı / Zararlı Yazılım
"indexed-btree" adlı zararlı bir npm paketi, yaşam döngüsü betiklerini kullanmak yerine kötücül davranışını uygulama kodu içinde gizlerken gözlemlendi; bu durum tehdit aktörlerinin son güvenlik kontrollerine karşılık taktik değiştirdiği yönünde işaret veriyor.
Checkmarx, "Indexed-btree, sıradan bir B-ağacı/dizinleme aracı olan meşru sorted-btree paketini taklit eden zararlı bir npm paketidir" dedi. "Tedarik zinciri alanında gördüğümüz yaygın saldırılardan farklı olarak bu paket hiç preinstall / postinstall'a dayanmıyor. Bunun yerine tamamen çalışma zamanında uygulama kodundan çalışıyor."
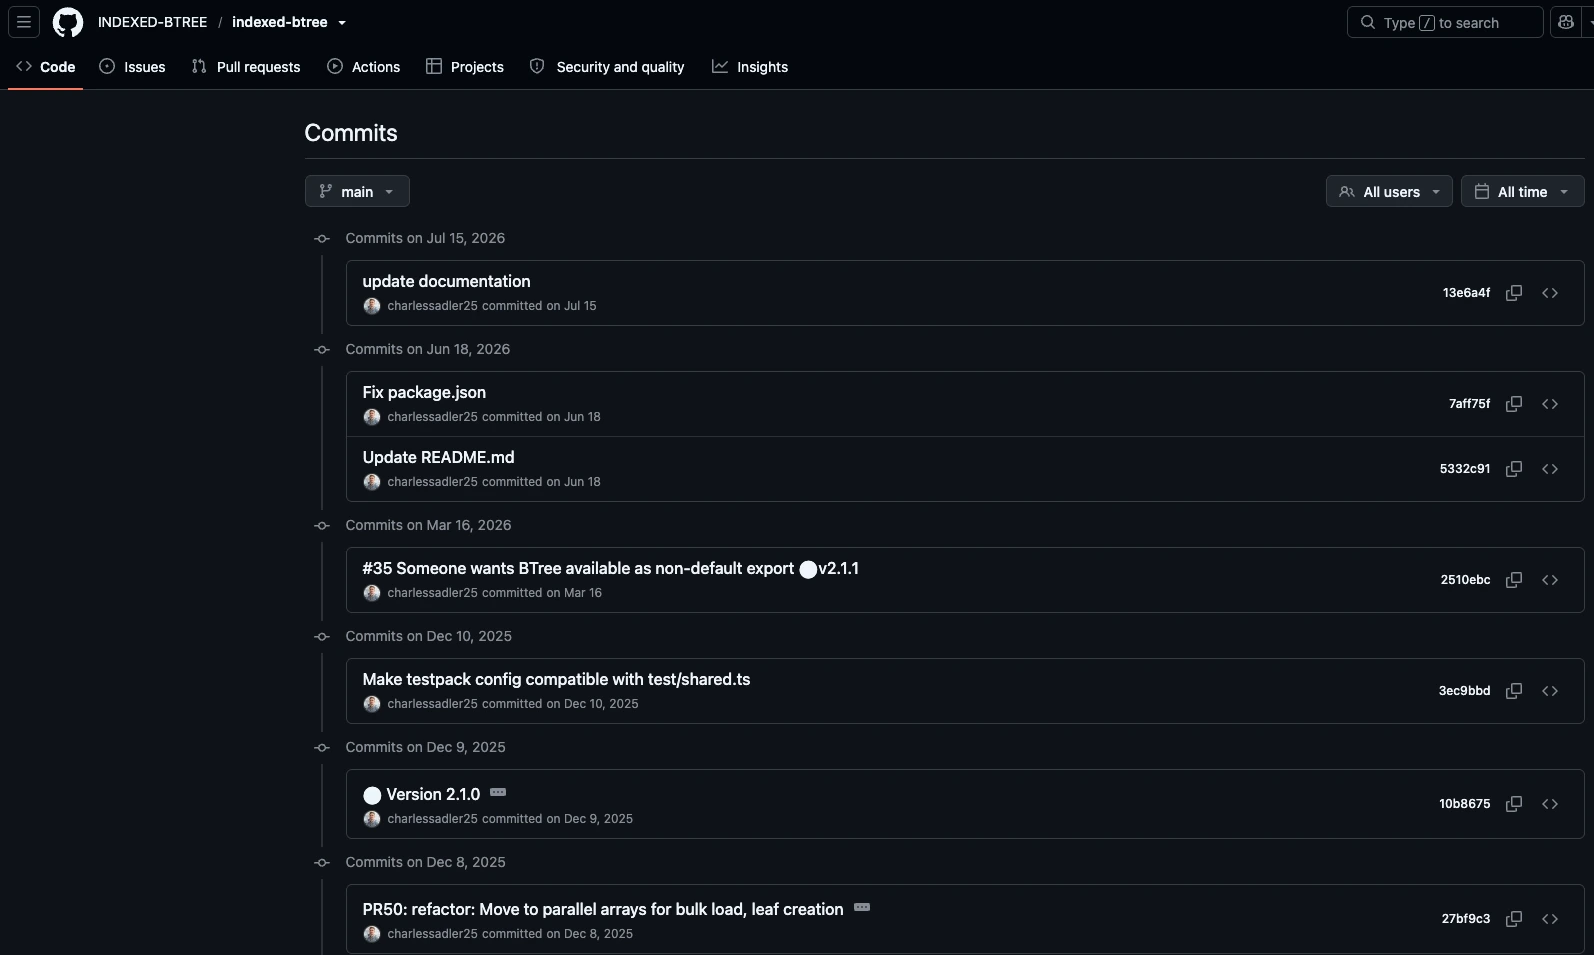
Paket ve ilişkili GitHub deposu artık npm'den indirilemiyor. Ancak istatistikler, paketin 18 Haziran 2026'da "charlessadler25" adlı bir npm kullanıcısı tarafından kayıt defterine yüklendiğini ve kısa sürede milyonlarca indirme topladığını gösteriyor.
Durumu daha da kötüleştiren şey, kampanyanın tehdit aktörü için yasadışı kâr yaratmış olabileceğidir; aktör yaklaşık 230.933,57 € değerinde kripto para, yani 109 ETH kazanmıştır.
Bu gelişme, npm sürüm 12'nin preinstall veya postinstall gibi yaşam döngüsü betiklerinin otomatik çalıştırılmasını engellemek için bir güvenlik değişikliği getirmesiyle aynı döneme denk geliyor; bu yöntem, depodan dağıtılan paketler aracılığıyla kötücül yazılımın çalıştırılmasının en yaygın yollarından biridir.
Checkmarx, "Meşru olarak bunlar genellikle gerekli kodun derlenmesi, verinin eklenmesi veya temel yapılandırmaların ayarlanması için kullanılır" dedi. "Tehdit aktörleri için ise bu durum, zararlı bir paketin kurulması sırasında kullanıcı onayı olmadan kötücül kodun otomatik olarak çalıştırılması için sıkça istismar edilir."
Yazılım tedarik zinciri güvenliği şirketinin son bulguları, kötü aktörlerin değişikliğe karşılık taktik değiştirdiğini ve kurulum kancalarından kaçınarak kötücül kodu doğrudan kütüphane içine yerleştirmeyi tercih ettiğini gösteriyor.
Bu durumda kötücül yazılım yükleyicisi "BTree.prototype.set()" yöntemi içine gizlenmiş durumda ve bu yöntem "sharedLoad.min.js" adlı, kötücül yazılımın karıştırılmış ilk aşamasını içeren bir JavaScript yükünü tetikliyor.
Kötücül yazılım, ana bilgisayarı parmak izi ile tespit etmek, detayları sabit kodlu bir Slack kanalı ve Telegram botuna bildirmek, Sepolia test ağında dağıtılmış bir akıllı sözleşmeden bir sonraki aşama şifreli blob'larını çekmek için EtherHiding tekniğini kullanmak ve bunları birleştirerek ikinci aşama yükünü oluşturmak üzere tasarlanmış.
Son adım, izleri örtmek için kötücül öğelerin silinmesini ve paketteki tetikleyicinin kaldırılmasını içeriyor.
Checkmarx, indexed-btree'nin aynı operasyona bağlı birçok npm paketinden biri olduğunu ve bunların tümünün npm'den kaldırıldığını söyledi.
Tehdide karşı koymak için geliştiricilere yalnızca kurulum zamanı tarama ve yaşam döngüsü betiklerini engellemeye bağlı kalmamaları, aynı zamanda çalışma zamanı davranış analizi uygulamaları da öneriliyor.
SOCRadar'da CISO olan Ensar Seker, The Hacker News ile paylaşılan bir açıklamada, "Bu kampanyayı özellikle önemli kılan şey, saldırganların daha güçlü yazılım tedarik zinciri savunmalarına neredeyse hemen uyum sağlamasını göstermesidir" dedi. "Npm, bağımlılık yaşam döngüsü betiklerini kısıtlayarak kurulum zamanı güvenliğini iyileştirdi, ancak bu kampanya saldırganların kötücül çalıştırma işlemini meşru görünen çalışma zamanı işlevselliğine taşıyabileceğini gösteriyor."
"Daha geniş ders, güvenlik kontrollerinin temel tehdidi ortadan kaldırmaktan ziyade saldırgan davranışını değiştirmesidir. Yaşam döngüsü betiklerini engellemek önemli bir iyileştirmedir, ancak saldırganlar alternatif çalıştırma yolları aramaya devam edecektir. Savunmacıların bu nedenle kötücül davranışı kurulumdan önce, çalıştırma sırasında ve dağıtım sonrasında tespit edebilen katmanlı kontrollere ihtiyacı vardır."
PolinRider Packagist'te Yeniden Ortaya Çıktı
Bu açıklama, Socket'in Kuzey Kore bağlantılı PolinRider adlı kötücül siber kampanyanın bir parçası olarak 700.000'den fazla kümülatif indirmeye sahip bir Packagist paketi olan "visanduma/nova-two-factor"ün "dev-main" sürümündeki kötücül kodu sildiği açıklamasıyla geldi.
PolinRider'ın belirleyici özelliği, tehdit aktörünün geliştirici hesaplarını tehlikeye atarak kaynak kod depolarına kötücül içerik enjekte etme ve enfeksiyon zincirini etkinleştirmek için bir deposu klonlama veya entegre geliştirme ortamında açma gibi rutin geliştirici eylemlerini tetikleyici olarak kullanma modelidir.
Bu durum genellikle Git geçmişinin yeniden yazılmasını, yüklerin yapılandırma veya yazı tipi dosyaları içinde gizlenmesini, kötücül VS Code otomatik çalıştırma görevlerinin kurulmasını ve aşamalı yük dağıtımı için blok zinciri üzerinden takedown'a dayanıklı EtherHiding ve gizlilik odaklı halefi NullReceiver gibi tekniklere güvenmeyi içerir.
Socket güvenlik araştırmacısı Karlo Zanki, "Visanduma GitHub organizasyonunun analizi, depolarının 2026 yılının ortasından bu yana tehlikeye atıldığını gösteriyor" dedi. "Kötücül değişiklikler LaHiRu geliştirici hesabı üzerinden tanıtıldı."
En son sürümde gözlemlenen dikkat çekici bir değişiklik, ağır şekilde karıştırılmış JavaScript'in "index.php" dosyasına doğrudan eklenmesi ve PHP'nin "shell_exec()" işlevi aracılığıyla çalıştırılmasıdır. Bu yaklaşım, bir PHP giriş noktasının JavaScript enfeksiyon zincirini çağırmasına izin vermenin yanı sıra, tehdit aktörlerinin sabit bir dağıtım yolu kullanmak yerine tehlikeye atılan projeye göre çalıştırma yöntemlerini uyarladığını gösteriyor.
Socket, "Bu faaliyet, PolinRider'ın belirleyici bir özelliğini güçlendiriyor: paket kayıt defteri tehlikeye atılması genellikle kampanyanın birincil amacı olmaktan ziyade daha geniş bir Git tabanlı sızmanın bir sonucudur" dedi. "Operatörler, geliştirici ortamlarına ulaşmak, ek depolara yayılmak ve zaman içinde erişimi sürdürmek için sıradan kaynak kodu iş birliğini kullanıyor."
"Tehlikeye atılan kaynak depoları, operatörlere katkıda bulunanları enfekte etme, özel projelere erişme ve normal geliştirme iş akışları aracılığıyla yayılma fırsatı verir. Tehlikeye atılan bir depo yeni bir sürüm oluşturduğunda paket yayınlama ek bir dağıtım yolu haline gelir."



