Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

Blockchain altyapı sağlayıcısı Chainstack üretim sistemlerinde müşteri verisi ve parola öbeklerini açığa çıkaran ihlali açıkladı
⭐ 80

Blockchain altyapı sağlayıcısı Chainstack üretim sistemlerinde müşteri verisi ve parola öbeklerini açığa çıkaran ihlali açıkladı

Blockchain altyapı sağlayıcısı Chainstack, Salı günü altyapısının bir kısmına yetkisiz erişim sağlanan siber saldırıyı duyurdu. Saldırının geçen hafta ortaya çıkan yapay zekâ destekli geniş çaplı bir kampanyanın parçası olduğu değerlendiriliyor. Aynı ARTEX çerçevesini kullanan saldırılar WorkOS, Chainalysis ve Hollanda’daki DIVD’yi de vurdu.
32 görüntülenme
Google, 1,3 milyon Android TV kutusunda gizlice çalışan botneti çökertti
⭐ 80

Google, 1,3 milyon Android TV kutusunda gizlice çalışan botneti çökertti

Google’ın Tehdit İstihbaratı Grubu, x.cpe adlı botneti kapattığını açıkladı. Botnet, Google sertifikalı kutularda yayılmıştı ve Shenzhen merkezli Videostrong Technology tarafından gizlenmişti. Şirket, Videostrong ile ilişkisini sonlandırdı ve sertifikasyon sürecini güncellemeye başladı.

29 görüntülenme
Binance, 6,43 milyar dolarlık soygunun sahte iş görüşmesi ve yapay zekâ suistimaliyle gerçekleştiğini açıkladı
🔥 90

Binance, 6,43 milyar dolarlık soygunun sahte iş görüşmesi ve yapay zekâ suistimaliyle gerçekleştiğini açıkladı

Binance, dünyanın en büyük kripto para borsasından 6,43 milyar dolarlık varlığın çalınmasının çok aşamalı bir kampanya sonucu olduğunu duyurdu. Saldırı, sahte iş görüşmeleri, trojanlı Homebrew yükleyici ve iç yapay zekâ aracının kötüye kullanılmasıyla gerçekleşti. Şirket, güvenlik önlemlerini artırdığını ve kolluk kuvvetleriyle çalıştığını bildirdi.

28 görüntülenme
New York Belediye Başkanı Mamdani, Madison Square Garden sahibini gözetim teknolojisi nedeniyle eleştirdi
⭐ 70

New York Belediye Başkanı Mamdani, Madison Square Garden sahibini gözetim teknolojisi nedeniyle eleştirdi

New York Belediye Başkanı Zohran Mamdani, Madison Square Garden’ın sahibi James Dolan’ın kullandığı gözetim ve yüz tarama teknolojilerine karşı çıktı. Mamdani, biyometrik veri toplama yasağı hedefleyen yerel yasa tasarılarını desteklediğini söyledi. Eleştiriler, Wired’ın Dolan şirketinin izleme uygulamalarını ve mahkeme sürecini gündeme getiren haberleri sonrası geldi.

25 görüntülenme
Güncellenmiş Windows sistemlerine UEFI bootkit bulaştı, Microsoft’un sorumluluğu tartışılıyor
⭐ 80

Güncellenmiş Windows sistemlerine UEFI bootkit bulaştı, Microsoft’un sorumluluğu tartışılıyor

2023’te keşfedilen <strong>BlackLotus</strong> ilk kez tam güncellenmiş Windows 11’de Secure Boot’u aşan UEFI bootkit olarak kayıtlara geçti. Microsoft açığı 2022’de kapatsa da sertifika iptali için gerekli ek adımlar yıllardır açık kaldı. Güvenlik firması Kaspersky’nin tespit ettiği <strong>BlackX</strong> de aynı boşluktan faydalanarak yama yapmış sistemlere sızdı.

26 görüntülenme
Barracuda açıkları zincirlenirse yetkilendirme aşılır ve root erişimi elde edilebilir
⭐ 80

Barracuda açıkları zincirlenirse yetkilendirme aşılır ve root erişimi elde edilebilir

Barracuda, iki güvenlik açığının zincirlenerek yetkilendirme kontrollerinin atlanmasına ve root erişimi sağlanmasına yol açabileceğini duyurdu. Açıklara CVE-2026-116606 ve CVE-2026-111560 tanımlayıcıları verildi ve birden fazla ürün etkilendi. Şirket, yönetici arayüzlerini internete kapatma ve güncellemeleri uygulama çağrısı yaptı.

28 görüntülenme
Google, LLMjacking saldırılarının bazı şirketlere bulut harcamalarında 1 milyon dolara mal olduğunu açıkladı
⭐ 75

Google, LLMjacking saldırılarının bazı şirketlere bulut harcamalarında 1 milyon dolara mal olduğunu açıkladı

Google, tehdit aktörlerinin API anahtarlarını ele geçirerek kurumsal Büyük Dil Modelleri kaynaklarını kötüye kullandığı LLMjacking saldırılarına dikkat çekti. Saldırılar saatler içinde yüz binlerce dolarlık hileli bulut faturası oluşturabiliyor. Raporda UNC6993 gibi aktörler ve yasa dışı LLM yönlendirme hizmetleri de anlatılıyor.

26 görüntülenme
LLMjacking büyük dil modellerinin bulut erişimini satarak büyüyen siber suç girişimi
⭐ 75

LLMjacking büyük dil modellerinin bulut erişimini satarak büyüyen siber suç girişimi

Google Tehdit İstihbaratı Grubu ve Mandiant’ın raporuna göre siber suçlular ticari büyük dil modellerine ait bulut erişimini çalıp yeniden satıyor. LLMjacking olarak adlandırılan uygulama, mağdurların farkına varmadan saatler içinde milyon dolarlık kaynak tüketimine yol açabiliyor. Araştırmacılar erişimin LLM Mixer adı verilen yeraltı hizmetleriyle abonelik modeline dönüştürüldüğünü ve savunma için kimlik yönetimi ile izleme önlemlerinin öne çıktığını belirtiyor.

24 görüntülenme
3AM fidye yazılımı İngiltere okul saldırısında yapay zekâ benzeri döngü kullandı
⭐ 70

3AM fidye yazılımı İngiltere okul saldırısında yapay zekâ benzeri döngü kullandı

Bitdefender, İngiltere'deki bir okul ağını hedef alan 3AM saldırısında insan operatör ile yapay zekâ ajanı benzeri bir iş birliğine işaret eden bulgular paylaştı. Araştırmaya göre komut üretimi ve yeniden deneme döngüleri model izleri taşırken stratejik kararlar insan tarafından verildi. Uzmanlar, saldırının tipik fidye yazılımı adımlarını izlediğini ve savunma önlemlerinin benzer şekilde işe yarayacağını vurguladı.

31 görüntülenme
Red Hat 9.8 puanlı Linux TCP uzaktan kod çalıştırma açığını yama yaptı, Ubuntu düzeltmeleri test için yayınladı
⭐ 85

Red Hat 9.8 puanlı Linux TCP uzaktan kod çalıştırma açığını yama yaptı, Ubuntu düzeltmeleri test için yayınladı

Linux çekirdeğinin IPv4 TCP kodundaki use-after-free açığı CVE-2026-98432 için Red Hat Enterprise Linux 8, 9 ve 10'a düzeltmeler geldi. Ubuntu 22.04, 24.04 ve 26.04 LTS için yamalar isteğe bağlı -proposed kanalında ve düzenli güncelleme tarihi yok. Açık uzaktan kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor.

28 görüntülenme
Rusya yanlısı Gorbag grubu WinRAR açığını kullanarak veri çalan kötü yazılım yaydı
⭐ 78

Rusya yanlısı Gorbag grubu WinRAR açığını kullanarak veri çalan kötü yazılım yaydı

Rusya yanlısı tehdit aktörü Gorbag, Ukrayna kuruluşlarını hedef alan saldırılarda WinRAR’daki CVE-2025-8088 açığını kullanarak GIFTEDCROOK ve BeautyStealer gibi bilgi hırsızı yazılımlar dağıtıyor. ESET ve Trend Micro raporlarına göre grup en az şubat 2025’ten beri aktif ve kolluk, yerel yönetimler ile savunma sektörünü tercih ediyor. Saldırılar spear-phishing ile başlatılıyor, toplanan veriler Telegram veya özel C2 sunucularına gönderiliyor ve görev sonunda yazılım kendini siliyor.

22 görüntülenme
Saldırganlar BTCPay Server açığını kullanarak sıcak cüzdanlardan Bitcoin ve Litecoin çaldı
⭐ 75

Saldırganlar BTCPay Server açığını kullanarak sıcak cüzdanlardan Bitcoin ve Litecoin çaldı

Kendi barındırılan açık kaynaklı ödeme işlemcisi BTCPay Server, 2.4.1 ve daha eski sürümleri kullanan örneklerde sıcak cüzdanlardan Bitcoin ve Litecoin çalındığını bildirdi. Platform, 7 Ağustos 2026’da yayımlanan 2.4.2 sürümüyle kapatılan açığın daha eski sürümlerde istismar edildiğini açıkladı. Aynı dönemde Brezilya’nın en büyük kripto para borsası Mercado Bitcoin de 49 milyon dolarlık güvenlik ihlali yaşadığını duyurdu.

21 görüntülenme
Synology NAS cihazları yamalanmış DSM açığını kullanan fidye yazılımı saldırılarında hedef oldu
⭐ 78

Synology NAS cihazları yamalanmış DSM açığını kullanan fidye yazılımı saldırılarında hedef oldu

Synology, Aralık 2024’te yama yapılan bir güvenlik açığını kullanan saldırılar nedeniyle DiskStation Manager yazılımını güncellemeye çağırdı. Şirket, Kasım 2024 güvenlik duyurusunda listelenen üç açıkla ilişkilendirdiği saldırılarda verilerin şifrelenip fidye istendiğini belirtti. Müşterilerden gelen raporlara göre cihazlar C3RB3R fidye yazılımıyla etkilendi.

30 görüntülenme
Saldırganlar Siemens IoT2050 açığını kullanarak uzaktan komut arka kapısı kurdu
⭐ 80

Saldırganlar Siemens IoT2050 açığını kullanarak uzaktan komut arka kapısı kurdu

Siemens SIMATIC IoT2050 Advanced cihazlarındaki kritik kimlik doğrulama açığı aktif olarak istismar ediliyor. VulnCheck, saldırganların Node-RED arayüzü üzerinden kötü amaçlı akışlar yerleştirdiğini ve Linux botu indirmeye çalıştığını tespit etti. Açık Ağustos 2026’da duyurulmuştu ve 4.3.4.1 sürümüyle giderildi.

29 görüntülenme
Yama yapılmamış CryptoPayment Gateway açığı cüzdan kimlik bilgilerini ifşa ediyor
⭐ 80

Yama yapılmamış CryptoPayment Gateway açığı cüzdan kimlik bilgilerini ifşa ediyor

Defused Cyber, WordPress için CryptoPayment Gateway eklentisindeki kritik açığın aktif olarak istismar edilmeye çalışıldığını bildirdi. CVE-2026-81648 kodlu ve CVSS 10.0 puanlı açık, kimlik doğrulaması yapılmamış kullanıcıların sunucuda dosya silmesine ve cüzdan bilgilerini düz metin olarak almasına olanak tanıyor. Eklenti WordPress dizininden kaldırıldı ancak yama bulunmuyor.

26 görüntülenme
Google'ın Android ortağı 1,3 milyon cihazı botnet'e dönüştürdü
⭐ 78

Google'ın Android ortağı 1,3 milyon cihazı botnet'e dönüştürdü

Google, Android üreticisi ortağı Videostrong Technology'nin 1,3 milyon cihazda gizli arka kapı oluşturup botnet'e dönüştürdüğünü açıkladı. Şirket arka kapıyı kaldırdığını ve üreticiyle bağlarını kestiğini duyurdu. Videostrong'un Android sertifikalı cihaz üretme ve yazılım sağlama yasağı getirildi.

31 görüntülenme
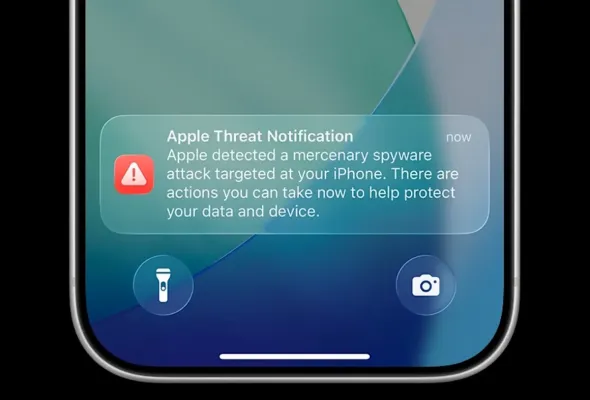
Almanya'da milletvekillerinin iPhone'larına casus yazılım saldırısı uyarısı
⭐ 75

Almanya'da milletvekillerinin iPhone'larına casus yazılım saldırısı uyarısı

Alman hükümeti, Apple'ın iPhone kullanıcılarına gönderdiği tehdit bildirimlerinin ardından siyasetçiler ve kamu figürlerini devlet destekli casus yazılım hedefi olabileceği konusunda uyardı. Federal Siber Güvenlik Dairesi BSI, Bundestag üyeleri de dahil olmak üzere bazı isimlerin uyarı aldığını açıkladı. Apple'ın bildirimleri 99 ülkedeki kullanıcılara ulaştı ve saldırının arkasındaki aktörler henüz net değil.

31 görüntülenme
Google 1,3 milyon cihazlık Android botnetini çökertti, üretici suçlulara erişim sattı
⭐ 80

Google 1,3 milyon cihazlık Android botnetini çökertti, üretici suçlulara erişim sattı

Google öncülüğünde ekim sonunda 1,3 milyondan fazla Android cihazı kapsayan bir botnetin kontrol sunucuları kapatıldı. Şirket, Shenzhen merkezli Videostrong’un kutulara kasıtlı arka kapı yerleştirdiğini ve erişimi suçlulara sattığını belirtiyor. Arka kapı x.cpe hâlâ cihazlarda bulunuyor ve kullanıcılar tarafından kaldırılamıyor.

24 görüntülenme
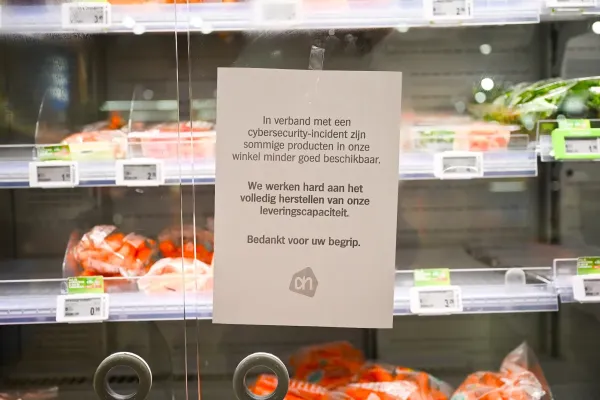
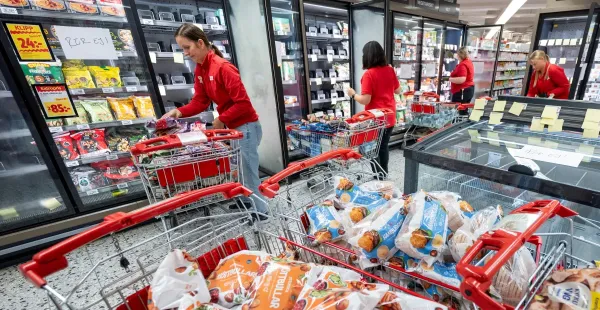
Avrupa'daki süpermarket buzdolaplarına yeni siber saldırı dalgası, ülkeler genelinde gıda kaybına yol açtı
⭐ 75

Avrupa'daki süpermarket buzdolaplarına yeni siber saldırı dalgası, ülkeler genelinde gıda kaybına yol açtı

Belçika, İrlanda, Lüksemburg ve İsveç'teki süpermarketlerde buzdolaplarının sıcaklığı yükselerek gıda bozuldu. Ahold Delhaize ve Colruyt saldırıları doğrularken, uzmanlar sorunun güvenlik güncellemesi alınmayan Danfoss üretimi internete bağlı ünitelerden kaynaklandığını belirtiyor. Olay, siber saldırıların gıda tedarik zincirinde de somut sonuçlar doğurabildiğini bir kez daha gösterdi.

33 görüntülenme
PapRAT Siber Casusluk Kampanyası Güney Asya'da Acı İz Bıraktı
⭐ 75

PapRAT Siber Casusluk Kampanyası Güney Asya'da Acı İz Bıraktı

FortiGuard Labs araştırması, Hindistan bağlantılı Bitter grubunun Güney Asya'da Windows sistemlerini hedef alan PapRAT Truva atını kullandığını ortaya koydu. Grup, meşru Windows araçlarını kötüye kullanan üç farklı saldırı zinciriyle kalıcılık sağlıyor ve PapRAT'ı C++'tan Rust'a taşıyarak yeteneklerini genişletti. Uzmanlar, imza tabanlı savunmanın yetersiz kaldığını ve ayrıcalık yönetimi ile kimlik güvenliğine odaklanılması gerektiğini vurguluyor.

21 görüntülenme
Avrupa süpermarketlerinde buzdolabı hack saldırıları artıyor
⭐ 75

Avrupa süpermarketlerinde buzdolabı hack saldırıları artıyor

Avrupa'daki marketlerde buzdolabı ve dondurucuların sıcaklıklarının uzaktan değiştirildiği bildiriliyor. Belçika, İsveç, Lüksemburg ve Estonya'daki zincirler etkilendi, İsveç'te bir mağazada sıcaklık 50 dereceye çıkarıldı. Olay, geçen ay Fransa'daki benzer saldırının ardından gıda tedarik zinciri güvenliğine yönelik endişeleri artırdı.

27 görüntülenme
Langflow'da kritik açıklar uzaktan kimlik doğrulama atlatıp sunucuda kod çalıştırmaya izin veriyor
⭐ 80

Langflow'da kritik açıklar uzaktan kimlik doğrulama atlatıp sunucuda kod çalıştırmaya izin veriyor

IBM, Langflow'un 1.0.0 ile 1.12.8 arasındaki sürümlerinde kimlik doğrulama atlatma ve uzaktan keyfi kod çalıştırma sağlayan iki kritik açık bulunduğunu açıkladı. Sorunların giderildiği 1.13.0 sürümü 22 Ekim'de yayınlandı ve otomatik giriş varsayılan olarak kapatıldı. Metasploit'te yer alan bir modül, kimlik doğrulama bypassını CVE-2026-93680 olarak gösteriyor.

22 görüntülenme