ClickFix Saldırısı Haberleri

Placeholder third-party.com 1.700'den fazla depoda referans gösteriliyor, şimdi kötü amaçlı içerik sunuyor
⭐ 78

Placeholder third-party.com 1.700'den fazla depoda referans gösteriliyor, şimdi kötü amaçlı içerik sunuyor

third-party[.]com alanı yıllardır dokümantasyon yer tutucusu olarak kullanılıyordu; şimdi Windows kullanıcılarına ClickFix tuzağı sunuyor. Alan en az Haziran 2026'dan beri ClickFix tuzağını sunuyor ve GitHub'da 1.700'den fazla açık depoda referans gösteriliyor. Manifold Security, IANA tarafından ayrılmamış benzer yer tutucu alanların da kötüye kullanıldığını bildirdi.

16 görüntülenme
Hacklenen Ukraynalı siteler Psychedelic Stealer için sahte Cloudflare ClickFix tuzağı yayıyor
⭐ 78

Hacklenen Ukraynalı siteler Psychedelic Stealer için sahte Cloudflare ClickFix tuzağı yayıyor

Arctic Wolf Labs, meşru Ukraynalı iş sitelerinin sahte Cloudflare doğrulama sayfalarıyla ele geçirildiği aktif bir ClickFix kampanyası tespit etti. Tuzak, kurbanları Psychedelic adlı yeni bir bilgi hırsızı yazılımı indirmeye yönlendiriyor. Blackpoint Cyber ise aynı zincirle RemotePanel ve BoundSiphon bileşenlerinin dağıtıldığını bildirdi.

13 görüntülenme
Haftalık özet: Cisco sıfırıncı gün açığı, yapay zeka ajanı uzaktan kod çalıştırma, ClickFix saldırıları, ClickFix artışı ve tarayıcı ele geçirmeleri
⭐ 78

Haftalık özet: Cisco sıfırıncı gün açığı, yapay zeka ajanı uzaktan kod çalıştırma, ClickFix saldırıları, ClickFix artışı ve tarayıcı ele geçirmeleri

Bu hafta Cisco ISE’de aktif olarak istismar edilen CVSS 10.0 puanlı kimlik doğrulama atlama açığı öne çıktı. Yapay zeka kodlama ajanlarında Plugin4Shell sıfır tıklamalı uzaktan kod çalıştırma açığı ve Brevo tedarik zinciri üzerinden yayılan ClickFix saldırıları gündemi belirledi. ABD yetkilileri NightmareStresser DDoS hizmetinin alanlarını ele geçirirken OpenAI ve diğer şirketler yeni güvenlik olaylarını açıkladı.

16 görüntülenme
ClickFix aldatmaları Polygon kullanarak C2 altyapısını döndüren ChainScript RAT'ı dağıtıyor
⭐ 80

ClickFix aldatmaları Polygon kullanarak C2 altyapısını döndüren ChainScript RAT'ı dağıtıyor

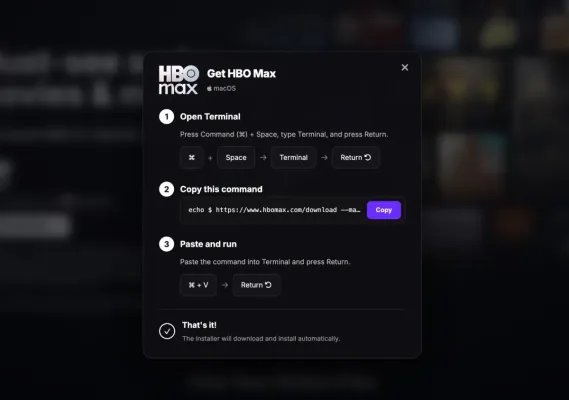
Tehdit aktörleri ClickFix benzeri aldatmalarla daha önce belgelenmemiş ChainScript RAT'ını yayıyor. Zararlı yazılım Polygon akıllı sözleşmesiyle C2 altyapısını değiştiriyor ve geniş uzaktan erişim imkanı sunuyor. Aynı dönemde HBO Max Reddit hesabı üzerinden yürütülen PasteSwitch kampanyası Mac ve Windows cihazlara bilgi hırsızları bulaştırdı.

16 görüntülenme
ClickFix saldırıları Mac ve Windows kullanıcılarını kendilerini hacklemeye kandırıyor
⭐ 78

ClickFix saldırıları Mac ve Windows kullanıcılarını kendilerini hacklemeye kandırıyor

Geçtiğimiz hafta Reddit’te yayınlanan sahte HBO Max reklamları, kullanıcıları ClickFix tuzağına düşürerek kendi bilgisayarlarını hacklemelerine yol açtı. Saldırı, terminale yapıştırılan komutlarla bilgi çalan kötü amaçlı yazılım yükletiyor ve antivirüsleri atlayabiliyor. Reddit hesabın ele geçirildiğini doğruladı, ancak etkilenen kullanıcı sayısı belli değil.

19 görüntülenme
ClickFix Saldırıları PC ve Mac'leri Enfekte Ediyor, Hızla Yayılıyor
⭐ 78

ClickFix Saldırıları PC ve Mac'leri Enfekte Ediyor, Hızla Yayılıyor

Güvenlik firmaları ClickFix yönteminin Mayıs 2026 sonlarında kod imzalama gereksinimini ortadan kaldırarak hem Windows hem de macOS sistemlerde hızla yayıldığını bildiriyor. Saldırganlar kamuya açık hizmetleri ve blockchain tabanlı altyapıları kullanarak mağdur havuzunu genişletiyor.

15 görüntülenme
DOUBLECUP, ClickFix ve Önbellekteki PNG Dosyalarını Kullanarak CountLoader ve DeviceManager Zararlı Yazılımlarını Dağıtıyor
⭐ 85

DOUBLECUP, ClickFix ve Önbellekteki PNG Dosyalarını Kullanarak CountLoader ve DeviceManager Zararlı Yazılımlarını Dağıtıyor

Rus siber suçluların yeni bir hizmeti olan DOUBLECUP, ClickFix yemlerini ve tarayıcı önbelleğini kullanarak CountLoader ve DeviceManager truva atlarını hedef sistemlere bulaştırıyor. SOCRadar'ın tespitlerine göre hizmet, Haziran 2026'dan bu yana aktif ve EtherHiding gibi gelişmiş tekniklerle komuta kontrol altyapısını gizliyor.

41 görüntülenme