third-party[.]com alanı, yaygın olarak dokümantasyon yer tutucusu olarak kullanılıyor; Windows tarayıcılarına ClickFix tuzağı sunarken diğer kullanıcılara zararsız bir yem gösteriyor.
Manifold Security Araştırma Başkanı Ax Sharma third-party[.]com'un yıllardır genel bir dokümantasyon yer tutucusu olduğunu, example.com'un oynadığı rolün aynısını üstlendiğini belirtti. Sharma, example[.]com'un aksine third-party[.]com'un IANA tarafından ayrılmış olmadığını, herkesin kaydedebileceğini ve birinin de gerçekten kaydettiğini vurguladı. Hard-coded olarak eklenen her doküman, test ve beceri artık okuyucuları saldırgan altyapısına yönlendiriyor.
Yazım itibarıyla alan, hem VirusTotal hem de Google Safe Browsing listesinde kötü amaçlı ve güvensiz olarak işaretlendi.
ClickFix, sosyal mühendislik saldırısı tekniğidir. Zararlı ya da ele geçirilmiş meşru siteler hata mesajları, tarayıcı uyarıları ya da CAPTCHA doğrulama istemleri gösterir ve kullanıcıları Windows Çalıştır iletişim kutusu veya Terminal üzerinden gizli komutları kopyalayıp çalıştırmaya kandırır.
ClickFix kullanan sayfalar çoğunlukla panoya müdahale etmeye dayanır. Kurbanın panosuna otomatik olarak zararlı betik veya komut enjekte edilir ve daha sonra Windows Çalıştır iletişim kutusuna veya macOS Terminaline yapıştırılır. Bu yöntem pastejacking olarak da anılır.
Manifold Security'e göre alan en az Haziran 2026'dan beri ClickFix tuzağını sunuyor. Windows kullanıcıları sayfayı ziyaret ettiğinde sahte bir Cloudflare kontrolü görüyor, panoları zehirleniyor ve komutu Windows Çalıştır iletişim kutusuna yapıştırıp çalıştırmaları isteniyor. Yapıştırılan komut uzaktan bir PowerShell yükünü çıkarmak ve çalıştırmak için tasarlandı.
Aynı sayfayı macOS kullanıcısı ziyaret ettiğinde sahte güvenlik doğrulama istemi şu hatayı gösteriyor: "macOS desteklenmiyor. Bu web sitesine erişmek için Windows PC gerekiyor. Lütfen bir Windows cihazından tekrar deneyin."
GitHub'da yapılan arama, alanın 1.700'den fazla açık depoda referans gösterildiğini ortaya koydu. Bu depolar arasında AI ajan becerileri ve MCP sunucusu dokümanları da bulunuyor ve örnek uç nokta olarak third-party[.]com'a atıf yapılıyor.
Sharma, bu kullanımların hepsinde alanın bir yer tutucu, bir örnek, bir vekil olduğunu ve ilgili ekipler tarafından tamamen makul kullanıldığını kaydetti. Sharma aynı zamanda alanın artık canlı bir ClickFix sunucusuna işaret ettiğini de belirtti.
Güvenilir kabul edilen bir alanın bu şekilde silahlaştırılması, istem enjeksiyonu ve diğer istenmeyen davranışlar için fırsatlar açıyor.
Tehdide karşı dokümantasyonların denetlenmesi ve IANA tarafından ayrılmamış yer tutucu alanların, örneğin yourcompany[.]com, mycompany[.]com, your-api[.]com ve benzerlerinin ele geçirilebilir ve tehdit aktörleri tarafından kötüye kullanılabilecek şekilde ele alınması öneriliyor. Bu aktörler alanları kaydedip kötü amaçlı içerik sunabiliyor.
Beceri, dokümantasyon veya test senaryosu üzerinde çalışan geliştiricilerin yalnızca ayrılmış yer tutucuları, örneğin example[.]com, example[.]org, example[.]net kullanması ve kontrolü altında olmayan makul görünen alanlardan kaçınması tavsiye ediliyor.
Manifold Security, beceriyi tarayabileceğinizi, dosyayı okuyabileceğinizi, analiz kutunuzdan alanı çözebileceğinizi ve her şeyin yolunda olduğunu sonucuna varabileceğinizi, ancak bir Windows kullanıcısının aynı bağlantıyı takip ettiğinde ne aldığının tamamen yanlış olabileceğini belirtti. Bir dosya taraması web sitesinin ne göndereceğini göremez. Belirti yalnızca istek anında, önemli olan arayandan ortaya çıkar.
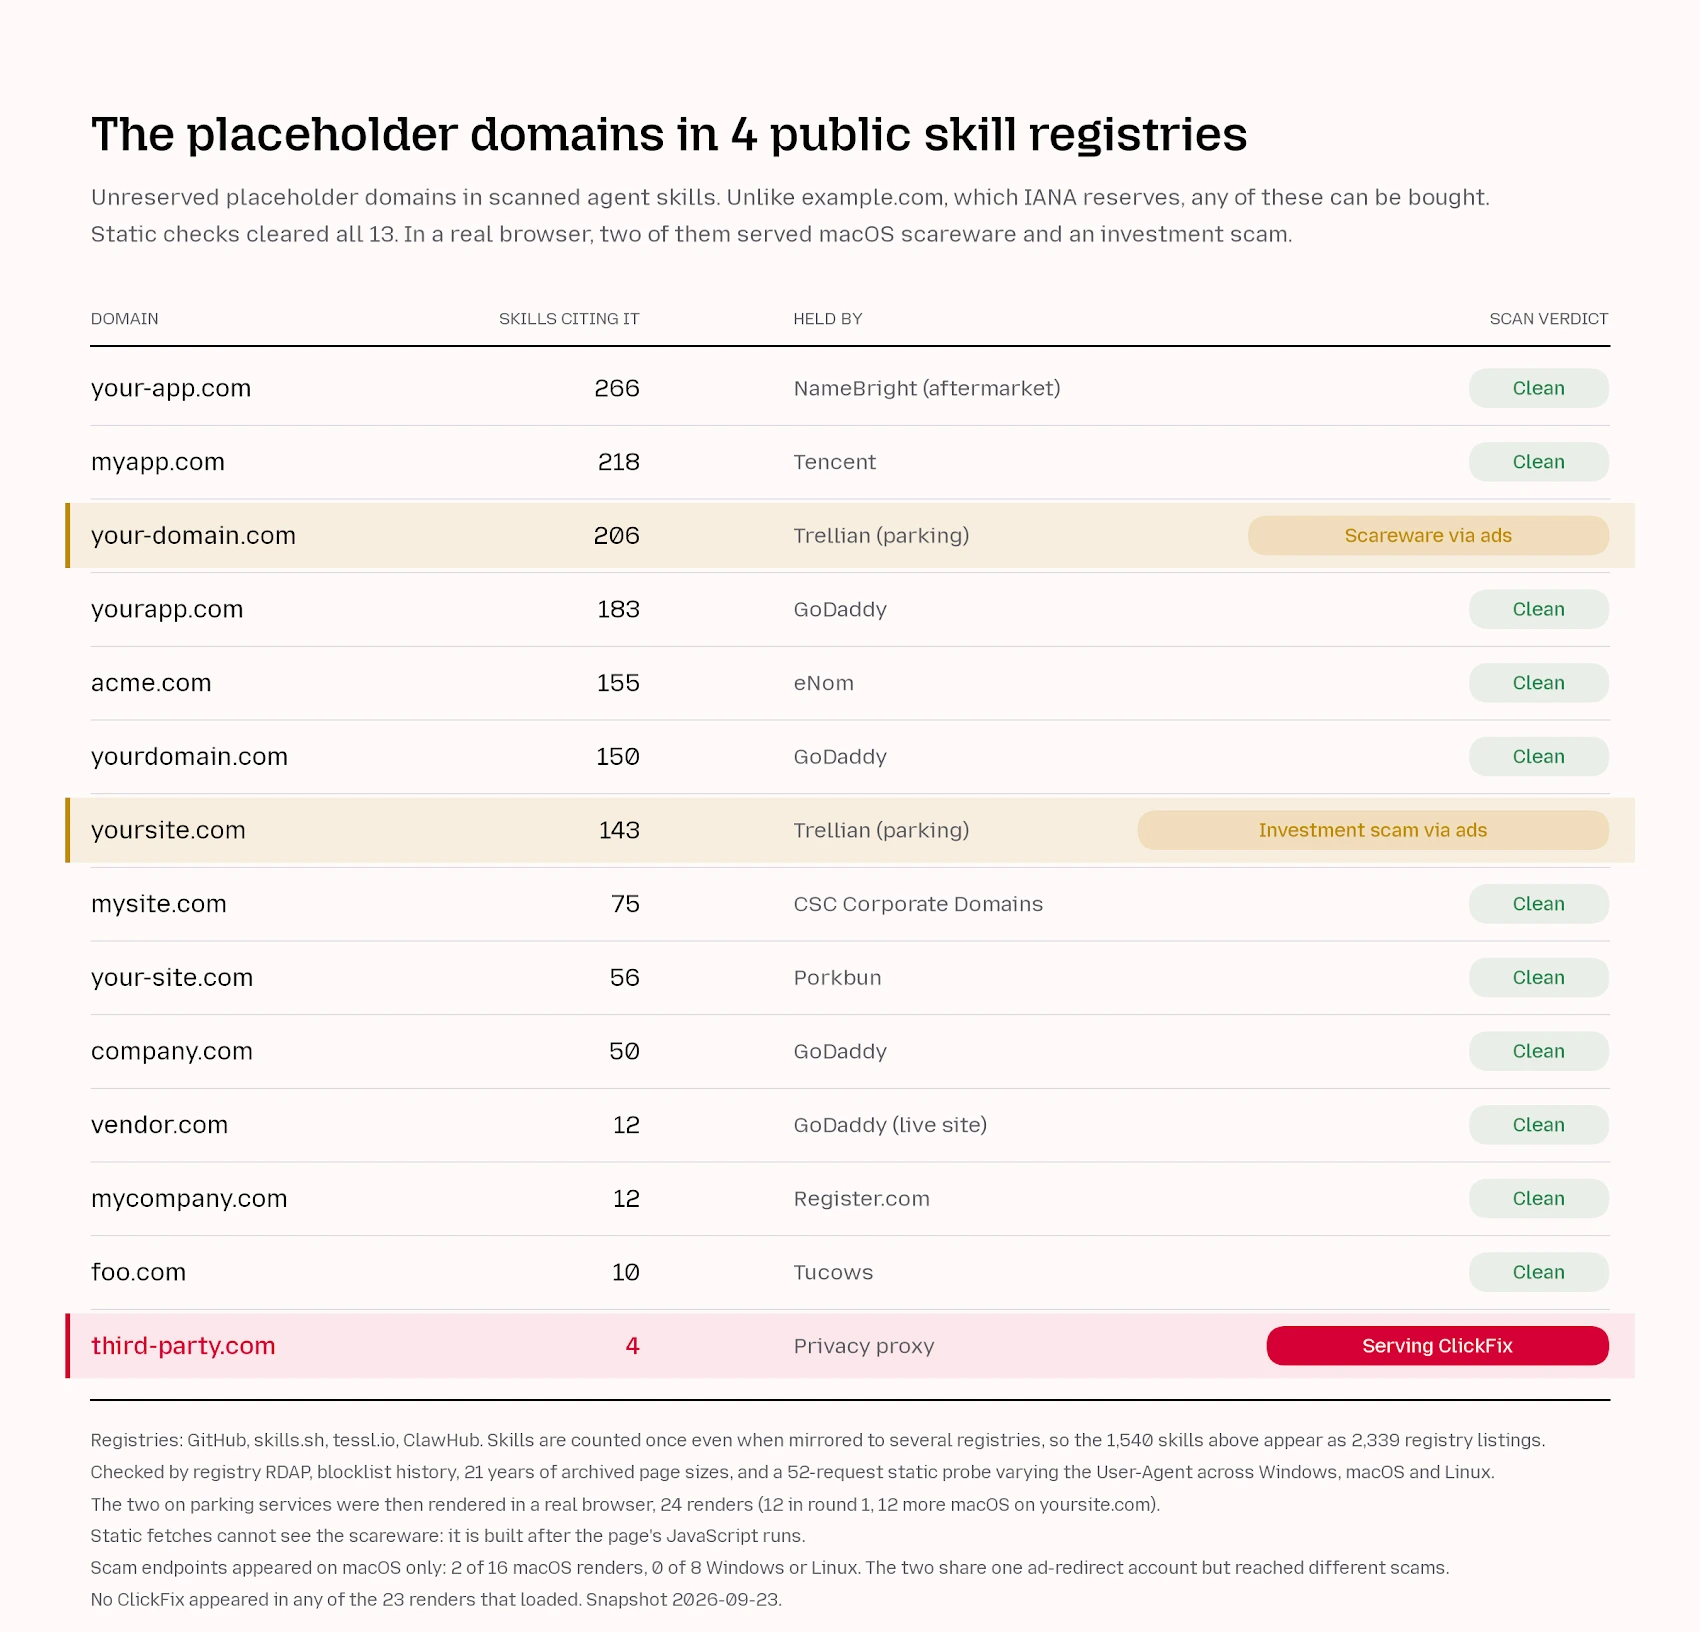
Açıklama, Manifold'un IANA tarafından ayrılmamış 13 ek yer tutucu alan tespit ettiğini duyurmasıyla geldi. Bunlardan ikisi, yoursite[.]com ve your-domain[.]com, macOS ziyaretçilerine dolandırıcılık ve korkutma yazılımı sunarken diğer kullanıcılara sıradan bir park sayfası gösteriyor.
Güvenlik araştırmacısı Cody Nash, macOS tarayıcısında your-domain[.]com'un sahte "MacOS Security Center" gösterdiğini ve dört virüs iddiasıyla sahte McAfee yenilemesini yüzde 55 indirimle sattığını söyledi. Nash'e göre başka bir macOS renderında yoursite[.]com, yatırım planı reklamı yapan sahte bir ZDF haber makalesi gösterdi.
Tüm alanların statik kontrolleri geçtiği tam liste şu şekilde:
Durumu daha da kötüleştiren şey, iki dolandırıcılık-korkutma yazılımı sunan sitenin yüz binlerce GitHub dosyasında ve yüzlerce ajan becerisinde bulunması. Nash, korkutma yazılımı ve yatırım dolandırıcılığının panoya bulaştıran kötü amaçlı yazılımdan daha düşük bir tehdit olduğunu, ancak bu tehditlerin bindiği maruziyetin çok daha büyük olduğunu ve bunların hiçbirinin çalıştırılan statik kontrollerde ortaya çıkmadığını söyledi.