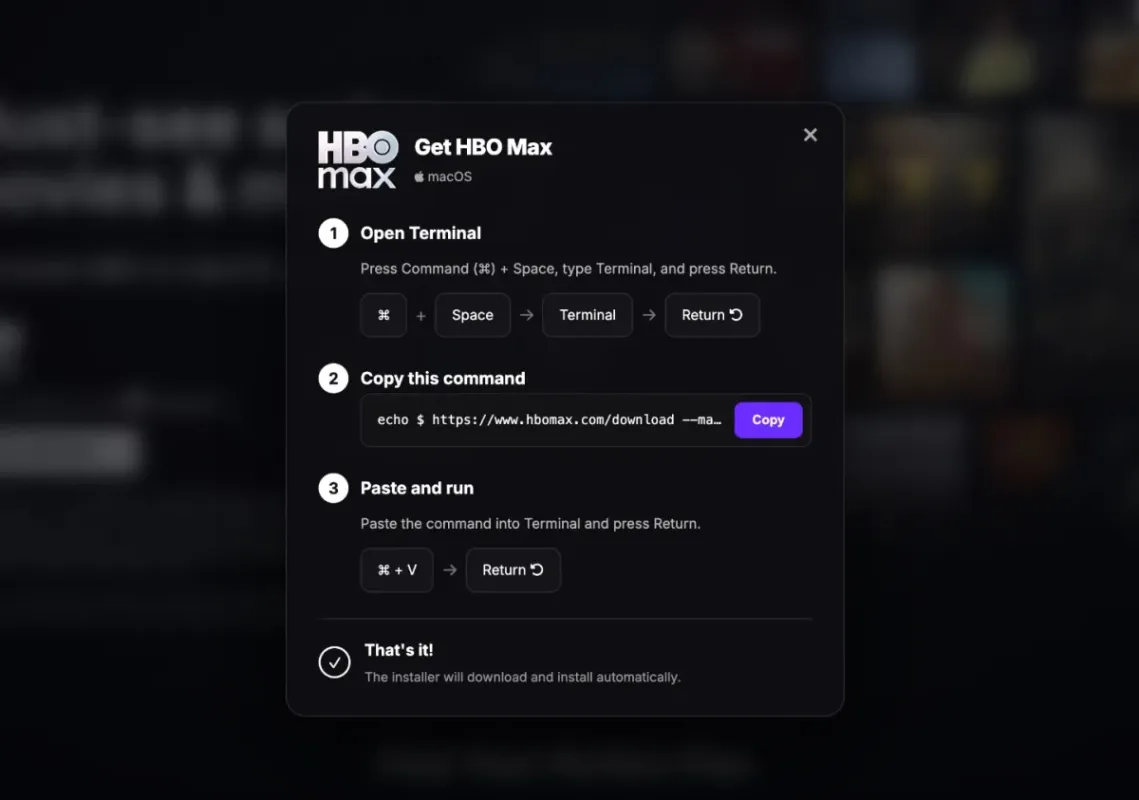

Geçtiğimiz hafta Reddit’te bir HBO Max reklamına tıkladıysanız bilgisayarınızı kötü amaçlı yazılım açısından kontrol etmenizde fayda var.
Bu tür ClickFix saldırıları 2026 yılının en hızlı yükselen siber güvenlik tehditlerinden biri haline geldi ve hem daha sinsileşti hem de cihazları daha sık tehlikeye atmaya başladı. Yakın zamana kadar ClickFix saldırıları nadirdi ve insanlar internette hızlı teknik çözüm ararken tuzağa düşürülüyordu. Oysa şimdi saldırılar, insanların bilgisayarlarına sızmak için yürütülen kitlesel uluslararası bir çabaya dönüştü.
Saldırılarda sahte siteler ya da hacklenmiş meşru siteler kullanılıyor ve bu siteler CAPTCHA’ya ya da anti-bot onay kutusuna benzeyen bir mesaj gösteriyor. Kullanıcı kutucuğa tıkladığında ilerlemek için bir “kontrol” yapması isteniyor ve ekranda Windows komut istemine ya da Mac Terminal uygulamasına bir metin dizisini kopyalayıp yapıştırması yönünde talimat çıkıyor.
Kullanıcı enter tuşuna bastığı anda farkında olmadan bilgisayarına anında bilgi çalan kötü amaçlı yazılım yüklemiş oluyor. Bu yazılım şifreleri, oturum açılmış hesaplara erişimi ve kripto cüzdanlarını hemen çalabiliyor. Kullanıcı metin tabanlı komutlarla işletim sistemiyle doğrudan etkileşime giren terminalde çalıştığı için bu tür saldırılar çoğu zaman antivirüs ve güvenlik savunma araçlarını atlatıyor.
Güvenlik araştırmacıları, gördükleri son ClickFix kampanyasında hackerların Reddit’e sahte reklamlar yerleştirdiğini ve bu reklamların HBO Max’e benzeyen ancak kullanıcıları kendilerini hacklemeye kandıran bir ClickFix tuzağı içeren bir sayfaya bağlandığını söylüyor. Araştırmacılara göre hackerlar Reddit’teki resmi HBO Max hesabını ele geçirdi ve bu hesap üzerinden haber paylaşım sitesine yüzlerce gerçek görünümlü sahte reklam yayınlandı. Bu bilgi Hudson Rock’taki güvenlik araştırmacıları ve Reddit’in siber güvenlik alt forumundaki bir başlıkta paylaşıldı.
Bu sahte reklamlara kaç kişinin tıkladığı ve sonuçta kaç kişinin zarar gördüğü net değil. HBO’nun sahibi Warner Brothers Discovery, konuyla ilgili yorum talebine yanıt vermedi.
Reddit, TechCrunch’a yaptığı açıklamada "HBO Max’ın Reddit’te reklam yayınlamak için yetkili hesabının ele geçirildiğini ve zararlı bağlantılar içeren reklamların yayınlandığını yakın zamanda öğrendiğini" belirtti ve şirketin hesabı kilitlediğini, reklamları kaldırdığını söyledi. Reddit, sorulduğunda hedeflenen ya da zararlı reklamlara tıklayan kullanıcı sayısını açıklamadı.
Geliştiricilerin bilgisayar terminalinde tek satırlık kod parçacıkları çalıştırması yaygınken, sıradan kullanıcıların Windows’ta Komut İstemi ya da PowerShell’i, macOS’te ise Terminal’i kullanması daha az görülüyor. Güvenlik araştırmacısı Kevin Beaumont’a göre Windows bilgisayar filosu işleten şirketler bu özellikleri tüm alan genelinde engelleyerek kötüye kullanılmasının önüne geçebiliyor.
Ars Technica’nın da belirttiği üzere, Mac kullanıcıları için geliştirilen BlockBlock adlı araç Apple kullanıcılarını kendilerini hacklemeye kandıran saldırılara karşı koruma sağlayabiliyor.



