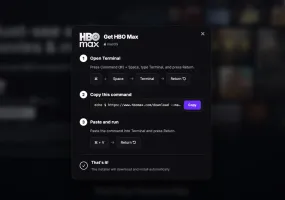
Saldırganlar için ClickFix işi çok kolaylaştırdı. ClickFix’ten önce güvenlik firması BlueVoyant’ın yakın zamanda belirttiği üzere Lorem Ipsum olarak izlenen kötü amaçlı yazılım, SEO ile manipüle edilmiş ve kötü reklamlı indirme portalları, Microsoft tarafından güvenilen imzalama sertifikaları ve Microsoft Installer paketleri dağıtmak için sürekli değiştirilen alan adları gibi kaynak yoğun altyapı kullanılarak yükleniyordu.
BlueVoyant, Mayıs 2026 sonundaki ClickFix’e geçişin kod imzalama gerekliliğini tamamen ortadan kaldırdığını, geçerli imzalı bir yükleyicinin meşruiyetinin yerini kullanıcının kendi terminalinde kötü amaçlı komutu gönüllü olarak çalıştırması şeklindeki farklı bir meşruiyet biçiminin aldığını söyledi. Firma, ClickFix modelinin mağdur havuzunu özellikle Microsoft Teams arayan kullanıcılarla sınırlı olmaktan çıkarıp tehlikeye atılmış bir web sitesine göz atan herkesle genişlettiğini belirtti.
macOS kullanıcılarının durumu da farklı değil. Hem Mac güvenlik firması Jamf hem de bir araştırmacı, Gatekeeper korumalarını atlayabilen ClickFix’in macOS varyantlarını belgeledi.
Cisco Talos’a göre ClickFix saldırganları kamuya açık Google Sheets belgeleri de dahil olmak üzere kamuya açık hizmetleri kullanmanın yeni yollarını bulmaya devam ediyor. Rusya’nın devlet destekli Sandworm’u da dahil olmak üzere diğer saldırganlar kontrol altyapılarını blockchain tabanlı akıllı sözleşmelerde barındırıyor. Güvenlik firması Netskope yakın zamanda aynı yaklaşımı kullanan başka bir kampanya tespit etti. Şirket kampanyanın erişim ve kapsamını gösteren bir işaret olarak 5.400 sitenin buna sinyal gönderdiğini saydı. İşletim sistemi üreticileri ve savunma ekipleri yeni savunmalar geliştirirken saldırganlar bunları aşmanın belgelenmiş yollarını bulmaya devam ediyor.
Bunun sonucu olarak ClickFix her türlü kötü amaçlı yazılımı yaymanın son derece etkili ve verimli bir yolu. Bu yöntem ortadan kalkmıyor ve mağdurları suçlamak ya da aşağılamak sorunu daha da kötüleştiriyor.
ClickFix saldırılarının başarısını azaltmak için tasarlanmış bir hayli eklenti, bağımsız ürün ve yerleşik savunma bulunuyor. Örneğin Mac’lerde kalıcı olarak kendini yüklemeye çalışan işlemleri izleyen BlockBlock yazılımı, kullanıcı ⌘+V tuşlarına bastığı anda ClickFix saldırılarını engelleyebiliyor. Ublock da benzer bir güncelleme aldı.
Bu düzeltmelerin ötesinde daha fazla güvenlik eğitimi almış olanların daha az deneyimli komşuları, aile üyeleri ve arkadaşlarıyla farkındalık oluşturması gerekiyor. ClickFix’in kitlesel benimsenmesi başarısını gösteriyor ve yakın zamanda ortadan kalkmayacak.