
Ravie Lakshmanan 21 Ekim 2026 Web Güvenliği / Tarayıcı Güvenliği
Google, Salı günü Chrome tarayıcısında Enhanced Protection etkin olduğunda kullanıcıları ClickFix saldırılarına karşı korumak için geliştirilmiş önlemleri devreye aldığını duyurdu.
ClickFix, kötü aktörlerin kullanıcıları bilgisayarlarının işletim sistemine doğrudan zararlı kod kopyalayıp yapıştırmaya ikna ettiği popüler bir sosyal mühendislik tekniğidir; bu sayede geleneksel güvenlik kontrolleri aşılır.
Bu saldırılarda, meşru görünse de ele geçirilmiş sitelere veya kötü reklamlara düşen farkında olmayan kullanıcılar, sahte Cloudflare veya Google reCAPTCHA doğrulaması ya da var olmayan hatalar gösteren kimlik avı sayfalarına yönlendirilir ve sorunu gidermek için Windows Çalıştır iletişim kutusuna ya da Mac Terminal uygulamasına bir komut kopyalayıp yapıştırmaları söylenir.
Kullanıcı komutu yapıştırıp Enter tuşuna bastığı anda çok aşamalı bir enfeksiyon zinciri tetiklenir ve bilgi hırsızları ya da uzaktan erişim Truva atları gibi kötü amaçlı yazılımlar dağıtılır. Tespitten kaçınmak ve normal etkinlikle karışmak için komutlar genellikle PowerShell veya cmd.exe gibi yaşamdan yararlanma araçlarını kullanarak bir sonraki yükleri indirir.
ClickFix’in etkili bir ilk erişim yöntemi olmasının önemli bir nedeni, geleneksel kimlik avının mantığını tersine çevirmesidir. Karmaşık açıkları sömürmek ya da kullanıcıdan şüpheli bağlantılara tıklamasını istemek yerine, sıradan bir sorunu giderme bahanesiyle kullanıcıların kapıyı kendilerinin açmasını sağlar.
"İndirme işlemini tarayıcıdan çıkarıp terminale taşıdıklarında saldırganlar mevcut Chrome ve Safe Browsing indirme korumalarını tamamen atlatıyor," dedi Google. "Bu tekniğe karşı koymak için Chrome artık Enhanced Protection kullanan bir kullanıcının şüpheli komutları kopyalamaya kandırıldığı anı tespit ediyor."
Kullanıcı potansiyel bir ClickFix betiğini kopyalarsa, panodaki yük kişisel bilgileri içerebiliyorsa bu bilgiler temizlenir ve daha fazla analiz için Safe Browsing’e gönderilir. Güvenlik sistemi komutu tehlikeli bulursa Chrome bir uyarı gösterir. Böylece kullanıcı zararlı komutu çalıştırmadan önce saldırı engellenmeye çalışılır.
Ayrıca Google, Enhanced Protection’ı etkinleştiren kullanıcılar için dolandırıcılıklara karşı şu savunmaları Chrome’a ekliyor.
Safe Browsing site uyarıları için bir taksonomi oluşturma: Bilinen kötü amaçlı sitelerle ilişkili aldatıcı kalıplar sergileyen şüpheli siteler ve kullanıcı zararı riski yüksek, kötü amaçlı olduğu bilinen tehlikeli siteler.
Teknik destek dolandırıcılıklarını ve sahte antivirüs ile tarayıcı güncelleme dolandırıcılıkları gibi diğerlerini işaretlemek için cihaz üzerinde büyük dil modeli tabanlı yaklaşımların geliştirilmesi.
"Bu model, sayfa içeriğini marka, sayfanın amacı ve dolandırıcılık olasılığı puanı gibi kilit göstergeleri analiz etmek için değerlendirir; aldatıcı siteleri tanımlamak için zengin tehdit verisi sağlıyor," dedi Google.
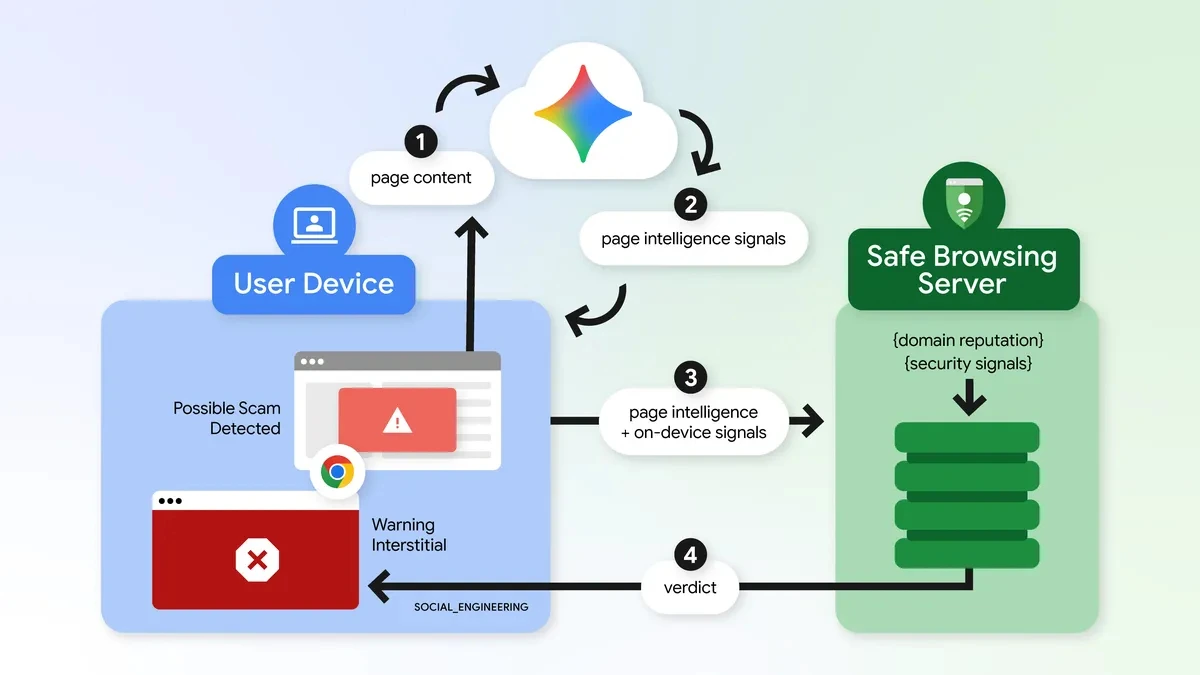
"Bu süreç boyunca Chrome, sunucuyla paylaşılan veri miktarını en aza indirir; yalnızca yüksek güvenle dolandırıcılık göstergesi sergileyen bir site metnini analiz eder. Ve sayfa içeriği cihaz dışına gönderildiğinde geçici olarak işlenir; yani kaydedilmez, saklanmaz ya da modelleri eğitmek için kullanılmaz."
Salı günü Google, ABD ve Kanada’da reklamverenlerin kimlik bilgilerini doğrulamak ve reklamların yetkili finans sağlayıcılarından gelmesini sağlamak için Finansal Hizmetler Doğrulaması’nı başlattığını duyurdu. Doğrulama programı halihazırda Avustralya, Brezilya, Hindistan, Endonezya, Malezya, Yeni Zelanda, Türkiye ve Avrupa’daki çeşitli ülkeler dahil olmak üzere küresel olarak çeşitli pazarlarda uygulanıyor.
"Bu politika kapsamında reklamverenler, belirli finansal reklamları yayınlamadan önce ilgili düzenleyiciler veya tanınmış kayıtlar tarafından yetkilendirildiklerini göstermelidir; bu da marka taklitçiliğini önlemeye ve kötü aktörlerin insanlara ulaşmasını engellemeye yardımcı olur," dedi Google.
"Finansal düzenleyicilerle devam eden çalışmalarımızın yanı sıra ABD’de Amerikan Bankerler Birliği ile çalışıyoruz; yetkili bankaları reklam yayınlanmadan önce doğrulamak için özel kayıtlarını kullanıyoruz. Kanada’da ise lansmanımıza hazırlanırken Kanada Bankerler Birliği ile yakın iş birliği içindeyiz."
Apple, Safari ve WebKit’te kimlik çözümlemesini engelliyor
Gelişme, Apple’ın iOS, iPadOS, macOS ve visionOS 27 sürümleri kapsamında Safari ve WebKit’e yerleşik yeni gizlilik korumaları getirdiğini açıklaması ile geldi; bu adımlar e-posta adreslerini kalıcı izleme tanımlayıcılarına dönüştüren kimlik çözümleme uygulamasını engelliyor.
"Bu şemada üçüncü taraflar, yani web sitesi sahibi değil, kullanıcı bir giriş yaptığında ya da bir bültene kaydolduğunda e-posta adresinizi görünmez şekilde toplar," dedi Apple’ın WebKit ekibi. "E-posta adresini sunucularına gönderir, e-posta adresinize kalıcı olarak bağlı opak bir izleme kimliği oluşturur ve bu kimliği web sayfasına geri gönderir."
"İzleme kimliği web sitesinde saklanır ve bundan sonra e-posta adresinizle bağlantılı olarak keyfi amaçlarla kullanılabilir; örneğin tarama profiliniz oluşturulur ya da reklamlar size farklı sitelerde hedeflenir. Oturumu kapatmak ya da bülten aboneliğinden çıkmak, izleme kimliğini veya üçüncü tarafla saklanan e-posta adresinizi kaldırmaz."
Apple, üçüncü tarafların kullanıcılar e-posta adresleriyle giriş yaptıkça ya da kişisel veri içeren formları doldurdukça kullanıcılar hakkında daha fazla veri oluşturabildiğini ve böylece ad, ikamet adresi, telefon numarası ve IP adresi ile bir kimlik grafiği oluşturabildiğini söyledi.
Bu tür çapraz site takibini engellemek için Safari, web sayfalarına gömülü kimlik çözümleme altyapısına ağ erişimini engeller; böylece üçüncü taraf e-posta adresini sunucularına gönderemez. Apple’a göre engelleme alan adı düzeyinde yapılır.
"Çapraz site çerezlerini engellemek günümüzde çapraz site takibini engellemek için yeterli değil çünkü takip endüstrisi web’de kullanıcıları takip etmeyi bırakmadı," dedi Apple. "Onlar buna çerez sonrası dönem diyor ve en son sürümlerimizde güçlü koruma önlemleri aldık."


