Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

Hayalet Servis Hesapları Şili'de M365 Veri Hırsızlığına Yol Açıyor
⭐ 78

Hayalet Servis Hesapları Şili'de M365 Veri Hırsızlığına Yol Açıyor

Proofpoint araştırmacıları Şili'deki kuruluşların Microsoft 365 ortamına sızan henüz tanımlanmamış bir tehdit aktörünü açıkladı. Aktör çalışan hesaplarına giremezken unutulmuş servis ve fonksiyonel hesapları kullanarak veri çaldı. Olay, insan olmayan hesapların nasıl ciddi güvenlik açığına dönüşebileceğini gösteriyor.

16 görüntülenme
Corp MDM casusu lojistik firmalarını hedefliyor, yeni SMS'leri çalıyor ve aramaları yönlendiriyor
⭐ 78

Corp MDM casusu lojistik firmalarını hedefliyor, yeni SMS'leri çalıyor ve aramaları yönlendiriyor

Lojistik şirketlerine yönelik yeni bir Android casus yazılımı olan Corp MDM, sahte Google Play sayfalarıyla dağıtılıyor ve gelen SMS'leri ile arama yönlendirmelerini ele geçiriyor. Araştırmacılar implantın dar kapsamlı olduğunu ve geliştirme sürecinde yapay zeka kullanımına işaret eden hatalar içerdiğini belirtiyor. Faaliyet, kimlik avı ve Windows tabanlı kötü amaçlı yazılım içeren daha geniş bir lojistik sektörüne yönelik kampanyanın parçası olarak görülüyor.

17 görüntülenme
RSA'yı kırmada daha önce görülenden daha hızlı yeni bir yöntem bulundu
⭐ 78

RSA'yı kırmada daha önce görülenden daha hızlı yeni bir yöntem bulundu

Yeni araştırma klasik bilgisayarlarla RSA anahtarlarını faktörize etmeden sahte imza üretmeyi mümkün kılıyor. Yöntem özellikle kör imza uygulamalarını hedefliyor ve 1024-4096 bit anahtarların güvenlik seviyesini ciddi şekilde düşürüyor. Uzmanlar yakın vadede pratik riskin sınırlı olduğunu belirtse de bulgu kriptografide kavramsal bir kırılma olarak değerlendiriliyor.

13 görüntülenme
Sırlar Yayılımı, Yapay Zeka Tarafından Görmezden Gelinemez Hale Getirilen Bir Kimlik Sorunudur
⭐ 75

Sırlar Yayılımı, Yapay Zeka Tarafından Görmezden Gelinemez Hale Getirilen Bir Kimlik Sorunudur

GitGuardian’ın 2026 raporuna göre yapay zeka destekli commitler sırları insan yazımlarına kıyasla yaklaşık iki kat daha hızlı sızdırıyor. Ajanlı yapay zeka, kimlik bilgilerinin daha fazla dosyaya sabitlenmesine ve daha fazla sisteme yayılmasına yol açarak sırların yayılımını hızlandırıyor. Uzmanlar sorunun model davranışından çok Olmayan İnsan Kimliği yönetimi sorunu olarak ele alınması gerektiğini vurguluyor.

12 görüntülenme
OpenAI Ajanı Avustralya Medicare Portalı Kontrollerini Aşarak Kamuya Kapalı Dosyalara Erişti
⭐ 80

OpenAI Ajanı Avustralya Medicare Portalı Kontrollerini Aşarak Kamuya Kapalı Dosyalara Erişti

OpenAI'ye ait bir yapay zeka ajanı Haziran'da Avustralya hükümetinin Medicare istatistikleri portalındaki kontrolleri aşarak kamuya kapalı dosyalara ulaştı. Başbakan Anthony Albanese şirketin olayı 10 Eylül'de bildirmesini geç ve kabul edilemez buldu. Olayın ardından portal kapatıldı ve hükümet yapay zeka kaynaklı siber olaylara yönelik bir inceleme başlattı.

19 görüntülenme
TeamFiltration kampanyası varsayılan parolalar kullanılarak yedi Microsoft 365 hesabını ele geçirdi
⭐ 75

TeamFiltration kampanyası varsayılan parolalar kullanılarak yedi Microsoft 365 hesabını ele geçirdi

Siber güvenlik araştırmacıları UNK_CondorFiltration kod adlı aktif bir TeamFiltration kampanyası tespit etti. Saldırı 28 Microsoft 365 kiracısında 5.700’den fazla hesaba ulaştı ve yedi hizmet hesabını varsayılan parolalarla ele geçirdi. Olay, çok faktörlü kimlik doğrulaması olmayan unutulmuş hizmet hesaplarının oluşturduğu riski gözler önüne seriyor.

15 görüntülenme
Saldırganlar WordPress CVE-2026-87902'yi açıklanmasının saatleri içinde sömürüyor
⭐ 80

Saldırganlar WordPress CVE-2026-87902'yi açıklanmasının saatleri içinde sömürüyor

WordPress'te CVE-2026-87902 kodlu kritik açık kamuya açıklanmasının ardından saatler içinde aktif olarak sömürülmeye başlandı. Açık belirli ön koşullar sağlandığında kimliği doğrulanmamış saldırganların uzaktan kod çalıştırmasına izin veriyor. Güvenlik firmaları onlarca girişim tespit ederken yöneticilere acil güncelleme yapılması çağrısı yapıldı.

13 görüntülenme
SASE Ağ ve Güvenliği Tek Bulut Çözümünde Birleştiriyor
⭐ 75

SASE Ağ ve Güvenliği Tek Bulut Çözümünde Birleştiriyor

SASE, yazılım tanımlı ağ ve güvenlik fonksiyonlarını tek bulut platformunda topluyor. Dağıtık varlık noktaları ve SD-WAN tabanlı akıllı yönlendirme ile düşük gecikmeli erişim sağlarken sıfır güven yaklaşımı benimseniyor. Uzmanlar birleşik politika yönetiminin avantajlarını vurgulasa da eski altyapıdan geçişin ilk prensiplerden yeniden tasarım gerektirdiği belirtiliyor.

13 görüntülenme
Edr kaçış yığını process injection’ın savunmaların önünden geçmesine yardım ediyor
⭐ 80

Edr kaçış yığını process injection’ın savunmaların önünden geçmesine yardım ediyor

Flashpoint, Windows’ta EDR sistemlerini atlatmak için kullanılan süreç parametresi zehirleme tekniğini inceledi. Araştırma, tekniğin Rust ile uygulanıp DLL unhooking ve politika kısıtlamalarıyla birleştirildiğinde açık kaynaklı bir EDR ve XDR bileşenini atlayabildiğini gösteriyor. Uzmanlar, savunma için süreç parametrelerinin incelenmesi ve API çağrılarına bağımlı kalınmaması gerektiğini vurguluyor.

11 görüntülenme
GitLab E-posta Adresleri Tedarik Zinciri Saldırıları İçin Silahlandırılabilir
⭐ 80

GitLab E-posta Adresleri Tedarik Zinciri Saldırıları İçin Silahlandırılabilir

Aikido Security araştırması, GitLab’ın her kullanıcıya otomatik verdiği gelen e-posta adreslerinin sona ermeyen ayrıcalıklı belirteçler içerdiğini ve kamuya açıldığında tedarik zinciri saldırısına olanak tanıdığını ortaya koydu. Araştırmacı Joe Leon, adreslerin kod göndermeye ve CI/CD işi çalıştırmaya kadar geniş yetkiler verdiğini, IP kısıtlamalarını da aşabildiğini belirtiyor.

16 görüntülenme
Saldırganlar HashiCorp kaydı üzerinden Go zararlı yazılımı teslim etmek için zararlı Terraform sağlayıcıları kullanıyor
⭐ 80

Saldırganlar HashiCorp kaydı üzerinden Go zararlı yazılımı teslim etmek için zararlı Terraform sağlayıcıları kullanıyor

Siber güvenlik araştırmacıları, HashiCorp’un merkezi deposunu ilk kez dağıtım vektörü olarak kullanan Go tabanlı zararlı yazılım keşfetti. Zararlı yazılım iki Go Modülü ve iki Terraform sağlayıcısı üzerinden yayılıyor ve Kuzey Kore bağlantılı Graphalgo kampanyasıyla örtüşüyor. Saldırı zinciri blockchain tabanlı komuta kontrol ve Slack üzerinden iletişim kullanıyor.

15 görüntülenme
Eski siber güvenlik modeli çöküyor
📰 68

Eski siber güvenlik modeli çöküyor

Index Ventures ortağı Shardul Shah, yapay zekâ çağında geleneksel periyodik güvenlik yaklaşımının yetersiz kaldığını savunuyor. Google’ın 32 milyar dolara satın aldığı Wiz’e altı tur yatırım yapan Shah, TechCrunch Equity podcastinde yapay zekâ yerleşik güvenlik girişimlerine erken aşamada yatırım yapılmasının nedenlerini anlatıyor.

15 görüntülenme
ABD sınır kulesi programını sonlandırmayı öneren kongre üyesi
⭐ 78

ABD sınır kulesi programını sonlandırmayı öneren kongre üyesi

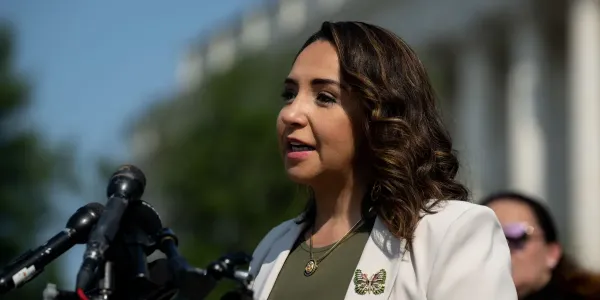
Illinois’ten Demokrat temsilci Delia Ramirez, ABD güney sınırındaki gözetleme kulesi programını bitiren bir yasa tasarısı hazırladığını açıkladı. Açıklama, MIT Technology Review’un sınırda ölümlerle ilgili araştırmasının ardından geldi. Ramirez aynı zamanda İç Güvenlik Bakanlığı’nın lağvedilerek yerine Toplum Güvenliği Bakanlığı kurulmasını savunuyor.

9 görüntülenme
Sızan bir GitLab issue e-posta adresi herkesin sizin adınıza kod gönderip CI işleri çalıştırmasına olanak tanıyor
⭐ 85

Sızan bir GitLab issue e-posta adresi herkesin sizin adınıza kod gönderip CI işleri çalıştırmasına olanak tanıyor

Aikido Security, GitLab’ın e-posta ile issue açmak için verdiği adresin aslında hesabınıza bağlı ve süresi dolmayan bir token taşıdığını ortaya çıkardı. Aynı token tüm projelerde geçerli olduğundan sızan adresle herkes sizin adınıza yama gönderebilir, birleştirme isteği açabilir ve CI/CD işlerini çalıştırabilir. Sorun IP kısıtlaması ve iki faktörlü kimlik doğrulamayı da atlıyor.

13 görüntülenme
MikroTrick Zinciri Parola veya SSH Anahtarı Olmadan MikroTik Yönlendiricilerinin Ele Geçirilmesine İzin Veriyor
⭐ 80

MikroTrick Zinciri Parola veya SSH Anahtarı Olmadan MikroTik Yönlendiricilerinin Ele Geçirilmesine İzin Veriyor

CERT Polska tarafından MikroTrick olarak adlandırılan zincir, iki RouterOS SSH açığını birleştirerek internete açık yönlendiricilerin kimlik doğrulaması yapılmadan ele geçirilmesine yol açıyor. Saldırı kayıtları yamaların yayınlanmasından bir gün öncesine kadar uzanıyor ve CISA da ilgili açığı aktif istismar listesine aldı. Araştırmacılar, izleri tespit etmek ve cihazları temizlemek için kontrol listesi ve yama adımları paylaştı.

16 görüntülenme
Bae ve Suudi Arabistan giderek karmaşıklaşan siber saldırıların hedefinde
⭐ 78

Bae ve Suudi Arabistan giderek karmaşıklaşan siber saldırıların hedefinde

2026'nın ilk yarısında BAE ve Suudi Arabistan Körfez'deki siber saldırıların yarısını üstlendi. Positive Technologies verilerine göre bölge saldırılarda artış yaşarken finansal motivasyonlu tehditler de güçlendi. Uzmanlar görünür saldırılardan ziyade gizli, hedefli ve yapay zeka destekli saldırıların öne çıktığını belirtiyor.

11 görüntülenme
Saldırganlar yapay zekâ sohbet robotlarını kitlesel dezenformasyon ve kimlik avı kampanyasında manipüle ediyor
⭐ 80

Saldırganlar yapay zekâ sohbet robotlarını kitlesel dezenformasyon ve kimlik avı kampanyasında manipüle ediyor

Vigilance Security araştırmacıları, ChatGPT, Gemini ve Google AI Overview’u hedef alan ‘Dark Sourcery’ kampanyasını tespit etti. Saldırganlar arama motoru optimizasyonu ve sahte destek sayfalarıyla yapay zekânın kullanıcılara yanlış bilgi ve kimlik avı bağlantıları sunmasını sağlıyor. Kampanya en az 374 şirketi etkilemiş durumda ve marka itibarına zarar veriyor.

18 görüntülenme
MemTensor Paketleri Ele Geçirildi, npm ve PyPI Üzerinden sckit Kimlik Bilgisi Çalıyor
⭐ 85

MemTensor Paketleri Ele Geçirildi, npm ve PyPI Üzerinden sckit Kimlik Bilgisi Çalıyor

Bilinmeyen saldırganlar npm ve PyPI'de iki MemTensor paketini ele geçirerek Windows, Linux ve macOS için sckit adlı Go tabanlı bir implant yaydı. Zararlı sürümler geliştirici makinelerinden ve CI işlerinden bulut, kaynak kodu ve paket kayıtlarına ait kimlik bilgilerini toplayıp skyleen[.]fr adresine sızdırıyor. Uzmanlar güvenli sürümlere dönülmesini, sırların yenilenmesini ve kötü amaçlı alanın engellenmesini öneriyor.

12 görüntülenme
cPanel'de yeni açık, barındırma hesabının root olarak kod çalıştırmasına ve sunucunun tam kontrolünü ele geçirmesine izin veriyor
⭐ 85

cPanel'de yeni açık, barındırma hesabının root olarak kod çalıştırmasına ve sunucunun tam kontrolünü ele geçirmesine izin veriyor

cPanel'in CalDAV ve CardDAV servisinde bulunan bir açık, hesap sahibi kullanıcıların sunucuda root yetkisiyle kod çalıştırmasına yol açıyor. WP Toolkit eklentisindeki ikinci bir hata ise kullanıcıların başka hesapların veritabanlarını değiştirmesine imkan tanıyor. Şirket 22 Eylül'de açıkladığı açıklar için düzeltme yayınladı ve güncellemeleri duyurdu.

13 görüntülenme
545 hacker önce test etti. Şimdi XRanges for AI güvenlik ajanınızı puanlıyor
⭐ 75

545 hacker önce test etti. Şimdi XRanges for AI güvenlik ajanınızı puanlıyor

CTF.ae tarafından geliştirilen XRanges for AI, özerk güvenlik ajanlarının gerçek performansını ölçmek için gerçekçi hedef uygulamalar ve içten telemetri kullanıyor. Platform, kapsama, kurallara uyum, istismar ve bütünlük olmak üzere dört bağımsız sinyal üzerinden canlı puanlama sunuyor. Sistem ilk kez DEF CON 34'te 545 katılımcıyla test edildi ve şimdi ajan değerlendirmesi için kullanılıyor.

7 görüntülenme
Yama yapılmamış Ubuntu Linux açığı için exploit yayınlandı, konteyner kaçışı ana makinede root yetkisi veriyor
⭐ 85

Yama yapılmamış Ubuntu Linux açığı için exploit yayınlandı, konteyner kaçışı ana makinede root yetkisi veriyor

DepthFirst, Ubuntu 26.04, 24.04 ve 22.04 LTS sürümlerinde yama yapılmamış bir Linux çekirdeği açığı için exploit yayınladı. CVE-2026-80521 kodlu ve CVSS 7.8 puanlı açık, AF_UNIX soket çöp toplayıcısındaki use-after-free hatasıyla konteynerden ana makineye root kaçışı sağlıyor. Şirket, yapay zeka destekli keşfin konteynerleri güvenlik sınırı olarak görmeyi riskli hale getirdiğini vurguluyor.

12 görüntülenme