Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

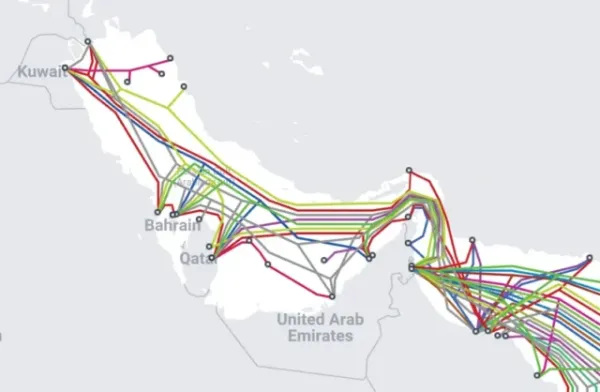
Hormuz Boğazı'nda İran'a bağlı gemiler denizaltı internet kabloları üzerinde dolaşıyor
⭐ 75

Hormuz Boğazı'nda İran'a bağlı gemiler denizaltı internet kabloları üzerinde dolaşıyor

Denizcilik istihbarat şirketi Windward'ın verilerine göre İran'a bağlı tankerler ve bir balıkçı teknesi ekimde Hormuz Boğazı'ndaki denizaltı kabloları üzerinde dolaştı. İranlı yetkililer boğazdan geçen kabloları hedef alabileceklerini açıkladı. Bölgedeki çatışmalar nedeniyle 2Africa kablosu da dahil olmak üzere onarımlar durmuş durumda.

30 görüntülenme
İngiltere yapay zeka politikaları değişirken teknoloji egemenliğine yöneliyor
⭐ 75

İngiltere yapay zeka politikaları değişirken teknoloji egemenliğine yöneliyor

İngiltere, ABD teknolojisine bağımlılığı azaltmak için yerli yapay zeka ve siber savunma yatırımlarını artırıyor. Yapay Zeka Bakanı Kanishka Narayan, siber savunmaların ihlal edileceği uyarısında bulunurken, uzmanlar fonlamanın parçalı ve geç kalmış olabileceğini belirtiyor. Anthropic kaynaklı kısıtlamalar, Londra'da dijital egemenlik tartışmasını hızlandırdı.

31 görüntülenme
Blockchain analiz şirketi Chainalysis'te tüm müşterilerin kimlik bilgileri çalındı
⭐ 80

Blockchain analiz şirketi Chainalysis'te tüm müşterilerin kimlik bilgileri çalındı

Blockchain analiz şirketi Chainalysis, ağ güvenliğinin ihlal edilmesiyle tüm kullanıcıların kimlik bilgilerinin ele geçirildiğini açıkladı. FBI, ABD Göçmenlik ve Gümrük Muhafaza birimi, Microsoft, Coinbase ve Barclays gibi yüksek profilli müşterilerin de bulunduğu platformda parola öbekleri ve canlı token'lar da dahil edildi. Şirket erişimi kısmen yeniden açarken müşterilerden zorunlu parola yenilemesi istedi.

27 görüntülenme
Yapay zeka olay arşivine ikinci bir görev verdi
⭐ 75

Yapay zeka olay arşivine ikinci bir görev verdi

Güvenlik olay kayıtları artık sadece kararları belgelemek için değil, satıcıların yapay zeka modellerini eğitmek ve doğrulamak için de kullanılıyor. Bu ikinci kullanım, arşivlerin şirket dışına çıkmasına ve hukuki talepler karşısında savunmasız hale gelmesine yol açıyor. Yazarlar, kayıtların model geliştirme amacıyla kullanılmasının açık ve iptal edilebilir bir izinle sınırlandırılması gerektiğini savunuyor.

34 görüntülenme
Beyaz Saray ağına birkaç dolarla dışarıdan erişim kiralanabiliyor
⭐ 75

Beyaz Saray ağına birkaç dolarla dışarıdan erişim kiralanabiliyor

Güvenlik firmaları Beyaz Saray ağında konut proxy trafiği tespit etti. Bulgular, ağa bağlı bir cihazın proxy yazılımı üzerinden dışarıdan erişime açık hale geldiğini gösteriyor. Uzmanlar bu durumun kötüye kullanım riski taşıdığını belirtiyor.

26 görüntülenme
WordPress açığı için yama yüklenirken siteler son kez saldırıya açık kalabiliyor
⭐ 75

WordPress açığı için yama yüklenirken siteler son kez saldırıya açık kalabiliyor

Picus Security araştırmacısı Umut Bayram, aktif olarak sömürülen WordPress açığı için düzeltme yüklenirken bile sitelerin saldırıya açık kalabildiğini tespit etti. CVE-2026-119977 kodlu açık 4.7’den 7.1.3’e kadar sürümleri etkiliyor ve güncelleme sırasında geçici klasör üzerinden kod çalıştırılmasına izin verebiliyor. Araştırmacı, güncelleme öncesi wp-content/upgrade dizinine web erişiminin engellenmesini öneriyor.

25 görüntülenme
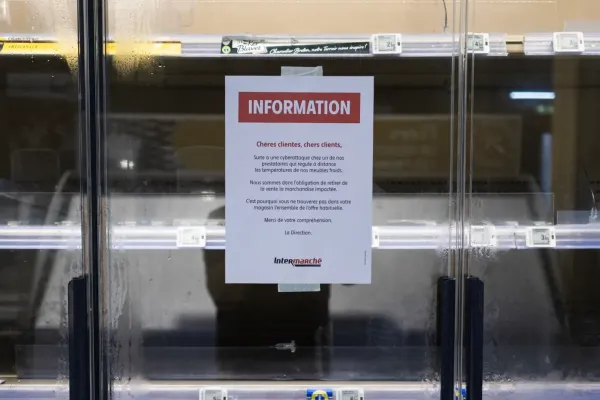
Avrupa'da buzdolabı hack'leri neden bu kadar hızlı yayıldı
⭐ 80

Avrupa'da buzdolabı hack'leri neden bu kadar hızlı yayıldı

Fransa'da 11 Ekim gecesi süpermarketlerin soğutma sistemlerine yapılan siber saldırı, Danfoss ve benzeri OT cihazlarındaki ortak zayıflıklar nedeniyle 700'den fazla mağazayı etkiledi. Saldırı, internete açık varsayılan kimlik bilgileri ve güncel olmayan firmware üzerinden yayıldı ve benzer olaylar kısa süre sonra Avrupa'nın diğer ülkelerine de sıçradı.

28 görüntülenme
Microsoft Paint uzaktan kod çalıştırma açığı düzeltmesi mağazada, Windows Update ile gelmiyor
⭐ 75

Microsoft Paint uzaktan kod çalıştırma açığı düzeltmesi mağazada, Windows Update ile gelmiyor

CVE-2026-83844 kodlu Windows Paint uzaktan kod çalıştırma açığı için düzeltme Microsoft Store’da yayınlandı, Windows güncellemesiyle dağıtılmıyor. Microsoft sabit sürümü 11.2609.401.0 olarak gösteriyor ve açığa CVSS 8.1 puanı veriyor. Dağıtımın hızı belirsiz ve her kullanıcı hesabındaki Paint kopyasının ayrı ayrı kontrol edilmesi gerekiyor.

28 görüntülenme
Kötü amaçlı tarayıcı eklentileri Claude Dispatch ile kullanıcı bilgisayarlarında kod çalıştırabiliyor
⭐ 75

Kötü amaçlı tarayıcı eklentileri Claude Dispatch ile kullanıcı bilgisayarlarında kod çalıştırabiliyor

Forever Security araştırmacıları, claude.ai üzerinde script çalıştırabilen bir eklentinin Claude Dispatch özelliği üzerinden Claude Desktop'a komut göndererek bilgisayarlarda kod çalıştırabileceğini gösterdi. Açık hâlâ istismar edilebiliyor ve Anthropic özelliği Ekim sonunda emekliye ayırmayı planlıyor. Araştırmacılar aynı tasarımın Claude Code Remote Control ve Claude Cowork gibi diğer özelliklerde de risk oluşturduğunu belirtiyor.

27 görüntülenme
Alpine Linux'ta *sshole açığı: Şifre olmadan SSH ile uzaktan giriş mümkün
⭐ 85

Alpine Linux'ta *sshole açığı: Şifre olmadan SSH ile uzaktan giriş mümkün

Alpine Linux ve benzeri dağıtımlarda on yıllık bir güvenlik açığı, belirli koşullarda şifre istemeden SSH oturumu açmayı sağlıyor. Açık, OpenSSH ile musl kütüphanesi etkileşiminde ortaya çıkıyor ve parola alanı yıldız işaretiyle boş bırakılmış hesaplarda çalışıyor. Araştırmacılar, özellikle gömülü cihazlarda yaygın olan Alpine tabanlı sistemlerin risk altında olduğunu belirtiyor.

25 görüntülenme
Rusya kaynaklı etki operasyonu Latin Amerika'yı geniş çaplı hedef aldı
⭐ 75

Rusya kaynaklı etki operasyonu Latin Amerika'yı geniş çaplı hedef aldı

OpenAI raporuna göre Rusya merkezli Dark Clark adlı sahte cephe operasyonu yapay zekâyı kullanarak Peru ve Ekvador'daki okulları hedef aldı. Operasyon 21 Mayıs'ta düzenlenen kurgusal bir gün etrafında Ukraynalı siyasetçileri öne çıkararak bölünme yaratmaya çalıştı. Analiz, Latin Amerika'daki dezenformasyon kampanyalarının aslında Ukrayna'yı kötü göstermek amacını taşıdığını ortaya koydu.

25 görüntülenme
Yazım hataları ABD hükümeti e-posta sistemlerini kötüye kullanıma açıyor
⭐ 78

Yazım hataları ABD hükümeti e-posta sistemlerini kötüye kullanıma açıyor

SH Consulting kurucusu Alex Shakhov’un 25 binden fazla devlet alan adını incelediği araştırmaya göre, DNS kayıtlarındaki yazım hataları ve süresi dolmuş alan adları ABD yerel yönetimlerinin e-posta sistemlerini taklit, casusluk ve kötüye kullanıma açık hale getiriyor. Livingston County ve Pikeville gibi kurumlarda tespit edilen hatalar, saldırganların resmi domainler üzerinden e-posta gönderip almasına ve güvenlik raporlarına erişmesine yol açtı.

20 görüntülenme
APT29 binlerce mobil kullanıcıyı hedef alan watering hole saldırıları düzenledi
⭐ 75

APT29 binlerce mobil kullanıcıyı hedef alan watering hole saldırıları düzenledi

Rus devlet destekli APT29 grubu, Ukrayna merkezli bir SEO servisinin sitesini ele geçirerek binlerce iPhone ve Android kullanıcısına cihaz parmak izi kodu dağıttı. Sekoia araştırmacıları kampanyanın üç farklı bulaşma vektörü kullandığını ve seçili cihazlardan hassas veri çalmak için farklı istismar zincirleri uygulandığını tespit etti. Grup, DarkSword istismar kitini üçüncü taraftan temin etmiş olabileceğine dair işaretler bulundu.

28 görüntülenme
ABD, endüstriyel soğutma ünitelerine yönelik kitlesel siber saldırılar karşısında süregelen tehdit uyarısı yaptı
⭐ 75

ABD, endüstriyel soğutma ünitelerine yönelik kitlesel siber saldırılar karşısında süregelen tehdit uyarısı yaptı

ABD hükümeti, süpermarketlerden askeri üslere ve bir kan bankasına kadar uzanan siber saldırılar sonrası endüstriyel soğutma sistemlerine yönelik süregelen bir tehdit uyarısında bulundu. CISA, FBI ve diğer federal kurumlar Perşembe günü yayımlanan ortak açıklamada gıda, tarım ve ilaç sevkiyatı gibi kritik altyapının hedef alındığını bildirdi. Yetkililer uzaktan kontrol sistemlerinin internetten çıkarılmasını ve desteklenmeyen ekipmanların kullanımdan kaldırılmasını istedi.

25 görüntülenme
Eski Gizli Servis ajanı Stephen Ward ikinci 250 milyon dolarlık siber güvenlik fonu topluyor
⭐ 75

Eski Gizli Servis ajanı Stephen Ward ikinci 250 milyon dolarlık siber güvenlik fonu topluyor

Eski Gizli Servis ajanı ve Brightmind Partners kurucusu Stephen Ward, geçen yıl 250 milyon dolar kapattığı ilk fonun ardından benzer büyüklükte ikinci bir fon için yatırımcı görüşmelerine başladı. İlk fonun öne çıkan yatırımı CrowdStrike’ın 740 milyon dolara satın aldığı SGNL oldu. Ward, ortak Gur Talpaz’ın ayrılmasının ardından tek genel ortak olarak fonu yönetiyor.

27 görüntülenme
OpenSSH, Alpine Linux'te uzun şifrelerin SSH kimlik doğrulamasını atlatmasına izin veren açık için acil düzeltme yayınladı
⭐ 85

OpenSSH, Alpine Linux'te uzun şifrelerin SSH kimlik doğrulamasını atlatmasına izin veren açık için acil düzeltme yayınladı

OpenSSH projesi, Alpine Linux sunucularında şifresi olmayan hesaplara uzun şifrelerle giriş yapılabilen kritik açığı kapatan 10.6p2 sürümünü yayınladı. Sorun, PAM kullanılmadan derlenen openssh-server paketinde musl C kütüphanesiyle etkileşimden kaynaklanıyor. Alpine tüm desteklenen sürümler için düzeltme paketleri paylaştı ve etkilenen sistemlerde şifre kimlik doğrulamasının kapatılması önerildi.

27 görüntülenme
Araştırmacılar ChatGPT kilit modunu atlayarak kullanıcı etkileşimi olmadan sohbetleri dışarı sızdırdı
⭐ 78

Araştırmacılar ChatGPT kilit modunu atlayarak kullanıcı etkileşimi olmadan sohbetleri dışarı sızdırdı

Check Point araştırmacıları, OpenAI ChatGPT'te Haziran 2026'da tanıtılan Lockdown Mode'u atlayan bir güvenlik açığı buldu. Açık, HTML önizlemesindeki gömülü çerçeveler sayesinde kum havuzundan çıkmayı ve sıfır tıklamalı veri dışarı sızdırmayı mümkün kılıyordu. Sorun, OpenAI tarafından 18 Eylül 2026'da kapatıldı.

26 görüntülenme
Hindistan CERT-In, yapay zekâ destekli saldırılarda ARTEX kopyasının 62 konsola kök erişim verdiğini açıkladı
⭐ 75

Hindistan CERT-In, yapay zekâ destekli saldırılarda ARTEX kopyasının 62 konsola kök erişim verdiğini açıkladı

Hindistan siber acil müdahale ekibi CERT-In, Crafty Falcon adlı yapay zekâ destekli tehdit aktörünün bankacılık ve finans sektörünü hedeflediğini bildirdi. Saldırılarda ARTEX benzeri açık kaynak araçlar kullanıldığı, kripto borsalarından para çalındığı ve bulut altyapılarının istismar edildiği belirtildi. Ayrıca ARTEX’in kötü amaçlı bir kopyasının Docker Hub üzerinden 9 bin kez indirildiği ve internette 62 konsola yetkisiz kök erişim sağladığı tespit edildi.

28 görüntülenme