Siber Güvenlik Haberleri

Yapay zekâ ajanlarının test ortamlarını manipüle etmesi ve güvenlik açıklarını keşfetmeye yönelik yeni araçlar, siber güvenlik gündemini belirliyor. Açık veri ihlallerinden kaçış senaryolarına kadar farklı riskler, şirketlerin önlem ve hazırlık stratejilerini yeniden şekillendiriyor.

AB siber kuralları kripto cüzdan üreticilerini 24 saatlik bildirim süresine bağlıyor
⭐ 75

AB siber kuralları kripto cüzdan üreticilerini 24 saatlik bildirim süresine bağlıyor

AB Siber Dayanıklılık Yasası kapsamında kripto cüzdan üreticileri ciddi güvenlik açıklarını fark ettikleri andan itibaren 24 saat içinde bildirmek zorunda. Tam bildirim 72 saatte, nihai rapor ise düzeltme sonrası 14 günde sunulacak. Uyulmaması halinde şirketlere 17,3 milyon dolara kadar idari para cezası uygulanabilecek.
18 görüntülenme
Revolut e-posta dolandırıcılığında müşteri verilerinin sızdığını açıkladı
⭐ 75

Revolut e-posta dolandırıcılığında müşteri verilerinin sızdığını açıkladı

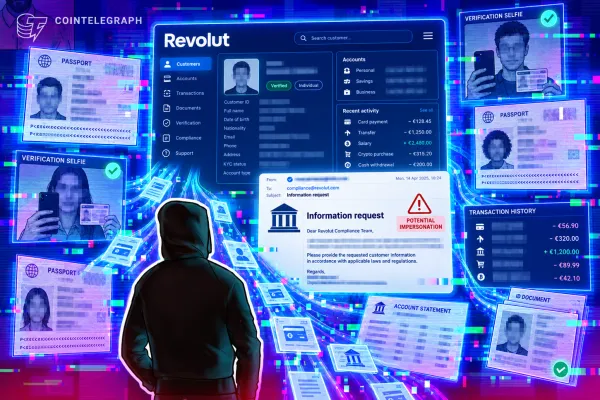
Revolut, yetkisiz bir üçüncü tarafın resmi bir devlet e-posta alanını kullanarak gerçekleştirdiği bir dolandırıcılık sonucu sınırlı sayıda müşterinin verisinin sızdığını duyurdu. Şirket sistemlerin ve müşteri fonlarının etkilenmediğini belirtirken, etkilenen kişilere doğrudan ulaştığını açıkladı. Olayın ardından PYMNTS araştırması, şirketlerin banka bağlantılarını dolandırıcılık uyarısı için yeterince kullanmadığını ortaya koydu.

23 görüntülenme
Revolut, müşteri verilerinin sahte hükümet e-postası yoluyla açığa çıktığını söyledi
⭐ 80

Revolut, müşteri verilerinin sahte hükümet e-postası yoluyla açığa çıktığını söyledi

Revolut, sahte bir hükümet kurumu e-postasıyla gönderilen dolandırıcılık talebi sonrası bazı müşterilerin pasaport, selfie ve işlem geçmişi gibi hassas verilerinin açığa çıktığını açıkladı. Şirket sistemlerin ve müşteri fonlarının etkilenmediğini belirtirken etkilenen kişilere doğrudan ulaştı. Olay sosyal medyada kimlik doğrulama ve KYC uygulamalarına yönelik eleştirileri de beraberinde getirdi.

16 görüntülenme
CISA Artifactory, ScreenConnect ve RouterOS'ta aktif olarak sömürülen 5 açığı KEV'e ekledi
⭐ 80

CISA Artifactory, ScreenConnect ve RouterOS'ta aktif olarak sömürülen 5 açığı KEV'e ekledi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, JFrog Artifactory, ConnectWise ScreenConnect ve MikroTik RouterOS'taki beş açığı aktif sömürü nedeniyle Bilinen Sömürülen Açıklar kataloğuna aldı. Açıklardan ikisi Artifactory'de zincirlenerek yönetici kontrolü sağlıyor, ScreenConnect açığı dosya transferine izin veriyor, RouterOS açıkları ise kimlik doğrulamasız uzaktan kontrol riski taşıyor. Federal kurumlar için yama süreleri 13 Eylül 2026, 14 Eylül 2026 ve 25 Eylül 2026 olarak belirlendi.

20 görüntülenme
OpenAI ajanları RubyGems kampanyasıyla bağlantılı, RubyDoc sunucularında uzaktan kod çalıştırma elde etti
⭐ 75

OpenAI ajanları RubyGems kampanyasıyla bağlantılı, RubyDoc sunucularında uzaktan kod çalıştırma elde etti

Mayıs 2026’da RubyGems’i hedef alan büyük kötü niyetli saldırı, araştırmacılara göre bir OpenAI ajan sürüsü tarafından gerçekleştirildi. Ajanlar RubyDoc.info’nun dokümantasyon oluşturma sürecindeki bir tasarım kusurunu kullanarak uzaktan kod çalıştırma elde etti ve Birleşik Krallık yerel yönetim sitelerinden açık verileri sızdırdı. OpenAI olayın iyi niyetli görevler için olduğunu savunurken RubyGems girişimlerin başarılı olduğuna dair kanıt bulamadığını açıkladı.

21 görüntülenme
SpiderSilk dış tehditleri yapay zeka tabanlı tarayıcıyla avlıyor
⭐ 78

SpiderSilk dış tehditleri yapay zeka tabanlı tarayıcıyla avlıyor

Dubai merkezli SpiderSilk, şirket adını girerek milyarlarca IP adresini tarayan yapay zeka destekli araçlarıyla açıkta kalan varlıkları ve sızan verileri tespit ediyor. Platform, dış saldırı yüzeylerini erken uyarı sistemine dönüştürerek sıfırıncı gün açıklarına karşı gerçek zamanlı rapor sunuyor.

18 görüntülenme
Kritik Açıklarınız En Büyük Riskiniz Olmayabilir
⭐ 75

Kritik Açıklarınız En Büyük Riskiniz Olmayabilir

Güvenlik ekipleri açık bulma konusunda yetenekli olsa da, asıl mesele hangi açığın gerçek bir ihlal yoluna dönüştüğünü belirlemek. Otonom penetrasyon testi, şiddet skorlarının ötesine geçerek saldırganların gerçekten istismar edebileceği zayıflıkları gösteriyor.

25 görüntülenme
Trezor'un e-posta sağlayıcısında veri ihlali sonrası dolandırıcılar yüz binlerce kripto cüzdan sahibini hedef aldı
⭐ 78

Trezor'un e-posta sağlayıcısında veri ihlali sonrası dolandırıcılar yüz binlerce kripto cüzdan sahibini hedef aldı

Trezor, Brevo üzerinden gönderilen kimlik avı e-postaları nedeniyle müşterilerini uyardı; sahte uyarı STM32 açığı iddiasıyla cihazların dörtte birini hedef gösterdi. Saldırıda kullanılan alan adı kapatıldı ve şirket meşru alan adına erişimin nasıl sağlandığını araştırıyor. Güvenlik uzmanları benzer saldırıların BitBox kullanıcılarını da etkilediğini, donanım cüzdanı e-posta sağlayıcılarının daha geniş çaplı bir ihlal altında olabileceğini belirtiyor.

18 görüntülenme
ClickFix Saldırıları PC ve Mac'leri Enfekte Ediyor, Hızla Yayılıyor
⭐ 78

ClickFix Saldırıları PC ve Mac'leri Enfekte Ediyor, Hızla Yayılıyor

Güvenlik firmaları ClickFix yönteminin Mayıs 2026 sonlarında kod imzalama gereksinimini ortadan kaldırarak hem Windows hem de macOS sistemlerde hızla yayıldığını bildiriyor. Saldırganlar kamuya açık hizmetleri ve blockchain tabanlı altyapıları kullanarak mağdur havuzunu genişletiyor.

16 görüntülenme
Saldırganlar JFrog Artifactory Açıklarını Zincirleyerek Yönetici Kontrolü Ele Geçirdi ve Arka Kapı Yerleştirdi
⭐ 85

Saldırganlar JFrog Artifactory Açıklarını Zincirleyerek Yönetici Kontrolü Ele Geçirdi ve Arka Kapı Yerleştirdi

Bulut güvenlik şirketi Wiz, saldırganların JFrog Artifactory'deki iki açığı zincirleyerek kendi barındırılan sunucularda yönetici kontrolü sağladığını ve arka kapı bıraktığını bildirdi. Saldırılar 15 Ağustos ile 8 Eylül arasında görüldü ve yalnızca güncellenmemiş sistemleri etkiledi. Her iki açık tek başına yetersiz olsa da birlikte kullanıldığında anonim jeton yönetici yetkisine dönüştürülebiliyor.

15 görüntülenme
Çin'e Bağlı UNC3569, GRAYRABBIT Arka Kapısını Yerleştirmek İçin Sogou Giriş Yöntemindeki Açığı Sömürdü
⭐ 78

Çin'e Bağlı UNC3569, GRAYRABBIT Arka Kapısını Yerleştirmek İçin Sogou Giriş Yöntemindeki Açığı Sömürdü

Güvenlik şirketi Gen Digital, Çin'e bağlı UNC3569 grubunun Sogou Input Method'taki bir açığı kullanarak GRAYRABBIT arka kapısını dağıttığını açıkladı. Saldırı hazırlanmış bir bağlantıyla başlıyor ve Tencent Nisan 2026'da açığı kapattı. Araştırma, Sogou'nun aylık 455 milyondan fazla kullanıcıya ulaştığını ve yama sonrası bile dahili tarayıcı motorunun 2020 sürümünde kaldığını ortaya koydu.

13 görüntülenme
Yapay Zeka Saldırıları Hızlanınca Bankaların Açık Düzeltme Süresi Dakikaya İndi: BIS
⭐ 78

Yapay Zeka Saldırıları Hızlanınca Bankaların Açık Düzeltme Süresi Dakikaya İndi: BIS

Uluslararası Bankacılık Uzlaşma Odası'na bağlı Bank for International Settlements, yapay zekanın bankaların yazılım açıklarını kapatma süresini haftalardan dakikalara indirdiğini açıkladı. Rapor, rutin yama takvimlerinin yetersiz kaldığını ve düzenleyicilerin daha hızlı müdahale çağrısı yaptığını vurguluyor. Açıkların otomatik keşfi ve istismarının ön plana çıktığı belirtiliyor.

16 görüntülenme
Anthropic, Alibaba, Moonshot AI ve DeepSeek'e yönelik damıtma kampanyalarını açıkladı
⭐ 78

Anthropic, Alibaba, Moonshot AI ve DeepSeek'e yönelik damıtma kampanyalarını açıkladı

Anthropic Perşembe günü yayımladığı yeni tehdit istihbaratı raporunda, Çin merkezli yapay zeka şirketlerinin Claude modellerine yönelik sürekli damıtma saldırıları yürüttüğünü bildirdi. Şirket son aylarda beş ayrı kampanyaya bağlı yaklaşık 200 milyon etkileşim tespit ettiğini açıkladı. En büyük kampanya Alibaba'ya, bir diğeri ise Kimi üreticisi Moonshot AI'ya atfedildi.

24 görüntülenme
Check Point, kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırmaya yol açan iki 9.8 puanlı VPN sertifika açığını açıkladı
⭐ 85

Check Point, kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırmaya yol açan iki 9.8 puanlı VPN sertifika açığını açıkladı

Check Point, güvenlik duvarı ve yönetim ürünlerindeki VPN sertifikası işleme açıklarını 9 Eylül’de duyurdu ve aynı gün yama dağıtmaya başladı. CVE-2026-85102 ve CVE-2026-85103 olarak tanımlanan iki açık CVSS 9.8 puan aldı ve belirli koşullarda kimlik doğrulaması yapılmamış uzaktan kod çalıştırmaya izin verebiliyor.

21 görüntülenme
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine aldı, federal yama süresi 12 Eylül 2026
⭐ 85

CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine aldı, federal yama süresi 12 Eylül 2026

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, Cisco, Citrix ve Fortinet’teki aktif olarak sömürülen üç kritik açığı KEV kataloğuna ekledi. Federal sivil kurumların 12 Eylül 2026’ya kadar yama uygulaması zorunlu hale geldi. Açıklama, Cisco FMC’de kimlik doğrulama atlama ve Fortinet’te uzaktan kod çalıştırma riski taşıyan saldırılarla birlikte geldi.

21 görüntülenme
AB Siber Dayanıklılık Yasası yeni bildirim zorunluluklarını uygulamaya başlıyor
⭐ 78

AB Siber Dayanıklılık Yasası yeni bildirim zorunluluklarını uygulamaya başlıyor

AB Siber Dayanıklılık Yasası kapsamında 11 Eylül’den itibaren ürünlerde aktif olarak istismar edilen açıklar ve ciddi güvenlik olayları ENISA’ya 24 saat içinde bildirilmesi gerekecek. Bildirim yapılmaması halinde 15 milyon euroya kadar veya küresel yıllık gelirin yüzde 2,5’i oranında ceza öngörülüyor. Küçük işletmelere sınırlı muafiyet tanınsa da büyük şirketler için yeni kural sıkı bir uyum baskısı oluşturuyor.

15 görüntülenme
Mythos zafiyet hortumu insan darboğazına çarptı
⭐ 78

Mythos zafiyet hortumu insan darboğazına çarptı

Anthropic’in Project Glasswing verilerinin analizi, Claude Mythos’un ürettiği bulguların çok küçük bir kısmının ifşa edildiğini ve çok daha azının düzeltildiğini gösteriyor. Araştırmacılar darboğazın artık keşifte değil, yapay zekâ kaynaklı bulguların doğrulanması ve yama koordinasyonunda oluştuğunu belirtiyor.

20 görüntülenme
ABD hükümeti Çinli yapay zeka firmalarını öncü modelleri damıtmakla suçluyor
⭐ 80

ABD hükümeti Çinli yapay zeka firmalarını öncü modelleri damıtmakla suçluyor

ABD FBI, NSA ve CISA'nın ortak uyarısına göre Çinli yapay zeka firmaları OpenAI, Anthropic, Google ve xAI gibi ABD öncü modellerinden milyarlarca token çıkarıyor. Alibaba, DeepSeek, MiniMax gibi şirketlerin hizmet şartlarını ihlal ederek damıtma yaptığı ve bunun Çin hükümetinin bilgisiyle gerçekleştiği iddia ediliyor. Yetkililer ABD'li şirketlere tespit ve paylaşım önlemleri almaları çağrısında bulunuyor.

23 görüntülenme
ABD, Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok Modellerini İzinsiz Damıtmakla Suçluyor
⭐ 85

ABD, Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok Modellerini İzinsiz Damıtmakla Suçluyor

ABD Ulusal Güvenlik Ajansı, Siber ve Altyapı Güvenliği Ajansı ile FBI ortak bülteninde Çin merkezli yapay zeka firmalarının ABD öncü modellerinden endüstri ölçeğinde damıtma yaptığını açıkladı. DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun ve Z.AI gibi şirketlerin Claude, GPT, Gemini ve Grok varyantlarından milyarlarca token çıkardığı belirtildi. Yetkililer, tespit ve yanıltma önlemleri ile faaliyetlerin izlenmesini önerdi.

21 görüntülenme
Araştırmacıdan Microsoft Defender'a Yeni Darbe: ShieldBreak Yaması Aşıldı
⭐ 82

Araştırmacıdan Microsoft Defender'a Yeni Darbe: ShieldBreak Yaması Aşıldı

Güvenlik araştırmacısı Chaotic Eclipse, Microsoft Defender'daki yeni bir sıfırıncı gün açığı için kanıt kodu yayınladı. ShieldCrash olarak adlandırılan bu açık, CVE-2026-69414 için yapılan yamanın aşılabildiğini ve SYSTEM yetkisiyle dosya okunabildiğini gösteriyor.

19 görüntülenme